

Компания Google пусна версия 142 на уеб браузъра Chrome. В същото време е наличен стабилен релиз на свободния проект Chromium, който служи като основа за Chrome. Браузърът Chrome се различава от Chromium по използването на логотипи на Google, наличието на система за изпращане на уведомления при срив, модули за възпроизвеждане на защитено от копиране видеосъдържание (DRM), система за автоматично инсталиране на актуализации, постоянно включена Sandbox изолация, доставяне на ключове за Google API и предаване на RLZ параметри при търсене. За тези, на които им е необходимо повече време за актуализация, отделно се поддържа версия Extended Stable, която се съпровожда от 8 седмици. Следващият релиз на Chrome 143 е планиран за 2 декември.
Основни промени в Chrome 142:
- Включена е защита от достъп до локалната система при взаимодействие с публични сайтове. При опити за достъп от сайт в публична или вътрешна мрежа (интранет) до IP адреси локалната система или loopback интерфейса (127.0.0.0/8) браузърът ще изведе диалог с искане за потвърждение на операцията. Под защитата попадат опити за зареждане на ресурси, заявки fetch() и вграждания в iframe. Защитата все още не се прилага за връзки през WebSockets, WebTransport и WebRTC, но ще бъде добавена за тези технологии по-късно.
Достъпът до вътрешни ресурси се използва от злонамерени лица за извършване на CSRF атаки срещу рутери, точки за достъп, принтери, корпоративни уеб интерфейси и други устройства и услуги, приемащи заявки само от локалната мрежа. Освен това, сканирането на вътрешни ресурси може да се използва за косвена идентификация или събиране на информация за локалната мрежа.
- Предложен е единен опростен интерфейс за свързване с акаунт в Google и синхронизиране на данни, като запазени пароли и отметки. Синхронизацията е интегрирана с входа в акаунта и не се предлага като отделна възможност в настройките. Потребителите могат да свържат Chrome с акаунта в Google и да го използват за съхранение на пароли, отметки, история на посещенията и табове. Възможността в момента е активирана за част от потребителите, а покритието постепенно ще се увеличава.
- Възприета е нова модел на изолация на процеси — «Origin Isolation», при който всеки източник на съдържание (origin — комбинация от протокол, домейн и порта, например, «https://foo.example.com», се изолира в отделен процес на рендериране. Понеже увеличаването на фрагментацията на изолацията може да доведе до повишено потребление на памет и натоварване на CPU, новият режим на изолация се активира само на системи с над 4 GB RAM. На по-слаб хардуер ще продължи да се използва старият подход, при който всички различни източници на съдържание, свързани с един сайт (например foo.example.com и bar.example.com), се изолират в отделен процес.
- На системи с Windows и macOS, в които не е приложение централизирано управление на Chrome, е реализирано автоматично деактивиране на принудително инсталирани браузерни разширения, в които са установени незначителни нарушения на правилата на каталога на Chrome Web Store. Към незначителните нарушения се причисляват наличието на потенциални уязвимости, налагане на разширения без знанието на потребителя, манипулации с метаданни, нарушение на правилата за работа с потребителски данни и подвеждане относно функционалността. При желание, потребителят може да възстанови деактивираното разширение.
- В версията за Android, подобно на версиите за десктоп системи, е реализирано извеждане на предупреждение за измамни страници, установени от голям езиков модел на базата на анализа на съдържанието. Използването на AI се прилага в режим на разширена защита на браузера (Enhanced Safe Browsing). AI моделът работи на клиентската страна, но при установяване на съмнения за съмнително съдържание, се извършва допълнителна проверка на сървърите на Google.
- В реализацията на протокола DTLS (Datagram Transport Layer Security, аналог на TLS за UDP), използван по време на WebRTC връзки, е включено използването на алгоритми за постквантово криптиране.
- Реализирано е запазване на статуса на активиране, който се установява при активност от страна на потребителя на страницата, след преминаване на друга страница в същия домейн. Запазването на активизацията ще опрости разработката на многостранични уеб приложения и ще реши такива проблеми, като насочването на въвеждането при показване на виртуалната клавиатура от сайта.
- В CSS са добавени псевдокласове «:target-before» и «:target-after» за определяне на предходни и следващи маркери спрямо текущата позиция на скролиране («:target-current»).
- В стиловия контейнер (@container) и функцията if() е разрешено използването на синтаксиса за диапазони (Range Syntax), определен в спецификацията Media Queries Level 4, който позволява използването на обикновени математически оператори за сравнение и логически оператори за определяне на диапазони от стойности. Например, сега можете да посочите «@container style(—inner-padding > 1em)» и «background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);»
- В елементите «<button>» и «<a>» е добавена поддръжка на атрибута «interestfor», чрез който може да се организира извикване на действия, например, показване на изскачащ прозорец, в ситуации, когато потребителят прояви интерес към елемента. Признаците за проявление на интерес браузърът счита за такива ситуации, като насочване и задържане на курсора над елемента, натискане на горещи клавиши или задържане на докосване на сензорния екран. При установяване на интерес върху елемент с атрибут «interestfor» браузърът генерира събитие InterestEvent.
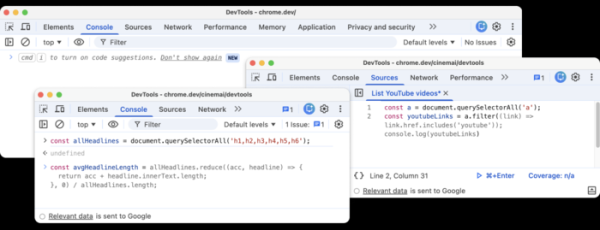
- Внесени са подобрения в инструментите за уеб разработчици. В горния десен ъгъл е добавен бутон за бързо извикване на AI асистента. Контекстният елемент «Ask AI» е преименуван на «Debug with AI» и е разширен с възможността да предприема незабавни действия в зависимост от контекста. В уеб конзолата и панела с код AI асистентът Gemini вече може да генерира препоръки с код.

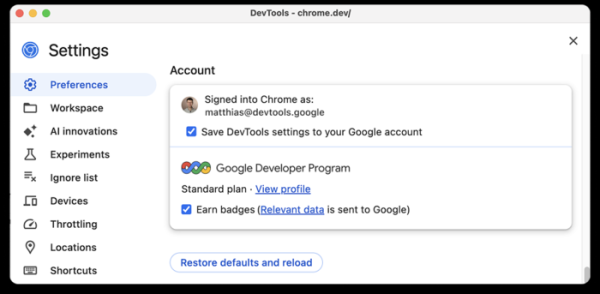
В инструментите за уеб разработчици е осигурена интеграция със службата GDP (Google Developer Program). Разработчикът сега може да се свърже с профила си в GDP директно от Chrome DevTools и да получава бонуси за изпълнението на определени задачи в този интерфейс.

В допълнение към иновациите и корекциите в новата версия са поправени 20 уязвимостти. Много от уязвимостите са установени в резултат на автоматизирано тестване с инструменти като AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Критични проблеми, които позволяват заобикаляне на всички защитни нива в браузера и изпълнение на код в системата извън пясъчната среда, не са установени. В рамките на програмата за изплащане на парични награди за откритие на уязвимости за текущото издание компанията Google е учредила 20 награди на обща стойност 130 хиляди долара (две награди по 50 хиляди долара, една награда от 10 хиляди долара и три награди по 3 хиляди долара, две награди по 2 хиляди долара и три награди по 1 хиляда долара). Размерът на 8 награди все още не е определен.
Допълнително може да се отбележи откритата неуправлявана уязвимост в движението Blink, която води до аварийно спиране и замръзване на браузъра при изпълнение на определен JavaScript код. Уязвимостта е предизвикана от архитектурни проблеми в механизма за рендиране, свързани с отсъствието на ограничение в интензивността на операциите за обновяване на свойството «document.title». Липсата на ограничения позволява използването на «document.title» за внасяне в DOM на десетки милиони промени в секунда, което след няколко секунди води до замръзване на интерфейса заради блокиране на основния поток и значително потребление на памет, а след 15-60 секунди браузърът аварийно спира работа.
Източник: opennet.ru
