

Компания GitLab предупреди потребителите за увеличаването на активността на злонамерени лица, свързана с експлоатацията на критичната уязвимост CVE-2021-22205, позволяваща отдалечено, без аутентификация, изпълнение на собствен код на сървера, на който се използва платформата за съвместна разработка GitLab.
Проблемът се проявява в GitLab от версия 11.9 и беше отстранен още през април в версиите GitLab 13.10.3, 13.9.6 и 13.8.8. Въпреки това, според извършено на 31 октомври сканиране на глобалната мрежа от 60 хиляди публично достъпни инстанции на GitLab, 50% от системите все още използват остарели версии на GitLab, подложени на уязвимост. Необходимите актуализации са инсталирани само на 21% от проверените. сървъри, а при 29% от системите не е успяло да се определи номерът на използваната версия.
Небрежното отношение на администраторите на сървъри с GitLab към инсталирането на актуализации доведе до активна експлоатация на уязвимостта от злонамерени лица, които започнаха да разпространяват на сървъри вредоносен софтуер и да ги свързват към функционирането на ботнет, участвал в извършване на DDoS атаки. В пика, обемът на трафика по време на DDoS атака, генерирана от ботнет на базата на уязвими сървъри GitLab, достигал до 1 терабит в секунда.
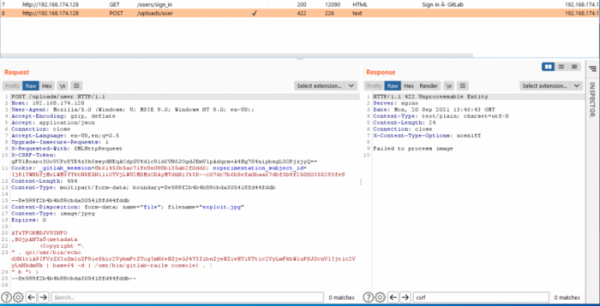
Уязвимостта е причинена от неправилната обработка на качвани файлове с изображения от външен парсер на база библиотеката ExifTool. Уязвимостта в ExifTool (CVE-2021-22204) позволяваше изпълнението на произволни команди в системата при обработка на метаданни от файлове във формат DjVu: (metadata (Copyright «\ » . qx{echo test > /tmp/test} . \ » b «) )
При това, тъй като действителният формат се определя в ExifTool по MIME типа на съдържанието, а не по разширението на файла, атакуващият можеше да качи документ DjVu с експлойт под формата на обикновени JPG или TIFF изображения (GitLab извиква ExifTool за всички файлове с разширения jpg, jpeg и tiff за почистване на излишните тагове). Пример за експлойт. В конфигурацията на GitLab CE по подразбиране, атаката може да бъде извършена чрез изпращане на две заявки, които не изискват аутентификация.
На потребителите на GitLab се препоръчва да се уверят, че използват актуална версия, а при използване на остаряла версия е наложително да инсталират актуализации; в случай че това не е възможно поради някакви причини, да приложат селективно патч, блокиращ проявленията на уязвимостта. На потребителите на неактуализирани системи също се препоръчва да проверят дали системата им не е компрометирана, като анализират логовете и проверяват за съществуването на подозрителни акаунти на хакери (например, dexbcx, dexbcx818, dexbcxh, dexbcxi и dexbcxa99).
Източник: opennet.ru
