

Контролът на цялата информация, циркулираща в организацията, е една от основните задачи при практическото реализиране на организационно-распорядителни документи (политика за информационна безопасност и други вътрешни документи на по-ниски нива) на организацията.
Системите за предотвратяване на изтичане на конфиденциална информация от информационната система (Data Leak Prevention, DLP) в значителна степен могат да решат този проблем.
На съвременния пазар съществуват множество разновидности на такива системи, като: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP и други. Но днес тази статия ще бъде за продукта на компанията ООО «СёрчИнформ».
Контурът на информационната безопасност SearchInform (КИБ Сёрчинформ) е сериозен и гъвкаво настраиваем софтуерен комплекс, който с функционалността и широкия си аналитичен инструментариум създава сериозна конкуренция на другите компании в тази сфера. Но както и при всички продукти, КИБ Сёрчинформ има един недостатък, за който сега ще говорим.
Рисунок 1 – Логотип КИБ Сёрчинформ
В КИБ Сёрчинформ един от източниците на събиране на информация е агент (Windows/Linux). Агентът за ОС Windows, както и за ОС Linux, има модулна система за събиране на информация, която при необходимост може да се включва или изключва. Ще разгледаме модула Device (контрол на външни устройства, мрежови устройства, процеси и т.н.). Демо-версия на този продукт може да бъде получена официално през сайта на разработчика (с пълен функционал). По-нататъшните действия ще се реализират с получения лицензионен ключ — версия на програмата EndPointController 5.51.0.9 (версия на агента 5.51.0.9).
Основният проблем в работата на този модул е алгоритъмът за шифроване на информацията на външни сменяеми устройства. Нека разгледаме принципа на работа на алгоритъма за шифроване в КИБ Сёрчинформ.
Инсталираме агента на работната станция и задаваме контрол на външните устройства (модул Device) в раздела «Сетевое окружение» на EndPointController 5.51.0.9.
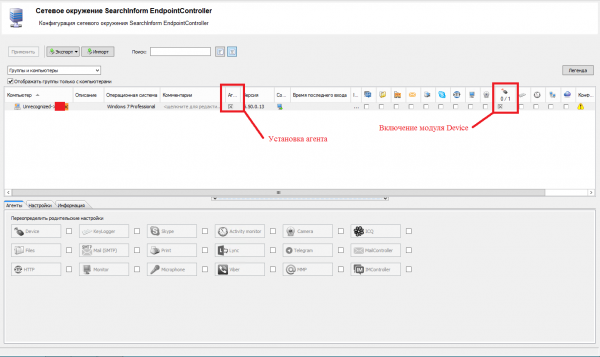
Рисунок 2 – Установка и включение модула
Извършваме конфигурация на шифроване в настройките на модула Device в раздела «Шифрование»: генерираме ключ и включваме шифроване за всички носители (възможно е включване на шифроване само за определени носители на информация).
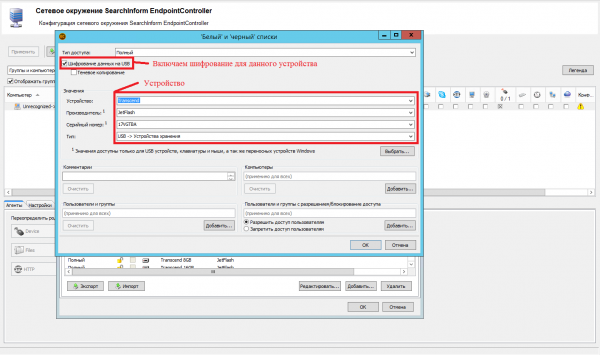
Рисунок 3 – Настройка белого списка
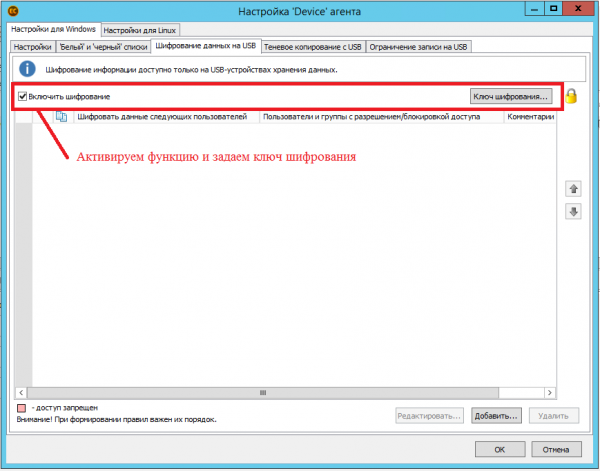
Рисунок 4 – Конфигурация на шифриране
Сега преминаваме към разглеждането на алгоритъма за шифриране на файлове с този продукт. Копираме файловете "Install.exe" и "Основи на правото.rtf" от контролираната работна станция "WINOC" на външно сменяемо устройство "Сменяем диск (Е:)". Както се вижда на рисунка 5, в скритата папка "System Volume Information" бяха създадени обектите "Install.exe" и "Основи на правото.rtf". Така можем да заключим, че папката "System Volume Information" съдържа списък на шифрираните обекти на сменяемото устройство.
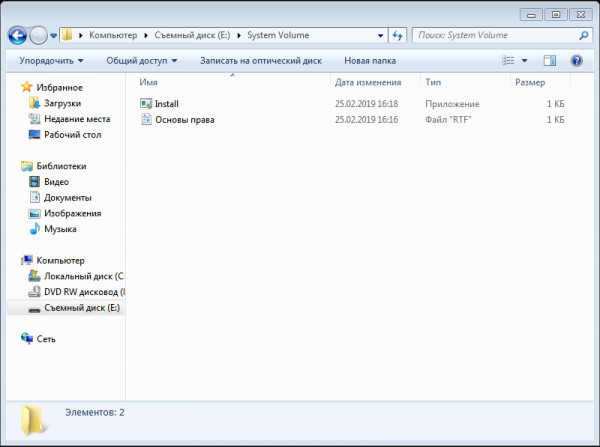
Рисунок 5 – папка "System Volume Information"
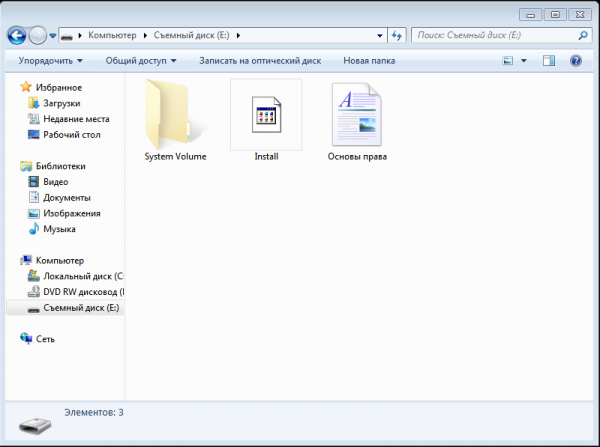
Рисунок 6 – Коренна папка на сменяемото устройство
Както е известно, съществуват три аспекта, върху които се изгражда информационната безопасност – целостта, достъпността и конфиденциалността. Тези аспекти са изложени на риск при използването на този подход на шифриране, тъй като системната информация за това дали обектът е шифриран или не, трябва да се намира в самия заглавие на обекта.
При текущото построение на алгоритъма са възможни случайни модификации/изтривания на обектите в папката "System Volume Information" на сменяемото устройство с възможна загуба на оригиналните шифрирани обекти, както и модификация на самите обекти на неконтролирани станции (например: преименуване на обекта "Install.exe" с мрежов път "E:Install.exe" на компютър без агент, при което информационният файл на программния продукт КИБ Сърчинформ в папката "System Volume Information" "Install.exe" с мрежов път "E:System Volume InformationInstall.exe" остава непроменен, тъй като липсва агент, който да промени служебната информация, и отварянето на този файл става невъзможно).
Надяваме се, че разработчикът ще вземе под внимание този недостатък в работата на функцията за шифриране на сменяеми носители в продукта КИБ Сърчинформ и ще промени алгоритъма му.
Източник: habr.com
