

Kompanija Google predstavila je izdanje web-pretraživača Chrome 91. U isto vreme, dostupno je stabilno izdanje slobodnog projekta Chromium, koji čini osnovu Chrome-a. Pretraživač Chrome se razlikuje po korišćenju Google-ovih logotipa, sistemu slanja obaveštenja u slučaju kvara, modulima za reprodukciju zaštićenog video sadržaja (DRM), sistemu automatskog instaliranja ažuriranja i prenošenju RLZ-parametara tokom pretrage. Sledeće izdanje Chrome 92 planirano je za 20. jul.
Glavne promene u Chrome 91:
- Omogućena je mogućnost zaustavljanja izvršavanja JavaScript-a u smanjene grupe tabova. U Chrome 85 uvedena je podrška za grupisanje tabova, koje se mogu povezati sa određenom bojom i oznakom. Kada se klikne na oznaku grupe, povezani tabovi se smanjuju, a umesto njih ostaje samo jedna oznaka (ponovni klik na oznaku otvara grupu). U novom izdanju, sa ciljem smanjenja opterećenja na CPU i uštede energije, implementirana je pauza aktivnosti u smanjenim tabovima. Izuzetak su samo tabovi u kojima se reprodukuje zvuk, koristi API Web Locks ili IndexedDB, izvršeno je povezivanje sa USB uređajem, ili se snima video, zvuk ili sadržaj prozora. Promena će se postepeno uvoditi počevši od malog procenta korisnika.
- Uključena je podrška za metodu usaglašavanja ključeva, otpornu na dešifrovanje kvantnim računarima. Kvantni računari su drastično brži u rešavanju problema raspada prirodnog broja na proste faktore, što leži u osnovi savremenih asimetričnih algoritama šifrovanja i efikasno je nerešivo na klasičnim procesorima. Za korišćenje u TLSv1.3 dostupan je CECPQ2 dodatak (Combined Elliptic-Curve and Post-Quantum 2), koji kombinuje klasični mehanizam razmene ključeva X25519 sa HRSS shemom, zasnovanom na NTRU Prime algoritmu, razviđenom za postkvantne kriptosisteme.
- Potpuno je obustavljena podrška za protokole TLS 1.0 i TLS 1.1, koji su od strane IETF (Internet Engineering Task Force) svrstani u zastarele. Takođe je uklonjena mogućnost vraćanja na TLS 1.0/1.1 promenom politike SSLVersionMin.
- U verzijama za Linux platformu uključena je upotreba režima „DNS preko HTTPS” (DoH, DNS over HTTPS), koji je ranije bio dostupan korisnicima Windows-a, macOS-a, ChromeOS-a i Android-a. DNS-over-HTTPS će automatski biti aktiviran za korisnike čiji su postavke DNS provajdera koji podržavaju ovu tehnologiju (za DNS-over-HTTPS koristi se isti provajder koji je korišćen za DNS). Na primer, ako korisnik u sistemskim postavkama ima podešen DNS 8.8.8.8, u Chrome-u će biti aktivirana DNS-over-HTTPS usluga Google-a („https://dns.google.com/dns-query”), a ako je DNS 1.1.1.1, biće aktivirana DNS-over-HTTPS usluga Cloudflare-a („https://cloudflare-dns.com/dns-query”) itd.
- Na listu zabranjenih mrežnih portova dodat je port 10080, koji se koristi u Amanda backup-u i VMWare vCenter-u. Ranije su već bili blokirani portovi 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 i 6566. Za portove na crnoj listi blokira se slanje HTTP, HTTPS i FTP zahteva radi zaštite od napada NAT slipstreaming, koji omogućava uspostavljanje mrežne veze između napadačkog servera i bilo kog UDP ili TCP porta na sistemu korisnika kada se otvori posebno pripremljena web-stranica u pretraživaču, bez obzira na korišćenje unutrašnjeg opsega adresa (192.168.x.x, 10.x.x.x).
- Pružena je mogućnost podešavanja automatskog pokretanja odvojenih web-aplikacija (PWA — Progressive Web Apps) prilikom prijave korisnika u sistem (Windows i macOS). Automatsko pokretanje se podešava na stranici chrome://apps. Ova funkcionalnost je trenutno u testiranju na malom procentu korisnika, a za ostale zahteva aktivaciju postavke „chrome://flags/#enable-desktop-pwas-run-on-os-login”.
- U okviru rada na prevođenju pretraživača na korišćenje inkluzivne terminologije, fajl „master_preferences” je preimenovan u „initial_preferences”. Da bi se očuvala kompatibilnost, podrška za „master_preferences” će se još neko vreme čuvati u pretraživaču. Ranije je pretraživač već prestao sa korišćenjem reči „whitelist”, „blacklist” i „native”.
- U režimu proširene zaštite od opasnih sajtova (Enhanced Safe Browsing), u kojem se aktiviraju dodatne provere za zaštitu od phishinga, zlonamerne aktivnosti i drugih pretnji na internetu, implementirana je mogućnost slanja preuzetih datoteka na proveru na strani Google-a. Pored toga, u Enhanced Safe Browsing je uvedeno praćenje tokena povezanih sa Google nalogom prilikom otkrivanja pokušaja phishinga, kao i slanje vrednosti zaglavlja Referrer na Google servere radi provere preusmeravanja sa zlonamerne stranice.
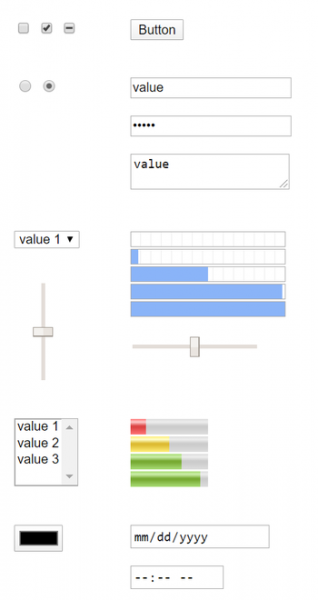
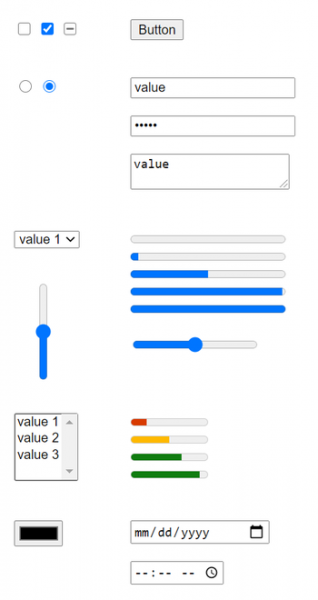
- U izdanju za Android platformu poboljšana je estetika elemenata web-formi, koja je optimizovana za korišćenje na dodirnim ekranima i sistemima za osobe sa invaliditetom (za desktop verzije, dizajn je revidiran u Chrome 83). Cilj revizije bio je unifikacija dizajna elemenata formi i otklanjanje nesaglasnosti u stilovima — ranije su neki elementi formi projektovani po uzoru na elemente korisničkog interfejsa operativnog sistema, dok su drugi bili u skladu sa najpopularnijim stilovima. Zbog toga su se različiti elementi različito ponašali na dodirnim ekranima i sistemima namenjenim osobama sa invaliditetom.

- Dodato je anketiranje korisnika koje se prikazuje prilikom otvaranja podešavanja Privacy Sandbox (chrome://settings/privacySandbox).
- Prilikom pokretanja Android verzije Chrome-a na tabletima sa velikim ekranom osiguran je zahtev za desktop verziju stranice, a ne mobilnu verziju. Promeniti ponašanje može se putem podešavanja „chrome://flags/#request-desktop-site-for-tablets”.
- Preuređen je kod za prikazivanje tabela, što je omogućilo rešavanje problema u vezi sa neusaglašenim ponašanjem prilikom prikazivanja tabela u Chrome-u i Firefox-u/Safari.
- Obustavljena je obrada server sertifikata španskog sertifikacionog centra Camerfirma zbog ponovljenih incidenata od 2017. godine povezanih sa povredama prilikom izdavanja sertifikata. Podrška za klijentske sertifikate je zadržana, dok se blokada primenjuje samo za sertifikate koji se koriste na sajtovima za HTTPS.
- Nastavljena je implementacija podrške za segmentaciju mreže za zaštitu od metoda praćenja kretanja korisnika između sajtova, baziranih na skladištenju identifikatora u područjima koja nisu namenjena za trajno čuvanje informacija („Supercookies“). Budući da se resursi u kešu čuvaju u zajedničkom nazivu prostora, nezavisno od izvorne domene, jedan sajt može da utvrdi učitavanje resursa sa drugog sajta kroz proveru postojanja tog resursa u kešu. Zaštita se bazira na primeni segmentacije mreže (Network Partitioning), čija je suština dodavanje dodatne povezanosti zapisa u zajedničke keševe sa domeni, sa kojeg je otvorena glavna stranica, što ograničava obim pokrivenosti keša za skripte praćenja kretanja samo na trenutni sajt (skript iz iframe neće moći da proveri da li je resurs učitan sa drugog sajta).
Cena segmentacije je smanjenje efikasnosti keširanja, što dovodi do neznatnog povećanja vremena učitavanja stranice (maksimalno do 1.32%, ali za 80% sajtova u rasponu od 0.09-0.75%). Za testiranje režima segmentacije može se pokrenuti pretraživač sa opcijom „—enable-features=PartitionConnectionsByNetworkIsolationKey, PartitionExpectCTStateByNetworkIsolationKey, PartitionHttpServerPropertiesByNetworkIsolationKey, PartitionNelAndReportingByNetworkIsolationKey, PartitionSSLSessionsByNetworkIsolationKey, SplitHostCacheByNetworkIsolationKey“.
- Dodata je spoljašnja REST API VersionHistory (https://versionhistory.googleapis.com/v1/chrome), putem koje se mogu dobiti podaci o verzijama Chrome-a u vezi sa platformama i granama, kao i istorija ažuriranja pretraživača.
- U iframe-u, učitanim sa domena koji se razlikuju od domene osnovne stranice, zabranjen je prikaz JavaScript dijaloga alert(), confirm() i prompt(), što će zaštititi korisnike od pokušaja prikazivanja poruka od strane spoljnog skripta pod izgovorom da je obaveštenje prikazano sa glavnog sajta.
- Stabilizovana je i ponuđena po defaultu API WebAssembly SIMD za korišćenje vektorskih SIMD instrukcija u aplikacijama formata WebAssembly. Da bi se obezbedila platforma nezavisnost, ponuđen je novi 128-bitni tip koji može predstavljati različite tipove upakovanih podataka, i nekoliko osnovnih vektorskih operacija za obradu upakovanih podataka. SIMD omogućava povećanje performansi paralelizacijom obrade podataka i biće korisno prilikom kompilacije nativnog koda u WebAssembly.
- U režimu Origin Trials (eksperimentalne mogućnosti koje zahtevaju posebno aktiviranje) dodato je nekoliko novih API-ja. Origin Trial podrazumeva mogućnost rada sa navedenim API-jem iz aplikacija učitanih s localhosta ili 127.0.0.1, ili nakon registracije i dobijanja posebnog tokena, koji važi ograničeno vreme za određenu stranicu.
- WebTransport — protokol i prateći JavaScript API za slanje i prijem podataka između pretraživača i serveru. Kanali komunikacije se organiziraju preko HTTP/3 korištenjem QUIC protokola kao transporta, koji je, zauzvrat, nadogradnja na UDP protokol, podržavajući multiplexiranje više veza i pružajući metode šifriranja koje su ekvivalentne TLS/SSL.
WebTransport se može koristiti umjesto mehanizama WebSockets i RTCDataChannel, nudeći dodatne mogućnosti kao što su organizacija prijenosa u više tokova, jednostrani tokovi, isporuka bez obzira na redoslijed paketa (out-of-order), pouzdani i nepouzdani režimi isporuke. Pored toga, WebTransport se može primijeniti umjesto mehanizma Server Push, od kojeg je Google odustao u Chrome-u.
- Deklarativni interfejs za određivanje veza na odvojene web aplikacije (PWA), uključuje se pomoću parametra capture_links u manifestu web aplikacije i omogućava sajtovima automatsko otvaranje novog PWA prozora prilikom klika na vezu aplikacije ili prelazak u jednopanelni režim slično mobilnim aplikacijama.
- Dodata je API za WebXR Plane Detection, koji pruža informacije o ravnim površinama u virtuelnom 3D okruženju. Ovaj API omogućava izbjegavanje resursno zahtjevne obrade podataka dobijenih putem poziva MediaDevices.getUserMedia, koristeći vlastite implementacije algoritama računarstva vida. Podsjećamo, API za WebXR omogućava unifikaciju rada sa različitim klasama uređaja virtuelne stvarnosti, od stacionarnih 3D naočara do rješenja zasnovanih na mobilnim uređajima.
- WebTransport — protokol i prateći JavaScript API za slanje i prijem podataka između pretraživača i serveru. Kanali komunikacije se organiziraju preko HTTP/3 korištenjem QUIC protokola kao transporta, koji je, zauzvrat, nadogradnja na UDP protokol, podržavajući multiplexiranje više veza i pružajući metode šifriranja koje su ekvivalentne TLS/SSL.
- Implementirana je podrška za rad sa WebSockets preko HTTP/2 (RFC 8441), koja važi samo za zaštićene zahtjeve za WebSockets i uz već uspostavljenu vezu sa poslužiteljem putem HTTP/2, u kojoj je najavljena podrška proširenju 'WebSockets over HTTP/2'.
- Ograničenja tačnosti vrijednosti tajmera koje daje poziv performance.now() su unificirana za sve podržane platforme i prilagođena uz u obzir mogućnost izolacije obrada u posebnim procesima. Na primjer, na desktop sistemima tačnost u obradi u neizolovanim kontekstima smanjena je sa 5 na 100 mikrosekundi.
- U verzijama za desktop sistema omogućeno je čitanje datoteka iz međuspremnika (pisanje datoteka u međuspremnik i dalje je zabranjeno). async function onPaste(e) { let file = e.clipboardData.files[0]; let contents = await file.text(); }
- U CSS-u uvedeno je pravilo @counter-style koje omogućava definisanje vlastitih stilova brojača i oznaka u numerisanim listama.
- U CSS-u je za pseudo-klase ":host()" i ":host-context()" dodana mogućnost proslijeđivanja pojedinačnih vrijednosti složenih selektora () uz liste selektora ().
- Dodato je sučelje GravitySensor za određivanje trodimenzionalnih (na tri koordinate) podataka sa senzora gravitacije.
- U API-ju za pristup datotečnom sistemu omogućeno je definiranje preporuka za izbor imena datoteke i direktorija, koje se nude u dijalogu za kreiranje ili otvaranje datoteke.
- U učitanim iframe-ovima sa drugih domena omogućeno je pristupanje API-ju WebOTP uz davanje potrebnih ovlaštenja od strane korisnika. WebOTP omogućava čitanje jednokratnih kodova potvrde poslatih putem SMS-a.
- Omogućeno je dijeljenje vjerodajnica za sajtove povezane putem mehanizma DAL (Digital Asset Links), koji omogućava asociranje Android aplikacija sa sajtovima radi pojednostavljenja prijave.
- U Service worker-u omogućena je upotreba JavaScript modula. Kada se tip ‘module’ navede tokom pozivanja konstruktora, navedeni skripti će se učitati u obliku modula i biće dostupni za uvoz u kontekstu worker-a. Podrška za module olakšava zajedničku upotrebu koda na web stranicama i u Service worker-ima.
- U JavaScript-u omogućena je provjera postojanja zatvorenih polja u objektu koristeći sintaksu „#foo in obj“. class A { static test(obj) { console.log(#foo in obj); } #foo = 0; } A.test(new A()); // true A.test({}); // false
- U JavaScriptu je po defaultu omogućena upotreba ključne riječi await na vrhunskom nivou modula, što omogućava lakšu integraciju asinhronih poziva u proces učitavanja modula i izostavljanje pakovanja u «async function». Na primjer, umjesto (async function() { await Promise.resolve(console.log('test')); }()); sada možete pisati await Promise.resolve(console.log('test'));
- U JavaScript engine-u V8 poboljšana je efikasnost keširanja šablona, što je omogućilo poboljšanje brzine izvršavanja testa Speedometer2-FlightJS za 4.5%.
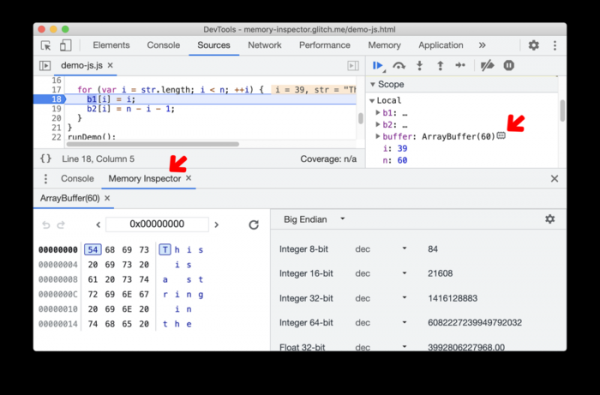
- Uneseni su značajni dodaci u alate za web razvoj. Dodan je novi režim inspekcije memorije (Memory inspector), koji pruža sredstva za proučavanje podataka ArrayBuffer i memorije Wasm.

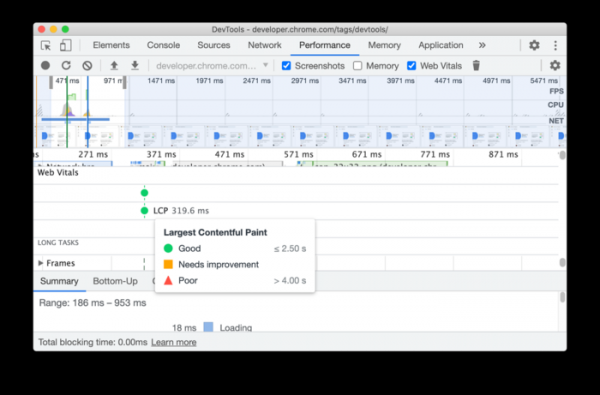
U panel Performance dodat je sažeti pokazatelj performansi koji omogućava procjenu da li web sajt zahtijeva optimizaciju ili ne.
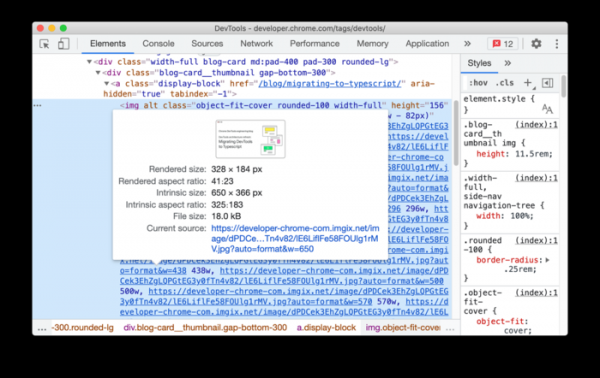
Prikazivanje slika u panelu Elementi i u panelu analize mrežnih zahteva pruža informacije o odnosu širine i visine slike, vizualnim parametrima i veličini datoteke.

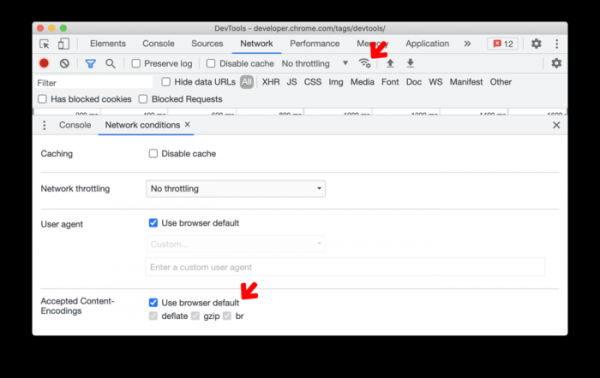
U panelu za inspekciju mreže dodana je mogućnost promene prihvaćenih vrednosti zaglavlja Content-Encoding.
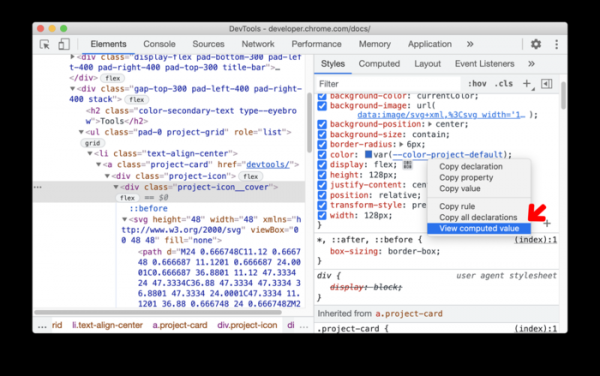
U panelu za rad sa stilovima dodana je opcija brzog pregleda izračunate vrednosti prilikom navigacije kroz CSS parametre, birajući u kontekstnom meniju "Pogledaj izračunatu vrednost".

Pored novina i ispravki grešaka, nova verzija eliminiše 32 ranjivosti. Mnoge od ranjivosti otkrivene su putem automatizovanog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične probleme koje bi omogućile zaobilaženje svih nivoa zaštite pretraživača i izvršavanje koda u sistemu izvan sandbox okruženja. U okviru programa nagrađivanja za otkrivanje ranjivosti, kompanija Google je za trenutni izdanju isplatila 21 nagradu u ukupnom iznosu od 92,000 američkih dolara (jedna nagrada od $20,000, jedna nagrada od $15,000, četiri nagrade od $7,500, tri nagrade od $5,000, tri nagrade od $3,000, dve nagrade od $1,000 i dve nagrade od $500). Iznos 5 nagrada još nije određen.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish