

Održano je izdanje web pregledača Firefox 93. Pored toga, formirano je ažuriranje dugoročnih podržanih grana — 78.15.0 i 91.2.0. Grana Firefox 94 prešla je u fazu beta testiranja, čije je izdanje zakazano za 2. novembar.
Glavne novine:
- Podrška za format slika AVIF (AV1 Image Format) uključena je prema defaultu, pri čemu se koriste tehnologije unutar-kadrova iz formata kodiranja videa AV1. Podržavaju se rasponi boja punog i ograničenog opsega, kao i transformacione operacije (rotacija i preokret). Animacija još nije podržana. Za konfiguraciju usklađenosti sa specifikacijom u about:config predložen je parametar „image.avif.compliance_strictness’. Podrazumevana vrednost HTTP zaglavlja ACCEPT promenjena je na „image\/avif,image\/webp,*\/ *”.
- WebRender je postao obavezan, napisan na jeziku Rust, što znatno povećava brzinu renderovanja i smanjuje opterećenje CPU-a prebacivanjem operacija renderovanja sadržaja stranice na GPU, koje se realizuju preko izvršavaćih šejdera na GPU-u. Za sisteme sa starim grafičkim karticama ili problematičnim grafičkim drajverima, u WebRender-u se koristi režim softverske rasterizacije (gfx.webrender.software=true). Podrška za opciju isključivanja WebRender-a (gfx.webrender.force-legacy-layers i MOZ_WEBRENDER=0) je obustavljena.
- Poboljšana je podrška za Wayland protokol. Dodata je sloj koja rešava probleme sa međuspremnikom u okruženjima baziranim na Wayland protokolu. Takođe su uključene promene koje omogućavaju uklanjanje treperenja prilikom pomeranja prozora do ivice ekrana u višemonitorskim konfiguracijama.
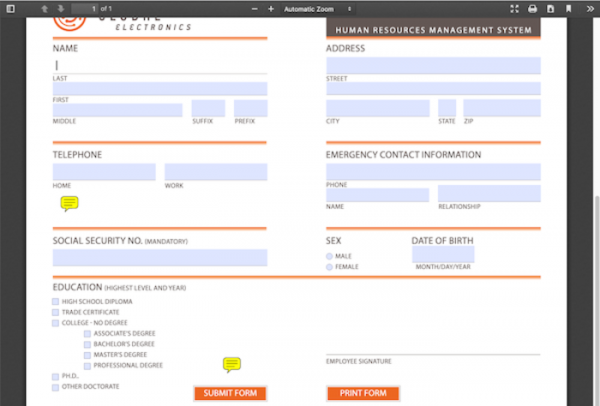
- U ugrađenom PDF pregledaču omogućeno je otvaranje dokumenata sa interaktivnim XFA formularima, koji se obično koriste u elektronskim obrascima različitih banaka i državnih institucija.

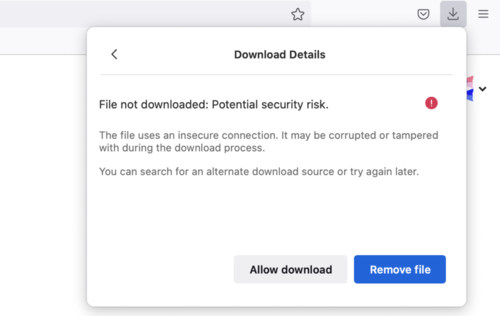
- Uključena je zaštita od preuzimanja datoteka dostavljenih putem HTTP-a bez enkripcije, ali iniciranih s stranica otvorenih putem HTTPS-a. Takva preuzimanja nisu zaštićena od zamene prilikom nadzora tranzitnog saobraćaja, ali kako se vrše prelaskom sa stranica otvorenih putem HTTPS-a, korisniku može izgledati kao da su bezbedna. Kada korisnik pokuša preuzeti takve podatke, biće mu prikazana upozorenje koje mu omogućava da po želji otkaže blokadu. Pored toga, sada je zabranjeno i tiho će se blokirati preuzimanje datoteka iz izolovanih iframe-ova u kojima nije eksplicitno naveden atribut allow-downloads.

- Poboljšana je implementacija mehanizma SmartBlock, koji je dizajniran da reši probleme na sajtovima koji nastaju zbog blokiranja spoljnih skripti u režimu privatnog pregleda ili kada je aktivirana pojačana zaštita od neželjenog sadržaja (strict). SmartBlock automatski zamenjuje skripte koje se koriste za praćenje zamenskim skriptama, obezbeđujući pravilno učitavanje sajta. Zamenice su pripremljene za neke popularne skripte za praćenje korisnika koje su uvršćene na listu Disconnect. U novoj verziji uključena je adaptivna blokada skripti Google Analytics, skripti oglasnih mreža Google i dodataka servisa Optimizely, Criteo i Amazon TAM.
- U režimu privatnog pregleda i pojačane zaštite od neželjenog sadržaja (strict) uključena je dodatna zaštita HTTP zaglavlja "Referer". U navedenim režimima sajtovima je sada zabranjeno uključivanje putem HTTP zaglavlja Referrer-Policy politika "no-referrer-when-downgrade", "origin-when-cross-origin" i "unsafe-url", koje omogućavaju zaobilaženje podrazumevanju postavki kako bi vratile prenos punog URL-a trećim sajtovima u zaglavlju "Referer". Podsećamo da je u Firefox 87, s ciljem blokiranja potencijalnih curenja poverljivih podataka, podrazumevano aktivirana politika "strict-origin-when-cross-origin", koja podrazumeva izostavljanje putanja i parametara iz "Referer" prilikom slanja zahteva za druge domene tokom pristupa putem HTTPS-a, prenos praznog "Referer" prilikom prelaska sa HTTPS-a na HTTP i prenos punog "Referer" za unutrašnje prelaze unutar jednog sajta. Međutim, efikasnost promene je bila pod pitanjem, jer su sajtovi kroz manipulaciju sa Referrer-Policy mogli vratiti staro ponašanje.
- Na Windows platformi implementirana je podrška za automatsku isporuku kartica iz memorije kada nivo slobodne memorije u sistemu dostigne kritično niske vrednosti. Prvo se isporučuju kartice koje troše najviše memorije i kojima korisnik dugo nije pristupao. Kada se prebacite na isporučenu karticu, njen sadržaj se automatski ponovo učitava. U Linuxu se ova funkcionalnost obećava dodati u nekom od sledećih izdanja.
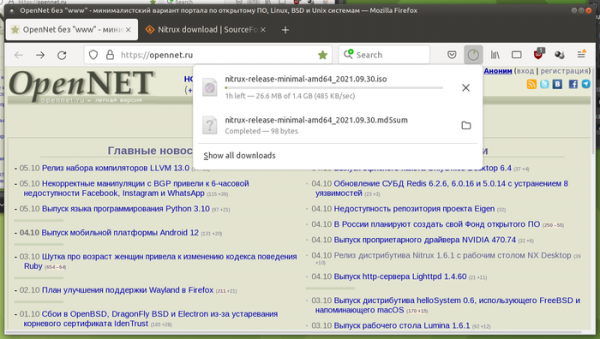
- Izgled panela sa spiskom preuzimanja usklađen je sa opštim vizuelnim stilom Firefoxa.

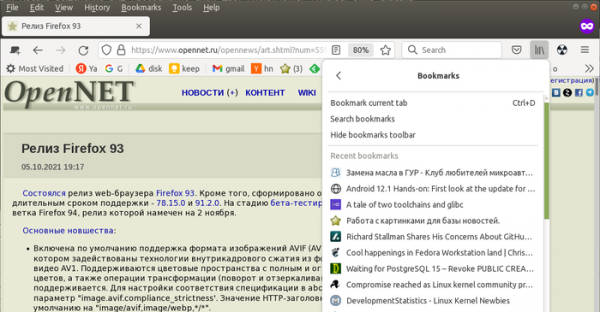
- U kompaktnom režimu smanjeni su razmaci između elemenata glavnog menija, overflow-menija, oznaka i istorije poseta.

- Među algoritme koji se mogu koristiti za organizaciju autentikacije (HTTP Authentication) dodat je SHA-256 (ranije je bio podržan samo MD5).
- TLS-šifri koje koriste algoritam 3DES su po defaultu isključene. Na primer, skup šifara TLS_RSA_WITH_3DES_EDE_CBC_SHA je podložan Sweet32 napadu. Ponovno uključivanje podrške za 3DES moguće je uz eksplicitno dopuštenje u podešavanjima starih verzija TLS.
- Na macOS platformi rešen je problem sa gubitkom sesija prilikom pokretanja Firefoxa iz montirane datoteke „.dmg“.
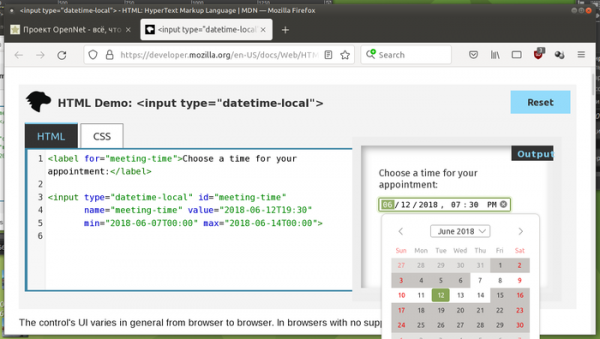
- Implementiran je korisnički interfejs za vizuelni unos datuma i vremena za element web-forme <input type=»datetime-local»>.
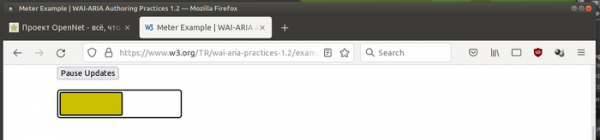
- Za elemente sa atributom aria-label ili aria-labelledby implementirana je uloga meter (role=»meter»), koja omogućava realizaciju indikatora numeričkih vrednosti koje se menjaju u određenom opsegu (na primer, indikatori napunjenosti baterije).

- U CSS-svojstvo font-synthesis dodana je podrška za ključnu reč „small-caps“.
- Implementirana je metoda Intl.supportedValuesOf(), koja vraća niz podržanih kalendara, valuta, sistema brojenja i mernih jedinica.
- Klase su dobile mogućnost primene statičkih blokova inicijalizacije za grupisanje koda koji se izvršava jednom prilikom obrade klase: class C { // Blok će biti pokrenut prilikom obrade same klase static { console.log(«C’s static block»); } }
- Dodana je podrška za poziv HTMLElement.attachInternals za pristup dodatnim metodama upravljanja formom.
- U metodu ElementInternals dodat je atribut shadowRoot, koji omogućava vlastitim elementima da pristupe svom zasebnom korenu u Shadow DOM-u, nezavisno od stanja.
- Metodi createImageBitmap() dodana je podrška za svojstva imageOrientation i premultiplyAlpha.
- Dodana je globalna funkcija reportError(), koja omogućava skriptama da prikazuju greške u konzoli, emulirajući nastanak neuhvaćenog izuzetka.
- Poboljšanja u verziji za Android platformu:
- Prilikom pokretanja na tabletima, panelu su dodate dugmadi "naprijed", "nazad" i "ponovno učitaj stranicu".
- Automatsko popunjavanje korisničkih imena i lozinki u web formama uključeno je po defaultu.
- Omogućeno je korištenje Firefoxa kao menadžera lozinki za popunjavanje korisničkih imena i lozinki u drugim aplikacijama (uključuje se kroz "Settings" > "Logins and passwords" > "Autofill in other apps").
- Dodana je stranica "Settings" > "Logins and passwords" > "Saved Logins" > "Add Login" za ručno dodavanje podataka za prijavu u menadžer lozinki.
- Dodana je stranica "Settings" > "Data collection" > "Studies and switch off", koja omogućava odustajanje od učešća u testiranju eksperimentalnih mogućnosti.
Osim novina i ispravki grešaka, u Firefox 93 ispravljeno je 13 ranjivosti, od kojih je 10 označeno kao opasno. 9 ranjivosti (sakupljenih pod CVE-2021-38500, CVE-2021-38501 i CVE-2021-38499) rezultat su problema sa memorijom, kao što su prelivanja bafera i pristup već oslobođenim područjima memorije. Potencijalno, ovi problemi mogu dovesti do izvršenja koda napadača pri otvaranju posebno formatiranih stranica.
U beta izdanju Firefoxa 94 primećuje se implementacija nove administratorske stranice "about:unloads", na kojoj korisnik može prisilno isprazniti određene tabove kako bi smanjio potrošnju memorije, bez njihovog zatvaranja (sadržaj će biti ponovo učitan prilikom prelaska na tab).
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish