

Dostupan je prvi službeni izdanje eksperimentalne implementacije servera i klijenta za protokol SSH3, oblikovanog kao ekstenzija protokola HTTP/3, koja koristi QUIC (na bazi UDP) i TLS 1.3 za uspostavljanje sigurnog komunikacijskog kanala i mehanizme HTTP za autentifikaciju korisnika. Projekt razvija François Michel, postdoktorand Katoličkog univerziteta u Liježu (Belgija), uz pomoć Oliviera Bonaventurea, profesora istog univerziteta, poznatog po razvoju pod-sistema Multipath TCP i koda segmentne rutiranja IPv6 za Linux jezgro, kao i suautora 10 RFC i nacrta više od 60 mrežnih specifikacija. Kod referentne implementacije klijenta i servera napisan je na jeziku Go i distribuira se pod licencom Apache 2.0.
Razvoj SSH3 bio je rezultat sveobuhvatnog pregleda protokola SSH, koji je provela odvojena grupa istraživača neovisno od OpenSSH-a i drugih projekata koji razvijaju implementacije klasičnog protokola SSH. U SSH3, semantika klasičnog protokola SSH realizovana je putem mehanizama HTTP, što je omogućilo implementaciju dodatnih funkcionalnosti i sakrivanje SSH aktivnosti među drugim saobraćajem.
Kada se koristi SSH3, server je neodvojiv od HTTP servera i prihvata upite na 443. mrežnom portu (HTTPS), a SSH3 saobraćaj se stapa sa tipičnim HTTP saobraćajem, što otežava izvođenje napada povezanih s skeniranjem portova i otkrivanjem SSH servera radi pokušaja pogađanja lozinki. Za otežavanje izvođenja napada na servera SSH3, pored poznavanja informacija o prisutnosti servera na datoj IP adresi, može se odrediti tajni put-id SSH3 servera. Bez obrade s ispravnim identifikatorom, server će obraditi odgovore kao obični HTTPS server i neće otkriti prisutnost mogućnosti povezivanja putem SSH3. Na primer, kada se postavi identifikator „e6ae772cbdaafd6918865cc2ce449dae“, povezivanje sa serverom može se izvršiti samo putem URL-a „https://192.0.2.0:443/e6ae772cbdaafd6918865cc2ce449dae“, a ako je identifikator naveden neispravno, server će prikazati standardnu grešku „404“.
Od naprednih funkcionalnosti SSH3 se ističe mogućnost korištenja X.509 certifikata i OAuth 2.0 / OpenID Connect metoda za autentifikaciju, pored klasičnih SSH metoda; podrška za preusmjeravanje UDP portova putem SSH tunela uz mogućnost preusmjeravanja TCP portova (na primjer, za proslijeđivanje QUIC, DNS i RTP); korištenje naprednih funkcija QUIC protokola, kao što su migracija veza bez prekida i uspostavljanje multipath veza za paralelno usmjeravanje prometa preko više puteva.
Osobito se ističe značajno skraćenje vremena uspostavljanja veze pri korištenju SSH3. Pri povezivanju sa SSH3 serverom potrebno je izvršiti samo 3 mrežne iteracije (Round Trip), dok SSHv2 zahtijeva 5-7 iteracija razmjene paketa. Vrijeme reakcije na unos s tipkovnice za već uspostavljene sesije u SSH3 i SSHv2 je na istoj razini.
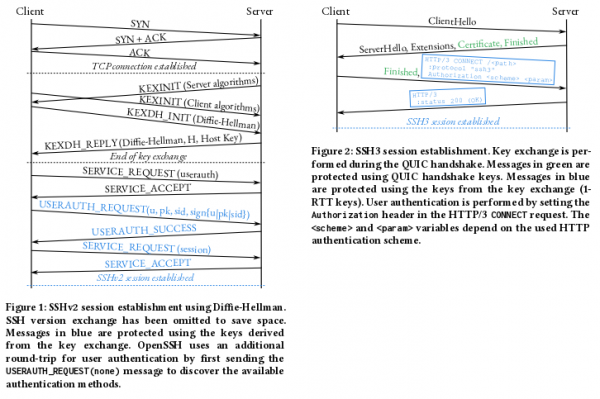
Za šifriranje komunikacijskog kanala u SSH3 koristi se TLS 1.3 protokol, dok se za autentifikaciju mogu koristiti klasične metode temeljenje na lozinkama i javnim ključevima (RSA i EdDSA / ed25519). Osim toga, SSH3 može primijeniti metode temeljene na OAuth 2.0 protokolu, omogućavajući prebacivanje autentifikacije na strane pružatelje, na primjer, za omogućavanje prijave uz potvrdu putem računa na Google, Microsoft i GitHub servisima. Za povezivanje na servere putem ključeva, pored SSH ključeva, mogu se koristiti X.509 certifikati, koji se obično koriste za HTTPS.
Objavljena implementacija klijenta i servera SSH3 podržava mnoge osnovne mogućnosti OpenSSH, među kojima su:
- Podrška za datoteku ~ / .ssh / authorized_keys s postavkama ključeva na serveru.
- Mogućnost korištenja datoteke konfiguracije ~ / .ssh / config na strani klijenta. Trenutno su podržane opcije Hostname, User, Port i IdentityFile, dok se ostale ignoriraju.
- Podrška za autentifikaciju pri povezivanju sa serverom temeljenom na certifikatima.
- Podrška za mehanizam known_hosts (u situacijama kada se ne koriste X.509 certifikati).
- Podrška za rad klijenta s OpenSSH Agent (ssh-agent) i automatsko korištenje agenta za autentifikaciju putem javnih ključeva.
- Podrška za funkciju preusmjeravanja putem SSH agenta za korištenje lokalnih ključeva na vanjskom serveru.
- Direktno proslijeđivanje TCP portova.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish