

Kompanija Google je objavila verziu web pretraživača Chrome 125. Istovremeno je dostupna stabilna verzija slobodnog projekta Chromium, koji tvoji osnovu Chrome-a. Pretraživač Chrome se razlikuje od Chromium-a po korišćenju Google-ovih logotipa, prisutnosti sistema za slanje obaveštenja u slučaju pada, modulima za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), sistemu automatskog instaliranja ažuriranja, stalnoj aktivaciji Sandbox izolacije, obezbeđivanju ključeva za Google API i slanju RLZ parametara pri pretrazi. Za one kojima je potrebno više vremena za ažuriranje, odvojeno se podržava grana Extended Stable, koja se prati 8 nedelja. Sledeće izdanje Chrome 126 je zakazano za 11. jun.
Osnovne promene u Chrome 125:
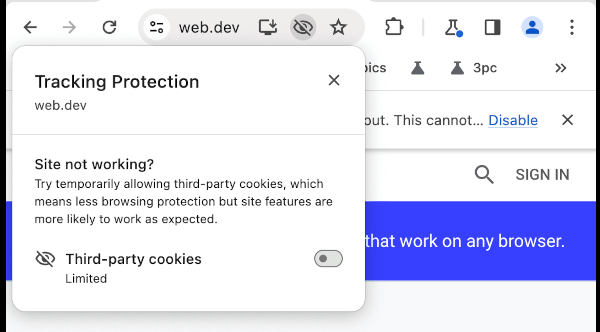
- Kompanija Google je odložila očekivano prekidanje podrške za treće strane kolačiće, koje se postavljaju prilikom pristupa sajtovima različitim od domena trenutne stranice (slični kolačići se koriste za praćenje kretanja korisnika između sajtova u kodu reklamnih mreža, vidgeta društvenih mreža i sistema web analitike). U novoj verziji, za identifikaciju sajtova koji koriste treće strane kolačiće, u adresnu traku je dodat indikator sa slikom oka, koji je precrtan kada su treći strana kolačići blokirani. Pošto testiranje onemogućavanja trećih strana kolačića traje na 1% korisnika i postoji mogućnost ručnog isključivanja preko podešavanja 'chrome://flags/#test-third-party-cookie-phaseout', u kontekstnom meniju je obezbeđena mogućnost privremenog vraćanja podrške za treće strane kolačiće za odabrane sajtove. Otkazivanje blokiranja važi 90 dana nakon aktivacije.

- Kada je uključena proširena zaštita pretraživača (Safe Browsing > Enhanced protection) realizovano je automatsko duboko skeniranje preuzetih datoteka, koje se vrši putem slanja informacija na servera Google (ranije se prikazivao zahtev za potvrdu spoljašnje provere pre slanja, a sada će se provera vršiti automatski).
- Buildovi za Windows platformu su sada dostupni i za ARM64 platformu.
- Dodana je nova mehanizam za ažuriranje komponenti koje zahtevaju preuzimanje velike količine podataka. Radi se o ažuriranju modela za nedavno dodate funkcije koje koriste mašinsko učenje — mod inteligentnog grupisanja taba, generator tema i interaktivni asistent.
- Dodani su dva nova tipa potencijalno problematičnih dodataka za koja će korisnicima biti prikazana upozorenja sa preporukama da razmisle o prikladnosti njihovog daljeg korišćenja: dodaci instalirani van Chrome Web Store i dodaci koji koriste obmanjujuće taktike za nametanje instalacije nepotrebnog softvera.
- PonBehavior kod otkazivanja događaja „mousemove“ usklađen je sa drugim pretraživačima — otkazivanje događaja više ne blokira operacije selektovanja teksta i drag & drop (za blokiranje selektovanja i drag & drop potrebno je otkazati događaje selectstart i dragstart).
- Dodana je skup CSS osobina za upravljanje prikazom elemenata vezanih za položaj drugih elemenata (CSS Anchor Positioning), bez korišćenja JavaScript-a, na primer, za vezivanje elemenata iskačućih prozora (popover) koji se pojavljuju slično kao iskačuće obaveštenja. Za podešavanje vezivanja jednog elementa uz drugi i određivanje područja izlaza predložene su osobine anchor-name, position-anchor i inset-area, a za sticanje informacija o mestu vezivanja dodata je funkcija anchor().
- U CSS su dodate matematičke funkcije round(), mod() i rem().
- Dodana je nova sintaksa za odražavanje stanja vlastitih HTML elemenata (custom element) u CSS-u, koja omogućava korišćenje pseudo-klase „:state()“.

- Dodata je API Compute Pressure koja omogućava dobijanje visoko nivo informacija o trenutnom stanju hardverske opreme, kao što su opšti podaci o opterećenju CPU-a (navode se nivoi: minimalno opterećenje sa uključivanjem štednje energije; prihvatljivo opterećenje koje omogućava bez problema pokretanje dodatnih zadataka; visoko opterećenje, ali unutar dozvoljenih granica koje ne ometaju rad sistema; kritično opterećenje blizu iscrpljivanja resursa).
- API Storage Access, koji se koristi za traženje od korisnika dozvola za pristup Cookie skladištu, kada su treći Cookie blokirani, proširen je mogućnošću traženja pristupa iz sporednih rukovača (npr. sadržaja unutar ) za skladišta koja nisu povezana s Cookie, poput indexedDB.
- Dodana je eksperimentalna (origin trial) podrška za API Viewport Segments Enumeration, koji je namenjen optimizaciji prikaza na uređajima sa savitljivim ekranima.
- Omogućena je upotreba HTTP i HTTPS URL shema u WebSocket konstruktoru umesto 'ws:' i 'wss:' shema.
- U JavaScript-u je dozvoljeno korišćenje modifikatora '?i', '?-i', '?m', '?-m', '?s', '?-s' unutar regularnih izraza za upravljanje uključivanjem ili isključivanjem zastavica 'i', 's' i 'm'. Na primer, '?-i' u 're1 = /^[a-z](?-i:[a-z])$/i;' isključuje primenu '/i' (ignoriranje velikih i malih slova) za drugi karakter (re1.test('aB') će vratiti false).
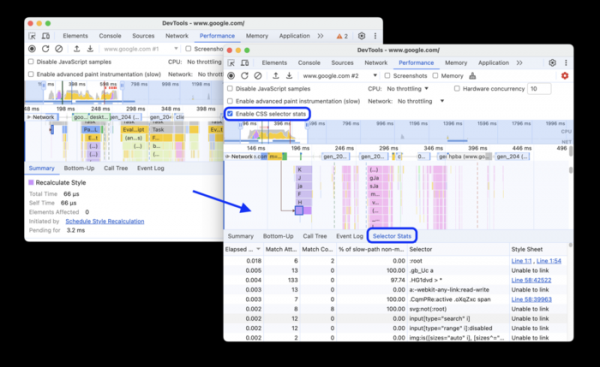
- Unapređeni su alati za web developere. U web konzolu je dodano dugme za prikaz objašnjenja uzroka greške ili upozorenja, generisanog putem AI chatbota Gemini. U CSS panelu je dodata podrška za pravila '@position-try'. U panelu za uređivanje i pregled izvorne stranice su dodate opcije za formatiranje pakovanih stranica u čitljiv oblik i automatsko zatvaranje zagrada prilikom uređivanja. U panelu za praćenje mrežne aktivnosti dodata je podrška za HTTP zaglavlja korišćena u odgovorima sa kodom 103 'Early Hints'. U panelu za analizu performansi dodata je statistika o CSS selektorima.

Pored novih funkcija i ispravki grešaka, u novoj verziji ispravljeno je 9 ranjivosti. Mnoge od ranjivosti su otkrivene putem automatizovanog testiranja alatima kao što su AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Ranjivost CVE-2024-4947, izazvana nepravilnom obradom tipova (Type Confusion) u V8 engine-u i klasifikovana kao opasna, korišćena je od strane napadača za izvođenje napada (0-day) pre nego što je ispravljena. Kritične probleme koji omogućavaju zaobilaženje svih nivoa zaštite pregledača i izvršavanje koda u sistemu van sandbox okruženja nisu otkrivene. U okviru programa za nagrade za otkrivanje ranjivosti, kompanija Google je isplatila 4 nagrade u ukupnom iznosu od 8000 američkih dolara (jedna nagrada od $7000, i jedna od $1000). Iznos dve nagrade još uvek nije definisan.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish