

Kompanija Google je objavila izdanje web pretraživača Chrome 145. Istovremeno je dostupno stabilno izdanje slobodnog projekta Chromium, koji je osnova za Chrome. Pretraživač Chrome razlikuje se od Chromiuma po korišćenju Googleovih logotipa, postojanju sistema za slanje obaveštenja u slučaju pada, modulima za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), sistemu automatske instalacije ažuriranja, stalnom uključivanju Sandbox izolacije, dostavi ključeva za Google API i prenosu RLZ parametara tokom pretrage. Za one kojima je potrebno više vremena za ažuriranje, odvojeno se podržava grana Extended Stable, koja traje 8 nedelja. Sledeće izdanje Chrome 146 planirano je za 10. mart.
Glavne promene u Chrome 145:
- Dodata je podrška za format slika JPEG XL, za čije dekodiranje se koristi biblioteka jxl-rs koja implementira JPEG-XL na jeziku Rust. Podrška za JPEG XL trenutno je isključena po difolt i zahteva aktivaciju opcije "chrome://flags/#enable-jxl-image-format".
- Nastavljeno je razvijanje AI režima, koji omogućava interakciju sa AI agentom iz adresne trake ili sa stranice koja se prikazuje prilikom otvaranja novog taba. AI režim omogućava postavljanje složenih pitanja na prirodnom jeziku i dobijanje odgovora na osnovu agregacije informacija sa najrelevantnijih stranica o zadatoj temi. Ako je potrebno, korisnik može razjasniti informacije dodatnim pitanjima. Režim takođe omogućava postavljanje pitanja o sadržaju stranice direktno iz adresne trake. U Chrome 145, AI režim je implementiran u verzijama za platforme Android i iOS. Za korisnike iz Kanade, Indije i Novog Zelanda počinje automatsko uključivanje chat-bota Gemini (prilikom korišćenja engleskog jezika).
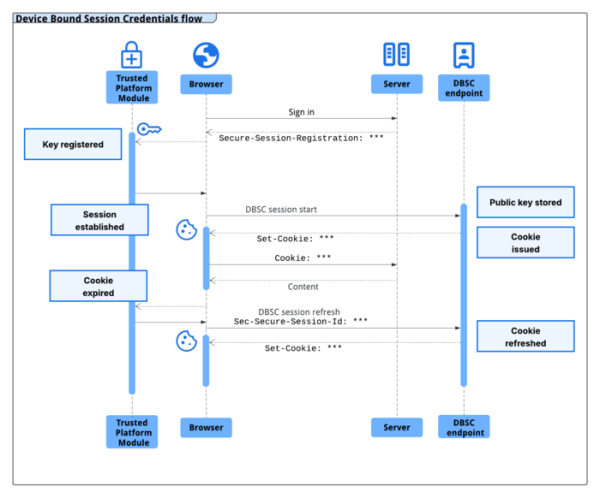
- Dodana je mehanizam DBSC (Device Bound Session Credentials) koji omogućava vezivanje seansa autentikacije na sajtu za određeni uređaj kako bi se otežala izvršavanje napada sa других sistema koristeći uhvaćene sesijske kolačiće. Za kreiranje seansa vezanog za uređaj predložen je HTTP zaglavlje "Secure-Session-Registration". Metod zaštite se svodi na pružanje para kriptografskih ključeva, vezanih za trenutni uređaj, koji se generišu prilikom povezivanja i čuvaju u TPM (Trusted Platform Module). U sesiji se koriste kolačići sa malim vremenom trajanja, koji se periodično ažuriraju koristeći privatni ključ i mogu biti provereni javnim ključem.

- Uklonjen je parametar koji je omogućavao onemogućavanje blokade prisilno instaliranih brauzerskih dodataka u kojima su otkrivene nebitne povrede pravila iz kataloga Chrome Web Store. Nezavisne povrede uključuju prisutnost potencijalnih ranjivosti, nametanje dodatka bez saznanja korisnika, manipulacije sa metapodacima, kršenje pravila o radu sa korisničkim podacima i dovođenje u zabludu o funkcionalnosti.
- U verziji za Android, pri aktivaciji režima proširene zaštite (AAPM, Android Advanced Protection Mode), onemogućen je Javascript API WebGPU. Stranice koje koriste WebGPU za renderovanje 3D sadržaja (na primer, Google Maps) mogu koristiti sporije alternative, poput WebGL (u testovima su bile 5.78% sporije). Za određivanje isključenja WebGPU može se koristiti svojstvo navigator.gpu.
- U verziji za Android, pri uključivanju režima proširene zaštite pregledača (Enhanced Safe Browsing), implementirana je lokalna analiza izgleda stranica u potrazi za znakovima prevarantskog sadržaja. Ako lokalna provera otkrije sumnjive sadržaje, vrši se dodatna provera na Google serverima, a u slučaju potvrde, korisniku se prikazuje upozorenje.
- Dodana je API Origin koja pruža objekt Origin, implementirajući koncept Web Origina i nudeći metode za usporedbu, serijalizaciju i analizu Web Origina. Termin „Web Origin“ definiran je u RFC 6454 za razdvajanje granica izolacije i povjerenja u sadržaj. Web Origin obuhvaća dio URL-a koji se sastoji od naziva protokola, imena domaćina i broja porta (npr., https://opennet.ru). Novi API uveden je za unifikaciju operacija s Web Originom kako bi se isključile ranjivosti zbog netočnih usporedba serijaliziranih ASCII-reprezentacija Web Origina prilikom određivanja pripadnosti resursa jednom web-mjestu.
- Odvojena su prava pristupa lokalnom sustavu prilikom interakcije s javnim web-mjestima. Pozivi s web-mjesta prema IP adresama lokalnoj mreži (intranet ili unutarnje adrese) i loopback sučelju (127.0.0.0/8) sada se obrađuju koristeći različite ovlasti (local-network i loopback-network), što od korisnika zahtijeva potvrdu operacije u posebnom dijalogu. Pod zaštitu spadaju pokušaji preuzimanja resursa, fetch() upiti i iframe umetanja. Povezivanje s unutarnjim resursima korišteno je od strane napadača za provođenje CSRF napada na usmjerivače, pristupne točke, pisače, korporativne web sučelja i druge uređaje i usluge koje primaju zahtjeve samo iz lokalne mreže. Osim toga, skeniranje unutarnjih resursa može se koristiti za neizravno identifikovanje ili prikupljanje informacija o lokalnoj mreži.
- Uklonjena je postavka UserAgentReduction koja je omogućavala vraćanje prenosa neizrezanih informacija u HTTP headeru User-Agent i JavaScript parametrima navigator.userAgent, navigator.appVersion i navigator.platform. Preglednik sada uvijek prenosi skraćenu verziju User-Agenta bez detaljnih informacija o platformi (npr., „Android 16; S“ umjesto „Android 16; SM-A205U“).
- U ugrađeni PDF preglednik dodana je mogućnost spremanja dokumenta u oblačno skladište Google Drive. U Google Drive dokumenti iz Chromea se spremaju u mapu „Saved from Chrome“.
- API LayoutShift, koji omogućava praćenje promjene položaja DOM elemenata na ekranu, prebačen je na prikaz informacija u CSS pikselima umjesto u ekranima. CSS piksel uzima u obzir DPI ekrana i vizualno je isti na svim ekranima, uključujući monitore visoke gustoće piksela. Promjena je izvršena kako bi se Chrome uskladio s ponašanjem drugih preglednika.
- Za API Controlled Frame implementirana je metoda WebRequest.SecurityInfo, koja omogućava web aplikaciji da presretne HTTPS, WSS ili WebTransport zahtjev na server, primi isječak certifikata servera i koristi ga za ručnu verifikaciju certifikata koji je korišten prilikom direktne veze sa tim ISTIM serverom putem TCP/UDP.
- Dodana je podrška za CSS svojstva column-wrap i column-height, definirana u specifikaciji CSS Multi-column Layout 2. Svojstvo column-wrap omogućava prebacivanje kolona u novi red umjesto horizontalnog skrolovanja, ako kolone ne stanu prema visini zadatoj kroz svojstvo column-height.
- Dodano je CSS svojstvo text-justify, koje omogućava definisanje tipa poravnanja teksta kada se koristi 'text-align: justify';
- U CSS svojstvima letter-spacing i word-spacing dopušteno je navođenje veličine razmaka u procentima.
- U JavaScript objektima Map i WeakMap implementirana je specifikacija 'upsert', koja pojednostavljuje rad sa kolekcijama par ključeva/vrednosti. Dodate su metode getOrInsert i getOrInsertComputed, koje vraćaju već postojeću vrednost u kolekciji povezanu sa naznačenim ključem, ili kreiraju novu stavku ako ključ ne postoji.
- Implementacija API-ja IndexedDB je prepisana koristeći SQLite DBMS kao backend (prošla implementacija se oslanjala na LevelDB u zasebnim datotekama). Nova verzija se trenutno koristi samo u kontekstima smeštenim u memoriji, na primer, koristi se u režimu inkognito.
- Unesene su poboljšanja u alatima za web razvoj. U interfejsu za inspekciju mreže u panelu 'Request conditions' je prema zadanim podešavanjima omogućena opcija ograničavanja brzine pojedinačnih mrežnih zahtjeva.
Pored novina i ispravki grešaka, nova verzija je ispravila 11 ranjivosti. Mnoge od ranjivosti otkrivene su automatizovanim testiranjem alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Kritične probleme koji omogućavaju zaobilaženje svih nivoa zaštite browsera i izvršavanje koda izvan sandbox okruženja nisu otkriveni. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, kompanija Google je ustanovila 11 nagrada i isplatila 18.5 hiljada dolara (jednu nagradu od $8000, $5000, $2000 i $500, tri nagrade od $1000). Visina 4 nagrade još nije određena.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish