

Statistika za 24 sata nakon postavljanja honeypota na čvoru Digital Ocean u Singapuru
Piu piu! Počnimo odmah sa mapom napada
Naša super cool mapa prikazuje jedinstvene ASN koje su se povezivale na naš honeypot Cowrie u poslednja 24 sata. Žuta boja odgovara SSH vezama, dok crvena označava Telnet. Takve animacije često impresioniraju upravni odbor kompanije, što omogućava više sredstava za bezbednost i resurse. Ipak, mapa ima neku vrednost, jasno prikazujući geografsko i organizaciono širenje izvora napada na naš host u protekla 24 sata. U animaciji se ne odražava obim saobraćaja iz svakog izvora.
Šta je Pew Pew mapa?
Pew Pew mapa to su , obično animirana i vrlo lepa. Ovo je moderna metoda prodaje vašeg proizvoda, poznata po tome što je koristila firma Norse Corp. Kompanija je loše završila: ispostavilo se da su lepe animacije njihova jedina vrlina, a za analizu su koristili fragmentirane podatke.
Napravljen uz pomoć Leafletjs
Za one koji žele da razviju mapu napada za veliki ekran u operativnom centru (vašem šefu će se dopasti), postoji biblioteka . Spajamo je sa pluginom , servisom Maxmind GeoIP - .
Šta ti je: šta je sada ovaj honeypot Cowrie?
Honeypot je sistem koji se postavlja na mrežu specijalno kako bi se namamili napadači. Povezivanja sa sistemom su obično nezakonita i omogućavaju otkrivanje napadača kroz detaljne logove. Logovi čuvaju ne samo uobičajene informacije o povezivanju, već i informacije o sesiji, otkrivajući tehnike, taktike i procedure (TTP) napadača.
je namenjen za beleženje SSH i Telnet povezivanja. Ovi honeypotovi se često izlažu internetu kako bi pratili alate, skripte i hostove napadača.
Moja poruka za kompanije koje misle da ih ne napadaju: "Loše tražite."
— Džejms Snuk
Šta ima u logovima?
Ukupan broj povezivanja
Sa mnogih hostova dolazile su ponovljene pokušaje povezivanja. To je normalno, pošto napadački skripti imaju upisanu listu podataka za prijavu i isprobavaju nekoliko kombinacija. Honeypot Cowrie je podešen da prihvata određene kombinacije korisničkog imena i lozinke. Ovo se može konfigurisati u datoteka user.db.
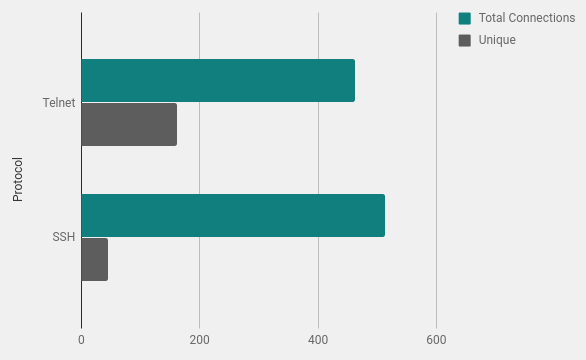
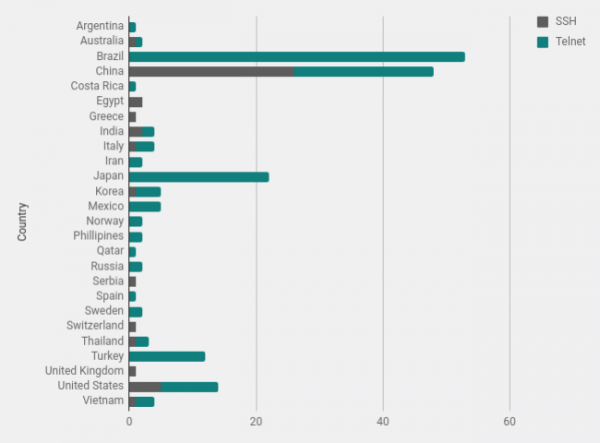
Geografija napada
Na osnovu geolokacijskih podataka Maxminda, izračunao sam broj konekcija iz svake zemlje. Brazil i Kina su daleko ispred, iz ovih zemalja često dolazi veliki broj skeneričkih aktivnosti.
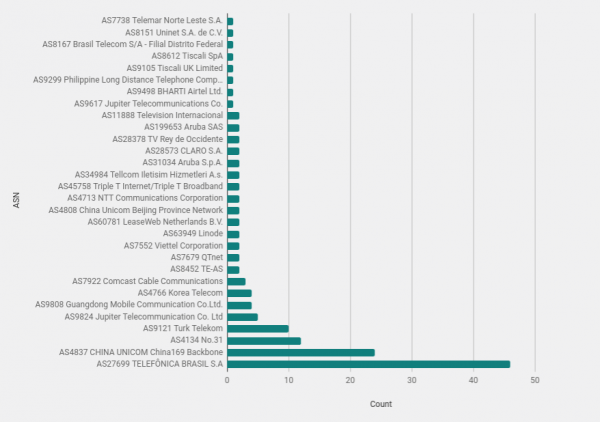
Vlasnik mrežnog bloka
Istraživanje vlasnika mrežnih blokova (ASN) može otkriti organizacije sa velikim brojem napadačkih hostova. Naravno, u takvim slučajevima uvek treba imati na umu da mnogi napadi dolaze sa zaraženih hostova. Razumljivo je pretpostaviti da većina napadača nije tako glupa da skenira mrežu sa kućnog računara.
Otvorene portove na napadačkim sistemima (podatci Shodan.io)
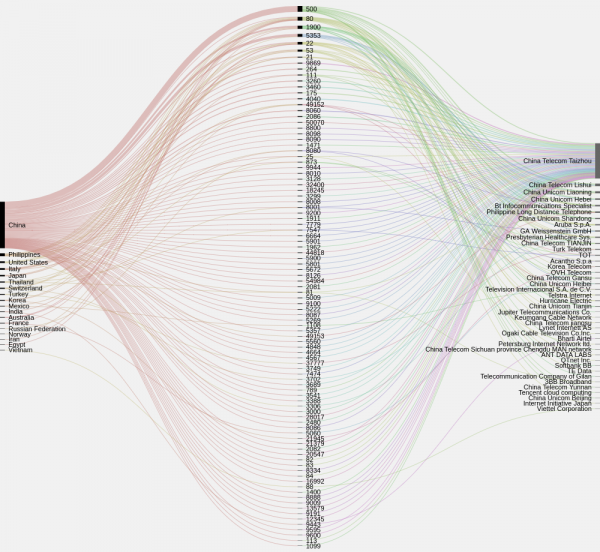
Provođenje liste IP adresa kroz izvanredan brzo identifikuje sisteme sa otvorenim portovima i koji su to portovi. Na slici ispod prikazana je koncentracija otvorenih portova po zemljama i organizacijama. Mogli bismo identifikovati blokove kompromitovanih sistema, ali unutar male uzorke ne vidi se ništa neobično, osim velikog broja otvorenih portova 500 u Kini.
Zanimljivo otkriće — veliki broj sistema u Brazilu koje nemaju otvorene 22, 23 ili ostale portove, prema podacima Censys i Shodan. Izgleda da su ovo konekcije sa računara krajnjih korisnika.
Botovi? Ne nužno
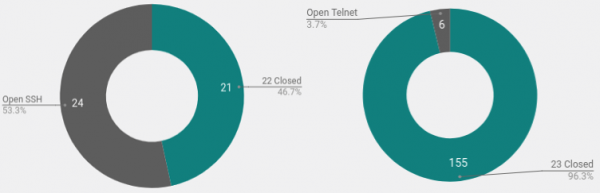
Podaci za portove 22 i 23 tog dana su pokazali nešto čudno. Pretpostavljao sam da većina skenova i napada na lozinke dolazi od botova. Skripta se širi kroz otvorene portove, pokušavajući lozinke, a sa novog sistema se kopira i nastavlja širenje istim metodom.
Međutim, ovde se vidi da je samo kod malog broja hostova, koji skeniraju telnet, otvoren port 23. To znači da su sistemi ili kompromitovani na drugi način, ili napadači pokreću skripte ručno.
Kućne konekcije
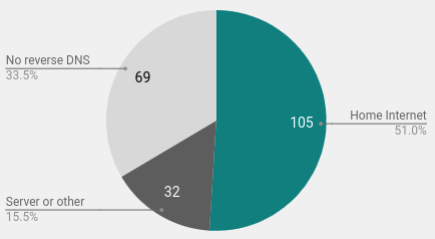
Još jedno zanimljivo otkriće je veliki broj domaćih korisnika u uzorku. Pomoću obrnute pretrage određeno je 105 konekcija sa specifičnih kućnih računara. Za mnoge kućne konekcije, obrnuta pretraga DNS-a prikazuje ime hosta sa rečima dsl, home, cable, fiber i slično.
Učite i istražujte: postavite sopstveni honeypot
Nedavno sam napisao kratki priručnik kako . Kao što je već spomenuto, u našem slučaju korišten je Digital Ocean VPS u Singapuru. Za 24 sata analize trošak je iznosio doslovno nekoliko centi, a vrijeme potrebno za postavljanje sustava je 30 minuta.
Umjesto da pokrećete Cowrie na internetu i lovite sav šum, možete izvući korist od honeypota u lokalnoj mreži. Samo postavite obavijest ako su određeni portovi primili zahtjeve. To može biti ili napadač unutar mreže, ili znatiželjni zaposlenik, ili skeniranje ranjivosti.
Zaključci
Nakon pregleda aktivnosti napadača tijekom dana jasno je da se ne može odrediti očiti izvor napada u nekoj organizaciji, zemlji ili čak operativnom sustavu.
Široka rasprostranjenost izvora pokazuje da je šum skeniranja konstantan i nije povezan s određenim izvorom. Svako tko radi na internetu trebao bi osigurati da njegov sustav ima nekoliko razina sigurnosti.. Uobičajeno i učinkovito rješenje za SSH bit će premještanje usluge na nasumični visoki port. To ne oslobađa potrebu za strogošću u zaštiti lozinkama i nadzoru, ali barem jamči da se logovi ne zaguše stalnim skeniranjem. Povezivanja na visoki port su s većom vjerojatnošću ciljana napada koja bi vas mogla zanimati.
Često su otvoreni telnet portovi prisutni na usmjerivačima ili drugim uređajima, pa ih nije lako premjestiti na visoki port. i su jedini način da se osigura da su te usluge zaštićene vatrozidom ili onemogućene. Gdje god je to moguće, ne trebate koristiti Telnet, ovaj protokol nije šifriran. Ako je neophodan, pažljivo ga pratite i koristite pouzdane lozinke.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish