

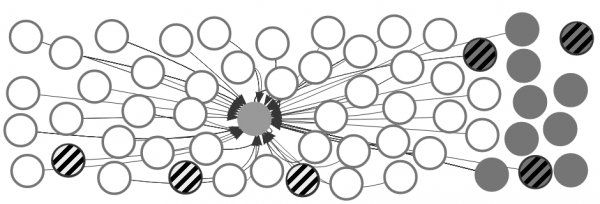
Jedan od vodećih sajtova na Alexa (središnji krug), zaštićen HTTPS-om, sa poddomenama (sivom) i zavisnostima (belim), među kojima su ranjivi (punching pattern)
U današnje vreme, oznaka zaštićenog povezivanja HTTPS postala je standardna i čak neophodna karakteristika svakog ozbiljnog sajta. Ako nedostaje, gotovo svi moderni pregledači prikazuju upozorenje da je i ne preporučuju slanje poverljivih informacija na njega.
Ali, ispostavlja se da prisustvo "katanca" u adresnoj liniji ne garantuje uvek zaštitu. iz Alexa liste pokazala je: mnogi od njih su podložni kritičnim ranjivostima SSL/TLS protokola, obično kroz poddomene ili zavisnosti. Prema rečima autora istraživanja, složenost modernih web aplikacija višestruko povećava površinu napada.
Rezultati istraživanja
Istraživanje su sprovele specijalisti sa Univerziteta u Veneciji Ca' Foscari (Italija) i Tehničkog Univerziteta u Beču. Detaljno izveštavanje biće predstavljeno na 40. simpozijumu IEEE o bezbednosti i privatnosti, koji će se održati od 20. do 22. maja 2019. godine u San Francisku.
Provereno je 10.000 najpopularnijih HTTPS sajtova sa Alexa liste i 90.816 povezanih hostova. Ranljive kriptografske konfiguracije otkrivene su na 5574 hosta, što je otprilike 5,5% od ukupnog broja:
- 4818 je ranjivo na MITM
- 733 je ranjivo na potpunu dešifrovanje TLS-a
- 912 je ranjivo na delimično dešifrovanje TLS-a
898 sajtova je potpuno otvoreno za hakovanje, što znači da prihvataju umetanje stranih skripti, a 977 sajtova učitava sadržaj sa slabo zaštićenih stranica sa kojima može komunicirati napadač.
Istraživači ističu da među 898 "potpuno kompromitovanih" resursa postoji internet prodavnica, finansijske usluge i drugi veliki sajtovi. 660 od 898 sajtova učitava spoljne skripte sa ranjivih hostova: to je glavni izvor opasnosti. Prema rečima autora, složenost modernih web aplikacija višestruko povećava površinu napada.
Pronađeni su i drugi problemi: 10% obrazaca za autorizaciju ima problema sa sigurnim prenosom informacija, što preti curenju lozinki, 412 sajtova dopušta presretanje kolačića i "krađu sesije", dok je 543 sajta podložna napadima na integritet kolačića (preko poddomena).
Problem je u tome što su u posljednjih nekoliko godina u SSL/TLS protokolima i softveru otkrivene : POODLE (CVE-2014-3566), BEAST (CVE-2011-3389), CRIME (CVE-2012-4929), BREACH (CVE-2013-3587) i Heartbleed (CVE-2014-0160). Za zaštitu od njih potrebna je niz podešavanja na strani servera i klijenta kako bi se izbjegla upotreba starih ranjivih verzija. Međutim, to je prilično složen postupak, jer takva podešavanja podrazumijevaju izbor iz širokog spektra šifara i protokola, što može biti zbunjujuće. Nije uvijek jasno koji skupovi šifara i protokola se smatraju "dovoljno sigurnima".
Preporučena podešavanja
Ne postoji jedan službeno odobren i usklađen spisak preporučenih HTTPS podešavanja. Tako, nudi nekoliko opcija konfiguracije, u zavisnosti od potrebnog nivoa zaštite. Na primjer, evo preporučenih podešavanja za nginx server 1.14.0:
Moderna konfiguracija
Najstariji podržani klijenti: Firefox 27, Chrome 30, IE 11 na Windows 7, Edge, Opera 17, Safari 9, Android 5.0, i Java 8
server {
listen 80 default_server;
listen [::]:80 default_server;

# Preusmjerite sve HTTP zahtjeve na HTTPS sa 301 Moved Permanently odgovorom.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikati poslani klijentu u SERVER HELLO su spojeni u ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;


# moderna konfiguracija. prilagodite prema svojim potrebama.
ssl_protocols TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module je potreban) (15768000 sekundi = 6 mjeseci)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# preuzmite OCSP zapise sa URL-a u ssl_certificate i keširajte ih
ssl_stapling on;
ssl_stapling_verify on;

## verifikacija lanca povjerenja OCSP odgovora koristeći Root CA i Intermediate certifikate
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Srednja podrška
Najstariji podržani klijenti: Firefox 1, Chrome 1, IE 7, Opera 5, Safari 1, Windows XP IE8, Android 2.3, Java 7
server {
listen 80 default_server;
listen [::]:80 default_server;

# Preusmjerite sve HTTP zahtjeve na HTTPS s odgovorom 301 Moved Permanently.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikati poslani klijentu u SERVER HELLO su spojeni u ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;

# Diffie-Hellman parametar za DHE kriptografske skupine, preporučeno 2048 bita
ssl_dhparam /path/to/dhparam.pem;

# srednja konfiguracija. prilagodite prema svojim potrebama.
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module je obavezan) (15768000 sekundi = 6 mjeseci)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# preuzmite OCSP zapise iz URL-a u ssl_certificate i pohranite ih u predmemoriju
ssl_stapling on;
ssl_stapling_verify on;

## provjerite lanac povjerenja OCSP odgovora koristeći Root CA i Intermediates certifikate
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Stara podrška
Najstariji podržani klijenti: Windows XP IE6, Java 6
server {
listen 80 default_server;
listen [::]:80 default_server;

# Preusmjerite sve HTTP zahtjeve na HTTPS s odgovorom 301 Moved Permanently.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikati poslani klijentu u SERVER HELLO su spojeni u ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;

# Diffie-Hellman parametar za DHE kriptografske skupine, preporučeno 2048 bita
ssl_dhparam /path/to/dhparam.pem;

# stara konfiguracija. prilagodite prema svojim potrebama.
ssl_protocols SSLv3 TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:ECDHE-RSA-DES-CBC3-SHA:ECDHE-ECDSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:DES-CBC3-SHA:HIGH:SEED:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!RSAPSK:!aDH:!aECDH:!EDH-DSS-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA:!SRP';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module je obavezan) (15768000 sekundi = 6 mjeseci)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# preuzmite OCSP zapise iz URL-a u ssl_certificate i pohranite ih u predmemoriju
ssl_stapling on;
ssl_stapling_verify on;

## provjerite lanac povjerenja OCSP odgovora koristeći Root CA i Intermediates certifikate
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Preporučuje se uvijek koristiti pun set šifara i najnoviju verziju OpenSSL-a. Set šifara u postavkama servera označava prioritet prema kojem će se koristiti, ovisno o postavkama klijenta.
Istraživanje pokazuje da nije dovoljno samo instalirati HTTPS certifikat. „Iako ne obrađujemo kolačiće kao što smo radili 2005. godine, a „pristojni TLS” je postao uobičajen, ispostavlja se da te osnovne stvari nisu dovoljane za osiguranje sigurnosti iznenađujuće velikog broja vrlo popularnih sajtova”, autori rada. Za pouzdanu zaštitu kanala između servera i klijenta potrebno je pažljivo pratiti infrastrukturu vlastitih poddomena i vanjskih hostova sa kojih se isporučuje sadržaj za sajt. Možda ima smisla naručiti reviziju od neke vanjske kompanije koja se specijalizuje za informacijsku sigurnost.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish