

Jednom sam razmišljao o automatizaciji raspoređivanja svog projekta. gitlab.com ljubazno pruža sve alate za to, pa sam naravno odlučio iskoristiti ih, razjasniti i napisati mali skript za raspored. U ovom članku dijelim svoje iskustvo s zajednicom.
TL;DR
- Postaviti VPS: onemogućiti root, prijavu putem lozinke, instalirati dockerd, postaviti ufw
- Generirati certifikate za server i klijenta Omogućiti upravljanje dockerd putem tcp socketa: ukloniti opciju -H fd:// iz docker konfiguracije.
- Прописать пути до сертификатов в docker.json
- Unesite u varijable gitlab u CI/CD postavkama sadržaj certifikata. Napisati skript .gitlab-ci.yml za raspored.
Sve primjere ću pokazati na distribuciji Debian.
Početna postavka VPS-a
Dakle, kupili ste instancu, na primjer, na , prvo što trebate učiniti je zaštititi vaš server od agresivnog vanjskog svijeta. Neću ništa dokazivati ili tvrditi, samo ću pokazati log /var/log/messages svog virtualnog servera:
Screenshot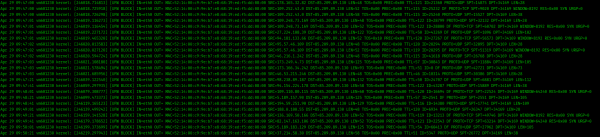
Prvo instaliramo vatrozid ufw:
apt-get update && apt-get install ufwOmogućit ćemo politiku prema zadanim postavkama: blokiramo sve dolazne konekcije, dopuštamo sve odlazne konekcije:
ufw default deny incoming
ufw default allow outgoing
Važno: ne zaboravite omogućiti vezu putem ssh:
ufw allow OpenSSHOpća sintaksa je ovakva: Dopuštanje veze na portu: ufw allow 12345, gdje je 12345 broj porta ili naziv usluge. Zabraniti: ufw deny 12345
Uključujemo vatrozid:
ufw enableIzađite iz sesije i ponovo se prijavite putem ssh.
Dodajte korisnika, postavite mu lozinku i dodajte ga u grupu sudo.
apt-get install sudo
adduser scoty
usermod -aG sudo scoty
Nakon toga slijedi onemogućavanje prijave putem lozinke. Za to kopirajte svoj ssh ključ na server:
ssh-copy-id root@10.101.10.28IP servera mora biti vaš. Pokušajte se sada prijaviti pod ranije kreiranim korisnikom, više ne trebate unositi lozinku. Zatim u postavkama konfiguracije mijenjamo sljedeće:
sudo nano /etc/ssh/sshd_configonemogućuje prijavu putem lozinke:
PasswordAuthentication noPonovno pokrećemo sshd demon:
sudo systemctl reload sshdSada, ako vi ili netko drugi pokušate ući kao korisnik root, nećete imati uspjeha.
Zatim instaliramo dockerd, ovdje neću opisivati proces, jer se sve može već promijeniti, idite na službenu stranicu i slijedite korake za instalaciju dockera na vaš virtualni server:
Generiranje certifikata
Da biste daljinski upravljali Docker demonima, potrebna je šifrovana TLS veza. Za to je potrebno imati certifikat i ključ koje treba generisati i premestiti na vašu udaljenu mašinu. Pratite korake navedene u uputstvu na zvaničnom sajtu Dockera: Sve generisane *.pem datoteke za server, a to su ca.pem, server.pem, key.pem, treba staviti u direktorijum /etc/docker na serveru.
Podešavanje dockerd-a
U skripti za pokretanje Docker demona uklanjamo opciju -H df://, ova opcija definiše na kojem hostu se može upravljati Docker demonima.
# At /lib/systemd/system/docker.service
[Service]
Type=notify
ExecStart=/usr/bin/dockerd
Nakon toga, treba da kreiramo datoteku sa podešavanjima, ako još ne postoji i da definišemo opcije:
/etc/docker/docker.json
{
  "hosts": [
    "unix://var/run/docker.sock",
    "tcp://0.0.0.0:2376"
  ],
  "labels": [
    "is-our-remote-engine=true"
  ],
  "tls": true,
  "tlscacert": "/etc/docker/ca.pem",
  "tlscert": "/etc/docker/server.pem",
  "tlskey": "/etc/docker/key.pem",
  "tlsverify": true
}
Dozvolimo konekcije na portu 2376:
sudo ufw allow 2376Ponovo pokrenimo dockerd sa novim postavkama:
sudo systemctl daemon-reload && sudo systemctl restart dockerProverimo:
sudo systemctl status dockerAko je sve "zeleno", smatramo da je Docker uspešno podešen na serveru.
Podešavanje kontinuirane isporuke na GitLabu
Da bi GitLab radnik mogao da izvršava komande na udaljenom Docker hostu, potrebno je odlučiti gde i kako skladištiti certifikate i ključ za šifrovanu vezu sa dockerd-om. Ovaj problem sam rešio jednostavno tako što sam ih definisao kao promenljive u podešavanjima GitLaba:
Naslov spojnica
Jednostavno prikažite sadržaj certifikata i ključa pomoću cat: cat ca.pem. Kopirajte i nalepite u vrednosti promenljivih.
Napravimo skriptu za implementaciju preko GitLaba. Koristiće se Docker-in-Docker (dind) slika.
.gitlab-ci.yml
image:
  name: docker/compose:1.23.2
  # prepravite entrypoint za rad u dind
  entrypoint: ["/bin/sh", "-c"]

variables:
  DOCKER_HOST: tcp://docker:2375/
  DOCKER_DRIVER: overlay2

services:
  - docker:dind

stages:
  - deploy

deploy:
  stage: deploy
  script:
    - bin/deploy.sh # skripta za implementaciju ovde
Sadržaj skripte za implementaciju sa komentarima:
bin/deploy.sh
#!/usr/bin/env sh
# Падаем сразу, если возникли какие-то ошибки
set -e
# Выводим, то , что делаем
set -v

#
DOCKER_COMPOSE_FILE=docker-compose.yml
# Куда деплоим
DEPLOY_HOST=185.241.52.28
# Путь для сертификатов клиента, то есть в нашем случае - gitlab-воркера
DOCKER_CERT_PATH=/root/.docker

# проверим, что в контейнере все имеется
docker info
docker-compose version

# создаем путь (сейчас работаем в клиенте - воркере gitlab'а)
mkdir $DOCKER_CERT_PATH
# изымаем содержимое переменных, при этом удаляем лишние символы добавленные при сохранении переменных.
echo "$CA_PEM" | tr -d 'r' > $DOCKER_CERT_PATH/ca.pem
echo "$CERT_PEM" | tr -d 'r' > $DOCKER_CERT_PATH/cert.pem
echo "$KEY_PEM" | tr -d 'r' > $DOCKER_CERT_PATH/key.pem
# на всякий случай даем только читать
chmod 400 $DOCKER_CERT_PATH/ca.pem
chmod 400 $DOCKER_CERT_PATH/cert.pem
chmod 400 $DOCKER_CERT_PATH/key.pem

# далее начинаем уже работать с удаленным docker-демоном. Собственно, сам деплой
export DOCKER_TLS_VERIFY=1
export DOCKER_HOST=tcp://$DEPLOY_HOST:2376

# проверим, что коннектится все успешно
docker-compose
  -f $DOCKER_COMPOSE_FILE
  ps

# логинимся в docker-регистри, тут можете указать свой "местный" регистри
docker login -u $DOCKER_USER -p $DOCKER_PASSWORD

docker-compose
  -f $DOCKER_COMPOSE_FILE
  pull app
# поднимаем приложение
docker-compose
  -f $DOCKER_COMPOSE_FILE
  up -d app
Glavni problem je bio "izvlačenje" sadržaja certifikata iz GitLab CI/CD promenljivih u normalnom formatu. Nisam mogao da shvatim zašto veza sa udaljenim hostom nije radila. Na hostu sam pogledao log sudo journalctl -u docker, gde se javila greška prilikom rukovanja. Odlučio sam da proverim šta se uopšte čuva u promenljivim, a za to se može uraditi ovako: cat -A $DOCKER_CERT_PATH/key.pem. Grešku sam rešio uklanjanjem znaka karike tr -d 'r'.
Nakon toga možete dodati post-release zadatke po vlastitom nahođenju. Radnu verziju možete pogledati u mom repozitoriju
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish