

Dugo smo već zainteresovani za temu anonimnosti u kriptovalutama i trudimo se pratiti razvoj tehnologija u ovoj oblasti. U svojim člancima smo već detaljno razrađivali principe rada u Moneru, kao i sprovodili tehnologija koje postoje u ovom polju. Međutim, sve anonimne kriptovalute do danas su zasnovane na modelu podataka koji je predložio Bitcoin — Unspent Transaction Output (dalje UTXO). Za blockchain-e bazirane na računima kao što je Ethereum, postojeće metode za postizanje anonimnosti i privatnosti (kao što su ili ) pokušale su da ponove UTXO model u pametnim ugovorima.
U februaru 2019. godine, grupa istraživača sa Stanford univerziteta i Visa Research objavila je "Zether: Ka privatnosti u svetu pametnih ugovora". Autori su prvi put predložili pristup za obezbeđivanje anonimnosti u blockchainima baziranim na računima i predstavili dva tipa pametnog ugovora: za privatne (skrivanje stanja i iznosa transakcija) i anonimne (skrivanje primaoca i pošiljaoca) transakcije. Smatramo da je predložena tehnologija interesantna i želeli bismo da podelimo njenu strukturu, kao i da razgovaramo o tome zašto se problem anonimnosti u blockchainima baziranim na računima smatra veoma složenim i da li su autori uspeli da ga reše u potpunosti.
O strukturi ovih modela podataka
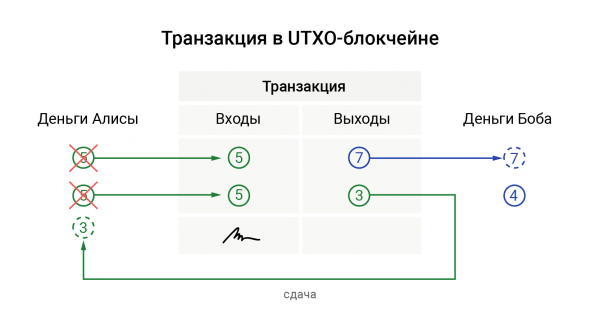
U UTXO modelu, transakcija se sastoji od "ulaznih" i "izlaznih" vrednosti. Direktan analog "izlazima" su novčanice u vašem novčaniku: svaki "izlaz" ima neku vrednost. Kada plaćate nekome (formirate transakciju), trošite jedan ili više "izlaza", pri čemu oni postaju "ulazi" transakcije, a blockchain ih obeležava kao potrošene. U tom procesu, primalac vaše uplate (ili vi sami, ako vam je potrebna sitniša) dobija ponovno generisane "izlaze". Schematicno to se može prikazati ovako:
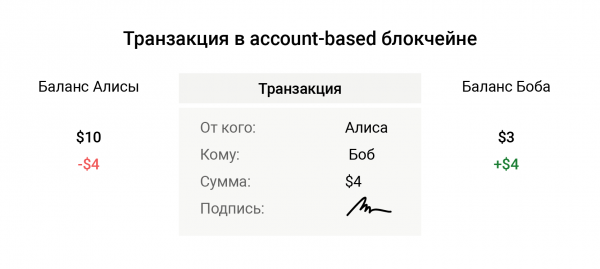
Blockchain-e bazirane na računima se uređuju otprilike kao vaš bankovni račun. Oni upravljaju samo iznosom na vašem računu i iznosom transfera. Kada prebacujete određeni iznos sa svog računa, ne uništavate nikakve "izlaze", mreži nije potrebno da pamti koje su kovanice potrošene, a koje nisu. U najjednostavnijem slučaju, provera transakcije svodi se na proveru potpisa pošiljaoca i iznosa na njegovom stanju:
Analiza tehnologije
Dalje ćemo razgovarati o tome kako Zether skriva iznos transakcija, primaoca i pošiljaoca. Tokom objašnjavanja principa njegovog rada, označićemo razlike između konfidenijalne i anonimne verzije. Pošto je mnogo lakše obezbediti poverljivost u blockchains-u zasnovanim na računima, neka od ograničenja koja nameće anonimizacija neće se primenjivati na poverljivu verziju tehnologije.
Skrivanje bilansa i iznosa transfera
Za enkripciju bilansa i iznosa transfera u Zether-u koristi se šema enkripcije . Ona funkcioniše na sledeći način. Kada Alisa želi da pošalje Bobu b novčića na adresu (njegov javni ključ) Y, ona bira slučajan broj r i enkriptuje iznos:
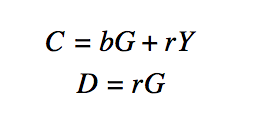
gde C — enkriptovani iznos, D — pomoćna vrednost potrebna za dekripciju ovog iznosa, G — fiksna tačka na eliptičnoj krivulji, pri množenju tajnog ključa na koju se dobija javni ključ.
Kada Bob primi ove vrednosti, on ih jednostavno dodaje svom enkriptovanom bilansu, što je i prednost ove sheme.
Na sličan način, Alisa oduzima iste vrednosti od svog bilansa, samo što kao Y koristi svoj javni ključ.
Skrivanje primaoca i pošiljaoca
Mešanje "izlaza" u UTXO pojavilo se još na samom početku kriptovaluta i pomaže u skrivanju pošiljaoca. Za ovo sam pošiljalac, prilikom transfera, bira slučajne "izlaze" iz blockchain-a i meša ih sa svojim. Zatim potpisuje "izlaze" kružnim potpisom — kriptografskim mehanizmom koji omogućava proveriocu da se uveri da među pomešanim "izlazima" postoje kovanice pošiljaoca. Same pomešane kovanice, naravno, se ne troše.
Međutim, da bismo sakrili primaoca, ne možemo generisati lažne "izlaze". Stoga u UTXO svaki "izlaz" ima svoju jedinstvenu adresu, i ona je kriptografski povezana sa adresom primaoca ovih kovanica. Trenutno ne postoji način da se otkrije veza između jedinstvene adrese "izlaza" i adrese primaoca, ne znajući njegove tajne ključeve.
U account-based modelama ne možemo koristiti jednokratne adrese (inače bi to već bila model "izlaza"). Stoga je potrebno miješati primaoca i pošiljaoca među drugim računima u blockchainu. Pri tome se sa miješanih računa odbija enkriptovanih 0 kovanica (ili se dodaje 0 – u slučaju miješanja primaoca), zapravo ne mijenjajući njihov stvarni saldo.
Budući da i pošiljalac i primalac uvijek imaju stalnu adresu, ovdje se javlja potreba da se pri transferima na iste adrese koriste iste grupe za miješanje. Najbolje je to razmotriti na primjeru.
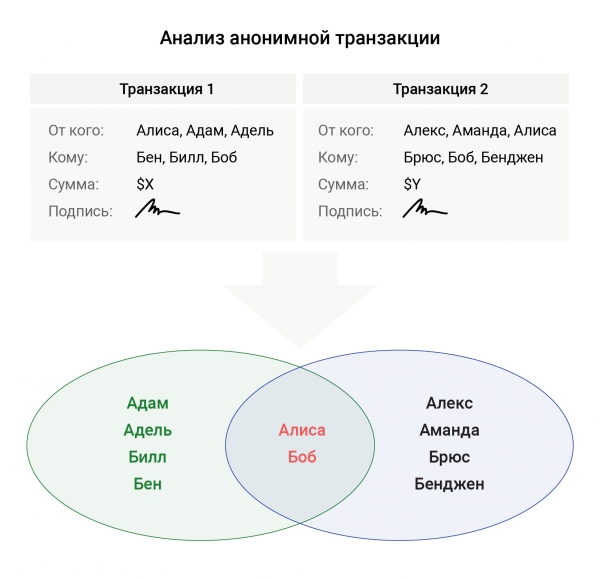
Recimo, Alisa je odlučila da uplati doprinos dobrotvornom fondu Boba, ali preferira da ovaj transfer ostane anoniman za spoljnog posmatrača. Tada, da bi se zamaskirala u polju pošiljaoca, ona upisuje još račune Adama i Adele. A da bi sakrila Boba – u polju primaoca dodatno račune Bena i Billa. Prilikom sljedeće uplate, Alisa je odlučila da uz sebe upiše Aleksa i Amandu, a pored Boba – Brusa i Benđena. U tom slučaju, prilikom analize blockchaina u ovim dvjema transakcijama naći će se samo jedan preklapajući par učesnika – Alisa i Bob, što deanonimizuje ove transakcije.
Trke transakcija
Kao što smo već spomenuli, kako bi sakrio svoj saldo u account-based sistemima, korisnik šifruje svoj saldo i iznos transfera. Pri tome mora dokazati da saldo na njegovom računu ostaje nenegativan. Problem je u tome što, prilikom formiranja transakcije, korisnik gradi dokaz o trenutnom stanju svog računa. A šta će se desiti ako Bob pošalje Alisi transakciju, i ona bude prihvaćena prije nego što je Alisa poslala? Tada će se transakcija Alise smatrati nevalidnom, jer je dokaz o saldu izgrađen prije prihvatanja Bobove transakcije.
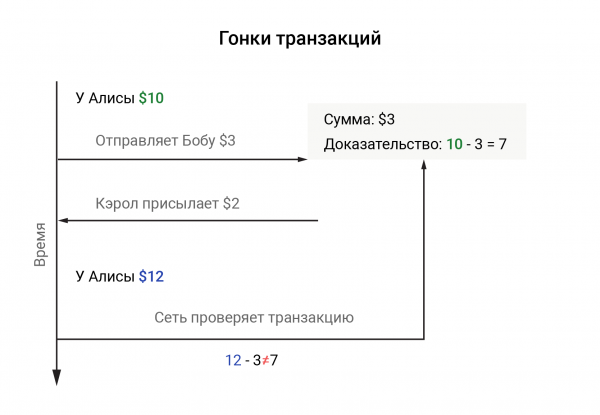
Prvo rešenje koje pada na pamet u takvoj situaciji je zamrzavanje računa do izvršavanja transakcije. Ali ovaj pristup nije prikladan, jer osim složenosti rešavanja takvog zadatka u distribuiranom sistemu, u anonimnoj shemi neće biti jasno čiji račun blokirati.
Da bi se rešen ovaj problem, tehnologija deli dolazne i odlazne transakcije: trošenje sredstava odmah utiče na stanje računa, dok uplate imaju odloženi efekat. U tu svrhu uvodi se pojam “epoha” — grupa blokova fiksne veličine. Trenutna “epoha” se definiše deljenjem visine блока sa veličinom grupe. Obradom transakcije, mreža odmah ažurira balans pošiljaoca, dok se sredstva primaoca čuvaju. Akumulirana sredstva postaju dostupna primaocu plaćanja tek kada dođe nova “epoha”.
Kao rezultat, korisnik može slati transakcije bez obzira na to koliko često prima sredstva (naravno, u skladu sa svojim saldom). Veličinu epohe određuje se prema tome koliko brzo se blokovi šire putem mreže i koliko brzo transakcija ulazi u blok.
Ovo rešenje dobro funkcioniše u slučaju poverljivih transfera, međutim, kod anonimnih transakcija, kao što ćemo videti kasnije, stvara ozbiljne probleme.
Zaštita od replay napada
U blokčejnovima zasnovanim na računima, svaka transakcija potpisuje se privatnim ključem pošiljaoca, čime se proveravaču potvrđuje da transakcija nije izmenjena i da je kreirao vlasnik tog ključa. Ali šta ako zlonamerna osoba, koja prati prenos, presretne ovu poruku i pošalje tačno istu drugu? Proveravaču će se potvrdna oznaka transakcije učiniti validnom, a mreža će ponovo odbiti istu sumu sa računa pošiljaoca.
Ovaj napad se naziva replay napadom. U UTXO modelu, takvi napadi nisu relevantni, jer bi zlonamerna osoba pokušavala da upotrebi potrošene izlaze, što samo po sebi nije validno i odbacuje se od strane mreže.
Da se to ne dogodi, u transakciju se ugrađuje polje sa slučajnim podacima, koje se naziva nonce ili jednostavno “so”. Kada se ponovo šalje transakcija sa “so”, proveravač gleda da li je taj nonce korišćen ranije i, ako nije, smatra da je ova transakcija validna. Da se ne bi čuvala cela istorija nonce-a korisnika u blokčejnu, obično se u samoj prvoj transakciji uzima da je jednaka nuli, a zatim se povećava za jedan. Mreža samo treba da proveri da li je nonce nove transakcije različita od prethodne za jedan.
U anonimnim shemama transfera pojavljuje se problem validacije nonce-a transakcija. Ne možemo eksplicitno povezati nonce s adresom pošiljaoca, jer to očigledno deanonimizuje transfer. Također ne možemo povećavati nonce svih uključenih računa, jer to može uzrokovati sukobe s drugim transferima koji su u obradi.
Autori Zethera predlažu generisanje nonce-a kriptografski - u zavisnosti od „epohâ“. Na primer:
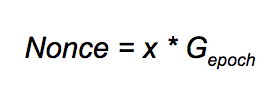
Ovde x — tajni ključ pošiljaoca, a Gepoch — dodatni generator za epohu, dobijen heširanjem stringa tipa 'Zether + '. Sada se problem čini rešenim - ne otkrivamo nonce pošiljaoca i ne mešamo se u nonce-e neuključenih učesnika. Međutim, takav pristup postavlja ozbiljno ograničenje: jedan račun može poslati najviše jednu transakciju u „epohu“. Ovaj problem, nažalost, ostaje nerešen i trenutno čini anonimnu verziju Zethera, po našem mišljenju, malo upotrebljivom.
Težina dokaza s nulom razotkrivanja
U UTXO-u pošiljalac mora dokazati mreži da ne troši negativni iznos, inače postaje moguća generacija novih novčića iz vazduha (zašto je to moguće, pisali smo u jednom od prethodnih ). Takođe, mora potpisati „ulaze“ prstenastim potpisom kako bi dokazao da među mešanim novčićima postoje sredstva koja pripadaju njemu.
U anonimnoj verziji account-based blokčejna izrazi za dokazivanje postaju mnogo složeniji. Pošiljalac dokazuje da:
- Poslata suma je pozitivna;
- Stanje ostaje nenegativno;
- Pošiljalac je ispravno šifrovao iznose transfera (uključujući nultu);
- Stanje na računu se menja samo kod pošiljaoca i primaoca;
- Pošiljalac poseduje tajni ključ svog računa i on zaista postoji na listi pošiljalaca (među mešanim);
- Nonce korišćen u transakciji je ispravno sastavljen.
Za tako složen dokaz autori koriste mešavinu (jedan od autora, usput budi rečeno, učestvovao je u njenom stvaranju) i , koji nazivaju Sigma-bullets. Formalni dokaz takvog tvrdnje je prilično složen zadatak i drastično ograničava broj onih koji žele da se bave implementacijom tehnologije.
Šta na kraju?
Prema našem mišljenju, dio Zether-a, koji unosi privatnost u blokirane temeljenoj na računima, već se može koristiti. Međutim, trenutna anonimna verzija tehnologije postavlja ozbiljna ograničenja na njeno korištenje, a njena složenost - na implementaciju. Ipak, ne smijemo zaboraviti da su je autori objavili tek prije nekoliko mjeseci i možda će netko drugi pronaći rješenje za trenutne probleme. Tako se nekako i razvija nauka.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish