

Kubernetes Dashboard — jednostavan alat za pristup informacijama o aktivnom klasteru i minimalno upravljanje njime. Počnete ga više ceniti kada su vam ove mogućnosti potrebne ne samo administratorima/DevOps inženjerima, već i onima koji manje koriste konzolu i/ili ne žele da se bave svim nijansama interakcije sa kubectl-om i drugim alatima. Tako je bilo i kod nas: programerima je bio potreban brz pristup web interfejsu Kubernetes-a, a pošto koristimo GitLab, rešenje se samo nametnulo.
Zašto ovo?
Samoprogrameri mogu biti zainteresovani za alat kao što je K8s Dashboard za zadatke debug-ovanja. Ponekad žele da pregledaju logove i resurse, a ponekad i da unište pod-ove, skaliraju Deployments/StatefulSets i čak uđu u konzolu kontejnera (dešavaju se takvi zahtevi, za čije rešavanje, međutim, postoji drugi put — na primer, putem ).
Osim toga, postoji i psihološki moment za rukovodioce, kada žele da pogledaju na klaster — da vide da je "sve zeleno", i na taj način se umire da "sve radi" (što, naravno, veoma relativno… ali to već izlazi iz okvira ovog članka).
Kao standardni CI sistem imamo GitLab: koristi ga sav naš razvojni tim. Tako da je bilo logično omogućiti im pristup integracijom Dashboard-a sa GitLab nalozima.
Takođe, napominjem da koristimo NGINX Ingress. Ako radite sa drugim , biće potrebno da sami pronađete analoge anotacija za autorizaciju.
Probamo integraciju
Instalacija Dashboard-a
Pažnja: Ako planirate da ponavljate dolenavedene korake, prvo pročitajte do sledeće podnaslove kako biste izbegli nepotrebne operacije.
Pošto ovu integraciju koristimo u mnogim instalacijama, automatizovali smo njenu instalaciju. Izvori koje će vam biti potrebni su objavljeni u . Njihova osnova su malo modifikovane YAML konfiguracije iz , kao i Bash skripta za brzo postavljanje.
Skripta instalira Dashboard u klaster i podešava ga na integraciju sa GitLab-om:
$ ./ctl.sh
Usage: ctl.sh [OPTION]... --gitlab-url GITLAB_URL --oauth2-id ID --oauth2-secret SECRET --dashboard-url DASHBOARD_URL
Install kubernetes-dashboard to Kubernetes cluster.
Mandatory arguments:
 -i, --install                install into 'kube-system' namespace
 -u, --upgrade                upgrade existing installation, will reuse password and host names
 -d, --delete                 remove everything, including the namespace
     --gitlab-url             set gitlab url with schema (https://gitlab.example.com)
     --oauth2-id              set OAUTH2_PROXY_CLIENT_ID from gitlab
     --oauth2-secret          set OAUTH2_PROXY_CLIENT_SECRET from gitlab
     --dashboard-url          set dashboard url without schema (dashboard.example.com)
Optional arguments:
 -h, --help                   output this message
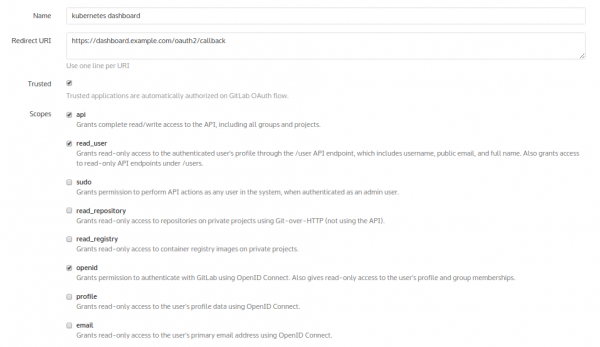
Međutim, pre nego što ga koristite, potrebno je da odete u GitLab: Administratorska oblast → Aplikacije — i dodate novu aplikaciju za buduću tablu. Nazivamo je "kubernetes dashboard":
Kao rezultat dodavanja, GitLab će pružiti hešove:
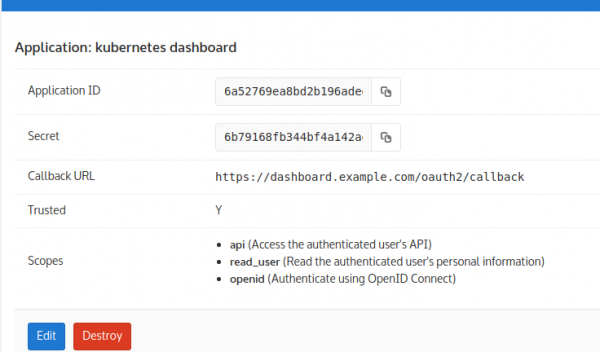
Oni se koriste kao argumenti za skriptu. Kao rezultat, instalacija izgleda ovako:
$ ./ctl.sh -i --gitlab-url https://gitlab.example.com --oauth2-id 6a52769e… --oauth2-secret 6b79168f… --dashboard-url dashboard.example.comNakon toga proverićemo da li je sve pokrenuto:
$ kubectl -n kube-system get pod | egrep '(dash|oauth)'
kubernetes-dashboard-76b55bc9f8-xpncp   1/1       Running   0          14s
oauth2-proxy-5586ccf95c-czp2v           1/1       Running   0          14s
Pre ili kasnije sve će se pokrenuti, međutim odmah autorizacija neće raditi! Problem je u tome što je u korišćenom imidžu (situacija je slična u drugim imidžima) proces hvatanja preusmerenja u callback neispravno implementiran. Ova okolnost dovodi do toga da oauth briše kolačić koji nam sam (oauth) pruža…
Problem se rešava izradom svog imidža oauth sa zakrpom.
Zakrpa za oauth i ponovna instalacija
Za to ćemo koristiti sledeći Dockerfile:
FROM golang:1.9-alpine3.7
WORKDIR /go/src/github.com/bitly/oauth2_proxy

RUN apk --update add make git build-base curl bash ca-certificates wget
&& update-ca-certificates
&& curl -sSO https://raw.githubusercontent.com/pote/gpm/v1.4.0/bin/gpm
&& chmod +x gpm
&& mv gpm /usr/local/bin
RUN git clone https://github.com/bitly/oauth2_proxy.git .
&& git checkout bfda078caa55958cc37dcba39e57fc37f6a3c842
ADD rd.patch .
RUN patch -p1 < rd.patch
&& ./dist.sh

FROM alpine:3.7
RUN apk --update add curl bash  ca-certificates && update-ca-certificates
COPY --from=0 /go/src/github.com/bitly/oauth2_proxy/dist/ /bin/

EXPOSE 8080 4180
ENTRYPOINT [ "/bin/oauth2_proxy" ]
CMD [ "--upstream=http://0.0.0.0:8080/", "--http-address=0.0.0.0:4180" ]
A ovako izgleda sama zakrpa rd.patch
diff --git a/dist.sh b/dist.sh
index a00318b..92990d4 100755
--- a/dist.sh
+++ b/dist.sh
@@ -14,25 +14,13 @@ goversion=$(go version | awk '{print $3}')
sha256sum=()

echo "... pokreće testove"
-.\/test.sh
+#.\/test.sh

-za os u windows linux darwin; uradi
-    echo "... gradnja v$version za $os/$arch"
-    EXT=
-    ako [ $os = windows ]; then
-        EXT=".exe"
-    fi
-    BUILD=$(mktemp -d ${TMPDIR:-\/tmp}\/oauth2_proxy.XXXXXX)
-    TARGET="oauth2_proxy-$version.$os-$arch.$goversion"
-    FILENAME="oauth2_proxy-$version.$os-$arch$EXT"
-    GOOS=$os GOARCH=$arch CGO_ENABLED=0
-        go build -ldflags="-s -w" -o $BUILD\/$TARGET\/$FILENAME || exit 1
-    pushd $BUILD\/$TARGET
-    sha256sum+=("$(shasum -a 256 $FILENAME || exit 1)")
-    cd .. && tar czvf $TARGET.tar.gz $TARGET
-    mv $TARGET.tar.gz $DIR\/dist
-    popd
-done
+os='linux'
+echo "... gradnja v$version za $os/$arch"
+TARGET="oauth2_proxy-$version.$os-$arch.$goversion"
+GOOS=$os GOARCH=$arch CGO_ENABLED=0
+    go build -ldflags="-s -w" -o .\/dist\/oauth2_proxy || exit 1

checksum_file="sha256sum.txt"
cd $DIR\/dists
diff --git a/oauthproxy.go b/oauthproxy.go
index 21e5dfc..df9101a 100644
--- a/oauthproxy.go
+++ b/oauthproxy.go
@@ -381,7 +381,9 @@ func (p *OAuthProxy) SignInPage(rw http.ResponseWriter, req *http.Request, code
       if redirect_url == p.SignInPath {
               redirect_url = "\/"
       }
-
+       ako req.FormValue("rd") != "" {
+               redirect_url = req.FormValue("rd")
+       }
       t := struct {
               ProviderName  string
               SignInMessage string
Sada možemo izgraditi sliku i 'push' je na naš GitLab. Dalje u manifests/kube-dashboard-oauth2-proxy.yaml navest ćemo korišćenje potrebne slike (zamijenite je svojom):
image: docker.io/colemickens/oauth2_proxy:latestAko imate registry zatvoren za autorizaciju — ne zaboravite dodati korišćenje tajne za preuzimanje slika:
      imagePullSecrets:
     - name: gitlab-registry
… i dodajte samu tajnu za registry:
---
apiVersion: v1
data:
 .dockercfg: eyJyZWdpc3RyeS5jb21wYW55LmNvbSI6IHsKICJ1c2VybmFtZSI6ICJvYXV0aDIiLAogInBhc3N3b3JkIjogIlBBU1NXT1JEIiwKICJhdXRoIjogIkFVVEhfVE9LRU4iLAogImVtYWlsIjogIm1haWxAY29tcGFueS5jb20iCn0KfQoK
=
kind: Secret
metadata:
 annotations:
 name: gitlab-registry
 namespace: kube-system
type: kubernetes.io/dockercfg
Pažljiv čitatelj će primijetiti da je dugačka linija iznad — to je base64 konfiguracije:
{"registry.company.com": {
 "username": "oauth2",
 "password": "PASSWORD",
 "auth": "AUTH_TOKEN",
 "email": "mail@company.com"
}
}
To su podaci korisnika u GitLabu, kod kojim će Kubernetes preuzeti sliku iz registryja.
Nakon što je sve završeno, možete obrisati trenutnu (neispravnu) instalaciju Dashboard komandom:
$ .\/ctl.sh -d… i instalirati sve iznova:
$ ./ctl.sh -i --gitlab-url https://gitlab.example.com --oauth2-id 6a52769e… --oauth2-secret 6b79168f… --dashboard-url dashboard.example.comDošlo je vreme da se prijavite u Dashboard i pronađete prilično arhaičnu dugmad za autorizaciju:
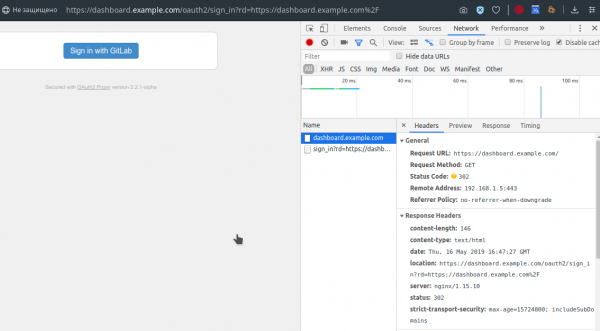
Nakon što je pritisnemo, sastaće nas GitLab, nudeći nam da se prijavimo na svojoj poznatoj stranici (naravno, ako već nismo bili tamo prijavljeni):
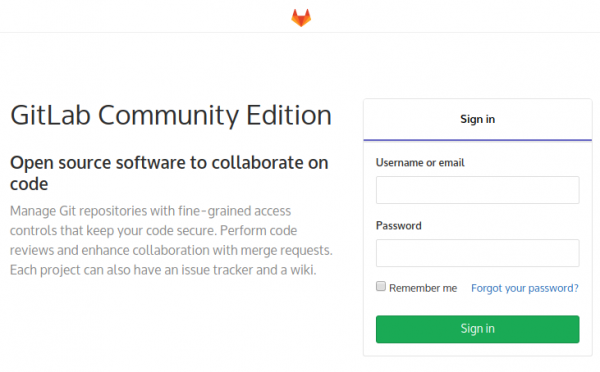
Prijavljujemo se sa podacima iz GitLaba — i sve se dogodilo:
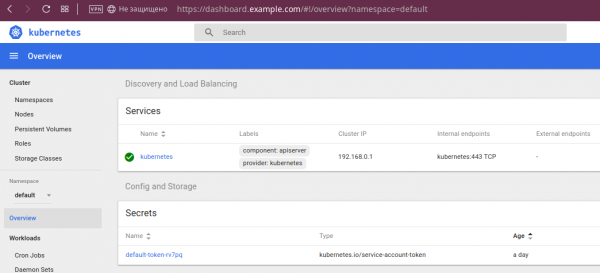
O mogućnostima Dashboard
Ako ste programer koji prethodno nije radio sa Kubernetesom, ili iz nekog razloga niste imali iskustva s Dashboard-om, prikazaću neke njegove mogućnosti.
Prvo, možete pogledati što je "sve zeleno":
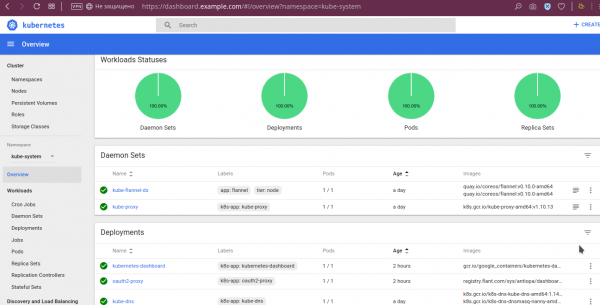
Za pod-ove su dostupni i detaljniji podaci, kao što su varijable okruženja, preuzeta slika, argumenti pokretanja, njihovo stanje:
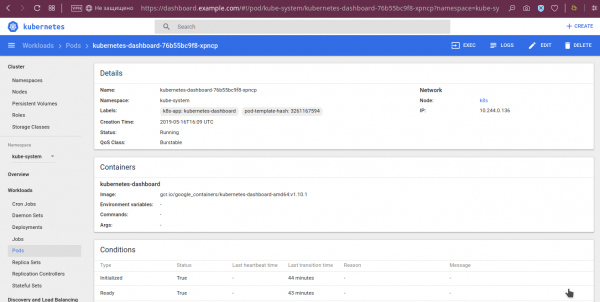
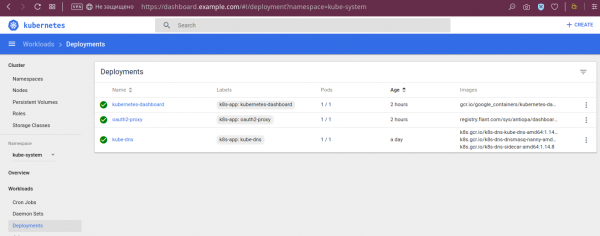
Za deployment-e se vide statusi:
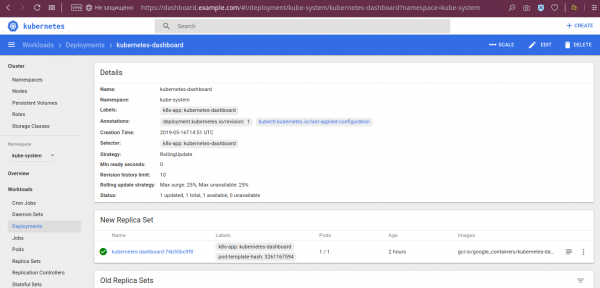
… i druge pojedinosti:
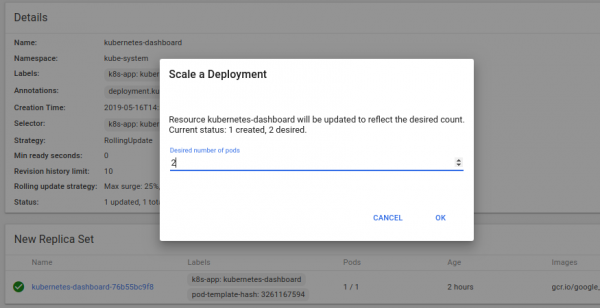
… a također postoji mogućnost skaliranja deployment-a:
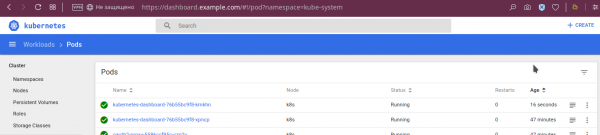
Rezultat ove operacije:
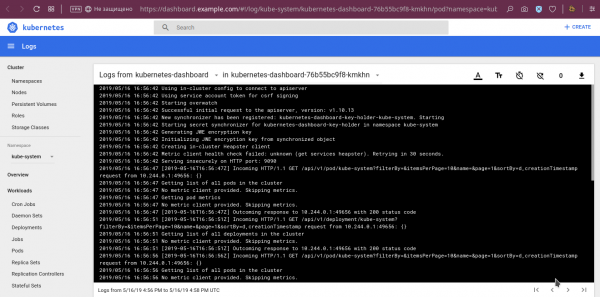
Među drugim korisnim mogućnostima, već spomenutim na početku članka, je i pregled logova:
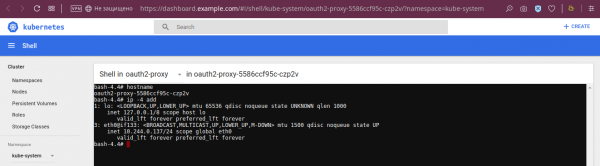
… i funkcija ulaska u konzolu kontejnera odabranog pod-a:
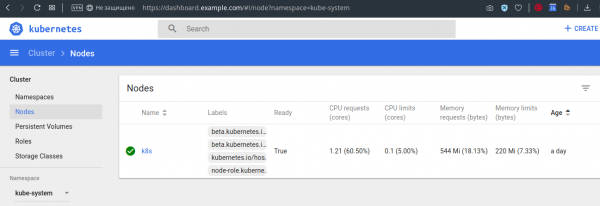
Također, na primjer, možete pogledati i limit-e/request-e na čvorovima:
Naravno, ovo nisu sve mogućnosti panela, ali se nadam da ste stekli opšti uvid.
Nedostaci integracije i Dashboard-a
U opisanom integraciji nema nikakvog razdvajanja pristupa. S njom svi korisnici koji imaju bilo kakav pristup GitLabu imaju pristup Dashboard-u. Pristup u samom Dashboard-u im je jednak, u skladu sa pravima same Dashboard-a, koja . Očigledno je da to neće odgovarati svima, ali se za naš slučaj pokazalo kao dovoljno.
Od značajnih nedostataka u samom Dashboard-u, izdvojio bih sledeće:
- nije moguće ući u konzolu init-kontejnera;
- nije moguće uređivati Deployments i StatefulSets, iako se to može ispraviti u ClusterRole;
- kompatibilnost Dashboard-a sa najnovijim verzijama Kubernetes-a i budućnost projekta dovodi u pitanje.
Poslednji problem zaslužuje posebnu pažnju.
Status i alternative Dashboard-u
Tabela kompatibilnosti Dashboard-a sa izdanjima Kubernetes-a, predstavljena u poslednjoj verziji projekta (), ne deluje baš ohrabrujuće:
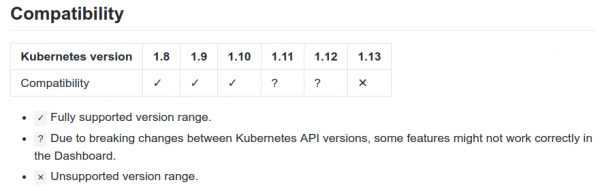
I pored toga, postoji (već usvojen u januaru) , koji najavljuje podršku za K8s 1.13. Pored toga, među issues projekta možete pronaći mention-e korisnika koji rade sa panelom u K8s 1.14. Na kraju, u kodnu bazu projekta se ne zaustavljaju. Tako da (barem!) stvarni status projekta nije toliko loš, koliko može izgledati iz zvanične tabele kompatibilnosti.
Na kraju, Dashboard ima alternative. Među njima:
- — mladi interfejs (prvi komit stvoren u martu ove godine), već nudi dobre mogućnosti, kao što su vizuelno predstavljanje trenutnog statusa klastera i upravljanje njegovim objektima. Pozicionira se kao "interfejs u realnom vremenu", jer automatski ažurira prikazane podatke, ne zahtevajući osvežavanje stranice u pretraživaču.
- — veb interfejs od Red Hat OpenShift, koji, međutim, donosi u vaš klaster i druge radne rezultate projekta, što ne odgovara svima.
- — zanimljiv projekat, stvoren kao niskonivo v (od Dashboard) interfejs sa mogućnošću pregleda svih objekata klastera. Međutim, izgleda da je razvoj stao.
- — bukvalno u poslednjih nekoliko dana projekat koji kombinuje funkcije panela (prikazuje trenutno stanje klastera, ali ne upravlja njegovim objektima) i automatske "validacije najboljih praksi" (proverava klaster na ispravnost konfiguracija pokrenutih u njemu Deployments).
Umesto zaključaka
Dashboard — standardni alat za klastere Kubernetes koje održavamo. Njegova integracija sa GitLabom takođe je postala deo naše "podrazumevane instalacije", budući da su mnogi programeri zadovoljni mogućnostima koje imaju sa ovom trajnom.
Alternativna rešenja za Kubernetes Dashboard povremeno se pojavljuju iz Open Source zajednice (i rado ih razmatramo), ali u ovom trenutku ostajemo sa ovim rešenjem.
P.S.
Takođe pročitajte na našem blogu:
- «»;
- «»;
- «»;
- «».
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish