

Priča o istraživanju i razvoju u 3 dijela. Dio 1 — istraživački.
Pisača je mnogo — korisnosti još više.
Postavljanje zadatka
Tokom pen-testova i RedTeam kampanja, ne uvijek je moguće koristiti službene alate Klijenata, kao što su VPN, RDP, Citrix itd., kao osnovu za ulazak u unutrašnju mrežu. Negdje službeni VPN funkcioniše uz MFA i kao drugi faktor koristi hardverski token, negdje se strogo prati i naš ulaz preko VPN-a odmah postaje vidljiv, kako se to kaže — sa svim posljedicama, a negdje takvi alati jednostavno ne postoje.
U sličnim slučajevima stalno je potrebno praviti takozvane „obrnute tunele“ — veze iz unutrašnje mreže ka vanjskom resursu ili serveru koji kontroliramo. Unutar takvog tunelea već možemo raditi sa unutrašnjim resursima Klijenata.
Postoji nekoliko vrsta takvih obrnutih tuneala. Najpoznatiji među njima je, naravno, Meterpreter. Također, SSH tunele sa obrnutim probojem portova veoma su popularni među hakerskom zajednicom. Postoji mnogo sredstva za provođenje obrnute tunelacije i mnogi od njih su dobro proučeni i opisani.
Naravno, s druge strane, programeri zaštitnih rješenja ne stoje po strani i aktivno detektiraju takve radnje.
Na primjer, MSF sesije se uspješno detektiraju modernim IPS rješenjima od Cisco-a ili Positive Tech, dok se obrnuti SSH tunel može detektovati gotovo svakim normalnim firewallom.
Dakle, da bismo ostali neprimijećeni u dobroj RedTeam kampanji — potrebno je graditi obrnuti tunel putem nestandardnih sredstava i maksimalno se prilagoditi stvarnom režimu rada mreže.
Pokušajmo pronaći ili izmisliti nešto slično.
Prije nego što nešto izumimo, potrebno je shvatiti koji rezultat želimo postići, koje funkcije treba da ima naš razvoj. Koji će biti zahtjevi za tunel, kako bismo mogli raditi u režimu maksimalne skrivenosti?
Jasno je da se zahtjevi za svaki slučaj mogu značajno razlikovati, ali na osnovu radnog iskustva možemo izdvojiti osnovne:
- rad na Windows OS-u 7-10. Budući da se u većini korporativnih mreža koristi upravo Windows;
- klijent se povezuje s poslužiteljem putem SSL-a kako bi isključio pasivno presretanje od strane IPS-a;
- prilikom povezivanja klijent mora podržavati rad putem proxy poslužitelja s autorizacijom, jer u mnogim kompanijama izlaz na internet dolazi preko proxyja. U stvarnosti, klijentska mašina možda ništa ne zna o tome, a proxy se koristi u transparentnom režimu. No, tu funkcionalnost moramo implementirati;
- klijentski deo treba biti sažet i prenosiv;
Razumljivo je da za rad unutar mreže Klijenta na klijentskoj mašini možemo instalirati OpenVPN i uspostaviti punu tunelsku vezu do svog poslužitelja (srećom, OpenVPN klijenti mogu raditi putem proxyja). Međutim, prvo, to nećemo uvek moći, jer možda nismo lokalni administratori, a drugo, to će izazvati toliko buke da će pristojan SIEM ili HIPS odmah '' zakucati'' na nas. Idealan klijent trebao bi biti takozvana inline ekipa, kao što su implementirani mnogi bash shell-ovi, i pokretati se putem komandne linije, na primer, prilikom izvršavanja komandi iz Word makroa. - naš tunel treba biti višeključni i podržavati više veza istovremeno;
- povezivanje klijent-poslužitelj mora imati neku vrstu autorizacije, kako bi se tunel uspostavio samo za našeg klijenta, a ne za sve koji dođu do našeg poslužitelja na navedenoj adresi i portu. U idealnom slučaju, za ''spoljne korisnike'' bi se trebala otvoriti odredišna stranica s mačkama ili profesionalnom tematikom vezanom za izvorni domen.
Na primer, ako je Klijent medicinska organizacija, onda bi se za administratora informacione bezbednosti, koji je odlučio da proveri resurs na koji se obraćao zaposleni u klinici, trebala otvoriti stranica s farmaceutskim proizvodima, Wikipedia s opisom dijagnoze ili blog doktora Komarovskog itd.
Analiza postojećih alata
Pre nego što izmišljamo svoj bicikl — potrebno je analizirati postojeće bicikle i shvatiti da li nam je to zaista potrebno i, verovatno, ne samo mi smo razmišljali o potrebi za takvim funkcionalnim biciklom.
Pretraživanje na internetu (naš gugl je izgleda u redu), kao i pretraživanje GitHub-a po ključnim rečima „reverse socks“ nije dalo mnogo rezultata. Uglavnom, sve se svodi na postavljanje SSH tunela s obrnuto usmeravanjem portova i svega što je s tim povezano. Pored SSH tunela, može se izdvojiti nekoliko rešenja:
Davno rešenje obrnute tunela od ekipe iz Kaspersky Laboratorije. Po nazivu je jasno za šta je ovaj skript namenjen. Implementiran je u Python 2.7, tunel radi u cleartext režimu (kao što se sada moderni naziv — pozdrav RKN)
Još jedna implementacija u Pythonu, takođe u cleartext, ali sa više mogućnosti. Napisan je u obliku modula i postoji API za integraciju rešenja u svoje projekte.
Prva veza — originalna verzija implementacije reverse socks u Golangu (ne podržava je developer).
Druga veza — već naš doradak s dodatnim funkcionalnostima, takođe na Golangu. U našoj verziji implementirali smo SSL, rad preko proxy-a s NTLM autorizacijom, autorizaciju na klijentu, landing stranicu pri pogrešnom unosu lozinke (tj. preusmeravanje na landing stranicu), višekratni režim (tj. više korisnika može raditi istovremeno sa tunelom), sistem pinger-a klijenta u pogledu toga — da li je živ ili nije.
Implementacija obrnute socks veze od naših 'kineskih prijatelja' u Pythonu. Tu je i za one lenje i 'besmrtne' već gotov binarni fajl (exe), sastavljen od Kineza i spreman za korišćenje. Ovde samo kineski bog zna šta sve može biti u ovom binaru, osim osnovne funkcionalnosti, pa ga koristite na sopstveni rizik.
Prilično zanimljiv projekat u C++ za implementaciju obrnute socks veze i ne samo toga. Pored obrnute tunela, može da radi prosleđivanje portova, kreiranje komandne ljuske itd.
MSF meterpreter
Što se kaže, bez komentara. Svi malo obrazovaniji hakeri su dobro upoznati s ovom stvari i razumeju koliko je lako otkriti ovu alatku zaštite.
Svi gore opisani alati rade na sličnoj tehnologiji: na mašini unutar mreže pokreće se unapred pripremljeni izvršni binarni modul koji uspostavlja vezu sa spoljnim serverom. Na serveru se pokreće SOCKS4/5 server koji prihvata konekcije i preusmerava ih na klijenta.
Nedostatak svih navedenih alata je to što je na klijentovoj mašini ili potreban instaliran Python ili Golang (koliko često ste sreli instaliran Python na računarima, na primer, direktora kompanije ili kancelarijskih radnika?), ili na ovu mašinu je potrebno preneti unapred sastavljen binarni fajl (zapravo python i skript u jednom paketu) i pokrenuti taj binarni fajl već tamo. A preuzimanje exe datoteke sa naknadnim pokretanjem — to je još jedan znak za lokalni antivirus ili HIPS.
U suštini, zaključak se nameće sam po sebi — potrebno nam je rešenje na PowerShellu. Sada će nas gađati paradajzima — kako je PowerShell sve već viđeno, prati se, blokira i slično. U stvarnosti — nije svuda tako. Odgovorno tvrdimo. Usput, postoji mnogo načina da se obiđu blokade (opet moda fraza pozdrav RKNN 🙂), počevši od prostog preimenovanja powershell.exe -> cmdd.exe pa do powerdll i slično.
Počinjući da izmišljamo
Razumljivo je da ćemo prvo pogledati Google i… nećemo pronaći ništa na ovu temu (ako je neko našao — šaljite linkove u komentare). Postoji samo Socks5 na PowerShellu, ali to je običan 'direktan' socks, koji ima određene nedostatke (o njima ćemo pričati kasnije). Naravno, lakim pokretom ruke možemo ga pretvoriti u obrnuti, ali to će biti samo jednopločasti socks, što za nas nije baš ono što nam treba.
Dakle, nismo našli ništa spremno, pa ćemo morati da izumimo svoj bicikl. Kao osnovu našeg bicikla uzećemo obrnuti socks na Golangu, a klijent za njega ćemo realizovati na PowerShellu.
RSocksTun
Dakle, kako funkcioniše rsockstun?
Osnova rada RsocksTun (dalje u tekstu — rs) leže u dva softverska komponente — Yamux i Socks5 server. Socks5 server je običan lokalni socks5, pokreće se na klijentu. A multiplexiranje konekcija ka njemu (zapamtite o višeslojnosti?) obezbeđuje se pomoću yamuxa (). Ova shema omogućava pokretanje više klijentskih socks5 servera i raspoređivanje eksternih konekcija prema njima, propuštajući ih kroz jednu jedinu TCP vezu (gotovo kao u meterpreteru) od klijenta do servera, čime se implementira višedretveni način rada, bez kojeg jednostavno ne možemo adekvatno raditi unutar unutrašnje mreže.
Suština rada yamuxa leži u tome što uvodi dodatni mrežni nivo strimova, realizujući ga u vidu 12-bajtne glave za svaku paket. (Ovde namerno koristimo reč „strim“, a ne tok, kako ne bismo zbunili čitaoca sa softverskim tokom „thread“ — ovaj pojam ćemo takođe koristiti u ovom članku). Unutar yamux glave nalaze se broj strima, zastavice za uspostavljanje/završavanje strima, količina prenosivih bajtova, veličina okna prenosa.
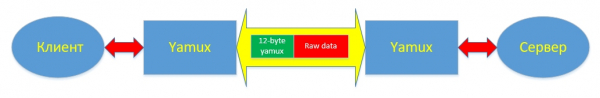
Pored uspostavljanja/završavanja strima, u yamux je implementiran mehanizam keepalive-a, koji omogućava praćenje ispravnosti uspostavljene komunikacione veze. Rad mehanizma keepalive poruka se podešava prilikom kreiranja Yamux sesije. U suštini, od parametara tu su samo — enable/disable i učestalost slanja paketa u sekundama. Keepalive poruke može slati kako yamux server, tako i yamux klijent. Prilikom prijema keepalive poruke, udaljena strana je dužna da odgovori na nju slanjem tačno iste identifikacione poruke (u suštini — broja) koju je primila. Ukratko, keepalive je isto što i ping, samo za yamux.
Detaljno, cela tehnika rada multiplexer-a: tipovi paketa, zastavice za uspostavljanje i završavanje veza, mehanizam prenosa podataka opisani su u k yamux-u.
Zaključak prve deo
Dakle, u prvoj delu članka upoznali smo se sa nekim alatima za organizaciju obratnih tunela, pogledali njihove prednosti i nedostatke, proučili mehanizam rada Yamux multiplexer-a i opisali osnovne zahteve za novonastali powershell modul. U sledećem delu se bavimo razvojem samog modula, praktično, od nule. Nastaviće se. Ne menjajte kanal 🙂
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish