

„Naslijedio sam ovu zbrku,
počinjući od nemoralnih Zello; LinkedIn
i završavajući sa 'svim ostalim' na platformi Telegram
u mom svijetu.A onda, nakon što je ispustio uzdah,
dužnosnik je žurno i glasno dodao:
ali ću uspostaviti red (ovdje u IT-u)“
(…).
Durov, smatra, da se autoritarne države njega, šifropanka, trebaju bojati, dok mu ruskog nadzora i zlatnih štitova s njihovim DPI filtrima nije jako stalo“
(Politička tehnika)
Moja tehnička politika — jednostavnija, mogu ovdje napisati svoja razmišljanja o nepromišljenim blokadama na runetu, ali mislim da su progresivni građani Moderne Rusije i korisnici Habra na svojoj koži osjetili neprofesionalizam aktuelne vlasti, zato ću se ograničiti na jedinu frazu: naša tehnička politika — „Digitalni otpor“. „osiguravanje rodbine i bliskih osoba stabilnim komunikacijskim kanalom“.
Postavljanje MTProto proxyja Telegram
- Tehnički nivo složenosti — „nije složeno“, ako, na primjer, slijedite ovu uputu.
- Nivo pouzdanosti — „iznad proseka“: docker slika radi stabilno, ne mora se restartovati svaki dan, kao što su autori pisali u svojoj zvaničnoj dokumentaciji Telegrama, ali neki ranjivosti kontejner sigurno sadrži.
- Nivo otpornosti/tjeskobe — 10 igilovaca spletu svoje zavjere „rodbina se koristi“, nijedna zabrana od RKN-a nije došla tokom cijelog vremena (od proljeća).
- Nivo povjerenja — „javna beba nepovjerenje“, problem je na strani klijenata (neki prijatelji sumnjičavo gledaju na moj MtprotoProxy).
- Nivo testosterona — „više nije porastao“.
- Finansijski troškovi — „0₽.“
- Finansijska nagrada — „ne zavisi od građanina Durova“. Podsticaj — mogućnost nametanja reklame.
Postavit ćemo naš TelegramProxy na „besplatnim/personalnim“ resursima Amazon-ec2: t2.micro. Koristio sam ovu mašinu.
U redu, postavili smo svoj besplatni server, prelazimo na zvaničnu stranicu dockerhub i preuzimamo docker kontejner.
Ne treba tražiti neku sliku, datoteku, ili čarobnu tipku — „nema ih“, sva magija se dešava u CLI:
$ docker pull telegrammessenger/proxy #slika preuzeta.Ali prije „tog“ instalirajte docker za CLI:
sudo apt-get install docker.io dockerZatim, u zvaničnoj dokumentaciji MtprotoProxyTelegram nam predlažu da uradimo otprilike sljedeće, radimo:
$ sudo su && docker run -d -p443:443 --name=mtproto-proxy --restart=always -v proxy-config:/data telegrammessenger/proxy:latest #pokrećemo naš kontejner «mtproto-proxy».
Nakon ove komande u terminalu će se pojaviti HEX-niz, ali to nas ne zanima.
Pišemo u CLI:
$ docker logs mtproto-proxyI dobijamo potrebne podatke:
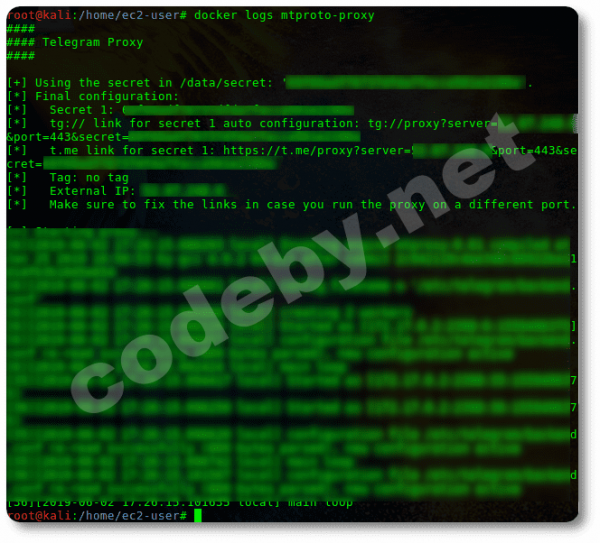
U izlazu ovog loga nam pokazuju (prekrio sam):
A) naš ip servera (spoljni ip servera);
B) i slučajni sekret — slučajni niz u HEX.
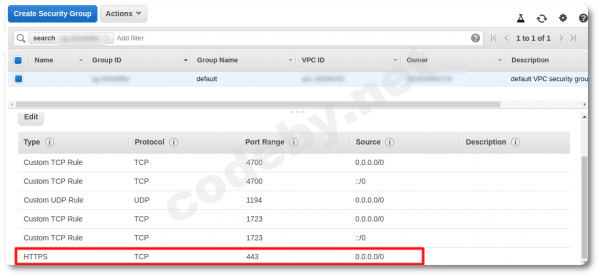
Pre nego što registrujemo naš MtproProxy, potrebno je podesiti glavni vatrozid iznad iptables (kako god da preusmerite saobraćaj na ovoj VPC, on će biti neposlušan, jer je glavni vatrozid u Amazon-EC2 u web-interfejsu i ima veći prioritet od iptables).
Ulazimo u «konzolu Amazon-EC2» u Security Group i otvaramo ulazni port 443 (logično maskiranje saobraćaja na početak).
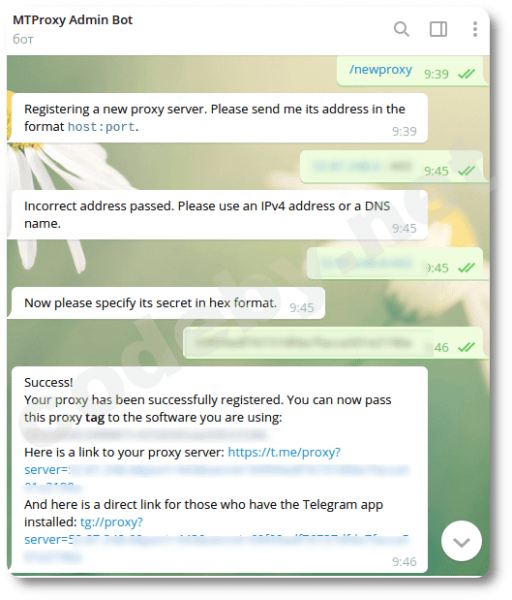
Uzimamo iz loga naše podatke «ip i sekret» i odlazimo u aplikaciju Telegram, pronalazimo zvanični MTProxy Admin Bot (@MTProxybot) i registrujemo naš MtproProxy: pokrećemo komandu [\/newproxy] i unosimo [naš_ip:443], a zatim i naš [sekret\/HEX].
Ako napravite grešku prilikom unosa podataka, bot će se ljutiti i slati vas na…
Ako popunite obe linije bez grešaka, dobićete odobrenje i radnu vezu na vaš aktivni MtprotoProxy Telegram, koji možete deliti s bilo kim.
Takođe, putem ovog bota možete dodati vaš sponzorski kanal (ali ne chat) gde ćete svoja gledišta nametati korisnicima koji su se povezali na vaš serveru, ili možete ne «spamovati» i ne ometati potencijalne klijente, ne prikazujući kanal u fiksnoj listi mapežest.
Još nekoliko reči o botu, tamo možete tražiti statistiku, ali «isto bublik». Očigledno je «statistika» dostupna kada je Makhachkala za vama «gomila parazita».
Monitorisanje
A koliko možemo povezati korisnika na naš server? I uopšte, ko/šta je tamo? Šta? I koliko?
Gledamo šta kaže zvanična dokumentacija... Aha, ovako, uradite:
$ curl http://localhost:2398/stats ili ovako $ docker exec mtproto-proxy curl http://localhost:2398/stats # i dobićemo statistiku direktno u CLI.«Drži džep šire» Pre predloženih komandi uvek ćemo dobijati sličnu grešku:
«curl: (7) Failed to connect to localhost port 2398: Veza odbijena»
Naš proxy će raditi. Ali! Bublik, a ne statistiku dobićemo.
Možete se pozabaviti stvarima za crvene oči: proveriti
$ netstat -an | grep 2398 i...Najprije sam pomislio da je ovo još jedna greška programera Telegrama (i još uvijek mislim tako), zatim sam pronašao privremeno dobro rješenje: obraditi Docker kontejner turpijom.
Kasnije mi je zapela za oko informacija:
o državnim igrama Roskomnadzora oko «statistike».
«Blokirali smo dio javnih proxy servera na našim poslužiteljima, koristeći baze projekta firehol. Ovaj projekt prati popise javnih proxy servera i pravi baze s njima.
Od tog trenutka (tj. već skoro dva dana) nije blokirana nijedna IP adresa našeg ruskog proxy servera.
3. Pričamo kako napraviti gotovo neprolazni proxy za Roskomnadzor i dijelimo skriptu za blokiranje javnih proxy servera.
— Ažurirajte docker kontejner (ili demona) MTProto proxy na najnoviju verziju: RKN prepoznaje stare verzije po portu statistike, koji se bindao na 0.0.0.0 i tako se jasnije identifikovao za cijeli internet. A najbolje — otvorite potrebne portove pomoću iptables, a ostale — zatvorite (zapamtite da u slučaju docker kontejnera treba koristiti pravilo FORWARD).
— Roskomnadzor je odavno naučio analizirati promet: vide zahtjeve unutar HTTP- i SOCKS5-proxy servera, a također vide staru verziju obfuskacije MTProto proxy.
Kada klijenti nekih provajdera, kod kojih su instalirani takvi analizatori, pristupaju Telegramu preko takvih proxy, RKN vidi te zahtjeve i odmah blokira te proxy. Ista stvar se odnosi na MTProto proxy sa starom obfuskacijom.
Rješenje: dajte klijentima koji se povezuju na proxy, secret samo s dd na početku (ne treba dodatno navoditi slova dd u postavkama samog mtproto proxy). Ovo će aktivirati verziju obfuskacije koju analizatori ne mogu odrediti.
I nikakvi HTTP- i SOCKS5-proxy.
— Prilagodba koja omogućava svakom vlasniku telegram proxy, koji se redovno blokira od strane RKN, da potpuno (ili gotovo potpuno) prekinu blokade (i pritom da se uvjere da RKN laže).
Skripta koja blokira javne proxy servere i mali vodič za nju.
→ Izvor
Naš proxy je prozapadni, nisam naišao na nikakve probleme/blokade tokom proljetnih i svježih ljetnih dana, tako da to nije predstavljalo kreativni izazov, stoga se nisam bavio gubitkom tempa niti dodavao prefiks dd* ključi.
Uputstvo „dobijanje statistike/monitoring“ prema zvaničnim instrukcijama MtprotoProxyTelegram - ne funkcioniše/istarije, biće potrebno popraviti docker-sliku.
Popravljamo.
Kontejner nam je još uvek pokrenut:
$ docker stop mtproto-proxy #zaustavljamo naš pokrenut docker-kontejner i pokrećemo novu sliku sa propuštenom oznakom statistike
$ docker run --net=host --name=mtproto-proxy2 -d -p443:443 -v proxy-config:/data -e SECRET=vaš_prethodni_sekret_hex telegrammessenger/proxy:latest
Proveravamo statistiku:
$ curl http://localhost:2398/statscurl: (7) Nije moguće povezati se na 0.0.0.0 port 2398: Pristup je odbijen
Statistika još uvek nije dostupna .!..
Saznajemo identifikator docker-kontejnera:
$ docker psID KONTENJERA SLIKA KOMANDA STVORENO STATUS PORTOVI IMENA
f423c209cfdc telegrammessenger/proxy:latest "/bin/sh -c '/bin/ba..." pre otprilike sat vremena Uključeno Pre otprilike minuta 0.0.0.0:443->443/tcp mtproto-proxy2
Idemo sa svojim pravilima unutra docker-kontejnera:
$ sudo docker exec -it f423c209cfdc /bin/bash

$ apt-get update
$ apt-get install nano
$ nano -$ run.sh
I na samom kraju skripte „run.sh“ dodajemo propuštenu oznaku:
«—http-stats»
„exec /usr/local/bin/mtproto-proxy -p 2398 -H 443 -M "$WORKERS" -C 60000 --aes-pwd /etc/telegram/hello-explorers-how-are-you-doing -u root $CONFIG --allow-skip-d h --nat-info "$INTERNAL_IP:$IP" $SECRET_CMD $TAG_CMD“
Dodajte „—http-stats“, tako nešto bi trebalo izgledati:
„exec /usr/local/bin/mtproto-proxy -p 2398 --http-stats -H 443 -M "$WORKERS" -C 60000 --aes-pwd /etc/telegram/hello-explorers-how-are-you-doing -u root $CONFIG --allow-skip-d h --nat-info "$INTERNAL_IP:$IP" $SECRET_CMD $TAG_CMD“
Ctrl+o/Ctrl+x/Ctrl+d (sačuvaj/izađi iz nano/izađi iz kontejnera).
Ponovo pokrećemo naš docker-kontejner:
$ docker restart mtproto-proxy2Sve, sada na komandi:
$ curl http://localhost:2398/stats #dobijamo obimnu statistiku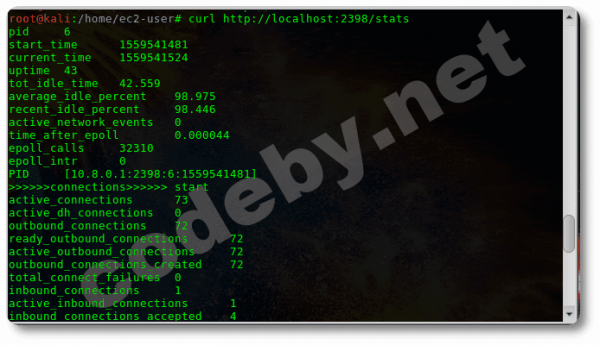
U statistici ima puno „smeća“ (na ekranu 1/3 njenog dela), kreiramo alias:
$ echo "alias telega='curl localhost:2398/stats | grep -e total_special -e load_average_total'" >> .bashrc && bashDobijamo ono zbog čega smo polirali docker-kontejner: broj konekcija i opterećenje:
$ telega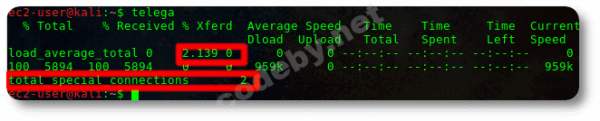
Docker-kontejner radi, statistika se vrti.
Utrošeni resursi
Koliko god da si kul Stuart Redman, čak i ti ostavljaš trag od s....a na svojim gaćama. Funkcionalna Docker-slika ostavlja značajan trag.
Nema smisla opisivati prednosti i nedostatke docker-slika, docker-kontejner je minimum virtuelna mašina, troši resurse manje nego „prava“ virtuelna mašina, na primer VirtualBox, ali ipak troši.
1) Pokrenut sa statistikom docker-slikom ili bez nje, dva klijenta se zabavljaju ili deset - resursi se koriste približno jednako: 75% od ukupne performanse CPU t2.micro.
2) Pogledamo monitoring VPC-servera:
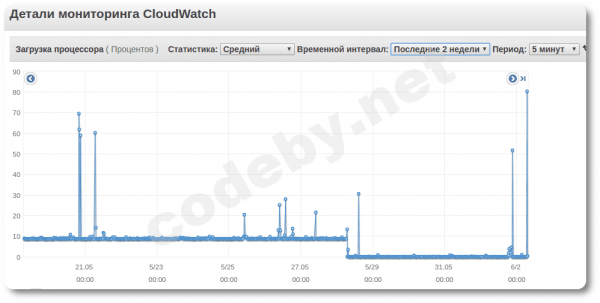
Iz grafika iskorištavanja resursa na VPC vidimo da docker-kontejner stalno troši ~7,5% od ukupne maksimalne performanse CPU, a 28. maja je bio zaustavljen od strane mene namerno/privremeno. (Napomena — na serveru takođe rade OpenVPN & pptp).
Zašto je 10% stalnog opterećenja CPU granica za ovaj server?
Zato što postoje ograničenja sa strane Amazon EC2 i ona se računa u kreditima:
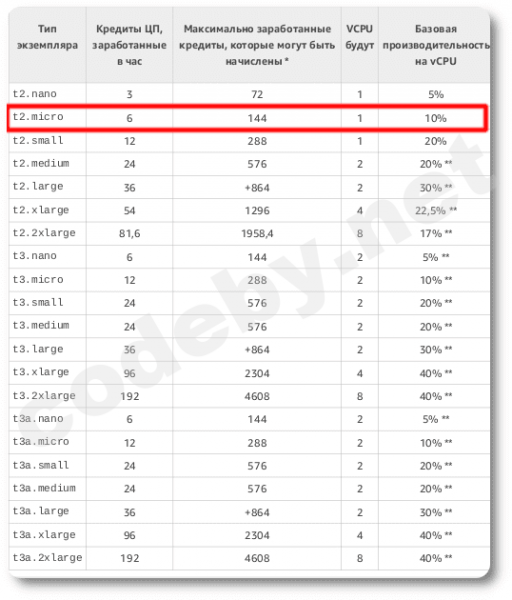
1 kredit CPU = 1 CPU koji radi sa 100% opterećenja tokom jedne minute, a mi imamo 6 kredita (to znači da je u vrhunskim trenucima 100% iskorišćenje CPU moguće tokom 6 minuta, a zatim će CPU moć opasti). Druge kombinacije: na primer, 1 kredit CPU = 1 CPU koji radi sa 50% opterećenja tokom dve minute (to znači da možemo koristiti CPU sa 50% opterećenja tokom 12 minuta), ili, primer, trajno 10% opterećenje CPU tokom celog vremena i slične.
Zaključci
- Mi smo deo 'Digitalnog otpora'. Obezbedili smo svojim 'tata i mama' pouzdanu komunikacionu mrežu.
- Ako na serveru imate pokrenut MtprotoProxyTelegram i OpenVPN, ali ne više, kašnjenja/pingova/padova neće biti, ali ako stalno eksperimentišete sa svojim t2/micro, očekujte usporenja u vezi.
- Moj ping sa prekomorske strane je ~100-250ms, kašnjenja u govoru nisu primetna.
- Finansijski troškovi za sve 'to' (uključujući resurse VPC) = 0₽.
Prepisivanje svog članka.
UPD: Hvala nekim korisnicima Habr-a na korisnim komentarima, zaista, moguće je (da li se statistika podržava?), postoje bolji alternativi zvaničnom docker-izdanku Mtproto proxy Telegram.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish