

Suština priče o najpopularnijem paket menadžeru za Kubernetes mogla bi se prikazati pomoću emojija:
- kutija — to je Helm (to je najprikladnije što postoji u poslednjem izdanju Emoji);
- ključa — sigurnost;
- mali čovek — rešenje problema.
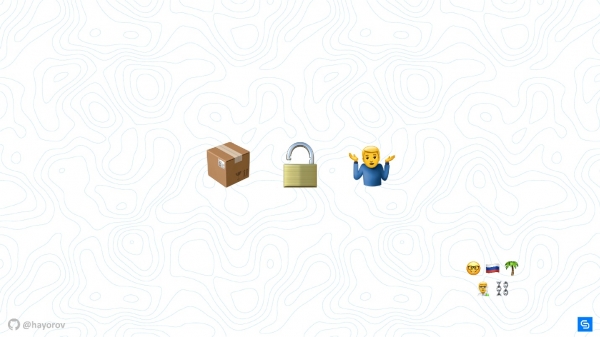
U stvarnosti, sve će biti malo složenije, a priča je puna tehničkih detalja o tome kako učiniti Helm sigurnim.
- Ukratko, šta je Helm, ako niste znali ili zaboravili. Koje probleme rešava i gde se nalazi u ekosistemu.
- Razmotrimo arhitekturu Helma. Nijedna priča o sigurnosti i o tome kako učiniti alat ili rešenje sigurnijim ne može proći bez razumevanja arhitekture komponente.
- Razgovaraćemo o komponentama Helma.
- Najvažnije pitanje — budućnost — nova verzija Helma 3.
Sve u ovom članku odnosi se na Helm 2. Ova verzija je sada u produkciji i verovatno je upravo to što trenutno koristite, a u njoj postoje sigurnosne pretnje.
O predavaču: Aleksandar Khayorov () se bavi razvojem 10 godina, pomaže u unapređenju sadržaja i pridružio se odboru . Trenutno radi u Chainstack-u na poziciji vodje razvoja — to je hibrid između vođe razvoja i osobe koja je odgovorna za isporuku konačnih izdanja. Odnosno, nalazi se na mestu borbe, gde se sve odvija od stvaranja proizvoda do njegove eksploatacije.
Chainstack je mali, aktivno rastući startap, čija je misija omogućiti klijentima da zaborave na infrastrukturu i složenosti u radu sa decentralizovanim aplikacijama, tim za razvoj se nalazi u Singapuru. Ne tražite od Chainstack-a da proda ili kupi kriptovalute, ali im predložite razgovor o enterprise blockchain okvirima, i rado će vam odgovoriti.
Helm
To je menadžer paketa (chartova) za Kubernetes. Najjasniji i najuniverzalniji način za donošenje aplikacija u Kubernetes klaster.
Ovo govorimo, naravno, o strukturalnijem i industrijskom pristupu, nego o kreiranju vlastitih YAML manifestacija i pisanju malih alata.
Helm je najbolje što trenutno postoji od dostupnog i popularnog.
Zašto Helm? Prvenstveno zato što ga podržava CNCF. Cloud Native je velika organizacija, matična kompanija za projekte Kubernetes, etcd, Fluentd i druge.
Još jedna važna činjenica, Helm je vrlo popularan projekat. Kada sam u januaru 2019. godine odlučio da pričam o tome kako učiniti Helm sigurnim, projekat je imao hiljadu zvezdica na GitHub-u. Do maja ih je bilo 12 hiljada.
Mnogi su zainteresovani za Helm, pa čak i ako ga još ne koristite, ova saznanja o njegovoj sigurnosti će vam biti korisna. Sigurnost je važna.
Osnovni tim Helm-a podržava Microsoft Azure, i zato je to prilično stabilan projekat u odnosu na mnoge druge. Izdanje Helm 3 Alpha 2 sredinom jula dokaz je da na projektu radi prilično mnogo ljudi koji imaju volju i resurse da razvijaju i unapređuju Helm.
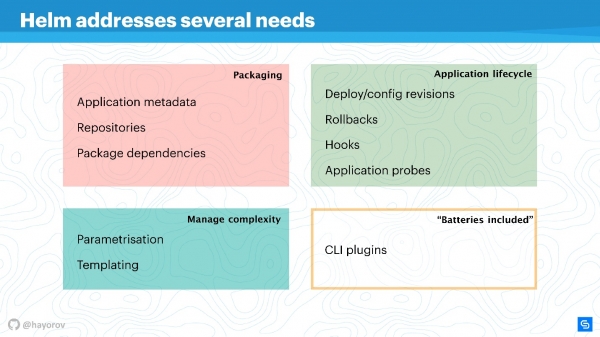
Helm rešava nekoliko osnovnih problema u upravljanju aplikacijama u Kubernetes-u.
- Pakovanje aplikacije. Čak i aplikacija tipa 'Hello, World' na WordPress-u već predstavlja nekoliko servisa, i želimo ih spakovati zajedno.
- Upravljanje složenošću koja nastaje sa upravljanjem ovim aplikacijama.
- Životni ciklus koji se ne završava nakon instalacije ili implementacije aplikacije. Ona nastavlja da postoji, treba je ažurirati, a u tome pomaže Helm i nastoji da donese odgovarajuće mere i politike.
Pakovanje je organizovano na jasan način: postoje metapodaci u potpunom skladu sa radom običnog menadžera paketa za Linux, Windows ili MacOS. To znači repozitorijum, zavisnosti od različitih paketa, metainformacije za aplikacije, podešavanja, karakteristike konfiguracije, indeksiranje informacija itd. Sve ovo Helm omogućava da se dobije i koristi za aplikacije.
Upravljanje složenošću. Ako imate mnogo sličnih aplikacija, potrebna je parametrazija. Iz toga proizlaze šabloni, ali da ne biste smišljali svoj način izrade šablona, možete iskoristiti ono što Helm nudi direktno.
Upravljanje životnim ciklusom aplikacije — po mom mišljenju, to je najzanimljivije i još uvek nerešeno pitanje. To je razlog zbog kojeg sam u vreme došao do Helma. Trebalo je da pratimo životni ciklus aplikacije, hteli smo da preselimo svoj CI/CD i cikluse aplikacija u ovu paradigmu.
Helm omogućava:
- upravljanje implementacijama, uvodi pojam konfiguracije i revizije;
- uspešno izvršavanje rollback-a;
- koristiti hook-ove za različite događaje;
- dodavati dodatne provere aplikacija i reagovati na njihove rezultate.
Pored toga Helm ima "baterije" — ogromna količina ukusnih stvari koje možete uključiti kao dodatke, olakšavajući sebi život. Dodatke možete pisati sami, oni su dovoljno izolovani i ne zahtevaju složenu arhitekturu. Ako želite nešto da realizujete, preporučujem da to uradite kao dodatak, a zatim je moguće to uključiti u upstream.
Helm se oslanja na tri osnovne koncepcije:
- Chart Repo — opis i niz parametrizacije koji su dostupni za vaš manifest.
- Podešavanje — to su vrednosti koje će se primeniti (tekst, numeričke vrednosti itd.).
- Release sakuplja dva gornja komponeneta, a zajedno se pretvaraju u Release. Izdanja se mogu verzionisati, čime se postiže organizacija životnog ciklusa: mala pri instalaciji i velika pri nadogradnji, smanjenju ili vraćanju.
Arhitektura Helm-a
Na dijagramu je konceptualno prikazana visoko nivoa arhitektura Helm-a.
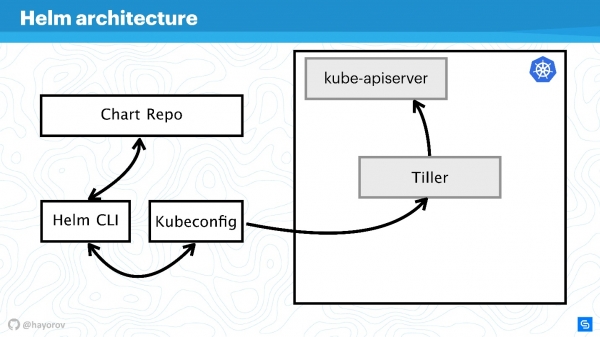
Podsećam vas da je Helm nešto što je povezano sa Kubernetes-om. Stoga ne možemo bez Kubernetes klastera (pravougaonik). Komponenta kube-apiserver se nalazi na masteru. Bez Helma imamo Kubeconfig. Helm donosi jedan mali binaran, ako se može tako nazvati, alat Helm CLI, koji se instalira na računar, laptop, mainframe — na sve.
Ali to nije dovoljno. Helm ima serversku komponentu Tiller. On predstavlja interese Helma unutar klastera, to je aplikacija unutar Kubernetes klastera, kao i bilo koja druga.
Sledeća komponenta Chart Repo — repozitorijum sa chart-ovima. Postoji zvanični repozitorijum, i može biti privatni repozitorijum kompanije ili projekta.
Interakcija
Razmotrimo kako interaguju komponente arhitekture kada želimo da instaliramo aplikaciju pomoću Helma.
- Kažemo
Helm install, obraćamo se repozitorijumu (Chart Repo) i dobijamo Helm chart.
- Helm alat (Helm CLI) interaguje sa Kubeconfig-om, kako bi saznao kojem klasteru da se obrati.
- Nakon što dobije ove informacije, alat se obraća Tiller-u, koji se nalazi u našem klasteru, kao aplikaciji.
- Tiller se obraća Kube-apiserveru kako bi izvršio radnje u Kubernetes-u, kreirao neke objekte (servise, podrške, replikate, tajne itd.).
Zatim ćemo zakomplikovati dijagram kako bismo videli vektor napada koji može ugroziti celu arhitekturu Helma. A zatim pokušati da je zaštitimo.
Vektor napada
Prvo potencijalno slabo mesto — privilegovani API—korisnik. U okviru sheme, to je haker koji je dobio administratorski pristup Helm CLI.
Nepovoljni API korisnik takođe može predstavljati opasnost ako je negde blizu. Takav korisnik će imati drugačiji kontekst, na primer, može biti ograničen na jedan namespace klastera u Kubeconfig postavkama.
Najzanimljiviji vektor napada može biti proces koji se nalazi unutar klastera negde u blizini Tillera i može mu se obratiti. To može biti web server ili mikroservis koji vidi mrežno okruženje klastera.
Egzotična, ali sve popularnija opcija napada povezana je sa Chart Repo. Chart koji je kreiran od strane zlonamernog autora može sadržati nesiguran resurs, i vi ćete ga izvršiti, prihvatajući to zdravo za gotovo. Ili može zameniti chart koji preuzimate iz zvaničnog repozitorijuma i, na primer, kreirati resurs u vidu politika i eskalirati svoj pristup.
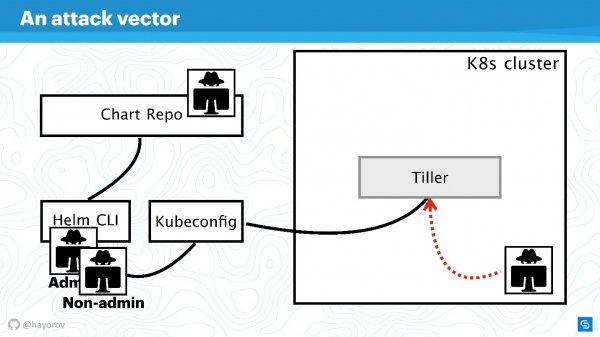
Pokušaćemo da se odbranimo od napada sa svih ovih četiri strane i razjasnimo gde su ovde problemi u arhitekturi Helma, i gde možda i nisu.
Uvećaćemo shemu, dodati više elemenata, ali zadržati sve osnovne komponente.
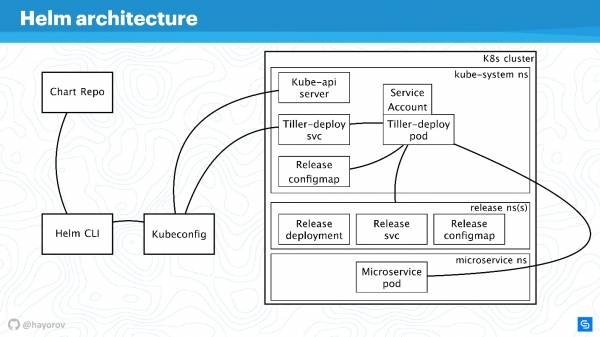
Helm CLI komunicira sa Chart Repo, interaguje sa Kubeconfig-om, rad se prenosi u klaster u komponentu Tiller.
Tiller je predstavljen u dva objekta:
- Tiller-deploy svc, koji izlaže servis;
- Tiller-deploy pod (u shemi u jedinstvenom broju u jednoj replici), na kojem se obavlja sav teret, koji se obraća klasteru.
Za interakciju se koriste različiti protokoli i šeme. Sa aspekta bezbednosti, najzanimljiviji su nam:
- Mehanizam pomoću kojeg Helm CLI obraća chart repo: koji protokol, da li postoji autentifikacija i šta se sa tim može učiniti.
- Protokol kojim Helm CLI, koristeći kubectl, komunicira sa Tillerom. To je RPC server instaliran unutar klastera.
- Sam Tiller je dostupan za mikroservise koji se nalaze u klasteru i komunicira sa Kube-apiserverom.
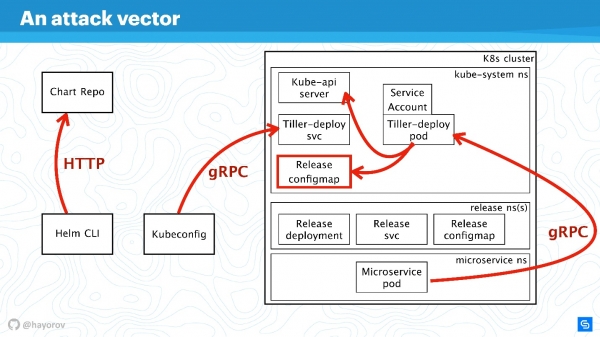
Razgovaraćemo o svim tim pravcima redom.
RBAC
Besmisleno je govoriti o bilo kakvoj bezbednosti Helma ili druge usluge unutar klastera, ako RBAC nije uključen.
Čini se da to nije najnovija preporuka, ali sam siguran da mnogi još uvek nisu uključili RBAC čak ni u produkciji, jer je to veliki posao i treba puno toga konfigurisati. Ipak, pozivam vas da to učinite.
— website-lawyer for RBAC. It contains a vast amount of interesting materials that will help set up RBAC, show why it’s beneficial, and explain how to generally live with it in production.
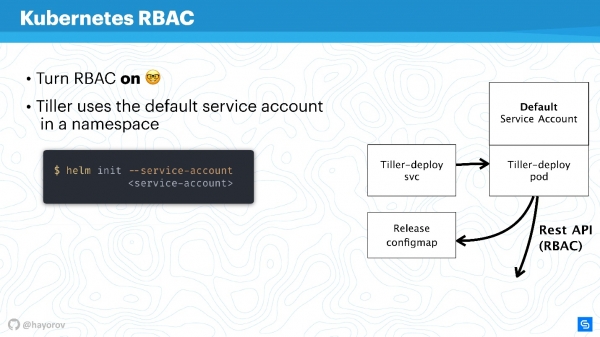
I will try to explain how Tiller and RBAC work. Tiller operates inside the cluster under a specific service account. Usually, if RBAC is not configured, this will be a superuser. In its basic configuration, Tiller will be an admin. That’s why it is often said that Tiller is an SSH tunnel to your cluster. In reality, this is true, so you can use a separate specialized service account instead of the Default Service Account in the diagram above.
When you initialize Helm, the first time you install it on the server, you can specify a service account using --service-account. This will allow you to use a user with the minimum necessary rights. However, you will need to create such a "garland": Role and RoleBinding.
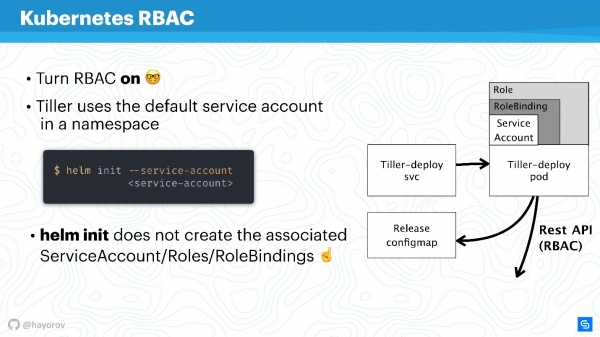
Unfortunately, Helm will not do this for you. You or your Kubernetes cluster administrator need to prepare a set of Role and RoleBinding for the service account in advance to pass to Helm.
The question arises — what is the difference between Role and ClusterRole? The difference is that ClusterRole applies to all namespaces, unlike ordinary Role and RoleBinding, which only operate for specific namespaces. Policies can be configured for the entire cluster and all namespaces, or personalized for each namespace individually.
It is worth mentioning that RBAC allows addressing yet another significant issue. Many complain that Helm, unfortunately, does not support multitenancy. If several teams consume the cluster and use Helm, it is virtually impossible to set up policies and delineate their access within that cluster, because there is a certain service account under which Helm operates and it creates all resources in the cluster under it, which can sometimes be very inconvenient. This is indeed the case — as the binary file itself, as the process, Helm Tiller has no concept of multitenancy..
However, there is a great way to run Tiller in the cluster multiple times. There are no issues with this; Tiller can be launched in each namespace. Thus, you can take advantage of RBAC, Kubeconfig as context, and restrict access to a special Helm.
It will look as follows.
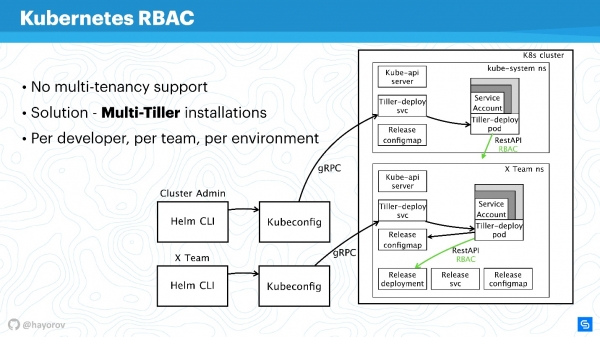
Na primjer, postoje dva Kubeconfig-a sa kontekstom za različite timove (dva namespace-a): X Team za tim programera i klaster admina. Klaster admina ima svoj široki Tiller, koji se nalazi u Kube-system namespace-u, tako da ima napredni service-account. I odvojen namespace za tim programera, koji će moći da distribuiraju svoje servise u poseban namespace.
Ovo je učinkovit pristup, Tiller nije toliko zahtjevan da bi to moglo značajno utjecati na vaš budžet. To je jedno od brzih rješenja.
Ne ustručavajte se da odvojeno konfigurirate Tiller i pružite Kubeconfig sa kontekstom za tim, za specifičnog programera ili za okruženje: Dev, Staging, Production (sumnjivo je da će sve biti na jednom klasteru, iako je to moguće).
Nastavljajući našu priču, preći ćemo sa RBAC-a i razgovarati o ConfigMaps.
ConfigMaps
Helm koristi ConfigMaps kao skladište podataka. Kada smo govorili o arhitekturi, nije bilo baze podataka u kojoj bi se čuvale informacije o izdanjima, konfiguracijama, rollbacks i sl. Za to se koriste ConfigMaps.
Glavni problem s ConfigMaps-ima je poznat — oni su u principu nesigurni, u njima nije moguće čuvati sensitive-podatke. Riječ je o svemu što ne bi smjelo da ode dalje od servisa, kao što su lozinke. Najprirodniji način za Helm trenutno je prelazak sa korišćenja ConfigMaps-a na tajne.
To se radi vrlo jednostavno. Predefinišete podešavanje Tiller-a i naznačite da će skladište biti tajne. Tada ćete za svaki deploy dobijati ne ConfigMap, nego tajnu.
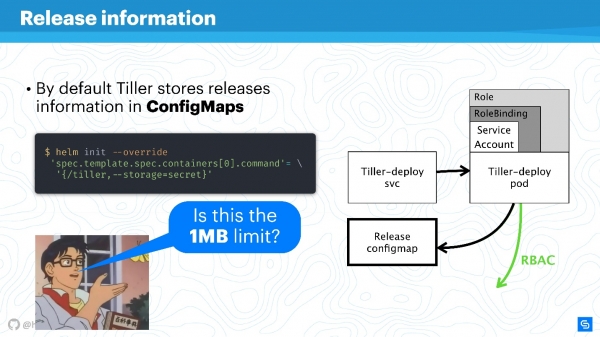
Možete prigovoriti da su same tajne — čudna koncepcija, i to nije baš sigurno. Međutim, treba razumjeti da se tim bavi sam Kubernetes. Počevši od verzije 1.10, tj. prilično davno, postoji mogućnost, bar u javnim oblacima, povezati pravilno skladište za čuvanje tajni. Trenutno tim radi na tome da još bolje dodeli pristup tajnama, pojedinim podovima ili drugim entitetima.
Skladište Helm je bolje prebaciti na tajne, a njih zauzvrat centralizovano obezbijediti.
Naravno, ostaje limit za skladištenje podataka od 1 MB. Helm ovdje koristi etcd kao distribuirano skladište za ConfigMaps. Tamo su smatrali da je to prikladan komad podataka za replikacije i slično. O tome postoji zanimljiva diskusija na Redditu, preporučujem da pronađete ovo zabavno štivo za vikend ili pročitate sažetak. .
Chart Repos
Chartovi su posebno društveno ranjivi i mogu postati izvor „Man in the middle“, posebno ako se koristi osnovno rješenje. Prije svega, govori se o repozitorijima koji su dostupni putem HTTP-a.
Definitivno, trebate izlagati Helm Repo putem HTTPS-a — to je najbolja opcija i nije skupa.
Obratite pažnju na mehanizam potpisa chartova. Tehnologija je izuzetno jednostavna. To je isto ono što koristite na GitHub-u, uobičajena PGP mašinerija s javnim i privatnim ključevima. Postavite to i bit ćete sigurni, imajući potrebne ključeve i potpisujući sve što je uistinu vaš chart.
Pored toga, Helm-klijent podržava TLS (ne u smislu HTTP-a s poslužitelja, već uzajamni TLS). Možete koristiti poslužiteljske i klijentke ključeve za komunikaciju. Iskreno ću reći, ne koristim takav mehanizam zbog nelagode prema uzajamnim certifikatima. U osnovi, — osnovni alat za izlaganje Helm Repo za Helm 2 — podržava također osnovnu autentifikaciju. Možete koristiti osnovnu autentifikaciju ako je to zgodnije i sigurnije.
Također postoji dodatak , koji omogućava smještanje Chart Repos u Google Cloud Storage. To je prilično zgodno, odlično funkcionira i dovoljno je sigurno, jer se primjenjuju svi opisani mehanizmi.
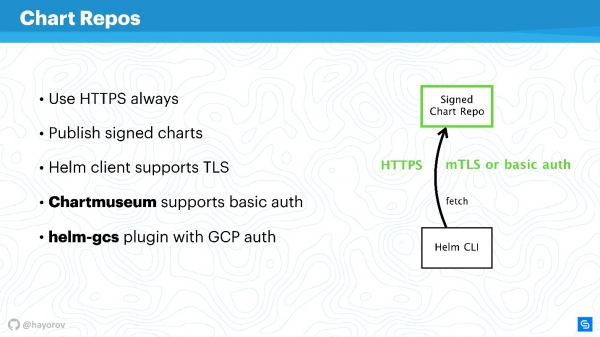
Ako uključite HTTPS ili TLS, koristite mTLS, uključite osnovnu autentifikaciju da dodatno smanjite rizike, dobit ćete sigurni kanal komunikacije između Helm CLI i Chart Repo.
gRPC API
Sljedeći korak je vrlo važan — osigurati Tiller, koji se nalazi u klasteru i s jedne strane je poslužitelj, a s druge strane se obraća drugim komponentama i pokušava se predstavljati kao netko drugi.
Kao što sam već rekao, Tiller je servis koji izlaže gRPC, Helm-klijent mu pristupa putem gRPC. Po defaultu, naravno, TLS je isključen. Zašto je to napravljeno — pitanje je rasprave, mislim da da se olakša postavljanje na početku.
Za proizvodnju, pa čak i za staging preporučujem uključivanje TLS-a na gRPC.
Po mom mišljenju, za razliku od mTLS za šeme, ovde je to prikladno i vrlo jednostavno — generišete PQI infrastrukturu, kreirate sertifikat, pokrećete Tiller, a zatim predajete sertifikat tokom inicijalizacije. Nakon toga, možete izvršavati sve Helm komande koristeći generisani sertifikat i privatni ključ.
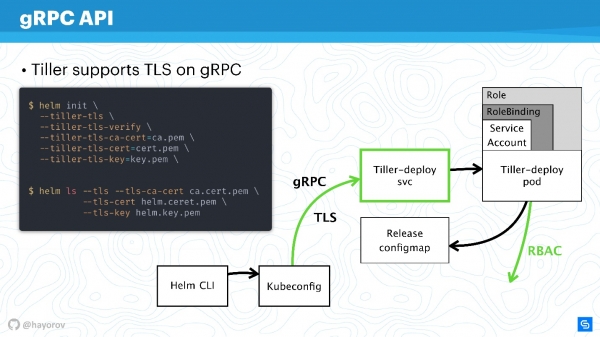
Na taj način ćete se zaštititi od svih zahteva prema Tilleru izvan klastera.
Dakle, obezbedili smo kanal za povezivanje sa Tillerom, već smo razgovarali o RBAC-u i regulišući prava Kubernetes apiserver-a, smanjili domen sa kojim može da komunicira.
Zaštićeni Helm
Pogledajmo konačnu šemu. Ovo je ista arhitektura sa istim strelicama.
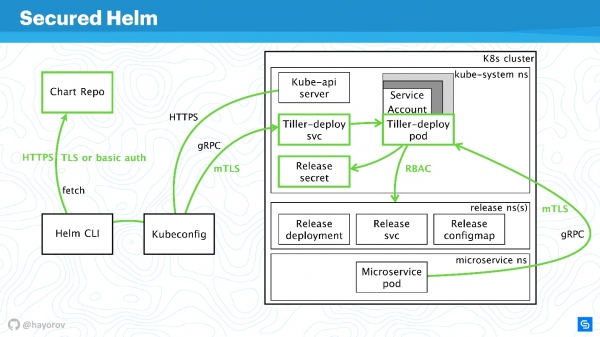
Sve veze sada slobodno možemo obeležiti zelenom bojom:
- za Chart Repo koristimo TLS ili mTLS i osnovnu autentifikaciju;
- mTLS za Tiller, i on je izložen kao gRPC usluga sa TLS-om, koristimo sertifikate;
- u klasteru se koristi posebna servisna nalog sa Role i RoleBinding.
Značajno smo osigurali klaster, ali neko pametan je rekao:
„Apsolutno sigurno rešenje može biti samo jedno — isključeni računar koji se nalazi u betonskoj kutiji i čuvaju ga vojnici“.
Postoje različiti načini manipulacije podacima i pronalaženja novih vektora napada. Ipak, siguran sam da će ove preporuke omogućiti implementaciju osnovnog industrijskog standarda sigurnosti.
Bonusi
Ovaj deo se ne odnosi direktno na sigurnost, ali će takođe biti koristan. Pokazaću neke zanimljive stvari o kojima malo ljudi zna. Na primer, kako pronaći šeme — zvanične i nezvanične.
U repozitorijumu sada ima oko 300 šema i dva toka: stable i incubator. Oni koji doprinose dobro znaju koliko je teško preći iz incubator u stable, i koliko je lako ispasti iz stable. Ipak, ovo nije najbolji alat za traženje šema za Prometheus i sve što vam se dopada, zbog jedne jednostavne stvari — to nije portal gde je lako tražiti pakete.
Ali postoji servis , putem kojeg se nalazi šema mnogo lakše. Najvažnije je da ima mnogo više spoljašnjih repozitorija i dostupno je skoro 800 šema. Plus, možete povezati svoj repozitorij, ako iz bilo kojih razloga ne želite da šaljete svoje šeme u stable.
Probajte hub.helm.sh i hajde da ga zajedno razvijamo. Ova usluga je pod Helm projektom, a možete doprineti čak i njegovom UI-u, ako ste frontender i želite samo poboljšati izgled.
Želim skrenuti vašu pažnju na integraciju Open Service Broker API-ja. Izgleda složeno i nejasno, ali rešava probleme s kojima se svi suočavaju. Objasniću to na jednostavnom primeru.
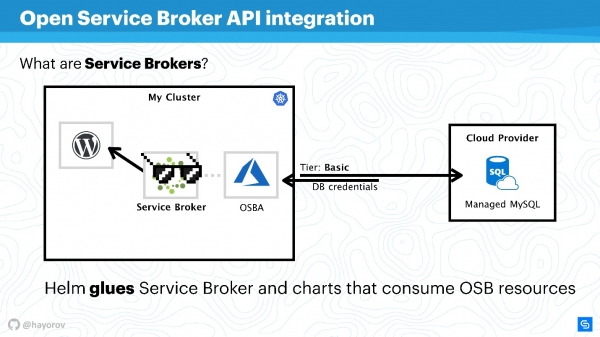
Imamo Kubernetes klaster u kojem želimo pokrenuti klasičnu aplikaciju — WordPress. Obično, za punu funkcionalnost je potrebna baza podataka. Postoji mnogo različitih rešenja; na primer, možete pokrenuti svoj stateful servis. To nije baš praktično, ali mnogi to rade.
Drugi, kao što smo mi u Chainstacku, koriste upravljane baze podataka, poput MySQL-a ili PostgreSQL-a, za servere. Zato se naše Baze podataka nalaze negde u oblaku.
Ali pojavljuje se problem: morate povezati naš servis s bazom podataka, kreirati flavor baze podataka, preneti akreditive i nekako njima upravljati. Sve to obično radi sistemski administrator ili programer ručno. I nema problema kada je malo aplikacija. Kada ih je mnogo, potrebna je mašina. Takva mašina postoji — to je Service Broker. Omogućava korišćenje specijalnog dodatka za klaster javnog oblaka i naručivanje resursa od provajdera preko Brokera, kao da je to API. Za to možete koristiti nativne alate Kubernetes-a.
Vrlo je jednostavno. Možete zatražiti, na primer, Managed MySQL na Azure sa osnovnim nivoom (to se može podesiti). Koristeći Azure API, baza će biti kreirana i pripremljena za korišćenje. Nećete morati da se mešate, za to je zadužen dodatak. Na primer, OSBA (Azure dodatak) vraća akreditive u servis, proslediće to Helm-u. Moći ćete da koristite WordPress s oblačnim MySQL, a da se uopšte ne bavite upravljanim bazama podataka i ne brinete o stateful servisima unutar.
Može se reći da Helm funkcioniše kao lepak koji s jedne strane omogućava implementaciju servisa, a s druge — korišćenje resursa cloud provajdera.
Možete napisati svoj dodatak i koristiti celu ovu priču on-premise. Tada ćete jednostavno imati svoj dodatak za korporativnog Cloud provajdera. Preporučujem da isprobate ovaj pristup, posebno ako imate veliki obim i želite brzo da implementirate dev, staging ili celu infrastrukturu za funkciju. To će olakšati život vašim operacijama ili DevOps-u.
Još jedan izum koji sam već spomenuo — to je helm-gcs dodatak, koji omogućava korišćenje Google-buckets (objektno skladište) za čuvanje Helm čartera.
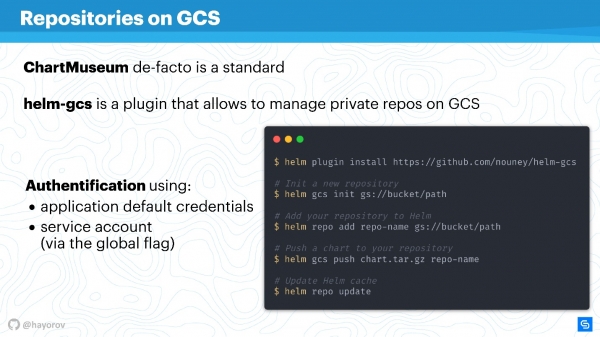
Potrebna su samo četiri komande da biste ga počeli koristiti:
- instalirati dodatak;
- inicijalizovati ga;
- postavite putanju do bucket-a koji se nalazi u gcp;
- objaviti chart-ove na standardni način.
Lepota je u tome što će se koristiti nativni metod gcp za autorizaciju. Možete koristiti servisni nalog, nalog developera — sve, što god želite. Ovo je veoma praktično i ne košta ništa u eksploataciji. Ako ste, kao i ja, zagovornik opsless filozofije, ovo će biti veoma korisno, posebno za manje timove.
Alternatives
Helm nije jedino rešenje za upravljanje servisima. Ima mnogo pitanja, verovatno zato je treća verzija brzo došla. Naravno, postoje alternative.
To mogu biti specijalizovana rešenja, kao što su Ksonnet ili Metaparticle. Možete koristiti svoje klasične alate za upravljanje infrastrukturom (Ansible, Terraform, Chef itd.) za iste ciljeve o kojima sam govorio.
Na kraju, postoji rešenje , čija popularnost raste.
Operator Framework je glavna alternativa Helmu na koju treba obratiti pažnju.
Ono je više nativno za CNCF i Kubernetes, ali je prag ulaska mnogo viši, potrebno je više programirati i manje opisivati manifeste.
Postoje različiti dodaci, poput Draft-a, Scaffold-a. Oni znatno olakšavaju život, na primer, programerima olakšavaju ciklus slanja i pokretanja Helma za implementaciju testnog okruženja. Nazvao bih ih pojačivačima sposobnosti.
Evo ilustrativnog grafikona koji pokazuje gde se šta nalazi.
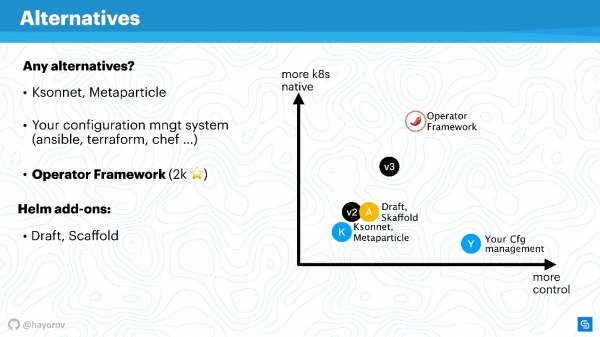
Na osi x je nivo vaše lične kontrole nad dešavanjima, a na osi y — nivo nativnosti Kubernetesa. Helm verzija 2 nalazi se negde na sredini. U verziji 3 nije to drastično, ali su poboljšani i kontrola i nivo nativnosti. Rešenja poput Ksonnet-a su ipak slabija čak i od Helma 2. Međutim, vredno ih je pogledati da biste znali šta još postoji u ovom svetu. Naravno, vaš menadžer konfiguracije će biti pod vašom kontrolom, ali apsolutno nije nativan za Kubernetes.
Operator Framework je potpuno nativan za Kubernetes i omogućava upravljanje njime na mnogo elegantniji i pedantniji način (ali zapamtite nivo ulaska). Pre će odgovarati specijalizovanoj aplikaciji i kreiranju menadžmenta za nju, nego masovnom kombajnu za pakovanje ogromnog broja aplikacija pomoću Helma.
Pojačivači jednostavno malo poboljšavaju kontrolu, dopunjavaju workflow ili olakšavaju CI/CD pipeline.
Budućnost Helma
Dobra vijest je da dolazi Helm 3. Već je objavljena alfa verzija Helm 3.0.0-alpha.2, koju možete isprobati. Dovoljno je stabilna, ali su funkcionalnosti za sada ograničene.
Zašto je potreban Helm 3? Prije svega, to je priča o nestanku Tillera, kao komponenta. To je, kao što već razumijete, ogroman korak naprijed, jer se s aspekta sigurnosti arhitektura pojednostavljuje.
Kada je Helm 2 razvijan, a to je bilo u doba Kubernetes 1.8 ili čak ranije, mnoge koncepcije su bile nezrele. Na primjer, koncept CRD se sada aktivno implementira, i Helm će koristiti CRD, da bi pohranio strukture. Biće moguće koristiti samo klijenta i ne održavati serverski deo. Shodno tome, koristićete nativne komande Kubernetes-a za rad sa strukturama i resursima. To je ogroman korak naprijed.
Pojaviće se podrška za nativne OCI repozitorije (Open Container Initiative). To je ogromna inicijativa, i Helm je zanimljiv zbog toga što omogućava postavljanje sopstvenih chartova. Dolazi do toga da, na primjer, Docker Hub podržava mnoge OCI standarde. Ne želim da prejudiciram, ali moguće je da će klasični provajderi Docker repozitorija početi davati mogućnost postavljanja vaših Helm chartova.
Sporna za mene priča je podrška za Lua, kao templating engine za pisanje skрипti. Nisim veliki obožavatelj Lua, ali to će biti potpuno opcionalna mogućnost. Tri puta sam proverio — korišćenje Lua neće biti obavezno. Tako da, ko želi može koristiti Lua, a ko voli Go — pridružite se našem velikom kampu i koristite go-tmpl za to.
Na kraju, ono što mi je definitivno nedostajalo je pojava šeme i validacija tipova podataka. Više neće biti problema sa int ili string, nećete morati obavijati nulu u dvostruke navodnike. Pojaviće se JSONS šema, koja će omogućiti jasno opisivanje za values.
Biće veoma snažno unapređena event-driven model. Već je konceptualno opisana. Pogledajte u granu Helm 3, i videćete koliko je mnogo dodatih događaja i hookova i ostalog, što će znatno pojednostaviti, a s druge strane, dodati kontrolu nad procesima deploy-a i reakcijama na njih.
Helm 3 će biti jednostavniji, sigurniji i interesantniji ne zato što ne volimo Helm 2, već zato što Kubernetes postaje napredniji. Shodno tome, Helm može koristiti dostignuća Kubernetes-a i stvarati odlične menadžere za Kubernetes.
Još jedna dobra vijest je da Aleksandar Hajerov će pričati Podsjetimo, konferencija o integraciji procesa razvoja, testiranja i operacija održaće se u Moskvi 30. septembra i 1. oktobra. Do 20. avgusta još možete i podijeliti svoja iskustva u rješavanju izazova DevOps pristupa.
Pratite checkpoint konferencije i novosti na i .
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish