

Prebacivanje podataka i aplikacija na oblake predstavlja novi izazov za korporativne SOC-ove, koji nisu uvek spremni za nadzor tuđe infrastrukture. Prema podacima Netoskopa, prosečna firma (očigledno u SAD-u) koristi 1246 različitih oblaka servisa, što je 22% više nego prošle godine. 1246 oblaka servisa!!! 175 od njih se odnosi na HR usluge, 170 na marketing, 110 na komunikaciju i 76 na finansije i CRM. U Cisco-u se koristi „samo“ 700 eksternih oblaka servisa. Zato me malo zbunjuju ove brojke. No, u svakom slučaju, problem nije u njima, već u tome što oblaci postaju sve aktivnije korišćeni od strane sve većeg broja firmi, koje žele imati iste mogućnosti za nadzor oblaka infrastrukture kao u svojoj mreži. I ovaj trend raste — prema do 2023. godine, u SAD-u će biti zatvoreno 1200 DC-a (6250 je već zatvoreno). Međutim, prelazak na oblak nije samo "ajde da premestimo naše servere kod spoljnog provajdera." Nova IT arhitektura, novi softver, novi procesi, nova ograničenja… Sve to donosi značajne promene u radu ne samo IT-a, već i bezbednosti informacija. I ako su provajderi nekako naučili da se nose sa obezbeđivanjem sigurnosti samog oblaka (na sreću, postoji dovoljno preporuka), sa nadzorom bezbednosti informacija oblaka, posebno na SaaS platformama, postoje značajne poteškoće o kojima ćemo razgovarati.
Pretpostavimo da je vaša kompanija prenela deo svoje infrastrukture u oblak… Stani. Ne tako. Ako je infrastruktura prenesena, a vi tek sada razmišljate kako ćete je nadzirati, već ste izgubili. Ako to nije Amazon, Google ili Microsoft (i to sa rezervacijama), verovatno nećete imati mnogo opcija za nadzor vaših podataka i aplikacija. Dobro je ako vam daju mogućnost da radite sa logovima. Ponekad će podaci o događajima bezbednosti biti dostupni, ali nećete imati pristup njima. Na primer, Office 365. Ako imate najjeftiniju licencu E1, podaci o bezbednosnim događajima vam uopšte nisu dostupni. Sa licencom E3, podaci se čuvaju samo 90 dana i samo uz licencu E5, trajanje logova je dostupno tokom godine (mada, ovde su takođe prisutne određene nijanse vezane za potrebu da se od Microsoftove podrške posebno zatraže određene funkcije za rad sa logovima). Usput, licenca E3 je znatno slabija u pogledu funkcija nadzora od korporativnog Exchange-a. Da biste postigli isti nivo, potrebna vam je licenca E5 ili dodatna licenca Advanced Compliance, koje mogu zahtevati dodatne troškove koji nisu bili uključeni u vaš finansijski model prelaska na oblačnu infrastrukturu. I ovo je samo jedan primer podcenjivanja pitanja vezanih za nadzor IT bezbednosti u oblakima. U ovom članku, ne očekujući sveobuhvatnost prikaza, želim da skrenem pažnju na neke nijanse koje treba uzeti u obzir prilikom odabira provajdera oblaka s aspekta bezbednosti. Na kraju članka biće dat kontrolni spisak koji treba ispuniti pre nego što smatrate da je pitanje nadzora bezbednosti u oblaku rešeno.
Može se izdvojiti nekoliko tipičnih problema koji dovode do incidenata u oblačnim okruženjima, na koje službe IT bezbednosti ne stignu da reaguju ili ih uopšte ne primete:
- Bezbednosni logovi ne postoje. To je prilično rasprostranjena situacija, posebno kod početnika na tržištu oblačnih rešenja. Ali niti se odmah treba odricati njih. Manji provajderi, posebno domaći, su mnogo osetljiviji na zahteve klijenata i mogu brzo realizovati neke tražene funkcije, menjajući odobreni plan razvoja svojih proizvoda. Da, to neće biti ekvivalent GuardDuty od Amazona ili modula „Proaktivne zaštite“ od Bitrix-a, ali barem nešto.
- IB ne zna gdje se čuvaju logovi ili im nije moguće pristupiti. Ovdje je potrebno pregovarati s davateljem oblaka — možda će on pružiti takve informacije ako smatra klijenta značajnim za sebe. No, u cjelini, to nije dobro kada se pristup logovima daje "po posebnom rješenju".
- Ponekad se dogodi da logovi kod pružatelja oblaka postoje, ali osiguravaju ograničeno praćenje i registraciju događaja, što nije dovoljno za otkrivanje svih incidenata. Na primjer, mogu vam dati samo logove promjena na webu ili logove pokušaja autentifikacije korisnika, ali druge događaje, poput mrežnog prometa, ne pružaju, što prikriva cijeli niz događaja koji karakteriziraju pokušaje hakiranja vaše cloud infrastrukture.
- Logovi postoje, ali je teško automatizirati pristup njima, što ih tjera da se ne prate kontinuirano, već po rasporedu. A ako se logovi ne mogu preuzeti automatski, tada preuzimanje logova, na primjer, u Excel formatu (kao kod nekih domaćih pružatelja cloud rješenja), može dovesti do nevolje s njihovim održavanjem od strane korporativne službe IB.
- Nema praćenja logova. To je, vjerojatno, najnejasniji razlog za pojavu incidenata IB u cloud okruženjima. Kao da logovi postoje, a pristup njima se može automatizirati, ali nitko to ne radi. Zašto?
Koncept dijeljene sigurnosti oblaka
Prelazak na oblake uvijek predstavlja potragu za ravnotežom između želje za zadržavanjem kontrole nad infrastrukturom i povjeravanjem iste u ruke profesionalnijem pružatelju usluga oblaka koji se specijalizirao za njeno održavanje. U području sigurnosti oblaka također je potrebno pronaći tu ravnotežu. Štaviše, u zavisnosti od korištenog modela pružanja oblaka (IaaS, PaaS, SaaS), ta ravnoteža će se stalno mijenjati. U svakom slučaju, treba imati na umu da svi današnji pružatelji usluga oblaka slijede model zajedničke odgovornosti i zajedničke informacijske sigurnosti. Za nešto je odgovorno oblak, a za nešto klijent koji je smjestio svoje podatke, aplikacije, virtualne mašine i druge resurse u oblak. Neproračunato bi bilo očekivati da ćemo prebacivanjem na oblak prebaciti svu odgovornost na pružatelja. Međutim, također nije razborito oslanjati se isključivo na vlastitu izgradnju sigurnosti prilikom prelaska na oblak. Potrebna je ravnoteža koja će zavisiti od mnoštva faktora: — strategije upravljanja rizicima, modela prijetnji, zaštitnih mehanizama koje pruža oblak, zakonodavstva i slično.
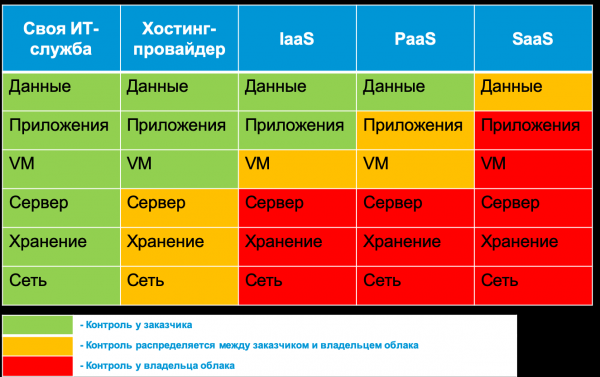
Na primjer, klasifikacija podataka koji se pohranjuju u oblaku uvijek je odgovornost klijenta. Oblak pružatelj ili vanjski dobavljač usluga može samo pomoći s alatima koji će olakšati označavanje podataka u oblaku, identificiranje povreda, brisanje podataka koji krše zakon ili njihovo maskiranje određenim metodama. S druge strane, fizička sigurnost uvijek je odgovornost pružatelja oblaka, a to ne može podijeliti s klijentima. Međutim, sve što se nalazi između podataka i fizičke infrastrukture predmet je rasprave u ovom članku. Na primjer, dostupnost oblaka odgovornost je pružatelja, dok su postavke pravila MSČ ili uključivanje enkripcije odgovornost klijenta. U ovom članku ćemo pokušati istražiti koje mehanizme nadzora informacijske sigurnosti danas nude različiti popularni pružatelji oblaka u Rusiji, kakve su karakteristike njihove primjene i kada treba razmotriti vanjska rješenja (na primjer, Cisco E-mail Security) koja proširuju mogućnosti vašeg oblaka u pogledu kibernetičke sigurnosti. U nekim slučajevima, posebno prilikom usvajanja multi-oblacne strategije, nećete imati izbora osim koristiti vanjska rješenja za nadzor informacijske sigurnosti u nekoliko oblaka (na primjer, Cisco CloudLock ili Cisco Stealthwatch Cloud). No, u nekim situacijama shvatit ćete da odabrani (ili nametnuti) pružatelj oblaka ne nudi nikakve mogućnosti za nadzor informacijske sigurnosti. To je neugodno, ali također je značajno, jer omogućava adekvatno procijeniti razinu rizika povezanog s radom s tim oblakom.
Životni ciklus nadzora sigurnosti oblaka
Da biste nadzirali sigurnost oblaka koje koristite, imate samo tri mogućnosti:
- oslanjati se na alate koje pruža vaš pružatelj oblaka,
- iskoristiti rješenja trećih strana koja će nadzirati platforme koje koristite IaaS, PaaS ili SaaS,
- izgraditi svoju vlastitu infrastrukturu za nadzor oblačnih okruženja (samo za IaaS/PaaS platforme).
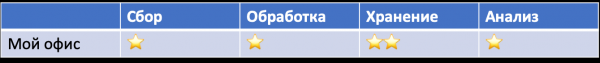
Pogledajmo koje karakteristike ima svaka od ovih opcija. No, prije toga trebamo razumjeti opštu shemu koja će se koristiti prilikom nadgledanja oblaka. Izdvojio bih 6 osnovnih komponenti procesa nadgledanja bezbjednosti u oblaku:
- Priprema infrastrukture. Definisanje potrebnih aplikacija i infrastrukture za prikupljanje događaja važnih za bezbjednost u skladištu.
- Prikupljanje. U ovoj fazi, događaji bezbjednosti se agregiraju iz različitih izvora radi njihovog daljnjeg prenos na obradu, skladištenje i analizu.
- Obrada. U ovoj fazi podaci se transformišu i obogaćuju radi olakšavanja njihove daljnje analize.
- Skladištenje. Ova komponenta je odgovorna za kratkoročno i dugoročno skladištenje prikupljenih obrađenih i ‘sirovih’ podataka.
- Analiza. U ovoj fazi imate mogućnost otkrivanja incidenata i reagovanja na njih u automatskom ili ručnom režimu.
- Izvještavanje. Ova faza pomaže da se za zainteresovane strane (rukovodstvo, revizore, provajdera oblaka, klijente itd.) formiraju ključni pokazatelji koji pomažu u donošenju odluka, kao što su promjena provajdera ili jačanje bezbjednosti.
Razumijevanje ovih komponenti omogućiće vam da brže odredite šta možete dobiti od svog provajdera, a šta ćete morati raditi sami ili uz pomoć vanjskih konsultanta.
Ugrađene mogućnosti oblaka
Već sam spomenuo da mnoge današnje cloud usluge ne nude nikakvu mogućnost za praćenje bezbednosti informacija. Uopšte, ovoj temi ne posvećuju mnogo pažnje. Na primer, jedan od popularnih ruskih servisa za slanje izveštaja državnim organima putem Interneta (neću pominjati njegovo ime). Ceo odeljak o bezbednosti ovog servisa se vrti oko upotrebe sertifikovanih sredstava kriptografske zaštite i информации. Odeljak o bezbednosti drugog domaćeg cloud servisa za elektronsku razmenu dokumenata je mnogo obimniji. U njemu se govori o sertifikatima javnih ključeva, sertifikovanoj kriptografiji, otklanjanju web ranjivosti, zaštiti od DDoS napada, primeni usluga zaštite, rezervnom kopiranju i čak redovnom sprovođenju audita bezbednosti. Ali o praćenju ni reči, kao ni o mogućnosti pristupa događajima bezbednosti koji bi mogli zanimati klijente ovog provajdera usluga.
Uopšte, način na koji cloud provajder opisuje pitanje bezbednosti informacija na svom sajtu i u dokumentaciji može pokazati koliko ozbiljno pristupa ovom pitanju. Na primer, ako se pročitaju priručnici za proizvode 'Moj kancelarija', neće se pronaći nijedna reč o bezbednosti, dok u dokumentaciji za zaseban proizvod 'Moj kancelarija. KS3', namenjen zaštiti od neovlašćenog pristupa, postoji samo uobičajena nabrajanja tačaka 17. naloga FSTEK koji 'Moj kancelarija.KS3' ispunjava, ali nije objašnjeno kako to ispunjava i, što je najvažnije, kako integrisati ove mehanizme sa korporativnom bezbednošću informacija. Možda takva dokumentacija i postoji, ali nisam je našao u javnom pristupu na sajtu 'Moj kancelarija'. Ipak, možda jednostavno nemam pristup ovim tajnim informacijama...
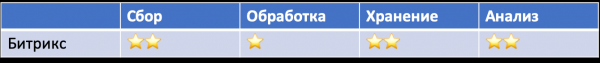
Situacija kod Bitrixa je znatno bolja. U dokumentaciji su opisani formati dnevnika događaja i, što je zanimljivo, dnevnika provale, koji sadrži događaje povezane s potencijalnim prijetnjama za cloud platformu. Odatle možete izvući IP adresu, korisničko ime ili ime gosta, izvor događaja, vrijeme, User Agent, tip događaja itd. Međutim, raditi s tim događajima možete ili iz kontrolne ploče samog oblaka ili preuzeti podatke u MS Excel formatu. Automatizacija rada s Bitrix dnevnicima trenutno je izazovna i morat ćete dio posla obaviti ručno (preuzimanje izvještaja i učitavanje istog u vaš SIEM). No, kada se prisjetimo da takve mogućnosti nedavno nije bilo, to je veliki napredak. Također želim napomenuti da mnogi strani cloud pružatelji nude sličnu funkcionalnost “za početnike” — ili gledajte logove vlastitim očima kroz kontrolnu ploču, ili preuzmite podatke (iako većina preuzima podatke u .csv formatu, a ne u Excel).
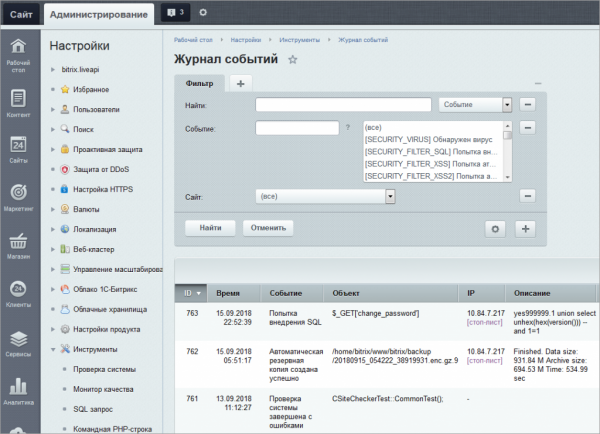
Ako se ne uzima u obzir mogućnost nepostojanja logova, cloud provajderi obično nude tri opcije za praćenje sigurnosnih događaja — nadzorne table, izvoz podataka i pristup putem API-ja. Prva opcija naizgled rešava mnoge probleme umesto vas, ali to nije sasvim tačno — kada imate više dnevnika, treba da prebacujete između ekrana koji ih prikazuju, gubeći širu sliku. Osim toga, malo verovatno je da će vam cloud provajder omogućiti korelaciju sigurnosnih događaja i analizu sa aspekta bezbednosti (obično se bave sirovim podacima, koje morate sami istraživati). Ima izuzetaka o kojima ćemo govoriti kasnije. Na kraju, važno je pitati se koja događanja beleži vaš cloud provajder, u kojem formatu i koliko su usklađena sa vašim procesom praćenja bezbednosti? Na primer, identifikacija i autentifikacija korisnika i gostiju. Taj isti Bitrix vam omogućava da prema tim događanjima evidentirate datum i vreme, ime korisnika ili gosta (ako postoji modul „Web-analitika“), objekat kojem je pristupljeno i druge tipične elemente za web stranicu. Međutim, korporativnim službama bezbednosti može biti potrebna informacija o tome je li korisnik pristupio cloudu sa pouzdane uređaja (na primer, u korporativnoj mreži ovu funkciju implementira Cisco ISE). A takva jednostavna funkcija kao što je geografski IP, koja može pomoći da se utvrdi nije li nalog korisnika cloud servisa ukraden? Čak i ako vam cloud provajder to pruži, to nije dovoljno. Cisco CloudLock ne analizira samo geolokaciju, već koristi mašinsko učenje i analizira istorijske podatke za svakog korisnika i prati razne anomalije u pokušajima identifikacije i autentifikacije. Sličan funkcionalnost postoji samo u MS Azure (uz odgovarajuću pretplatu).
Postoji još jedna poteškoća — budući da je za mnoge cloud provajdere monitoring IB (informacione bezbednosti) nova tema, kojom tek počinju da se bave, stalno menjaju svoja rešenja. Danas imaju jednu verziju API-ja, sutra drugu, prekosutra treću. I na to se treba pripremiti. Isto važi i za funkcionalnost koja se može menjati, što treba uzeti u obzir u vašem sistemu monitoringa IB. Na primer, Amazon je prvobitno imao odvojene servise za monitoring događaja u oblaku — AWS CloudTrail i AWS CloudWatch. Kasnije je uveden poseban servis za monitoring događaja u vezi sa IB — AWS GuardDuty. Nakon nekog vremena, Amazon je lansirao novi sistem upravljanja Amazon Security Hub, koji uključuje analizu podataka dobijenih od GuardDuty, Amazon Inspector, Amazon Macie i nekoliko drugih. Drugi primer je alat za integraciju logova Azure sa SIEM-om — AzLog. Mnogi provajderi SIEM-a su ga aktivno koristili sve dok Microsoft nije 2018. godine objavio da prestaje njegov razvoj i podršku, što je stavilo mnoge klijente pred problem (o tome kako je rešen, razgovaraćemo dalje).
Zato pažljivo pratite sve funkcije monitoringa koje vam nudi vaš cloud provajder. Ili se oslonite na spoljne dobavljače rešenja koji će delovati kao posrednici između vašeg SOC-a i oblaka koji želite da nadgledate. Da, to će biti skuplje (iako ne uvek), ali na taj način prebacujete svu odgovornost na tuđa pleća. Ili ne svu?... Setimo se koncepta deljene bezbednosti i shvatimo da ništa ne možemo prebaciti — moraćemo sami da se snađemo u tome kako različiti cloud provajderi omogućavaju monitoring IB vaših podataka, aplikacija, virtuelnih mašina i drugih resursa smeštenih u oblaku. I započećemo sa onim što nudi Amazon u ovoj oblasti.
Primer: Monitoring IB u IaaS na bazi AWS
Da, da, razumijem da Amazon nije najbolji primjer, jer je to američka usluga i može biti blokirana u okviru borbe protiv ekstremizma i širenja zabranjenih informacija na teritoriji Rusije. No, u ovoj objavi bih želio samo prikazati koliko se različite cloud platforme razlikuju po mogućnostima nadzora informacijske sigurnosti i na što treba obratiti pažnju prilikom prijenosa svojih ključnih procesa u oblake s aspekta sigurnosti. Ako neki od ruskih razvijača cloud rješenja iz toga izvuče nešto korisno, to će biti odlično.
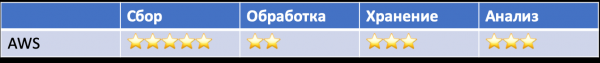
Prvo treba reći da Amazon nije neprobojan utvrda. Njegovim klijentima se redovno dešavaju različiti incidenti. Na primjer, Deep Root Analytics je izgubio imena, adrese, datume rođenja i telefone 198 miliona birača. Iz izraelske kompanije Nice Systems ukradeno je 14 miliona zapisa o pretplatnicima Verizon. Ipak, ugrađene mogućnosti AWS-a omogućavaju vam da otkrivate širok spektar incidenata. Na primjer:
- utjecaji na infrastrukturu (DDoS)
- kompromitiranje čvora (injekcija komandi)
- kompromitiranje računa i neovlašteni pristup
- neispravna konfiguracija i ranjivosti
- nezaštićeni interfejsi i API.
Ova neusklađenost je rezultat činjenice da za sigurnost podataka korisnika, kao što smo gore utvrdili, odgovara sam korisnik. Ako se nije pobrinuo za uključivanje zaštitnih mehanizama i alata za nadzor, o incidentu će saznati samo iz medija ili od svojih klijenata.
Za identifikaciju incidenata može se koristiti širok spektar raznovrsnih monitorskih usluga razvijenih od strane Amazona (iako se često dopunjuju spoljnim alatima, kao što je osquery). Tako se u AWS-u prate sve radnje korisnika, bez obzira na to kako se sprovode — putem upravljačke konzole, komandne linije, SDK-a ili drugih AWS usluga. Svi zapisi o radnjama svakog AWS naloga (uključujući korisničko ime, radnju, uslugu, parametre aktivnosti i njen rezultat) i korišćenju API-ja dostupni su putem servisa AWS CloudTrail. Možete pregledati te događaje (na primer, prijavu na AWS IAM konzolu) preko CloudTrail konzole, analizirati ih pomoću Amazon Athena ili ih „predati“ spoljnim rešenjima, kao što su Splunk, AlienVault i slično. Sami logovi AWS CloudTrail smeštaju se u vašu AWS S3 korpu.
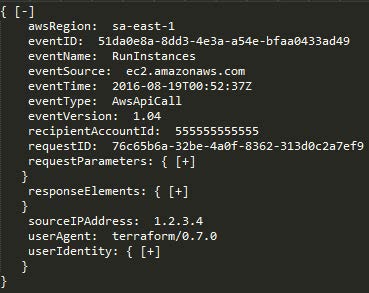
Dva druga AWS servisa obezbeđuju još niz važnih mogućnosti za monitoring. Prvo, Amazon CloudWatch — to je servis za monitoring AWS resursa i aplikacija koji omogućava, između ostalog, otkrivanje raznih anomalija u vašem oblaku. Svi ugrađeni AWS servisi, kao što su Amazon Elastic Compute Cloud (serveri), Amazon Relational Database Service (baze podataka), Amazon Elastic MapReduce (analiza podataka) i još 30 drugih Amazon servisa, koriste Amazon CloudWatch za čuvanje svojih logova. Programeri mogu koristiti otvoreni API od Amazon CloudWatch za dodavanje funkcionalnosti monitoringa logova u korisničke aplikacije i servise, što omogućava proširivanje spektra analiziranih događaja u kontekstu bezbednosti informacija.

Drugo, usluga VPC Flow Logs omogućava analizu mrežnog saobraćaja koji vaši AWS serveri šalju ili primaju (spoljno ili interno), kao i između mikrosistema. Kada neki od vaših AWS VPC resursa komunicira sa mrežom, usluga VPC Flow Logs beleži informacije o mrežnom saobraćaju, uključujući mrežni interfejs izvora i odredišta, kao i IP adrese, portove, protokol, broj bajtova i broj paketa koje ste videli. Oni koji imaju iskustva u lokalnoj mrežnoj bezbednosti prepoznaju ovo kao ekvivalent tokova. , koji se mogu kreirati od strane preklopnika, usmjerivača i vatrozida na korporativnom nivou. Ovi logovi su važni za svrhe praćenja bezbjednosti, jer, za razliku od događaja o aktivnostima korisnika i aplikacija, omogućavaju da se zabilježi i mrešna interakcija u virtuelnom privatnom oblaku AWS.

Stoga, ove tri AWS usluge — AWS CloudTrail, Amazon CloudWatch i VPC Flow Logs — zajedno pružaju dovoljno efikasan pregled korišćenja vašeg naloga, ponašanja korisnika, upravljanja infrastrukturom, aktivnosti aplikacija i usluga, kao i mrešne aktivnosti. Na primjer, uz njihovu pomoć možete detektovati sljedeće anomalije:
- Pokušaji skeniranja sajta, pronalaska povratnih tačaka, traženje ranjivosti putem skakanja “grešaka 404”.
- Injection napadi (na primjer, SQL injection) putem skakanja “grešaka 500”.
- Poznati alati za napade sqlmap, nikto, w3af, nmap i slično putem analize polja User Agent.
Amazon Web Services je razvio i druge usluge za cyber sigurnost koje omogućavaju rešavanje raznih zadataka. Na primer, AWS ima ugrađenu uslugu za reviziju pravila i konfiguracija — AWS Config. Ova usluga pruža kontinuiranu reviziju vaših AWS resursa i njihovih konfiguracija. Razmotrimo jednostavan primer: pretpostavimo da želite da se uverite da su lozinke korisnika onemogućene na svim vašim serverima i da je pristup omogućen samo na osnovu sertifikata. AWS Config omogućava jednostavno proveravanje toga za sve vaše servere. Postoje i druge politike koje se mogu primeniti na vaše cloud servere: „Niti jedan server ne može koristiti port 22“, „Samo administratori mogu menjati pravila vatrozida“ ili „Samo korisnik Ivaško može kreirati nove korisničke naloge, i to može činiti samo utorkom“. U leto 2016. godine, usluga AWS Config je proširena kako bi automatizovala otkrivanje kršenja postavljenih pravila. AWS Config Rules su, u suštini, kontinuirani upiti o konfiguraciji usluga koje koristite u Amazonu, koji generišu događaje u slučaju kršenja relevantnih pravila. Na primer, umesto da periodično izvršavate upite AWS Config da proverite da li su svi diskovi virtuelnog servera šifrovani, AWS Config Rules se mogu koristiti za stalnu proveru servernih diskova da li zadovoljavaju ovaj uslov. I, što je najvažnije, u kontekstu ovog teksta, sve povrede generišu događaje koji se mogu analizirati od strane vašeg tima za informacionu bezbednost.

AWS takođe ima svoje ekvivalentne tradicionalnim korporativnim rešenjima za informacionu bezbednost, koja takođe generišu bezbednosne događaje koje možete i trebate analizirati:
- otkrivanje upada — AWS GuardDuty
- kontrola curenja informacija — AWS Macie
- EDR (iako izgleda malo čudno kada se govori o krajnjim uređajima u oblaku) — AWS Cloudwatch + open source rešenja osquery ili GRR
- analiza Netflow — AWS Cloudwatch + AWS VPC Flow
- analiza DNS — AWS Cloudwatch + AWS Route53
- AD — AWS Directory Service
- upravljanje nalozima — AWS IAM
- SSO — AWS SSO
- analiza bezbednosti — AWS Inspector
- upravljanje konfiguracijama — AWS Config
- WAF — AWS WAF.
Neću detaljno opisivati sve Amazonove usluge koje mogu biti korisne u kontekstu informacijske sigurnosti. Najvažnije je razumjeti da sve one mogu generirati događaje koje možemo i trebamo analizirati u kontekstu IS-a, koristeći kako ugrađene mogućnosti samog Amazona, tako i vanjska rješenja, poput SIEM-a, koja mogu preuzimati sigurnosne događaje u vaš centar za monitoring i analizirati ih zajedno s događajima iz drugih cloud usluga ili iz unutarnje infrastrukture, perimetra ili mobilnih uređaja.
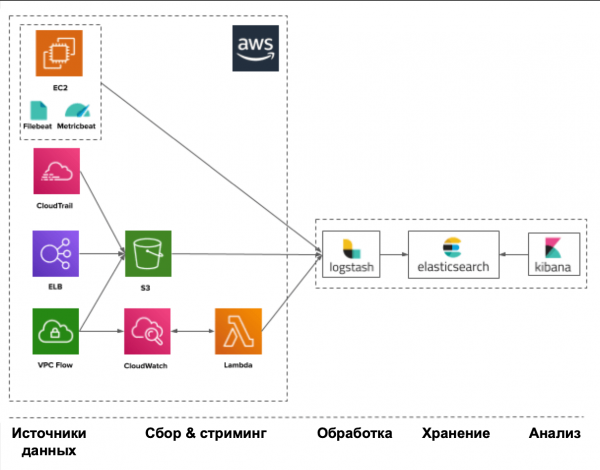
U svakom slučaju, sve počinje od izvora podataka koji vam pružaju događaje IS-a. Takvi izvori mogu uključivati, između ostalog:
- CloudTrail — korištenje API-ja i akcije korisnika
- Trusted Advisor — provjera sigurnosti u skladu s najboljim praksama
- Config — inventarizacija i konfiguracija računa i postavki usluga
- VPC Flow Logs — veze s virtualnim sučeljima
- IAM — usluga identifikacije i autentifikacije
- ELB Access Logs — logovi balansiranja opterećenja
- Inspector — ranjivosti u aplikacijama
- S3 — skladište datoteka
- CloudWatch — aktivnost aplikacija
- SNS — usluga obavijesti.
Amazon, nudeći ovakav spektar izvora događaja i alata za njihovu generaciju, uvelike je ograničen u mogućnostima analize prikupljenih podataka u kontekstu IS-a. Morat ćete sami proučavati postojeće logove, tražeći relevantne indikatore kompromitacije. AWS Security Hub, koji je Amazon nedavno pokrenuo, trebao bi riješiti ovaj problem, postajući svojevrsni cloud SIEM za AWS. No, trenutno je još uvijek na početku svog puta i ograničen je kako brojem izvora s kojima radi, tako i drugim ograničenjima koja postavlja arhitektura i pretplate samog Amazona.
Primjer: Praćenje IS-a u IaaS-u temeljenom na Azure
Ne želim ulaziti u dugu raspravu o tome koji od tri cloud providera (Amazon, Microsoft ili Google) je najbolji (tim više što svaki od njih ima svoje specifičnosti i odgovara raznim zadacima); fokusiraćemo se na mogućnosti praćenja bezbednosti informacija koje ovi igrači nude. Moramo priznati da je Amazon AWS bio jedan od prvih u ovoj oblasti i, stoga, je napredovao dalje od drugih u pogledu svojih funkcija vezanih za bezbednost (iako mnogi priznaju da je korišćenje istih nešto komplikovano). Ali to ne znači da ćemo zanemariti mogućnosti koje nam pružaju Microsoft i Google.
Proizvodi Microsofta oduvek su se odlikovali svojom "otvorenošću", a situacija u Azureu je slična. Na primer, dok AWS i GCP uvek polaze od koncepta "sve što nije dozvoljeno, zabranjeno je", Azure ima potpuno suprotan pristup. Kada kreirate virtuelnu mrežu u oblaku i virtuelnu mašinu u njoj, svi portovi i protokoli su podrazumevano otvoreni i dozvoljeni. Stoga ćete morati uložiti malo više truda u inicijalnu konfiguraciju sistema kontrole pristupa u Microsoftovom oblaku. To takođe postavlja strože zahteve u pogledu praćenja aktivnosti u oblaku Azure.
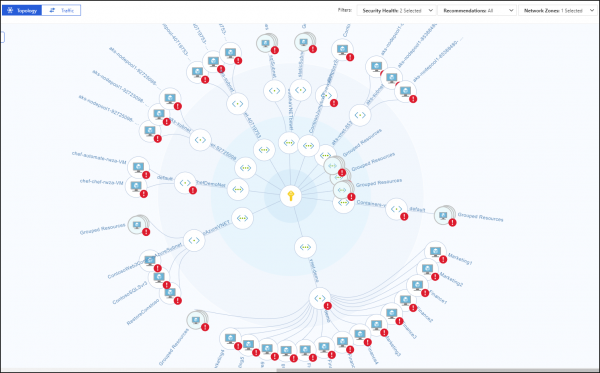
AWS ima karakteristiku u vezi sa time da kada nadgledate svoje virtuelne resurse, ako se nalaze u različitim regionima, imate poteškoća u objedinjavanju svih događaja i njihovoj jedinstvenoj analizi, a za rešavanje tog problema morate pribegavati različitim veštinama, poput kreiranja vlastitog koda za AWS Lambda, koji će prenositi događaje između regiona. U Azure nema ovog problema — njegov mehanizam Activity Log prati svu aktivnost unutar cele organizacije bez ograničenja. Ista stvar se odnosi na AWS Security Hub, koji je nedavno razvijen od strane Amazona za konsolidaciju mnogih bezbednosnih funkcija unutar jednog bezbednosnog centra, ali samo unutar svog regiona, što, istina, za Rusiju nije bitno. Azure ima svoj Security Center, koji nije povezan sa regionalnim ograničenjima, pružajući pristup svim bezbednosnim funkcijama oblačne platforme. Štaviše, za različite lokalne timove može obezbediti svoj set zaštitnih mogućnosti, uključujući i upravljane bezbednosne događaje. AWS Security Hub tek teži da postane sličan Azure Security Centeru. No, treba dodati i kašiku katrana — možete izvući jako mnogo iz Azure od onoga što je prethodno opisano u AWS, ali se to najudobnije radi samo za Azure AD, Azure Monitor i Azure Security Center. Svi ostali mehanizmi zaštite Azure, uključujući analizu bezbednosnih događaja, za sada se upravljaju ne najudobnije. Delimično rešenje nudi API, koji prožima sve usluge Microsoft Azure-a, ali to će zahtevati dodatne napore u integraciji vaše oblake sa vašim SOC-om i prisustvo kvalifikovanih stručnjaka (kao i sa bilo kojim drugim SIEM-om koji radi sa oblačnim API-jem). Neki SIEM-ovi, o kojima će biti reči kasnije, već podržavaju Azure i mogu automatizovati zadatak njegovog nadgledanja, ali i s njim postoje sopstvene komplikacije — ne mogu svi uzimati sve logove koje Azure ima.
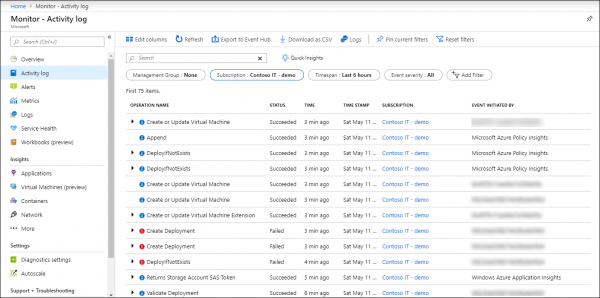
Prikupljanje događaja i njihovo praćenje u Azureu omogućava usluga Azure Monitor, koja je glavni alat za prikupljanje, skladištenje i analizu podataka u oblaku Microsofta i njegovim resursima — repozitorijima Git, kontejnerima, virtualnim mašinama, aplikacijama itd. Svi podaci koje prikuplja Azure Monitor dele se na dve kategorije — metrike, koje se prikupljaju u realnom vremenu i opisuju ključne pokazatelje performansi oblaka Azure, i dnevnici sistema, koji sadrže podatke organizovane u zapise i karakterišu određene aspekte aktivnosti resursa i usluga Azure. Pored toga, uz pomoć Data Collector API-ja, usluga Azure Monitor može prikupljati podatke sa bilo kojeg REST izvora kako bi se izgradili vlastiti scenariji monitoringa.
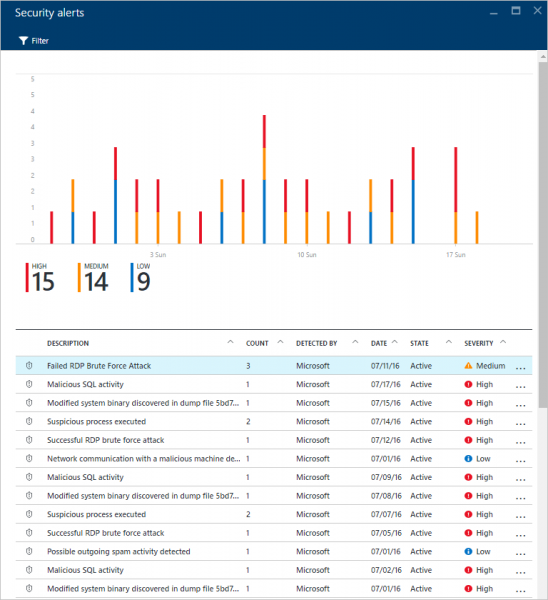
Evo nekoliko izvora događaja sigurnosti koje vam nudi Azure i kojima možete pristupiti putem Azure Portala, CLI-a, PowerShell-a ili REST API-ja (a neki samo putem Azure Monitor / Insight API-ja):
- Dnevnici aktivnosti — ovaj dnevnik odgovara na klasična pitanja “ko”, “šta” i “kada” u vezi sa bilo kojom operacijom zapisa (PUT, POST, DELETE) nad resursima u oblaku. Događaji povezani sa pristupom čitanju (GET) ne ulaze u ovaj dnevnik, kao ni određeni drugi.
- Dnevnici dijagnostike — sadrže podatke o operacijama sa određenim resursom koji pripada vašoj pretplati.
- Izveštavanje Azure AD-a — sadrži kako korisničke aktivnosti, tako i sistemske aktivnosti povezane sa upravljanjem grupama i korisnicima.
- Windows Event Log i Linux Syslog — sadrže događaje sa virtualnih mašina hostovanih u oblaku.
- Metrike — sadrže telemetriju o stanju performansi i “zdravlju” vaših usluga i resursa u oblaku. Mere se svake minute i čuvaju se tokom 30 dana.
- Dnevnici tokova sigurnosnih grupa mreže — sadrže podatke o mrežnim događajima sigurnosti koji se prikupljaju putem usluge Network Watcher i praćenja resursa na mrežnom nivou.
- Dnevnici skladištenja — sadrže događaje povezane sa pristupom skladištima.
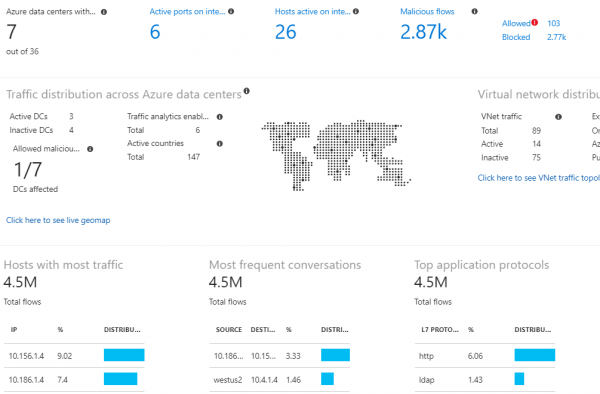
Za praćenje možete koristiti eksterne SIEM sisteme ili ugrađeni Azure Monitor i njegove ekstenzije. O sistemima za upravljanje događajima u IKT-u ćemo još razgovarati, a trenutno hajde da pogledamo šta nam Azure nudi za analizu podataka u kontekstu sigurnosti. Osnovni ekran za sve što je vezano za sigurnost u Azure Monitoru je Log Analytics Security and Audit Dashboard (besplatna verzija podržava čuvanje ograničenog obima događaja samo jednu nedelju). Ova tabla je podeljena na pet glavnih oblasti koje vizualizuju sažetu statistiku o tome šta se dešava u vašem oblaku:
- Sigurnosne domene — ključni kvantitativni pokazatelji vezani za IKT — broj incidenata, broj kompromitovanih čvorova, nepatchovani čvorovi, događaji mrežne sigurnosti itd.
- Značajni problemi — prikazuje broj i važnost aktivnih problema s IKT-om
- Detekcije — prikazuje obrasce korišćenih napada protiv vas
- Obaveštajna pretnja — prikazuje geografske informacije o spoljnim čvorovima koji vas napadaju
- Uobičajene sigurnosne upite — tipični upiti koji vam mogu pomoći da bolje pratite vašu IKT.
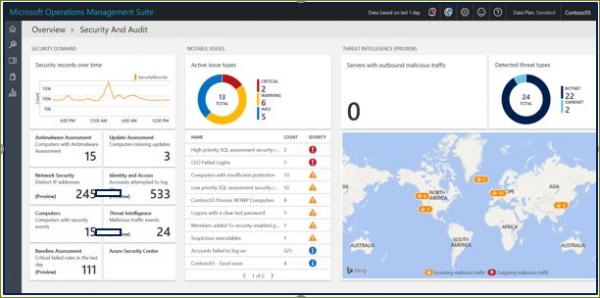
Kao ekstenzije Azure Monitor-a možemo navesti Azure Key Vault (zaštita kriptografskih ključeva u oblaku), Malware Assessment (analiza zaštite od zlonamernog koda na virtuelnim mašinama), Azure Application Gateway Analytics (analiza, između ostalog, logova oblachnog vatrozida) itd. Ovi alati, obogaćeni određenim pravilima obrade događaja, omogućavaju vizualizaciju različitih aspekata aktivnosti oblacnih servisa, uključujući i sigurnost, i identifikaciju određenih odstupanja u radu. Ali, kao što to često biva, svaka dodatna funkcionalnost zahteva odgovarajuću plaćenu pretplatu, što će od vas zahtevati određena finansijska ulaganja koja je potrebno planirati unapred.
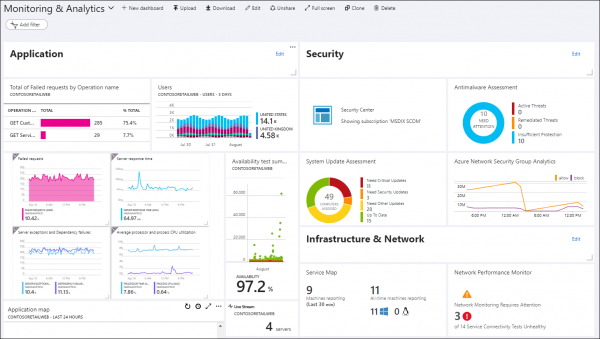
Azure ima niz ugrađenih mogućnosti za praćenje prijetnji koje su integrisane u Azure AD, Azure Monitor i Azure Security Center. Među njima, na primer, otkrivanje interakcije virtuelnih mašina sa poznatim zlonamernim IP adresama (zahvaljujući integraciji sa Microsoftovim servisima za obaveštajnu uslugu prijetnji), otkrivanje zlonamernog softvera u oblaku uz dobijanje alarma od virtuelnih mašina koje su smeštene u oblaku, napadi tipa "brute-force" na virtuelne mašine, ranjivosti u konfiguraciji sistema za identifikaciju korisnika, prijave sa anonimnih mreža ili zaraženih čvorova, curenje naloga, prijave sa neuobičajenih lokacija itd. Danas je Azure jedan od malo cloud provajdera koji vam nudi ugrađene mogućnosti obaveštajne usluge prijetnji za obogaćivanje prikupljenih događaja u oblasti IT bezbednosti.
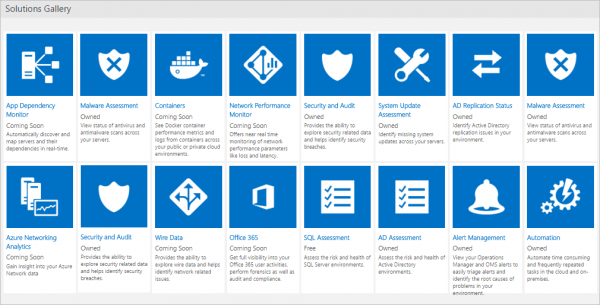
Kao što je već rečeno, zaštitne funkcije i, kao posledica toga, događaji bezbednosti koje generišu, nisu dostupni svim korisnicima jedanko i zahtevaju određenu pretplatu koja uključuje neophodne funkcionalnosti koje generišu odgovarajuće događaje za praćenje IT bezbednosti. Na primer, deo funkcija za praćenje anomalija u nalozima opisanih u prethodnom pasusu dostupan je samo u premium licenci P2 za Azure AD servis. Bez nje, kao i kod AWS-a, moraćete ručno analizirati prikupljene sigurnosne događaje. Takođe, u zavisnosti od tipa licence za Azure AD, neće vam biti dostupni svi događaji za analizu.
Na Azure portalu možete upravljati i pretragama koje se tiču logova koje vas zanimaju, kao i podešavati kontrolne table za vizualizaciju ključnih pokazatelja IT bezbednosti. Pored toga, tamo možete birati Azure Monitor ekstenzije koje vam omogućuju da proširite funkcionalnost Azure Monitor logova i dobijete dublju analizu događaja iz perspektive bezbednosti.
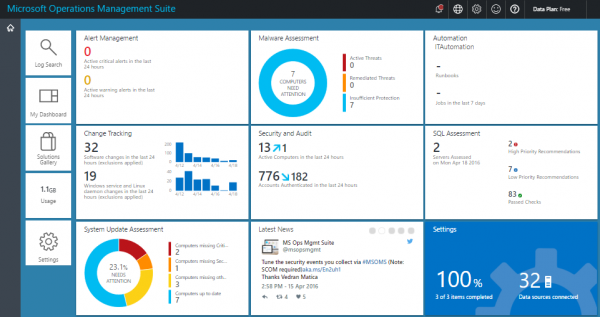
Ako vam je potrebna ne samo mogućnost rada sa zapisima, već i sveobuhvatan centar za sigurnost vaše Azure cloud platforme, uključujući upravljanje politikama bezbjednosti, možemo govoriti o potrebi za korištenjem Azure Security Centra, većina korisnih funkcija kojeg je dostupna uz dodatnu naknadu, poput otkrivanja prijetnji, nadzora izvan Azure-a, procjene usklađenosti i sl. (u besplatnoj verziji dostupna je samo procjena sigurnosti i preporuke za rješavanje otkrivenih problema). On konsoliduje sve aspekte sigurnosti na jednom mjestu. Suštinski, može se govoriti o višem nivou sigurnosti nego što vam nudi Azure Monitor, budući da se u ovom slučaju podaci prikupljeni iz cijele vaše cloud fabrike obogaćuju pomoću brojnih izvora, kao što su Azure, Office 365, Microsoft CRM online, Microsoft Dynamics AX, outlook.com, MSN.com, Microsoft Digital Crimes Unit (DCU) i Microsoft Security Response Center (MSRC), na koje se primjenjuju različiti složeni algoritmi mašinskog učenja i analitike ponašanja, što na kraju treba povećati efikasnost otkrivanja prijetnji i reagovanja na njih.
Azure ima i svoj SIEM — pojavio se početkom 2019. godine. To je Azure Sentinel, koji se oslanja na podatke iz Azure Monitor-a, a takođe može da se integriše sa spoljnim bezbjednosnim rješenjima (npr. NGFW ili WAF), čiji se popis stalno dopunjava. Pored toga, zahvaljujući integraciji Microsoft Graph Security API, imate mogućnost povezivanja vlastitih Threat Intelligence feed-ova sa Sentinel-om, što obogaćuje mogućnosti analize incidenata u vašem Azure oblaku. Može se tvrditi da je Azure Sentinel prvi "nativni" SIEM koji je dostupan kod pružatelja cloud usluga (Splunk ili ELK, koji se mogu postaviti u oblaku, poput AWS-a, ipak nisu razvijeni od strane tradicionalnih pružatelja cloud usluga). Azure Sentinel i Security Center mogli bi se nazvati SOC-om za Azure cloud i njima bi se moglo ograničiti (uz određene napomene), ako ne biste imali nikakvu infrastrukturu i sve svoje računske resurse prenijeli u oblak, a to bi bio Microsoft Azure.
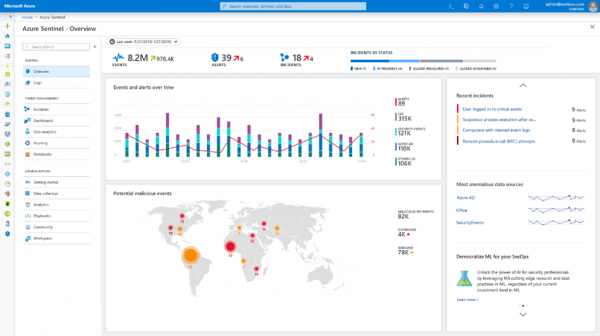
Međutim, budući da često nedostaju ugrađene mogućnosti Azurea (čak i s pretplatom na Sentinel) za potrebe nadzora informacijske sigurnosti i integraciju ovog procesa s drugim izvorima sigurnosnih događaja (kako u oblaku, tako i lokalno), postoji potreba za izvođenjem prikupljenih podataka u vanjske sisteme, među kojima može biti i SIEM. To se može ostvariti putem API-ja, kao i posebnih ekstenzija, koje su trenutno službeno dostupne samo za sljedeće SIEM-ove — Splunk (Azure Monitor Add-On for Splunk), IBM QRadar (Microsoft Azure DSM), SumoLogic, ArcSight i ELK. Nedavno je bilo više takvih SIEM-ova, ali od 1. juna 2019. Microsoft je prekinuo podršku za Azure Log Integration Tool (AzLog), koji je na početku postojanja Azurea i uz nedostatak pravilne standardizacije rada s logovima (Azure Monitor još nije postojao) omogućio laganu integraciju vanjskih SIEM-ova s Microsoftovim oblakom. Sada se situacija promenila i Microsoft preporučuje platformu Azure Event Hub kao glavni alat za integraciju sa ostalim SIEM-ovima. Mnogi su već proveli takvu integraciju, ali budite oprezni — možda neće obuhvatiti sve logove Azurea, već samo neke (pogledajte dokumentaciju za vaš SIEM).
Završavajući kratak pregled Azure-a, želim dati opštu preporuku za ovu cloud uslugu — pre nego što nešto tvrdite u vezi funkcija monitoringa bezbednosti u Azure-u, važno je da ih pažljivo postavite i testirate da li funkcionišu onako kako je napisano u dokumentaciji i kako su vam rekli Microsoft konsultanti (a oni mogu imati različite poglede na efikasnost funkcija Azure-a). Uz dovoljno finansijskih sredstava, iz Azure-a možete izvući mnogo korisnog u pogledu monitoringa bezbednosti. Međutim, ako su vaši resursi ograničeni, kao i u slučaju AWS-a, moraćete da se oslonite samo na svoje sposobnosti i sirove podatke koje vam pruža Azure Monitor. I zapamtite, mnoge funkcije monitoringa su skupe, pa je bolje unapred se upoznati sa cenovnom politikom. Na primer, besplatno možete čuvati podatke 31 dan u količini ne većoj od 5 GB po klijentu — prekoračenje ovih vrednosti će vas dodatno koštati (otprilike 2+ dolara za čuvanje svakog dodatnog GB od klijenta i 0,1 dolar za čuvanje 1 GB svaki dodatni mesec). Rad sa telemetrijom aplikacija i metrikama takođe može zahtevati dodatna finansijska sredstva, slično kao i rad sa alertima i obaveštenjima (besplatno je dostupan određeni limit koji možda neće biti dovoljan za vaše potrebe).
Primer: Monitoring bezbednosti u IaaS zasnovan na Google Cloud Platformi
Google Cloud Platform se u poređenju sa AWS-om i Azure-om čini kao potpuni novajlija, ali to je delimično i pozitivno. Za razliku od AWS-a, koji je postepeno povećavao svoje mogućnosti, uključujući i zaštitu, suočavajući se sa problemima centralizacije; GCP, poput Azure-a, se mnogo bolje upravlja centralizovano, što smanjuje broj grešaka i vreme implementacije u preduzeću. Sa stanovišta bezbednosti, GCP se nalazi, ironično, između AWS-a i Azure-a. Takođe ima jedinstvenu registraciju događaja za celu organizaciju, ali ona nije potpuna. Neke funkcije su još uvek u beta režimu, ali postepeno bi ovaj nedostatak trebao biti otklonjen i GCP će postati zrelija platforma sa stanovišta monitoringa bezbednosti.
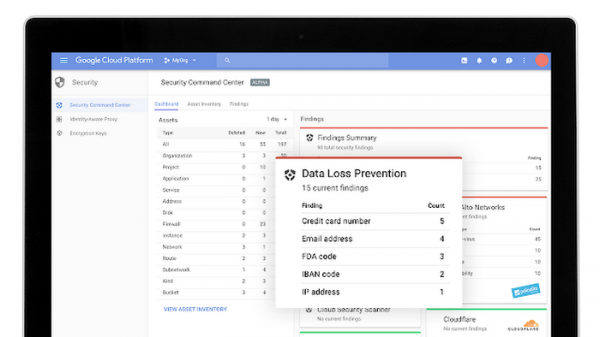
Glavni alat za registraciju događaja u GCP-u je Stackdriver Logging (slično Azure Monitor-u), koji vam omogućava prikupljanje događaja širom vaše cloud infrastrukture (kao i iz AWS-a). Sa stanovišta sigurnosti, u GCP-u svaka organizacija, projekat ili folder imaju četiri registra:
- Admin Activity — sadrži sve događaje vezane za administratorski pristup, kao što su kreiranje virtuelne mašine, promena prava pristupa itd. Ovaj registar se uvek beleži, bez obzira na vaš zahtev, i čuva podatke u periodu od 400 dana.
- Data Access — sadrži sve događaje vezane za rad sa podacima od strane cloud korisnika (kreiranje, izmene, čitanje itd.). Po defoltu, ovaj registar se ne beleži, jer se njegov obim vrlo brzo povećava. Iz tog razloga, njegov period čuvanja iznosi samo 30 dana. Pored toga, u ovaj registar se ne beleže svi događaji. Na primer, događaji koji se odnose na javno dostupne resurse ili koji su dostupni bez prijavljivanja u GCP se ne beleže.
- System Event — sadrži sistemske događaje koji nisu vezani za korisnike ili radnje administratora koji menjaju konfiguraciju cloud resursa. Beleži se uvek i čuva se u periodu od 400 dana.
- Access Transparency — ovo je jedinstven primer registra koji beleži sve radnje zaposlenih u Google-u (ali ne za sve GCP usluge), koji pristupaju vašoj infrastrukturi u okviru obavljanja svojih radnih zadatka. Ovaj registar se čuva 400 dana i nije dostupan svakom GCP klijentu, već samo uz ispunjenje određenih uslova (ili Gold ili Platinum podrška, ili prisustvo četiri određene uloge u okviru korporativne podrške). Slična funkcija postoji, na primer, u Office 365 — Lockbox.
Primer registra: Access Transparency
{
 insertId: "abcdefg12345"
 jsonPayload: {
 @type: "type.googleapis.com/google.cloud.audit.TransparencyLog"
 location: {
 principalOfficeCountry: "SAD"
 principalEmployingEntity: "Google LLC"
 principalPhysicalLocationCountry: "CA"
 }
 product: [
 0: "Cloud Storage"
 ]
 reason: [
 detail: "Broj slučaja: bar123"
 type: "CUSTOMER_INITIATED_SUPPORT"
 ]
 accesses: [
 0: {
 methodName: "GoogleInternal.Read"
 resourceName: "//googleapis.com/storage/buckets/[BUCKET_NAME]/objects/foo123"
 }
 ]
 }
 logName: "projects/[PROJECT_NAME]/logs/cloudaudit.googleapis.comaccess_transparency"
 operation: {
 id: "12345xyz"
}
 receiveTimestamp: "2017-12-18T16:06:37.400577736Z"
 resource: {
 labels: {
 project_id: "1234567890"
 }
 type: "project"
}
 severity: "NOTICE"
 timestamp: "2017-12-18T16:06:24.660001Z"
}
Pristup navedenim logovima moguć je na nekoliko načina (otprilike kao i ranije razmatrani Azure i AWS) — putem sučelja Log Viewer, putem API-ja, putem Google Cloud SDK ili putem stranice Aktivnosti vašeg projekta u kojem vas zanimaju događaji. Na sličan način mogu se i izvesti u vanjska rješenja radi dodatne analize. Ovo se radi putem izvoza logova u skladište BigQuery ili Cloud Pub/Sub.
Osim Stackdriver Logging, GCP platforma nudi i funkcionalnost Stackdriver Monitoring, koja omogućava praćenje ključnih metrika (performanse, vrijeme do kvara, opće stanje itd.) oblaka i aplikacija. Specijalno obrađeni i vizualizirani podaci mogu olakšati pretragu problema u vašoj oblačnoj infrastrukturi, uključujući i u kontekstu sigurnosti. Međutim, treba napomenuti da ovaj funkcionalnost neće biti bogata u kontekstu informacione bezbjednosti, jer GCP trenutno nema ekvivalent AWS GuardDuty i ne može izdvojiti loše između svih registrovanih događaja (Google je razvio Event Threat Detection, ali je trenutno u beta fazi i rano je govoriti o njegovoj korisnosti). Stackdriver Monitoring mogao bi se koristiti kao sistem za otkrivanje anomalija, koje će se kasnije istraživati kako bi se pronašli uzroci njihovog nastanka. Međutim, s obzirom na nedostatak kvalificiranog osoblja u oblasti informacione bezbjednosti na tržištu, ovaj zadatak trenutno izgleda kao izazov.
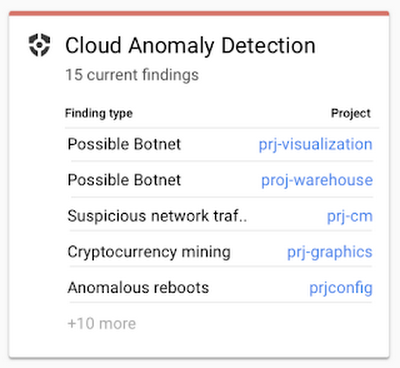
Također vrijedi navesti spisak nekih modula za informacione bezbjednosti koji se mogu primijeniti u okviru vašeg GCP oblaka, a koji su slični onima koje nudi AWS:
- Cloud Security Command Center — ekvivalent je AWS Security Hub-u i Azure Security Center-u.
- Cloud DLP — automatsko otkrivanje i uređivanje (poput maskiranja) podataka smještenih u oblaku, prema više od 90 unaprijed postavljenih politika klasifikacije.
- Cloud Scanner — skener poznatih ranjivosti (XSS, Flash Injection, neispravne biblioteke itd.) u App Engine, Compute Engine i Google Kubernetes.
- Cloud IAM — upravljanje pristupom svim resursima GCP-a.
- Cloud Identity — upravljanje korisničkim računima, uređajima i aplikacijama GCP-a iz jedinstvene konzole.
- Cloud HSM — zaštita kriptografskih ključeva.
- Cloud Key Management Service — upravljanje kriptografskim ključevima u GCP-u.
- VPC Service Control — stvaranje zaštićene granice oko vaših GCP resursa kako biste ih zaštitili od curenja.
- Titan Security Key — zaštita od phishinga.
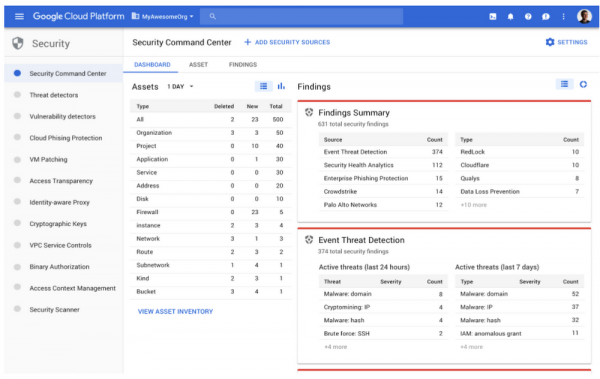
Mnogi od ovih modula generiraju sigurnosne događaje koji se mogu slati u BigQuery skladište za analizu ili izvoz u druge sustave, uključujući SIEM. Kao što je već spomenuto, GCP je aktivno razvijana platforma i Google trenutno razvija niz novih modula za sigurnost za svoju platformu. Među njima su Event Threat Detection (trenutno dostupan u beta verziji), koji skenira Stackdriver logove za tragove neovlaštene aktivnosti (analog GuardDuty u AWS-u), ili Policy Intelligence (dostupan u alpha verziji), koji će omogućiti razvijanje inteligentnih politika pristupa resursima GCP-a.
Napravio sam mali pregled ugrađenih mogućnosti praćenja u popularnim oblačnim platformama. Ali da li imate stručnjake koji su sposobni raditi s 'sirovim' logovima IaaS provajdera (ne svi su spremni kupovati napredne mogućnosti AWS-a ili Azurea ili Google-a)? Pored toga, mnogima je poznata izreka 'vjeruj, ali provjeri', koja je u oblasti sigurnosti istinita više nego ikad. Koliko vjerujete ugrađenim mogućnostima oblačnog provajdera koji vam daju događaje sigurnosti? Koliko se uopće fokusiraju na sigurnost?
Ponekad je korisno razmotriti rešenja za praćenje oblaka koja mogu dopuniti ugrađenu sigurnost, a ponekad su takva rešenja jedini način da se dobiju podaci o bezbednosti vaših podataka i aplikacija smeštenih u oblaku. Pored toga, ona su jednostavnija jer preuzimaju sve zadatke analize potrebnih logova koje generišu različiti servisi različitih provajdera oblaka. Kao primer takvog rešenja može se navesti Cisco Stealthwatch Cloud, koje je usmereno na jednu jedinu funkciju — praćenje bezbednosnih anomalija u oblačnim okruženjima, uključujući Amazon AWS, Microsoft Azure i Google Cloud Platform, kao i privatne oblake.
Primer: Praćenje bezbednosti pomoću Stealthwatch Cloud
AWS pruža fleksibilnu platformu za računarstvo, ali ta fleksibilnost dovodi do lakših grešaka kompanija, koje mogu izazvati probleme sa bezbednošću. A deljena bezbednosna pravila samo doprinose tome. Pokretanje softvera u oblaku sa nepoznatim ranjivostima (poznate se mogu pratiti, na primer, pomoću AWS Inspectora ili GCP Cloud Scan-a), slabe lozinke, netačne konfiguracije, insajderi itd. Sve to utiče na ponašanje oblačnih resursa kojima može upravljati Cisco Stealthwatch Cloud, što je sistem za praćenje bezbednosti i otkrivanje napada u javnim i privatnim oblačnim okruženjima.
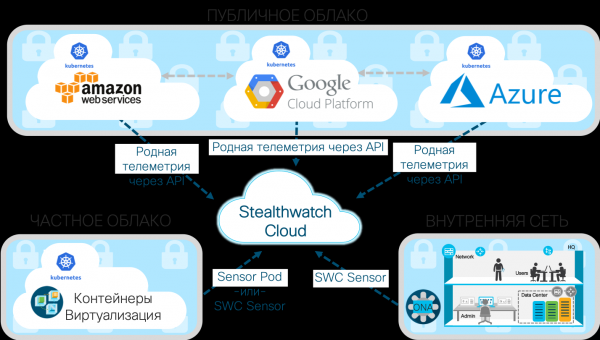
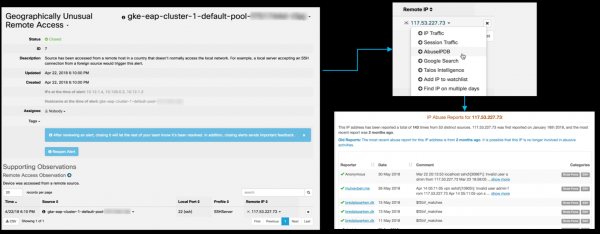
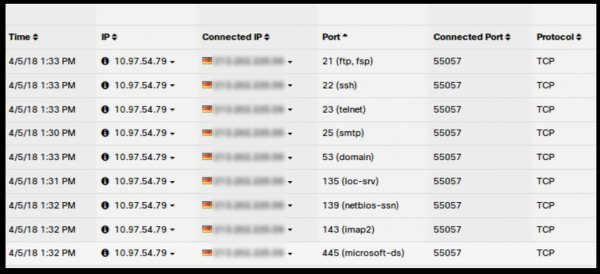
Jedna od ključnih karakteristika Cisco Stealthwatch Cloud je mogućnost modeliranja entiteta. Uz njegovu pomoć možete stvoriti softverski model (tj. simulaciju gotovo u realnom vremenu) svakog od vaših cloud resursa (bilo da se radi o AWS-u, Azure-u, GCP-u ili nečemu drugom). To mogu biti serveri i korisnici, kao i vrste resursa specifične za vaše cloud okruženje, poput sigurnosnih grupa i grupa za automatsko skaliranje usluga (auto-scale). Ovi modeli koriste strukturirane tokove podataka koje pružaju cloud usluge kao ulazne podatke. Na primjer, za AWS to će biti VPC Flow Logs, AWS CloudTrail, AWS CloudWatch, AWS Config, AWS Inspector, AWS Lambda i AWS IAM. Modeliranje entiteta automatski otkriva ulogu i ponašanje bilo kojeg od vaših resursa (može se govoriti o profiliranju cele cloud aktivnosti). Među takvim ulogama su mobilni uređaji Android ili Apple, Citrix PVS server, RDP server, mail gateway, VoIP klijent, terminal server, kontroler domena itd. Zatim neprekidno prati njihovo ponašanje kako bi utvrdio kada se javlja rizično ili preteće ponašanje. Možete identifikovati brute-force napade, DDoS napade, curenje podataka, neovlašćeni daljinski pristup, aktivnosti zlonamernog koda, skeniranje ranjivosti i druge pretnje. Na primjer, ovako izgleda otkrivanje pokušaja daljinskog pristupa iz zemlje nesvojstvene vašoj organizaciji (Južna Koreja) klasteru Kubernetes preko SSH:
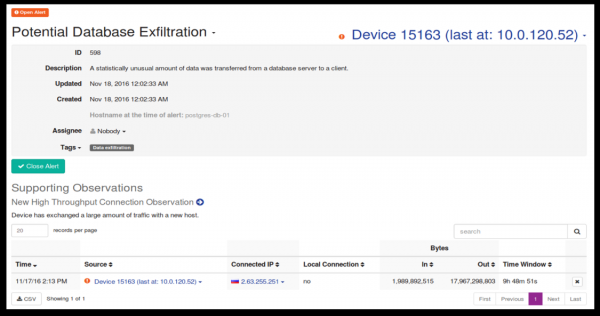
A ovako izgleda pretpostavljena curenja informacija iz Postgress baze podataka u zemlju s kojom ranije nije bilo interakcije:
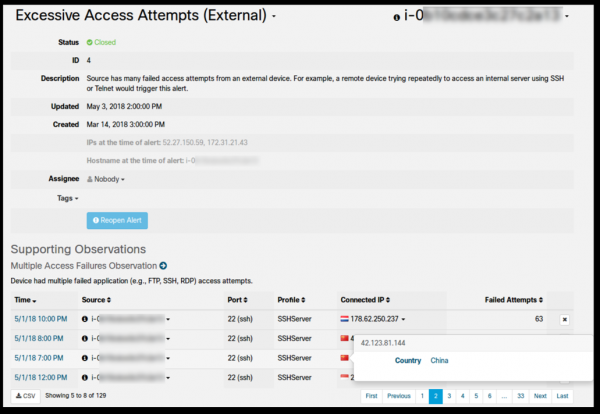
Na kraju, ovako izgleda prevelik broj neuspešnih pokušaja pristupa preko SSH iz Kine i Indonezije s spoljnog udaljenog uređaja:
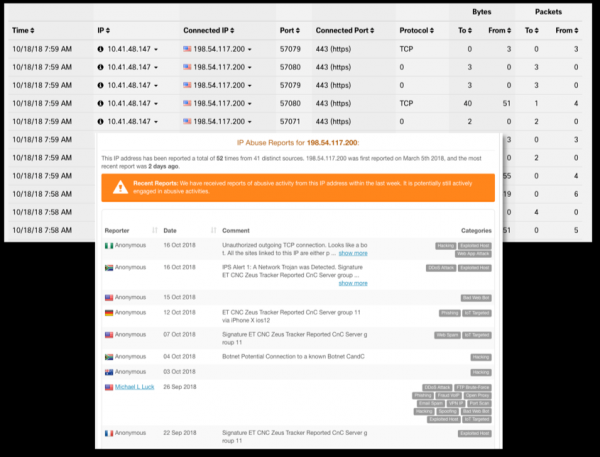
Ili, pretpostavimo da je instanca servera u VPC-u, prema politici, nikada ne bi trebala biti tačka za udaljeni pristup. Takođe, pretpostavimo da je na ovom računaru došlo do udaljenog pristupa zbog greške u promeni pravila vatrozida. Funkcija modelovanja entiteta će otkriti i prijaviti ovu aktivnost ("Neobičan udaljeni pristup") gotovo u realnom vremenu i ukazati na konkretan poziv API-ja AWS CloudTrail, Azure Monitor ili GCP Stackdriver Logging (uključujući ime korisnika, datum i vreme, između ostalog detalja), koji su izazvali promenu u pravilu MSE. A zatim se ove informacije mogu predati SIEM-u na analizu.
Slične mogućnosti se realizuju za svako cloud okruženje koje podržava Cisco Stealthwatch Cloud:
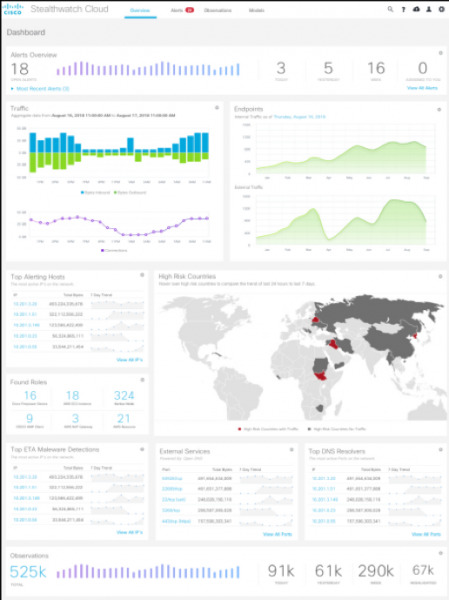
Modelovanje entiteta je jedinstvena vrsta bezbednosne automatizacije koja može otkriti prethodno nepoznate probleme sa vašim ljudima, procesima ili tehnologijama. Na primer, omogućava otkrivanje, između ostalog, takvih bezbednosnih problema kao što su:
- Da li je neko otkrio bBackdoor u softveru koji koristimo?
- Da li postoji neko spoljašnje softver ili uređaj u našem cloud-u?
- Da li ovlašćeni korisnik zloupotrebljava privilegije?
- Da li je došlo do greške u konfiguraciji koja omogućava udaljeni pristup ili drugo nenamerno korišćenje resursa?
- Da li postoji curenje podataka sa naših servera?
- Da li je neko pokušao da se poveže sa nama iz neobične geografske lokacije?
- Da li je naš cloud zaražen malicioznim kodom?
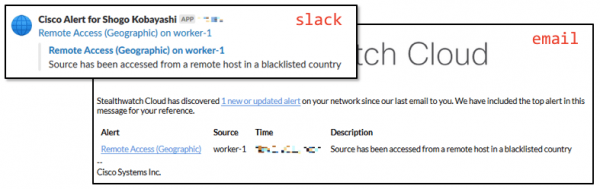
Otkriveni događaj sigurnosti može biti poslat kao odgovarajući tiket u Slack, Cisco Spark, sistem za upravljanje incidentima PagerDuty, kao i predan raznim SIEM-ovima, uključujući Splunk ili ELK. Zaključno, može se reći da ako vaša kompanija koristi multi-cloud strategiju i nije ograničena samo na jednog provajdera u oblaku, mogućnosti za monitoring sigurnosti, koje su prethodno opisane, primena Cisco Stealthwatch Cloud je dobar način za dobijanje jedinstvenog seta mogućnosti za monitoring vodećih cloud igrača — Amazon, Microsoft i Google. Najzanimljivije je da, kada uporedite cene Stealthwatch Cloud sa naprednim licencama za monitoring sigurnosti na AWS, Azure ili GCP, može se desiti da Cisco rešenje bude čak i jeftinije od ugrađenih mogućnosti rešenja Amazon, Microsoft i Google. Paradoksalno, ali to je istina. I što više oblaka i njihovih mogućnosti koristite, to će prednost konsolidovanog rešenja biti očiglednija.
Pored toga, Stealthwatch Cloud može monitorisati i privatne oblake raspoređene u vašoj organizaciji, na primer, na bazi kontejnera Kubernetes ili putem monitoringa Netflow tokova ili mrežnog saobraćaja dobijenog putem zrcaljenja u mrežnom opremi (čak i domaće proizvodnje), podataka AD ili DNS-servera itd. Svi ovi podaci biće obogaćeni informacijama o pretnjama, koje prikuplja Cisco Talos, najveća nevladina grupa istraživača pretnji na svetu.
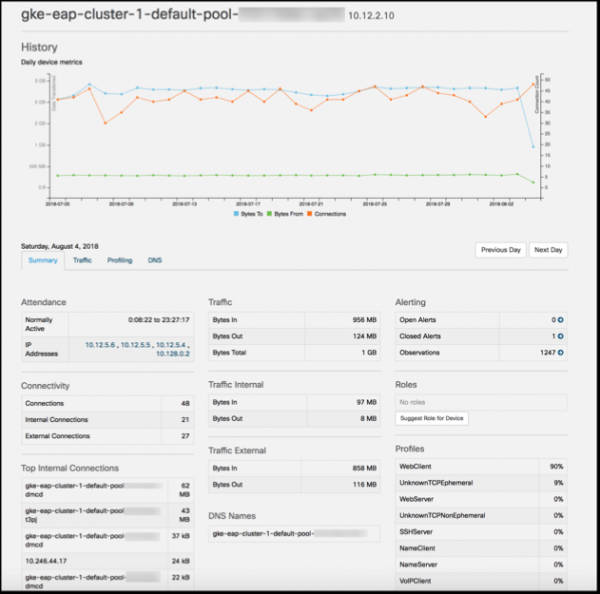
To vam omogućava da implementirate jedinstveni sistem monitoringa kako javnih, tako i hibridnih oblaka, koje može koristiti vaša kompanija. Prikupljene informacije se zatim mogu analizirati pomoću ugrađenih mogućnosti Stealthwatch Cloud ili poslati u vaš SIEM (podrazumevano se podržavaju Splunk, ELK, SumoLogic i niz drugih).
Ovdje završavamo prvi dio članka u kojem sam razmotrio ugrađene i vanjske alate za nadzor informacione bezbjednosti IaaS/PaaS platformi, koji nam omogućavaju da brzo otkrimo i reagujemo na incidente koji se dešavaju u oblačnim okruženjima koje je izabrala naša kompanija. U drugom dijelu ćemo nastaviti temu i razmotriti opcije nadzora SaaS platformi na primjeru Salesforce-a i Dropbox-a, kao i pokušati da sumiramo i objednimo sve zajedno, stvarajući jedinstveni sistem za nadzor informacione bezbjednosti različitih oblačnih provajdera.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish