

Prevodi članka su pripremljeni posebno za studente kursa . Da li vas zanima razvoj u ovom području? Pogledajte masterclass Egora Zueva (TeamLead u kompaniji InBit) i pridružite se najbližoj grupi kursa: početak 26. septembra.
Sve više ljudi prelazi na AWS Lambda zbog skalabilnosti, performansi, uštede i mogućnosti obrade miliona, pa čak i triliona zahteva mesečno. Za to nije potrebno upravljati infrastrukturom na kojoj servis radi. Automatsko skaliranje omogućava servisiranje hiljada simultanih zahteva u sekundi. Mislim da se AWS Lambda s pravom može nazvati jednim od najtraženijih servisa AWS-a.
AWS Lambda
AWS Lambda je servis za bezserverna računanja orijentisan na događaje, koji omogućava izvršavanje koda bez dodeljivanja i administriranja servera, a dopunjuje druge AWS servise na osnovu korisničke logike. Lambda automatski reaguje na različite događaje (tzv. okidače), kao što su HTTP zahtevi preko Amazon API Gateway-a, promene podataka u korpama Amazon S3 ili tabelama Amazon DynamoDB; takođe, možete pokrenuti svoj kod putem API poziva koristeći AWS SDK i prelazeći između stanja u AWS Step Functions.
Lambda izvršava kod na visoko dostupnoj računarskoj infrastrukturi i potpuno je odgovorna za administraciju donje platforme, uključujući održavanje servera i operativnog sistema, dodeljivanje resursa, automatsko skaliranje, nadzor koda i vođenje dnevnika. To znači da je dovoljno da učitate svoj kod i podesite kako i kada treba da se izvršava. S druge strane, servis će se pobrinuti za njegovo pokretanje i obezbediti visoku dostupnost vaše aplikacije.
Kada preći na Lambda?
AWS Lambda je pogodna računarska platforma koja se može koristiti u mnogim scenarijima, pod uslovom da je programski jezik i okruženje izvršavanja vašeg koda podržano servisom. Ako želite da se fokusirate na kod i poslovnu logiku, poveravajući održavanje servera, dodeljivanje resursa i skaliranje eksternom dobavljaču po razumnim troškovima, definitivno biste trebali preći na AWS Lambda.
Lambda je idealno rješenje za razvoj API-a, a kada se koristi zajedno s API Gateway, može značajno smanjiti troškove i ubrzati izlazak na tržište. Postoji nekoliko načina za korištenje Lambda funkcija i organiziranje bezserverne arhitekture — svatko može izabrati ono što mu najbolje odgovara prema postavljenim ciljevima.
Lambda omogućava izvršavanje širokog spektra zadataka. Na primjer, zahvaljujući podršci za CloudWatch, možete kreirati odgođene zadatke i automatizirati pojedine procese. Ne postoje ograničenja u odnosu na prirodu i intenzitet korištenja servisa (uzimaju se u obzir troškovi memorije i vrijeme), i ništa vam ne sprečava da kontinuirano radite na punopravnom mikroservisu temeljenom na Lambdi.
Ovdje možete stvarati uslužne akcije koje se ne izvršavaju neprekidno. Tipičan primjer je skaliranje slika. Čak i u slučaju distribuiranih sistema, Lambda funkcije ne gube svoju relevantnost.
Dakle, ako ne želite da se bavite izdavanjem i administriranjem računalnih resursa — isprobajte AWS Lambda; ako ne trebate teške, resursno zahtjevne proračune — također isprobajte AWS Lambda; ako se vaš kod izvršava povremeno — u pravu ste, trebate isprobati AWS Lambda.
Sigurnost
Do sada nije bilo pritužbi na sigurnost. S druge strane, budući da su mnogi unutarnji procesi i karakteristike implementacije tog modela skriveni od korisnika upravljane okoline AWS Lambda, neka opća pravila o sigurnosti u oblaku gube na relevance.
Kao i većina AWS usluga, Lambda se pruža prema principu zajedničke odgovornosti AWS-a i klijenta u vezi sa sigurnošću i usklađenošću. Ovaj princip smanjuje operativno opterećenje na klijentu, jer AWS preuzima zadatke održavanja, administriranja i kontrole komponenti servisa — od operacijskog sistema hosta i nivoa virtualizacije do fizičke sigurnosti infrastrukture.
Kada je riječ o AWS Lambda, AWS preuzima brigu o upravljanju osnovnom infrastrukturom, povezanim osnovnim uslugama, operativnim sistemom i aplikacijskom platformom. Dok je klijent odgovoran za sigurnost svog koda, pohranu osjetljivih podataka, kontrolu pristupa tim podacima, kao i uslugama i resursima Lambda (Identity and Access Management, IAM), uključujući unutar korištenih funkcija.
Na donjoj shemi prikazan je model zajedničke odgovornosti koji se primjenjuje na AWS Lambda. Oblast odgovornosti AWS-a obojena je narančasto, dok je odgovornost klijenta u plavoj boji. Kao što vidite, AWS preuzima veću odgovornost za aplikacije koje se implementiraju na ovoj usluzi.
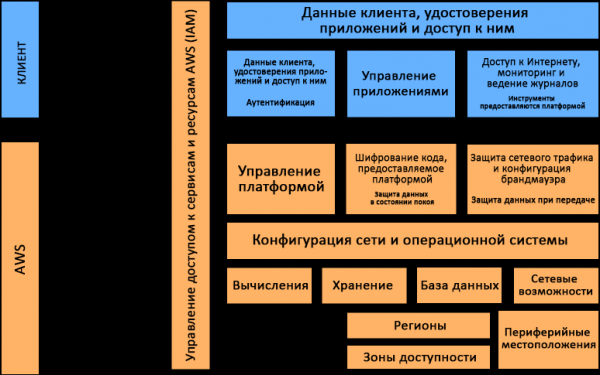
Model zajedničke odgovornosti koji se primjenjuje na AWS Lambda
Okruženje za izvršavanje Lambda
Glavna prednost Lambda usluge je u tome što ona, izvršavajući funkciju u vaše ime, sama dodjeljuje potrebne resurse. Ne morate trošiti vrijeme i trud na administriranje sistema, već se možete fokusirati na poslovnu logiku i pisanje koda.
Lambda usluga je podijeljena u dvije ravni. Prva je kontrolna ravna. Prema Wikipediji, kontrolna ravna (control plane) je dio mreže koji je odgovoran za transport signalnog prometa i rutiranje. Ona je glavni komponent koji donosi globalne odluke o dodjeli, održavanju i raspodjeli opterećenja. Također, kontrolna ravna djeluje kao mrežna topologija dobavljača rješenja, odgovorna za usmjeravanje prometa i upravljanje njime.
Druga ravna je ravna podataka. Ima, kao i kontrolna ravna, svoje zadatke. Kontrolna ravna pruža API za upravljanje funkcijama (CreateFunction, UpdateFunctionCode) i kontrolira interakciju Lambda sa drugim AWS uslugama. Ravnina podataka upravlja API pozivima (Invoke API) koji pokreću Lambda funkcije. Nakon poziva funkcije, kontrolna ravna dodjeljuje ili odabire postojeće, unaprijed pripremljeno okruženje za izvršavanje ove funkcije, a zatim izvršava kod u njemu.
AWS Lambda podržava mnoge programske jezike, uključujući Java 8, Python 3.7, Go, NodeJS 8, .NET Core 2 i druge putem odgovarajućih runtime okruženja. AWS ih redovno ažurira, objavljuje zakrpe za sigurnost i obavlja druge operacije održavanja ovih okruženja. Lambda takođe omogućava korišćenje drugih jezika pod uslovom da sami implementirate odgovarajuće runtime okruženje. U tom slučaju, na vama je da se brinete o njegovom održavanju, uključujući praćenje sigurnosti.
Kako sve ovo funkcioniše i kako će usluga izvršavati vaše funkcije?
Svaka funkcija radi u jednom ili više odvojenih okruženja koja postoje samo tokom životnog ciklusa te funkcije, a zatim se uništavaju. U svakom okruženju istovremeno se izvršava samo jedan poziv, ali se ono ponovo koristi ako dođe do više serijskih poziva iste funkcije. Sva runtime okruženja rade na virtuelnim mašinama sa hardverskom virtualizacijom — takozvanim microVM. Svaka microVM dodeljuje se određenom AWS nalogu i može se više puta koristiti od strane okruženja za izvršavanje različitih funkcija u tom nalogu. MicroVM se pakuju u strukturalne module hardverske platforme Lambda Worker, kojom upravlja i koju poseduje AWS. Iste runtime okruženje ne može se koristiti različitim funkcijama, baš kao što su microVM jedinstvene za različite AWS naloge.
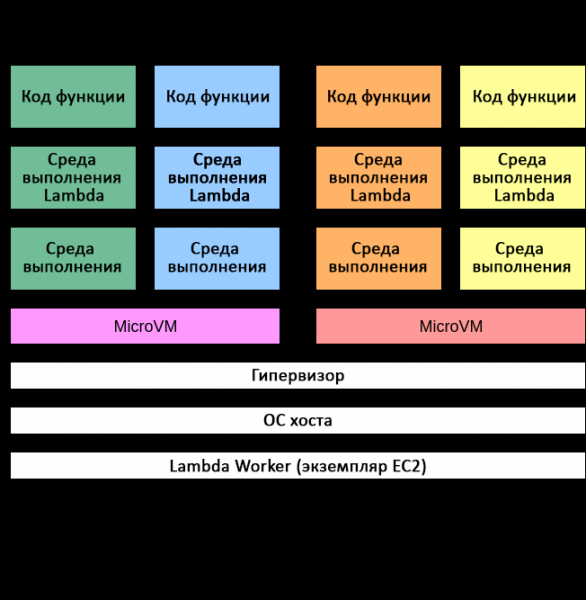
Model izolacije u AWS Lambda
Izolacija runtime okruženja ostvarena je pomoću više mehanizama. Na najvišem nivou svako okruženje ima odvojene kopije sledećih komponenti:
- Kod funkcije
- Bilo koji Lambda slojevi odabrani za funkciju
- Runtime okruženje funkcije
- Minimalni korisnički prostor zasnovan na Amazon Linuxu
Za izolaciju različitih runtime okruženja primenjuju se sledeći mehanizmi:
- cgroups — ograničenje pristupa resursima CPU, memoriji, propusnosti skladišta i mreže za svako runtime okruženje;
- namespaces — grupisanje ID procesa, ID korisnika, mrežnih interfejsa i drugih resursa kojima upravlja Linux kernel. Svako runtime okruženje radi u svom imenskom prostoru;
- seccomp-bpf — ograničenje sistemskih poziva koji se mogu koristiti u runtime okruženju;
- iptables i routing tabele — izolacija runtime okruženja međusobno;
- chroot — pružanje ograničenog pristupa donjoj datotečnoj sistemu.
U kombinaciji sa vlasničkim tehnologijama izolacije AWS, navedeni mehanizmi garantuju pouzdanu podelu okruženja izvršavanja. Izolovana okruženja na ovaj način ne mogu pristupati podacima drugih okruženja i menjati ih.
Iako se više okruženja izvršavanja jednog AWS naloga mogu izvoditi na jednoj microVM, ni pod kojim okolnostima microVM ne mogu deliti različiti AWS nalozi. Za izolaciju microVM u AWS Lambda koriste se samo dva mehanizma: EC2 instance i Firecracker. Izolacija gostiju (guest isolation) u Lambda na osnovu EC2 instanci se primenjuje od 2015. godine. Firecracker je novi hipervizor sa otvorenim izvorom, posebno razvijen od strane AWS za bezserverske radne opterećenja i predstavljen 2018. godine. Fizička oprema na kojoj se izvode microVM deli se sa radnim opterećenjima različitih naloga.
Očuvanje okruženja i stanja procesa
Iako su okruženja izvršavanja Lambda jedinstvena za različite funkcije, ista funkcija se može ponovo pozvati u njima, što znači da okruženje izvršavanja može postojati nekoliko sati pre nego što bude uništeno.
U svakoj Lambda okruženju takođe postoji datotečni sistem sa dozvolama za pisanje, dostupan putem direktorijuma /tmp. Njegov sadržaj nije moguće pristupiti iz drugih okruženja izvršavanja. Što se tiče očuvanja stanja procesa, datoteke zapisane u /tmp postoje tokom celog životnog ciklusa okruženja izvršavanja. Zbog toga je moguće akumulirati rezultate više poziva, što je posebno korisno za skuplje operacije poput učitavanja modela mašinskog učenja.
Prenos podataka poziva
Invoke API interfejs se može koristiti u dva režima: događajskom režimu i režimu 'zahtev - odgovor'. U događajskom režimu poziv se dodaje u red za kasnije izvršavanje. U režimu 'zahtev - odgovor' funkcija se odmah poziva sa prosledjenim teretom, nakon čega se vraća odgovor. U oba slučaja, funkcija se izvršava u Lambda okruženju, ali sa različitim putem tereta.
Tokom poziva tipa „zahtev — odgovor“, korisni teret dolazi od API-ja za obradu zahteva (API Caller), kao što su AWS API Gateway ili AWS SDK, do balansirača opterećenja, a zatim do Lambda usluge za izvršavanje poziva (Invoke Service). Potonji određuje odgovarajuće okruženje za izvršavanje funkcije i šalje korisni teret tamo kako bi završio poziv. Balansirač opterećenja prima saobraćaj sa TLS zaštitom putem Interneta. Saobraćaj unutar Lambda usluge — nakon balansirača opterećenja — prolazi kroz unutrašnju VPC u određenom AWS regionu.
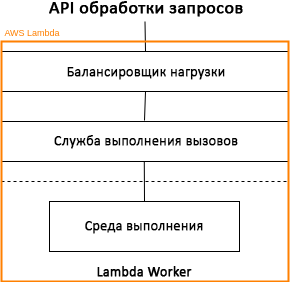
Model obrade poziva AWS Lambda: režim „zahtev — odgovor“
Pozivi po događajima mogu se izvršavati odmah ili dodavati u red. U nekim slučajevima red se implementira putem Amazon SQS (Amazon Simple Queue Service), koji prenosi pozive u Lambda uslugu za izvršavanje poziva putem unutrašnjeg polled procesa (poller). Preneseni saobraćaj je zaštićen TLS-om, a dodatno šifrovani podaci smešteni u Amazon SQS nisu predviđeni.
Pozivi po događajima ne vraćaju odgovore — sve odgovarajuće informacije Lambda Worker jednostavno ignoriše. Pozivi zasnovani na događajima Amazon S3, Amazon SNS, CloudWatch i drugih izvora obrađuju se putem Lambda servisa u režimu događaja. Pozivi iz Amazon Kinesis i DynamoDB tokova, pozivi SQS redova, aplikativnog balansirača opterećenja i API Gateway-a obrađuju se u režimu „zahtev — odgovor“.
Monitorisanje
Možete pratiti i auditi Lambda funkcije pomoću različitih mehanizama i AWS usluga, uključujući sledeće.
Amazon CloudWatch
Sakuplja različite statistike, kao što su broj zahteva, vreme trajanja izvršavanja zahteva i broj zahteva koji su se završili greškom.
Amazon CloudTrail
Omogućava vođenje evidencije, kontinuirano praćenje i čuvanje informacija o aktivnostima u vašem nalogu, povezanih sa vašom AWS infrastrukturom. Imat ćete potpunu hronologiju akcija koje su izvedene putem AWS Management Console, AWS SDK, komandnih alata i drugih AWS usluga.
AWS X-Ray
Obezbeđuje potpunu vidljivost svih faza obrade zahteva u vašoj aplikaciji na osnovu mape njenih internih komponenti. Omogućava analizu aplikacija tokom razvoja i u produkcijskoj sredini.
AWS Config
Možete pratiti promjene konfiguracije funkcija Lambda (uključujući njihovo uklanjanje) i okruženja, oznake, imena rukovaoca, veličinu koda, raspodjelu memorije, postavke vremena čekanja i parametre paralelizma, kao i ulogu izvršne Lambda IAM, podmrežu i vezu grupama sigurnosti.
Zaključak
AWS Lambda nudi moćan skup alata za izradu sigurnih i skalabilnih aplikacija. Mnogi metodi osiguranja i usklađenosti u AWS Lambda slični su onima koji se koriste u drugim AWS uslugama, iako postoje izuzeci. Od marta 2019. godine Lambda ispunjava zahtjeve SOC 1, SOC 2, SOC 3, PCI DSS, zakona SAD-a o kontinuitetu i računovodstvu zdravstvenog osiguranja (HIPAA) i drugih regulativa. Stoga, kada razmišljate o implementaciji nove aplikacije, razmotrite AWS Lambda — možda je to savršeno rješenje za vaš zadatak.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish