

Različiti aspekti korištenja DNS-a već su više puta obrađeni od strane autora u nekoliko objava na blogu. Pri tome, glavni fokus uvijek je bio na povećanju sigurnosti ove ključne usluge za cijeli internet.
Do nedavnog vremena, uprkos očiglednim ranjivostima DNS prometa, koji se i dalje većinom prenosi u otvorenom formatu, proces , uprkos postojanju različitih tehnologija, kao što su DNSSEC/DANE, DNScrypt, DNS-over-TLS i DNS-over-HTTPS, zastao je. Iako su serverna rešenja, a neka od njih postoje već dugo, široko poznata i dostupna, podrška od strane klijentskog softvera ostavlja mnogo da se želi.
Srećom, situacija se menja. Konkretno, razvojni tim popularnog pretraživača Firefox najavio je planove za uključivanje podrške za (DoH) kao podrazumevanu opciju u bliskoj budućnosti. Ovo bi trebalo da pomogne u zaštiti DNS prometa korisnika WWW od gore spomenutih pretnji, međutim, potencijalno može izazvati nove.
1. Problemi sa DNS-over-HTTPS
Na prvi pogled, masovno uvođenje DNS-over-HTTPS u softver koji radi na internetu izaziva samo pozitivne reakcije. Međutim, đavo, kao što se kaže, krije se u detaljima.
Prvi problem koji ograničava oblast masovne upotrebe DoH je njegova orijentacija isključivo na web promet. Naime, HTTP protokol i njegova aktuelna verzija HTTP/2, na kojima se zasniva DoH, osnova su WWW-a. No, internet nije samo web. Postoji mnogo popularnih servisa, poput elektronske pošte, raznih messenger-a, sistema za prenos fajlova, striminga medija i slično, koji ne koriste HTTP. Takođe, uprkos percepciji mnogih da je DoH panaceja, on se pokazuje kao neprimenjiv bez dodatnih (i nepotrebnih) napora, osim u browser tehnologijama. Inače, DNS-over-TLS se čini kao daleko spremniji kandidat za tu ulogu, jer realizuje enkapsulaciju standardnog DNS prometa u zaštićen standardni protokol TLS.
Druga potencijalno važnija problematika od prve jeste stvarna odustajanja od karakteristične decentralizacije DNS-a po dizajnu u korist korišćenja jednog DoH servera koji se navodi u postavkama pretraživača. Konkretno, Mozilla nudi korišćenje servisa od Cloudflare-a. Sličan servis su pokrenuli i drugi značajni akteri na internetu, poput Google-a. Tako dolazimo do toga da implementacija DNS-over-HTTPS u obliku u kojem se trenutno nudi, samo povećava zavisnost krajnjih korisnika od najvećih servisa. Nije tajna da informacije koje analize DNS zahteva mogu prikupiti još više podataka o korisnicima, kao i poboljšati preciznost i relevantnost tih podataka.
U ovoj vezi, autor je i dalje zagovornik masovne implementacije ne DNS-over-HTTPS, već DNS-over-TLS zajedno sa DNSSEC/DANE kao univerzalnog, sigurnog i ne centralizujućeg proizvoda za obezbeđivanje DNS saobraćaja. Nažalost, ne može se očekivati brzo usvajanje masovne podrške alternativama DoH u klijentskom softveru, iz razumljivih razloga, i za sada je to rezervisano za entuzijaste sigurnosnih tehnologija.
No, pošto sada već dobijamo DoH, zašto ga ne iskoristiti, prethodno se oslobodivši potencijalnog nadzora sa strane korporacija putem njihovih servera prebacivanjem na sopstveni DNS-over-HTTPS server?
2. Protokol DNS-over-HTTPS
Ako pogledamo standard koji opisuje protokol DNS-over-HTTPS, možemo videti da u suštini predstavlja web API koji omogućava inkapsulaciju standardnog DNS paketa unutar HTTP/2 protokola. To se postiže pomoću specijalnih HTTP-header-a, kao i konverzijom binarnog formata prenesenih DNS podataka (vidi i sledeće dokumente) u oblik koji omogućava prenos i primanje, kao i rad sa potrebnim metapodacima.
Prema standardu podržava se samo HTTP/2 i zaštićena veza TLS.
Slanje DNS zahteva može se vršiti standardnim metodama GET i POST. U prvom slučaju zahtev se transformiše u base64URL-encoded string, dok se u drugom – putem tela POST zahteva u binarnom obliku. Pri tome se koristi poseban MIME-tip podataka za DNS prilikom zahteva i odgovora. application/dns-message.
root@eprove:~ # curl -H 'accept: application/dns-message' 'https://my.domaint/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE' -v
*   Trying 2001:100:200:300::400:443...
* TCP_NODELAY set
* Connected to eprove.net (2001:100:200:300::400) port 443 (#0)
* ALPN, offering h2
* ALPN, offering http/1.1
* successfully set certificate verify locations:
*   CAfile: /usr/local/share/certs/ca-root-nss.crt
  CApath: none
* TLSv1.3 (OUT), TLS handshake, Client hello (1):
* TLSv1.3 (IN), TLS handshake, Server hello (2):
* TLSv1.3 (IN), TLS handshake, Encrypted Extensions (8):
* TLSv1.3 (IN), TLS handshake, Certificate (11):
* TLSv1.3 (IN), TLS handshake, CERT verify (15):
* TLSv1.3 (IN), TLS handshake, Finished (20):
* TLSv1.3 (OUT), TLS change cipher, Change cipher spec (1):
* TLSv1.3 (OUT), TLS handshake, Finished (20):
* SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384
* ALPN, server accepted to use h2
* Server certificate:
*  subject: CN=my.domain
*  start date: Jul 22 00:07:13 2019 GMT
*  expire date: Oct 20 00:07:13 2019 GMT
*  subjectAltName: host "my.domain" matched cert's "my.domain"
*  issuer: C=US; O=Let's Encrypt; CN=Let's Encrypt Authority X3
*  SSL certificate verify ok.
* Using HTTP2, server supports multi-use
* Connection state changed (HTTP/2 confirmed)
* Copying HTTP/2 data in stream buffer to connection buffer after upgrade: len=0
* Using Stream ID: 1 (easy handle 0x801441000)
> GET /dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE HTTP/2
> Host: eprove.net
> User-Agent: curl/7.65.3
> accept: application/dns-message
>
* TLSv1.3 (IN), TLS handshake, Newsession Ticket (4):
* Connection state changed (MAX_CONCURRENT_STREAMS == 100)!
< HTTP/2 200
< server: h2o/2.3.0-beta2
< content-type: application/dns-message
< cache-control: max-age=86274
< date: Thu, 12 Sep 2019 13:07:25 GMT
< strict-transport-security: max-age=15768000; includeSubDomains; preload
< content-length: 45
<
Warning: Binary output can mess up your terminal. Use "--output -" to tell
Warning: curl to output it to your terminal anyway, or consider "--output
Warning: " to save to a file.
* Failed writing body (0 != 45)
* stopped the pause stream!
* Connection #0 to host eprove.net left intact
Također obratite pažnju na zaglavlje cache-control: u odgovoru s web servera. U parametru max-age nalazi se vrijednost TTL za vraćenu DNS zapis (ili minimalna vrijednost ako se vraća njihova grupa).
Iz svega navedenog, funkcionalnost DoH servera sastoji se od nekoliko koraka.
- Primiti HTTP zahtev. Ako je to GET, dekodirati paket iz base64URL kodiranja.
- Poslati ovaj paket DNS serveru.
- Primiti odgovor od DNS servera.
- Pronaći minimalnu vrijednost TTL u primljenim zapisima.
- Vratiti klijentu odgovor putem HTTP-a.
3. Vaš DNS-over-HTTPS server
Najjednostavniji, najbrži i najefikasniji način za pokretanje vlastitog DNS-over-HTTPS servera je korištenje HTTP/2 web servera , o kojem je autor već ukratko pisao (vidi "«).
U prilog ovom izboru ide činjenica da se cijeli kod vlastitog DoH servera može potpuno realizirati pomoću ugrađenog u H2O interpretatora . Osim standardnih biblioteka, za razmjenu podataka s DNS serverom potrebna je biblioteka (mrbgem) Socket, koja, srećom, već dolazi s trenutnom razvojnom verzijom H2O 2.3.0-beta2. u portovima FreeBSD-a. Međutim, nije teško dodati je u bilo koju prethodnu verziju kloniranjem repozitorija. u direktoriju /deps prije kompilacije.
root@beta:~ # uname -v
FreeBSD 12.0-RELEASE-p10 GENERIC
root@beta:~ # cd /usr/ports/www/h2o
root@beta:/usr/ports/www/h2o # make extract
===>  Licenca MIT BSD2CLAUSE prihvaćena od strane korisnika
===>   h2o-2.2.6 zavisi od datoteke: /usr/local/sbin/pkg - pronađeno
===> Preuzimanje svih potrebnih distfajlova za h2o-2.2.6 za gradnju
===>  Ekstrakcija za h2o-2.2.6.
=> SHA256 Provjera ispravnosti OK za h2o-h2o-v2.2.6_GH0.tar.gz.
===>   h2o-2.2.6 zavisi od datoteke: /usr/local/bin/ruby26 - pronađeno
root@beta:/usr/ports/www/h2o # cd work/h2o-2.2.6/deps/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # git clone https://github.com/iij/mruby-socket.git
Kloniranje u «mruby-socket»…
remote: Enumerating objects: 385, done.
remote: Total 385 (delta 0), reused 0 (delta 0), pack-reused 385
Preuzimanje objekata: 100% (385/385), 98.02 KiB | 647.00 KiB/s, gotov.
Određivanje promjena: 100% (208/208), gotovo.
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # ll
total 181
drwxr-xr-x   9 root  wheel  18 12 aug.  16:09 brotli/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 cloexec/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 golombset/
drwxr-xr-x   4 root  wheel  35 12 aug.  16:09 klib/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 libgkc/
drwxr-xr-x   4 root  wheel  26 12 aug.  16:09 libyrmcds/
drwxr-xr-x  13 root  wheel  32 12 aug.  16:09 mruby/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-digest/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-dir/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-env/
drwxr-xr-x   4 root  wheel   9 12 aug.  16:09 mruby-errno/
drwxr-xr-x   5 root  wheel  14 12 aug.  16:09 mruby-file-stat/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-iijson/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-input-stream/
drwxr-xr-x   6 root  wheel  11 12 aug.  16:09 mruby-io/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-onig-regexp/
drwxr-xr-x   4 root  wheel  10 12 aug.  16:09 mruby-pack/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-require/
drwxr-xr-x   6 root  wheel  10 12 sep. 16:10 mruby-socket/
drwxr-xr-x   2 root  wheel   9 12 aug.  16:09 neverbleed/
drwxr-xr-x   2 root  wheel  13 12 aug.  16:09 picohttpparser/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 picotest/
drwxr-xr-x   9 root  wheel  16 12 aug.  16:09 picotls/
drwxr-xr-x   4 root  wheel   8 12 aug.  16:09 ssl-conservatory/
drwxr-xr-x   8 root  wheel  18 12 aug.  16:09 yaml/
drwxr-xr-x   2 root  wheel   8 12 aug.  16:09 yoml/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # cd ../../../..
root@beta:/usr/ports/www/h2o # make install clean
...
Konfiguracija web servera je u cjelini standardna.
root@beta:/usr/ports/www/h2o # cd /usr/local/etc/h2o/
root@beta:/usr/local/etc/h2o # cat h2o.conf
# ovaj primjer konfiguracije daje vam osjećaj kako se h2o može koristiti
# i visoko sigurnu konfiguraciju za TLS i HTTP zaglavlja
# vidite https://h2o.examp1e.net/ za detaljnu dokumentaciju
# i h2o --help za opcije i postavke na komandnoj liniji
# v.20180207 (c)2018 od Max Kostikova http://kostikov.co e-mail: max@kostikov.co
user: www
pid-file: /var/run/h2o.pid
access-log:
path: /var/log/h2o/h2o-access.log
format: "%h %v %l %u %t "%r" %s %b "%{Referer}i" "%{User-agent}i""
error-log: /var/log/h2o/h2o-error.log
expires: off
compress: on
file.dirlisting: off
file.send-compressed: on
file.index: [ 'index.html', 'index.php' ]
listen:
port: 80
listen:
port: 443
ssl:
cipher-suite: ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS
cipher-preference: server
dh-file: /etc/ssl/dhparams.pem
certificate-file: /usr/local/etc/letsencrypt/live/eprove.net/fullchain.pem
key-file: /usr/local/etc/letsencrypt/live/my.domain/privkey.pem
hosts:
"*.my.domain":
paths: &go_tls
"/":
redirect:
status: 301
url: https://my.domain/
"my.domain:80":
paths: *go_tls
"my.domain:443":
header.add: "Strict-Transport-Security: max-age=15768000; includeSubDomains; preload"
paths:
"/dns-query":
mruby.handler-file: /usr/local/etc/h2o/h2odoh.rbIzuzetak čini samo obrada URL-a /dns-query za koju je odgovoran naš DNS-over-HTTPS server, napisan u mruby, koji se poziva putem opcije za obradu mruby.handler-file.
root@beta:\/usr\/local\/etc\/h2o # cat h2odoh.rb
# H2O HTTP\/2 web server kao DNS-over-HTTP usluga
# v.20190908 (c)2018-2019 Max Kostikov https://kostikov.co e-mail: max@kostikov.co

proc {|env|
    if env['HTTP_ACCEPT'] == "application\/dns-message"
        case env['REQUEST_METHOD']
            when "GET"
                req = env['QUERY_STRING'].gsub(/^dns=/,'')
                # base64URL dekodiranje
                req = req.tr("-_", "+/")
                if !req.end_with?("=") && req.length % 4 != 0
                    req = req.ljust((req.length + 3) & ~3, "=")
                end
                req = req.unpack1("m")
            when "POST"
                req = env['rack.input'].read
            else
                req = ""
        end
        if req.empty?
            [400, { 'content-type' => 'text\/plain' }, [ "Loša zahtjev" ]]
        else
            # --- postaviti DNS server
            sock = UDPSocket.new
            sock.connect("localhost", 53)
            sock.send(req, 0)
            str = sock.recv(4096)
            sock.close
            # --- pronaći najniži TTL u odgovoru
            nans = str[6, 2].unpack1('n') # broj odgovora
            if nans > 0 # bez DNS greške
                shift = 12
                ttl = 0
                while nans > 0
                    # obraditi kompresiju imena domena
                    if str[shift].unpack1("C")  curttl
                        ttl = curttl
                    end
                    nans -= 1
                 end
                 cc = 'max-age=' + ttl.to_s
            else
                 cc = 'no-cache'
            end
            [200, { 'content-type' => 'application\/dns-message', 'content-length' => str.size, 'cache-control' => cc }, [ str ] ]
        end
    else
        [415, { 'content-type' => 'text\/plain' }, [ "Nedozvoljeni tip medija" ]]
    end
}
Obratite pažnju da za obradu DNS paketa odgovara lokalni keširajući server, u ovom slučaju iz standardne isporuke FreeBSD. Sa aspekta sigurnosti, ovo je optimalno rešenje. Ipak, ništa ne sprečava zamenu localhost na adresu drugog DNS-a koji planirate koristiti.
root@beta:\/usr\/local\/etc\/h2o # local-unbound verison
usage:  local-unbound [options]
        pokreni unbound daemon DNS resolver.
-h      ova pomoć
-c file konfiguracijski fajl za čitanje umesto \/var\/unbound\/unbound.conf
        format fajla je opisan u unbound.conf(5).
-d      ne prebacujte se u pozadinu.
-p      ne kreirajte pidfile.
-v      detaljno (više puta povećava detaljnost)
Verzija 1.8.1
povezane biblioteke: mini-event internal (koristi select), OpenSSL 1.1.1a-freebsd  20 Nov 2018
povezani moduli: dns64 respip validator iterator
BSD licenca, pogledajte LICENSE u izvornoj paketu za detalje.
Prijavite greške na unbound-bugs@nlnetlabs.nl
root@eprove:\/usr\/local\/etc\/h2o # sockstat -46 | grep unbound
unbound  local-unbo 69749 3  udp6   ::1:53                *:*
unbound  local-unbo 69749 4  tcp6   ::1:53                *:*
unbound  local-unbo 69749 5  udp4   127.0.0.1:53          *:*
unbound  local-unbo 69749 6  tcp4   127.0.0.1:53          *:*
Ostaje da se ponovo pokrene H2O i vidi šta je od toga proizašlo.
root@beta:/usr/local/etc/h2o # service h2o restart
Stopping h2o.
Waiting for PIDS: 69871.
Starting h2o.
start_server (pid:70532) starting now...4. Testiranje
Sada ćemo proveriti rezultate ponovnim slanjem probnog zahteva i posmatranjem mrežnog saobraćaja pomoću alata tcpdump.
root@beta/usr/local/etc/h2o # curl -H 'accept: application/dns-message' 'https://my.domain/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE'
Warning: Binary output can mess up your terminal. Use "--output -" to tell
Warning: curl to output it to your terminal anyway, or consider "--output
Warning: " to save to a file.
...
root@beta:~ # tcpdump -n -i lo0 udp port 53 -xx -XX -vv
tcpdump: listening on lo0, link-type NULL (BSD loopback), capture size 262144 bytes
16:32:40.420831 IP (tos 0x0, ttl 64, id 37575, offset 0, flags [none], proto UDP (17), length 57, bad cksum 0 (-e9ea)!)
    127.0.0.1.21070 > 127.0.0.1.53: [bad udp cksum 0xfe38 -> 0x33e3!] 43981+ A? example.com. (29)
        0x0000:  0200 0000 4500 0039 92c7 0000 4011 0000  ....E..9....@...
        0x0010:  7f00 0001 7f00 0001 524e 0035 0025 fe38  ........RN.5.%.8
        0x0020:  abcd 0100 0001 0000 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01         mple.com.....
16:32:40.796507 IP (tos 0x0, ttl 64, id 37590, offset 0, flags [none], proto UDP (17), length 73, bad cksum 0 (-e9cb)!)
    127.0.0.1.53 > 127.0.0.1.21070: [bad udp cksum 0xfe48 -> 0x43fa!] 43981 q: A? example.com. 1/0/0 example.com. A 93.184.216.34 (45)
        0x0000:  0200 0000 4500 0049 92d6 0000 4011 0000  ....E..I....@...
        0x0010:  7f00 0001 7f00 0001 0035 524e 0035 fe48  .........5RN.5.H
        0x0020:  abcd 8180 0001 0001 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01c0 0c00  mple.com........
        0x0040:  0100 0100 0151 8000 045d b8d8 22         .....Q...].."
^C
2 packets captured
23 packets received by filter
0 packets dropped by kernel
U izveštaju se vidi kako je zahtev za rešavanje adrese example.com primljen i uspešno obrađen od strane DNS servera.
Sada je preostalo da aktiviramo naš server u pretraživaču Firefox. Da bismo to učinili, potrebno je da promenimo nekoliko postavki na konfiguracionoj stranici about:config.
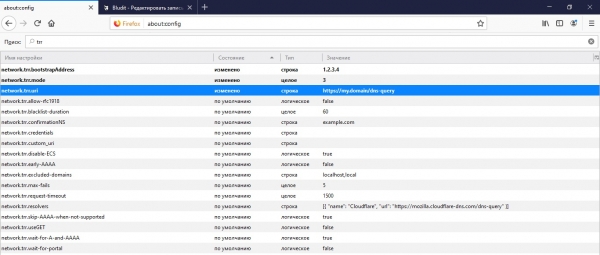
Prvo, to je adresa našeg API-ja na kojoj će pretraživač tražiti DNS informacije u network.trr.uri. Takođe se preporučuje da navedete IP domene iz ove URL adrese za sigurno rešavanje u IP putem samog pretraživača bez obraćanja DNS-u u network.trr.bootstrapAddress. I konačno, sama postavka network.trr.mode koja uključuje korišćenje DoH-a. Postavljanje vrednosti na '3' naterati će pretraživač da koristi isključivo DNS-over-HTTPS za rešavanje imena, dok će pouzdana i sigurnija '2' dati prioritet DoH-u ostavljajući standardno obraćanje DNS-u kao rezervnu opciju.
5. PROFIT!
Da li vam je članak bio koristan? Tada vas molim da ne oklijevate da podržite novčano putem donatorskog obrasca (ispod).
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish