

Ponekad želim da pogledam u oči nekog ko piše viruse i pitam: zašto i kako? Na pitanje ‘kako’ ćemo sami odgovoriti, ali bi bilo veoma zanimljivo saznati šta je vodilo misli pojedinih kreatora malvera. Uostalom, kada naiđemo na ovakve ‘biseri’
Junak današnje priče je zanimljiv primer šifrovaca. Naizgled, zamišljen je kao još jedan ‘iznuđivač’, ali njegova tehnička realizacija više liči na nečiju zlu šalu. O ovoj realizaciji ćemo danas razgovarati.
Nažalost, gotovo je nemoguće pratiti životni ciklus ovog enkodera – previše je malo statistike o njemu, jer, na sreću, nije postigao širenje. Stoga ćemo ostaviti po strani njegovo poreklo, metode zaraze i ostale napomene. Pričaćemo samo o našem susretu sa Wulfric Ransomware i o tome kako smo pomogli korisniku da spasi svoje fajlove.
I. Kako je sve počelo
U našu antivirusnu laboratoriju često se javljaju ljudi koji su postali žrtve šifrovaca. Pomažemo bez obzira na to koje antivirusne proizvode imaju instalirane. Ovog puta nam se obratio čovek čiji su fajlovi zaraženi nepoznatim enkoderom.
Dobar dan! Fajlovi su šifrovani na skladištu podataka (samba4) bez lozinke. Sumnjam da je zaraza došla sa računara moje ćerke (Windows 10 sa standardnom zaštitom Windows Defender). Računar moje ćerke nije bio uključen posle toga. Fajlovi su šifrovani uglavnom .jpg i .cr2. Ekstenzije fajlova posle šifrovanja: .aef.
Primili smo od korisnika uzorke šifrovanih fajlova, otkupnu poruku i fajl za koji se čini da je ključ potreban autoru šifrovca za dešifrovanje fajlova.
Evo i svih naših tragova:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Hajde da pogledamo otkupnu poruku. Koliko bitkoina ovaj put?
Prevod:
Pažnja, vaši fajlovi su šifrovani!
lozinka je jedinstvena za vaš PC.Platite iznos od 0.05 BTC na bitcoin adresu: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Nakon plaćanja, pošaljite mi e-poruku, priloživši fajl pass.key na Wulfric@gmx.com sa obaveštenjem o plaćanju.Nakon potvrde, poslaću vam dešifrovivač za fajlove.
Možete platiti bitkoin putem interneta na razne načine:
— plaćanje kreditnom karticom
O bitkoinima:
Ako imate bilo kakvih pitanja, pišite mi na Wulfric@gmx.com
Kao bonus, reći ću vam kako je vaš računar hakovan i kako ga zaštititi u budućnosti.
Pathosni vuk, pozvan da pokaže žrtvi ozbiljnost situacije. Ipak, moglo je biti i gore.
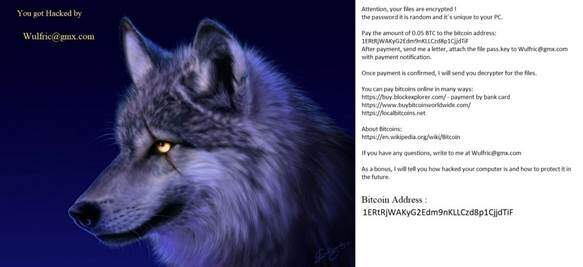
Riz. 1. -Kao bonus, reći ću vam kako zaštititi vaš računar u budućnosti. –Izgleda legitimno.
II. Krećemo s radom
Prvo smo pogledali strukturu poslanog uzorka. Kako neobično, nije ličio na datoteku oštećenu od ransomware-a. Otvorili smo heksadecimalni editor i gledamo. U prva 4 bajta se nalazi originalna veličina datoteke, sledećih 60 bajtova je ispunjeno nulama. Ali najzanimljivije je na kraju:
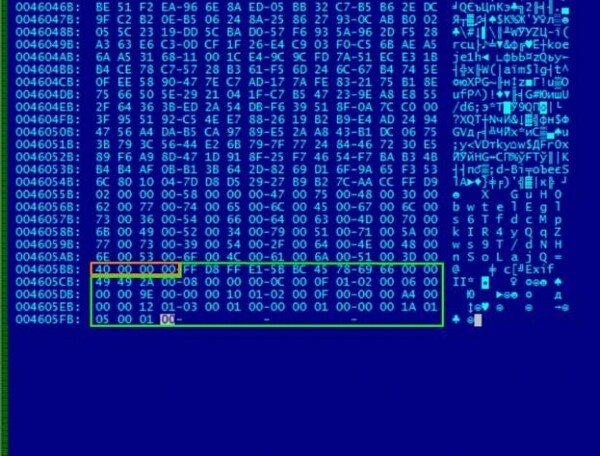
Riz. 2. Analiziramo oštećenu datoteku. Šta odmah upada u oči?
Sve se pokazalo do neugodnog jednostavno: 0x40 bajtova iz zaglavlja je prebačeno na kraj datoteke. Za vraćanje podataka dovoljno je samo vratiti ih na početak. Pristup datoteci je obnovljen, ali je naziv ostao šifrovan, i s njim je sve složenije.
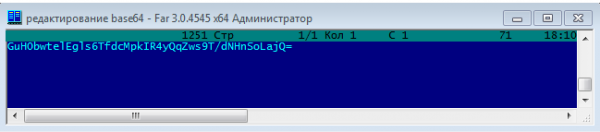
Riz. 3. Šifrovani naziv u Base64 izgleda kao bezsadržajni skup simbola.
Pokušajmo da dešifrujemo pass.key, poslan od strane korisnika. U njemu vidimo 162-bajtni niz simbola u ASCII.
Riz. 4. 162 simbola, ostavljena na računaru žrtve.
Ako se bolje pogledate, možete primetiti da se simboli ponavljaju s određenom periodičnošću. To može ukazivati na korišćenje XOR-a, gde su karakteristična ponavljanja čija učestalost zavisi od dužine ključa. Raspodelivši niz po 6 simbola i primenjujući neke varijante XOR nizova, nismo dobili nikakav smislen rezultat.
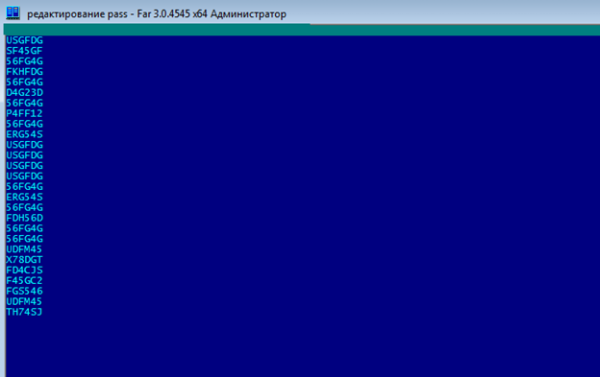
Riz. 5. Vidite ponavljajuće konstante na sredini?
Odlučili smo da pretražimo konstante, jer, da, može i to! I sve su na kraju navele na jedan algoritam – Batch Encryption. Nakon što smo proučili skript, postalo je jasno da naš niz nije ništa drugo do rezultat njegovog rada. Treba napomenuti da to nije ransomware, već samo kodirnik koji zamenjuje simbole s 6-bajtnih sekvencama. Nema ključeva ili drugih tajni 🙁
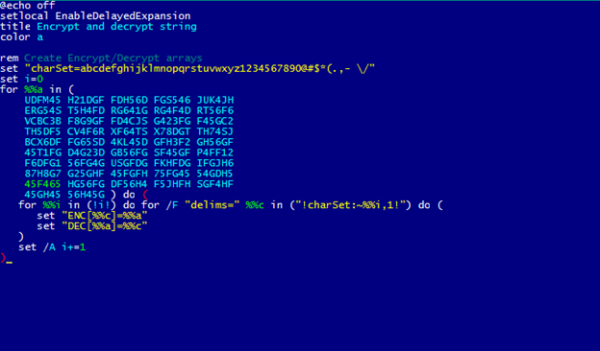
Riz. 6. Deo originalnog algoritma nepoznatog autorstva.
Algoritam ne bi radio kako treba da nije jedne sitnice:
Riz. 7. Morpheus odobreno.
Pomoću obrnute supstitucije pretvaramo niz iz pass.key u tekstu od 27 karaktera. Posebnu pažnju zaslužuje ljudski (verovatno) tekst 'asmodat'.
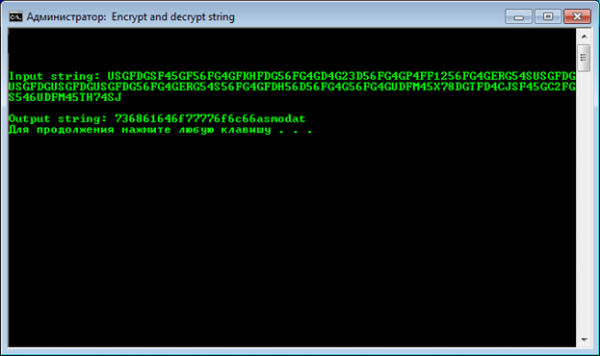
Sl.8. USGFDG=7.
Ponovo će nam pomoći Google. Nakon malog pretraživanja pronalazimo zanimljiv projekat na GitHub-u – Folder Locker, napisan na .Net i koristeći biblioteku 'asmodat' s drugog naloga na 'Gitu'.
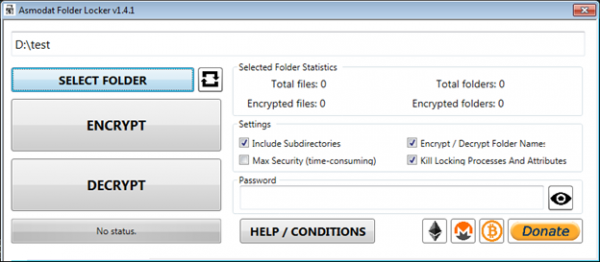
Sl. 9. Interfejs Folder Locker. Obavezno je provereno na malicioznost.
Ovaj alat predstavlja enkriptor za Windows 7 i više, koji se distribuira s otvorenim izvorom. Pri šifrovanju se koristi lozinka, potrebna za naknadno dešifrovanje. Omogućava rad kako s pojedinačnim datotekama, tako i s čitavim direktorijumima.
Njegova biblioteka koristi simetrični algoritam šifrovanja Rijndael u CBC režimu. Zanimljivo je da je veličina bloka postavljena na 256 bita – za razliku od standarda AES, gde je veličina ograničena na 128 bita.
Naš ključ se formira prema standardu PBKDF2. Pri tome je lozinka SHA-256 od unete u alat stringa. Ostaje samo pronaći ovu string da bismo formirali ključ za dešifrovanje.
Pa, vratimo se našem već dekodiranom pass.key. Sećate se te linije s nizom brojeva i tekstom 'asmodat'? Pokušavamo koristiti prvih 20 bajtova stringa kao lozinku za Folder Locker.
Gledaj, radi! Kodna reč je odgovarala, i sve se savršeno dešifrovalo. Sudeći po simbolima lozinke – to je HEX-prikaz određenog reči u ASCII. Pokušaćemo da prikažemo kodnu reč u tekstualnom obliku. Dobijamo 'shadowwolf'. Već osećate simptome likantropije?
Hajde da još jednom pogledamo strukturu zaraženog fajla, sada kada poznajemo mehanizam rada lokera:
- 02 00 00 00 – režim šifrovanja imena;
- 58 00 00 00 – dužina šifrovanog i kodiranog u base64 imena fajla;
- 40 00 00 00 – veličina prenesene glave.
Crvenom i žutom su označeni šifrovano ime i prenesena glava.
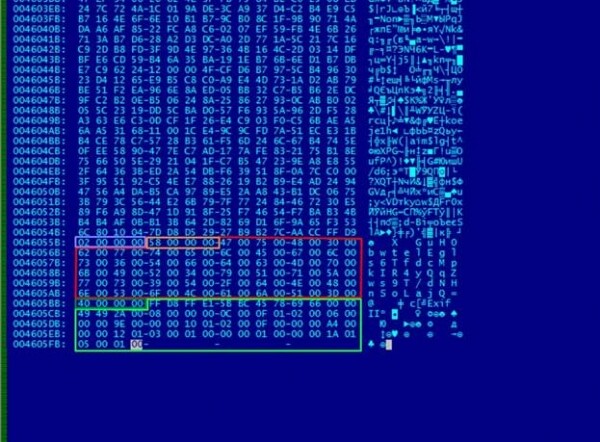
Sl. 10. Crvenom je označeno šifrovano ime, žutom – prenesena glava.
A sada uporedimo šifrovana i dešifrovana imena u heksadecimalnom prikazu.
Struktura dešifrovanih podataka:
- 78 B9 B8 2E – smeće kreirano alatom (4 bajta);
- 0C 00 00 00 – dužina dešifrovanog imena (12 bajta);
- zatim dolazi, zapravo, ime fajla i dopunjavanje nulama do potrebne dužine bloka (padding).
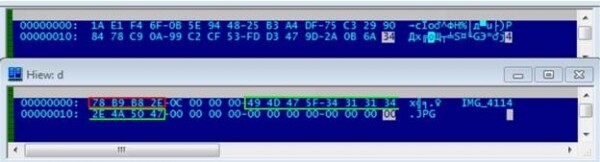
Sl. 11. IMG_4114 izgledaju daleko bolje.
III. Zaključci i zaključak
Vraćajući se na početak. Ne znamo šta je vodilo autora Wulfric.Ransomware i koji je njegov cilj. Za običnog korisnika, rezultat rada čak i takvog enkriptera biće velika nevolja. Datoteke se ne otvaraju. Sve oznake su nestale. Umesto uobičajene slike – vučjaka na ekranu. Prisiljavaju vas da čitate o bitkoinima.
Istina, ovaj put pod maskom "strašnog enkriptera" skrivala se ovakva smešna i besmislena pokušaj iznude, gde zločinac koristi gotove programe i ostavlja ključeve direktno na mestu zločina.
Usput, o ključevima. Nismo imali maliciozni skript ili trojanca, prema kojem bismo mogli da shvatimo kako je nastao ovaj pass.key – mehanizam pojavljivanja datoteke na zaraženom PC-u ostaje nepoznat. Ali, sećam se, autor je u svom zapisu pominjao jedinstvenost lozinke. Dakle, šifra za dešifrovanje je jednako jedinstvena koliko je jedinstveno korisničko ime shadow wolf 🙂
Ipak, senčasti vuče, zašto i kako?
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish