

Iskustvo koje sam stekao kao administrator računalnih sistema i mreža (kraće: sysadmin) tokom nešto više od 10 godina profesionalnog rada obuhvaća širok spektar sistema, uključujući one koji zahtevaju [po|za]višene mere bezbednosti. Takođe, pre nekog vremena otkrio sam zanimanje za , i ne samo da sam ga koristio već sam pokrenuo nekoliko mikro-servisa kako bih naučio da radim sa bitcoin mrežom (p2p, naravno) iz perspektive programera (iako nisam pravi stručnjak, više sam prolaznik). Ali ne govorim o razvoju, već o sigurnom i efikasnom okruženju za aplikacije. devFinansijske tehnologije (
fintech) idu u paru sa informacijskom bezbednošću (infosec), iako prvo može raditi bez drugog, ne traje dugo. Zato želim podeliti svoje iskustvo i set alata koje koristim, koji uključuje, a istovremeno može biti korišćen i za šire ili potpuno drugačije namene. U ovom članku neću govoriti toliko o bitcoinu koliko o infrastrukturalnom modelu za razvoj i upravljanje finansijskim (i ne samo) servisima — ukratko, o onim servisima gde „B“ ima značaj. Ovo se odnosi kako na bitcoin berzu, tako i na tipičan korporativni ekosistem servisa male kompanije koja nije povezana s bitcoinom. ) idu u paru sa informacijskom bezbednošću (, kao i ), iako prvo može raditi bez drugog, ne traje dugo. Zato želim podeliti svoje iskustvo i set alata koje koristim, koji uključujeŽelim napomenuti da sam pristalica principa
„keep it stupid simple“ „less is more“ i , pa će i članak i ono što je opisano imati osobine koje odražavaju te principe.Zamislite scenario:
Воображаемый сценарий: Hajde da razjasnimo sve na primeru bitkoin menjačnice. Odlučili smo da pokrenemo razmenu rublji, dolara, evra za bitcoine i obrnuto, a već imamo funkcionalno rešenje. Međutim, za druge digitalne valute kao što su Qiwi i WebMoney, tj. sve pravne stvari su završene, imamo gotovu aplikaciju koja služi kao platni prolaz za rublje, dolare, evre i druge platne sisteme. Povezana je sa našim bankovnim računima i ima određeno API za naše krajnje aplikacije. Takođe imamo veb aplikaciju koja funkcioniše kao menjačnica za korisnike, nešto poput tipičnog Qiwi ili WebMoney kabineta — otvorite nalog, dodajte karticu i tako dalje. Ona komunicira sa našom aplikacijom-prolazom, recimo putem REST API u lokalnoj mreži. I tako smo se odlučili da uključimo bitcoine i unapredimo infrastrukturu, pošto je sve prvobitno bilo na brzinu postavljeno na virtuelnim mašinama u kancelariji ispod stola... sajt se koristi, a mi smo počeli da brinemo za uptime i performanse.
Dakle, da počnemo sa osnovama — izbor servera. Pošto je biznis u našem primeru mali i verujemo provajderu (OVH), izabraćemo u kojoj nije moguće instalirati sistem iz originalne .iso slike, ali nije važno, odeljenje za IT bezbednost će obavezno sprovesti analizu instalirane slike. Kada porastemo, iznajmićemo svoj ormarić pod ključem i sa ograničenim fizičkim pristupom, a možda ćemo i izgraditi svoj data centar. U svakom slučaju, treba se setiti da pri iznajmljivanju hardvera i instalaciji gotovih slika postoji šansa da će u vašem sistemu biti „trojanac od provajdera“, koji u većini slučajeva nije namenjen da vas prati, već da ponudi lakše alate za upravljanje serverom.
Instalacija servera
Ovde je sve jednostavno. Biramo hardver koji odgovara našim potrebama. Zatim biramo FreeBSD sliku. Ili se povezujemo (u slučaju drugog provajdera i svog hardvera) putem IPMI ili sa monitorom i učitavamo .iso FreeBSD sliku. Za orkestriranu instalaciju koristim i . Jedina stvar, u našem slučaju sa Kimsufi, izabrali smo custom installation da bi dva diska u ogledalu imala „otvorene“ samo boot i /home particije, dok će ostatak prostora diska biti enkriptovan, ali o tome kasnije.
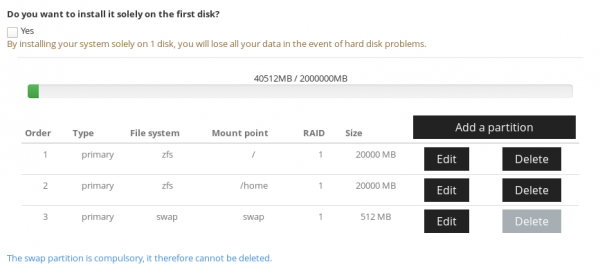
Instalacija sistema se odvija standardnim postupkom, neću se na tome zadržavati, samo ću napomenuti da pre početka korišćenja treba obratiti pažnju na zaštitu opcije koje nudi bsdinstaller na kraju instalacije (ako sistem instalirate sami):
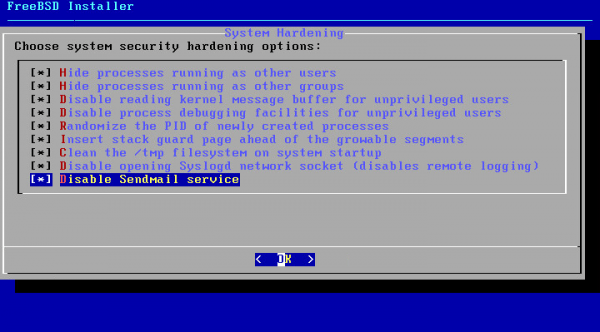
Postoji o ovoj temi, ukratko ću ga ovde ponoviti.
Iste gore pomenute parametre je moguće uključiti i na već instaliranom sistemu. Da biste to učinili, potrebno je urediti datoteku za podizanje sistema i uključiti kernel parametre.*ee — to je takođe urednik u BSD-u
# ee /etc/rc.conf
...
#sec hard
clear_tmp_enable="YES"
syslogd_flags="-ss"
sendmail_enable="NONE"
# ee /etc/sysctl.conf
...
#sec hard
security.bsd.see_other_uids=0
security.bsd.see_other_gids=0
security.bsd.unprivileged_read_msgbuf=0
security.bsd.unprivileged_proc_debug=0
kern.randompid=$(jot -r 1 9999)
security.bsd.stack_guard_page=1
Takođe, treba se uveriti da imate instaliranu najnoviju verziju sistema, i . U našem slučaju, na primer, potrebna je nadogradnja na najnoviju verziju, pošto predinstalacione slike zaostaju šest meseci do godinu dana. Takođe menjamo SSH port na neki drugi od podrazumevanog, dodajemo autentifikaciju putem ključeva i isključujemo prijavu putem lozinke.
Zatim podešavamo aide, praćenje stanja sistemskih konfiguracionih datoteka. Opširnije možete pročitati .
pkg install aide
i uređujemo naš krontab
crontab -e
06 01 * * 0-6 /root/chkaide.sh
#! /bin/sh
#chkaide.sh
MYDATE=`date +%Y-%m-%d`
MYFILENAME="Aide-"$MYDATE.txt
/bin/echo "Aide check !! `date`" > /tmp/$MYFILENAME
/usr/local/bin/aide --check > /tmp/myAide.txt
/bin/cat /tmp/myAide.txt|/usr/bin/grep -v failed >> /tmp/$MYFILENAME
/bin/echo "**************************************" >> /tmp/$MYFILENAME
/usr/bin/tail -20 /tmp/myAide.txt >> /tmp/$MYFILENAME
/bin/echo "****************DONE******************" >> /tmp/$MYFILENAME
Uključujemo
sysrc auditd_enable=YES
# service auditd start
Kako to lepo administrirati je odlično opisano u .
Sada se ponovo pokrećemo i prelazimo na softver na serveru. Svaki server predstavlja hipervizor za kontejnere ili potpuno virtuelne mašine. Stoga je važno da procesor podržava VT-x i EPT ako planiramo koristiti potpunu virtualizaciju.
Kao menadžment kontejnera i virtuelnih mašina koristim od , želim mu mnogo zdravlja i blagostanja za ovu divnu alatku!
Kontejneri? Ponovo docker možda?
Ali ne. — to je divan alat za kontejnerizaciju, a pomenuti cbsd za orkestraciju tih kontejnera, čije ime — ćelije.
Kletka je izuzetno efikasan način za izgradnju infrastrukture za razne namene, gde je na kraju potrebna potpuna izolacija pojedinačnih servisa ili procesa. U suštini, to je klon host sistema, ali ne zahteva punu virtualizaciju „hardvera“. Tako se resursi ne troše na „gostujući OS“, već samo na obavljeni posao. Kada se kletke koriste za interne potrebe, to je vrlo zgodno rešenje za optimalno korišćenje resursa – mnoštvo kletki na jednom fizičkom serveru može svaka pojedinačno koristiti ceo resurs servera po potrebi. S obzirom da obično različitim podsistemima trebaju dodatni resursi u različito vreme, može se iz jednog servera izvući maksimalna produktivnost ako se pravilno isplaniraju i uravnoteže kletke između servera. U slučaju potrebe, kletkama se mogu postaviti ograničenja po korišćenju resursa.
A šta je sa punom virtualizacijom?
Koliko ja znam, cbsd podržava rad bhyve i XEN hipervizora. Drugi nikada nisam koristio, ali prvi je relativno mlad . Razmotrićemo primer korišćenja bhyve u narednom primeru.
Instalacija i podešavanje okruženja hosta
Koristimo FS . Ovo je izuzetno moćan alat za upravljanje prostorom na serveru. Zahvaljujući ZFS-u, možemo direktno sa diskova graditi nizove različitih konfiguracija, dinamički „u hodu“ proširivati prostor, menjati pokvarene diskove, upravljati snimcima i mnogo, mnogo više što može biti opisano u čitavim serijama članaka. Vratimo se našem serveru i njegovim diskovima. Na početku instalacije na diskovima smo ostavili slobodan prostor za šifrovane particije. Zašto? To je kako bi se sistem automatski podizao i slušao preko SSH-a.
gpart add -t freebsd-zfs /dev/ada0
/dev/ada0p4 added!
dodajemo particiju diska na preostalo mesto
geli init /dev/ada0p4
ukucavamo našu šifrovanu lozinku
geli attach /dev/ada0p4
ponovo unosimo lozinku i dobijamo uređaj /dev/ada0p4.eli — ovo je naš šifrovani prostor. Zatim ponavljamo isto za /dev/ada1 i ostale diskove u nizu. I kreiramo novi .
zpool create vms mirror /dev/ada0p4.eli /dev/ada1p4.eli /dev/ada3p4.eli — eto, imamo minimalni operativni set spreman. Zrcalni niz diskova za slučaj da jedan od tri ne bude operativan.
Kreiramo dataset na novom „pool-u“
zfs create vms/jails
pkg install cbsd — pokrenuli smo komandu i instaliramo menadžment za naše ćelije.
Nakon što cbsd je instaliran, potrebno ga je inicijalizovati:
# env workdir="/vms/jails" /usr/local/cbsd/sudoexec/initenv
pa odgovaramo na gomilu pitanja, uglavnom s podrazumevajućim odgovorima.
*Ako koristite enkripciju, važno je da demon cbsdd ne startuje automatski dok ručno ili automatski ne dekriptujete diskove (u našem primeru to radi zabbix)
**Takođe ne koristim NAT od cbsd, već ga sam podešavam u pf.
# sysrc pf_enable=YES
# ee /etc/pf.conf
IF_PUBLIC="em0"
IP_PUBLIC="1.23.34.56"
JAIL_IP_POOL="192.168.0.0/24"

#WHITE_CL="{ 127.0.0.1 }"

icmp_types="echoreq"

set limit { states 20000, frags 20000, src-nodes 20000 }
set skip on lo0
scrub in all

#NAT za ćelije
nat pass on $IF_PUBLIC from $JAIL_IP_POOL to any -> $IP_PUBLIC

## Bitcoin mrežni port forward
IP_JAIL="192.168.0.1"
PORT_JAIL="{8333}"
rdr pass on $IF_PUBLIC proto tcp from any to $IP_PUBLIC port $PORT_JAIL -> $IP_JAIL
# service pf start
# pfctl -f /etc/pf.conf
Podešavanje politika vatrozida je takođe posebna tema, zato neću ulaziti u podešavanje politike BLOCK ALL i postavke bele liste, to se može uraditi čitajući ili bilo koju od brojnih članaka dostupnih na guglu.
Pa… imamo instaliran cbsd, vreme je da kreiramo našu prvu radnu konju — demon bitcoina u ćeliji!
cbsd jconstruct-tui
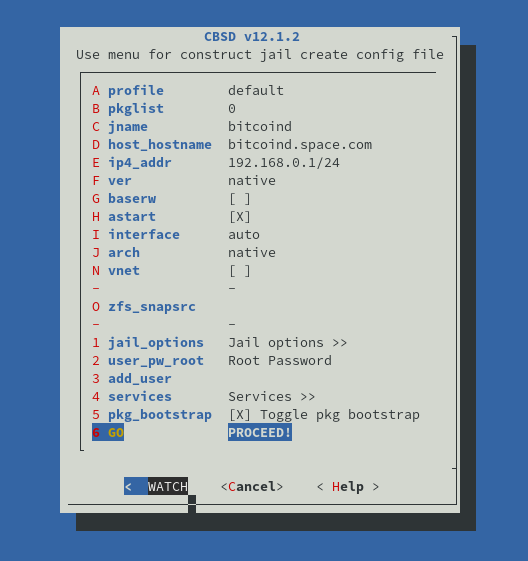
Ovde vidimo dijalog za kreiranje ćelije. Nakon što su sve vrednosti podešene, kreiramo!
Prilikom kreiranja prve ćelije, treba odabrati šta koristiti kao osnovu za ćelije. Ja biram distribuciju iz repozitorijuma FreeBSD komandom repo. Ovaj izbor se donosi samo prilikom kreiranja prve ćelije za određenu verziju (možete hostovati ćelije bilo kojih verzija, koje su starije od verzije hosta).
Nakon što je sve instalirano — pokrećemo ćeliju!
# cbsd jstart bitcoind
Ali nam treba da instaliramo softver u ćeliju.
# jls
   JID  IP Address      Hostname                      Path
     1  192.168.0.1     bitcoind.space.com            /zroot/jails/jails/bitcoind
jexec bitcoind da bismo ušli u konzolu ćelije
i već unutar ćelije instaliramo softver sa njegovim zavisnostima (naš host sistem ostaje čist)
bitcoind:/@[15:25] # pkg install bitcoin-daemon bitcoin-utils
bitcoind:/@[15:30] # sysrc bitcoind_enable=YES
bitcoind:/@[15:30] # service bitcoind start
Bitcoin u ćeliji postoji, ali potrebna nam je anonimnost, jer želimo da se povezujemo sa nekim ćelijama preko TOR mreže. Uopšte, u našim planovima je većina ćelija sa sumnjivim softverom da se vrti isključivo kroz proxy. pf Može se isključiti NAT za određeni raspon IP adresa u lokalnoj mreži, i omogućiti NAT samo za naš TOR čvor. Tako, čak i ako zlonamerni softver dođe u našu mrežu, verovatno neće uspostaviti kontakt s spoljnim svetom, a ako i uspe, neće otkriti IP našeg servera. Zato kreiramo još jednu mrežu za 'prolazak' servisa kao što su '.onion' servisi i kao proxy za izlazak na internet za odvojene mreže.
# cbsd jsconstruct-tui
# cbsd jstart tor
# jexec tor
tor:/@[15:38] # pkg install tor
tor:/@[15:38] # sysrc tor_enable=YES
tor:/@[15:38] # ee /usr/local/etc/tor/torrc
Postavljamo da sluša na lokalnoj adresi (dostupna za sve mreže)
SOCKSPort 192.168.0.2:9050
Šta nam još nedostaje za potpunu sreću? Da, potrebne su nam usluge za naš web, možda i više od jedne. Pokrenućemo nginx, koji će igrati ulogu reverse-proxy i brinuti se o obnavljanju Let’s Encrypt sertifikata.
# cbsd jsconstruct-tui
# cbsd jstart nginx-rev
# jexec nginx-rev
nginx-rev:/@[15:47] # pkg install nginx py36-certbot
I tako smo 150 MB zavisnosti smestili u mrežu. A host je i dalje čist.
Vratit ćemo se podešavanju nginx-a kasnije, potrebno je podići još dva čvora za naš платежni шлюз na nodejs i rust, kao i web aplikaciju koja iz nepoznatih razloga koristi Apache i PHP, a za nju je takođe potrebna MySQL baza podataka.
# cbsd jsconstruct-tui
# cbsd jstart paygw
# jexec paygw
paygw:/@[15:55] # pkg install git node npm
paygw:/@[15:55] # curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh
… i još 380 MB paketa izolovano
Nakon toga preuzimamo naše aplikacije putem git-a i pokrećemo ih.
# cbsd jsconstruct-tui
# cbsd jstart webapp
# jexec webapp
webapp:/@[16:02] # pkg install mariadb104-server apache24 php74 mod_php74 php74-pdo_mysql
450 MB paketa. u mreži.
Ovde dajemo pristup programerima putem SSH direktno u mrežu, oni će sve obaviti sami:
webapp:/@[16:02] # ee /etc/ssh/sshd_config
Port 2267 — menjamo port SSH mreže na bilo koji proizvoljan
webapp:/@[16:02] # sysrc sshd_enable=YES
webapp:/@[16:02] # service sshd start
Eto, usluga je pokrenuta, ostaje da se doda pravilo u pf firewall
Pogledajmo koje IP adrese imamo za mreže i kako uopšte izgleda naša 'lokalna mreža'
# jls
   JID  IP Address      Hostname                      Path
     1  192.168.0.1     bitcoind.space.com            /zroot/jails/jails/bitcoind
     2  192.168.0.2     tor.space.com                 /zroot/jails/jails/tor
     3  192.168.0.3     nginx-rev.space.com           /zroot/jails/jails/nginx-rev
     4  192.168.0.4     paygw.space.com               /zroot/jails/jails/paygw
     5  192.168.0.5     webapp.my.domain              /zroot/jails/jails/webapp
i dodajmo pravilo
# ee /etc/pf.conf
## SSH for web-Devs
IP_JAIL="192.168.0.5"
PORT_JAIL="{ 2267 }"
rdr pass on $IF_PUBLIC proto tcp from any to $IP_PUBLIC port $PORT_JAIL -> $IP_JAIL
Pa, pošto smo ovde, dodajmo takođe pravilo za reverse-proxy:
## web-ports for nginx-rev
IP_JAIL="192.168.0.3"
PORT_JAIL="{ 80, 443 }"
rdr pass on $IF_PUBLIC proto tcp from any to $IP_PUBLIC port $PORT_JAIL -> $IP_JAIL
# pfctl -f /etc/pf.conf
A sada malo o bitcoinu
Šta imamo — imamo web aplikaciju koja je dostupna spolja, i ona lokalno komunicira s našim платежним шлюзом. Sada treba pripremiti radno okruženje za interakciju sa samom bitcoin mrežom — nodom bitcoind ovo je samo demon koji podržava lokalnu kopiju aktuelnog blockchayna. Ovaj demon ima RPC i funkcionalnost novčanika, ali postoje prikladnije „omotnice“ za razvoj aplikacija. Za početak smo odlučili da instaliramo electrum — to je CLI novčanik. ćemo koristiti kao „hladnu pohranu“ za naše bitcoine — generalno, to su bitcoini koje ćemo čuvati „van“ sistema dostupnog korisnicima i daleko od svih. Takođe ima GUI, stoga ćemo takav novčanik koristiti na
našim laptopima. Za sada ćemo koristiti Electrum sa javnim serverima, a kasnije ćemo podići , da bismo potpuno bili neovisni.
# cbsd jsconstruct-tui
# cbsd jstart electrum
# jexec electrum
electrum:/@[8:45] # pkg install py36-electrum
još 700 MB softvera imamo u kavezu
electrum:/@[8:53] # adduser
Korisničko ime: wallet
Puno ime:
Uid (ostavite prazno za podrazumevano):
Grupa za prijavu [wallet]:
Grupa za prijavu je wallet. Da li pozvati wallet u druge grupe? []:
Klasa za prijavu [default]:
Shell (sh csh tcsh nologin) [sh]: tcsh
Direktorij doma [/home/wallet]:
Dozvole direktorija doma (ostavite prazno za podrazumevano):
Da li koristiti autentifikaciju zasnovanu na lozinci? [da]: ne
Da li zaključati nalog nakon kreiranja? [ne]:
Korisničko ime : wallet
Lozinka : <disabled>
Puno ime :
Uid : 1001
Klasa :
Grupe : wallet
Dom : /home/wallet
Način doma :
Shell : /bin/tcsh
Zaključan : ne
OK? (da/ne): da
adduser: INFO: Uspešno dodat (wallet) u bazu korisnika.
Dodati još jednog korisnika? (da/ne): ne
Doviđenja!
electrum:/@[8:53] # su walletelectrum:/@[8:53] # su wallet
wallet@electrum:/ % electrum-3.6 create
{
"msg": "Molimo vas da svoj seed čuvate na sigurnom mestu; ako ga izgubite, nećete moći da vratite svoj novčanik.",
"path": "/usr/home/wallet/.electrum/wallets/default_wallet",
"seed": "ljubomoran vuk materijal traka mladi udarac vizuelno u redu kaktus nasumična ptica"
}Evo, sada imamo kreiran novčanik.
wallet@electrum:/ % electrum-3.6 listaddresses
[
    "18WEhbjvMLGRMfwudzUrUd25U5C7uZYkzE",
    "14XHSejhxsZNDRtk4eFbqAX3L8rftzwQQU",
    "1KQXaN8RXiCN1ne9iYngUWAr6KJ6d4pPas",
    ...
    "1KeVcAwEYhk29qEyAfPwcBgF5mMMoy4qjw",
    "18VaUuSeBr6T2GwpSHYF3XyNgLyLCt1SWk"
]wallet@electrum:/ % electrum-3.6 help
Našem on-chain novčaniku će ubuduće moći da se poveže samo ograničen krug lica. Da bi se izbeglo otvaranje pristupa spolja u ovaj kavez, povezaće se putem SSH preko TOR-a (takva decentralizovana verzija VPN-a). Pokrećemo SSH u kavezu, ali ne diramo naš pf.conf na hostu.
electrum:/@[9:00] # sysrc sshd_enable=YES
electrum:/@[9:00] # service sshd start
Sada ćemo da isključimo kavez sa novčanikom iz interneta. Dodelićemo mu IP adresu iz druge podmreže koja nije NAT-ovana. Prvo ćemo promeniti /etc/pf.conf na hostu
# ee /etc/pf.conf
JAIL_IP_POOL="192.168.0.0/24" promenimo na JAIL_IP_POOL="192.168.0.0/25", tako da će sve adrese 192.168.0.126-255 ostati bez direktnog pristupa internetu. Ova vrsta je softverska „air-gap“ mreža. A NAT pravilo ostaje kao što je bilo
nat proći na $IF_PUBLIC iz $JAIL_IP_POOL prema bilo kojem -> $IP_PUBLIC
Ponovo učitamo pravila
# pfctl -f /etc/pf.conf
Sada prelazimo na našu ćeliju
# cbsd jconfig jname=electrum
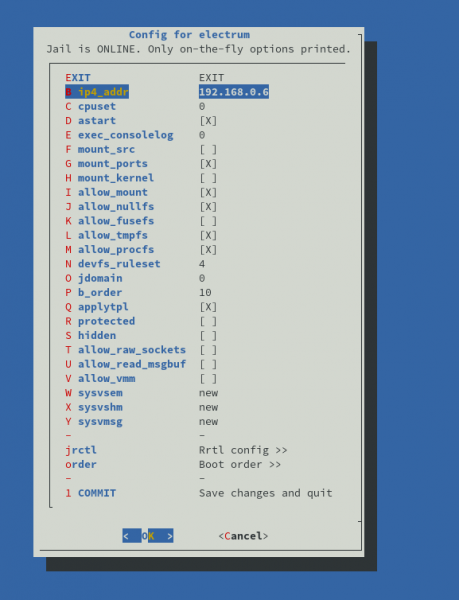
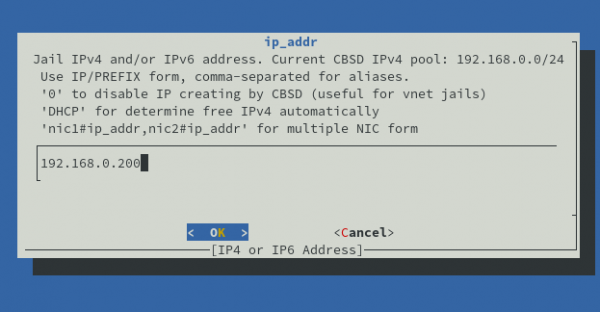
jset mode=quiet jname=electrum ip4_addr="192.168.0.200"
Uklonite staru IP adresu: \/sbin\/ifconfig em0 inet 192.168.0.6 -alias
Postavite novu IP adresu: \/sbin\/ifconfig em0 inet 192.168.0.200 alias
ip4_addr: 192.168.0.200
Hmmm, ali sada će nam i sam sistem prestati raditi. Međutim, možemo navesti sistemski proxy. Ali postoji jedan problem, na TOR-u je to SOCKS5 proxy, a za praktičnost bismo želeli i HTTP proxy.
# cbsd jsconstruct-tui
# cbsd jstart polipo
# jexec polipo
polipo:\/@[9:28] # pkg install polipo
polipo:\/@[9:28] # ee \/usr\/local\/etc\/polipo\/config
socksParentProxy = "192.168.0.2:9050"
socksProxyType = socks5
polipo:\/@[9:42] # sysrc polipo_enable=YES
polipo:\/@[9:43] # service polipo start
Eto, sada imamo dva proxy servera u našem sistemu, i oboje izlaze kroz TOR: socks5:\/\/192.168.0.2:9050 i
Sada možemo podesiti okruženje našeg novčanika
# jexec electrum
electrum:\/@[9:45] # su wallet
wallet@electrum:\/ % ee ~\/\.cshrc
#in the end of file proxy config
setenv http_proxy http://192.168.0.6:8123
setenv https_proxy http://192.168.0.6:8123
Eto, sada će shell raditi ispod proxy-a. Ako želimo instalirati pakete, trebalo bi da dodamo /usr/local/etc/pkg.conf ispod root-a ćelije
pkg_env: {
               http_proxy: "http:\/\/my_proxy_ip:8123",
           }
Sada je došlo vreme da dodamo TOR hidden service kao adresu našeg SSH servisa u ćeliji novčanika.
# jexec tor
tor:\/@[9:59] # ee \/usr\/local\/etc\/tor\/torrc
HiddenServiceDir \/var\/db\/tor\/electrum\/\nHiddenServicePort 22 192.168.0.200:22tor:\/@[10:01] # mkdir \/var\/db\/tor\/electrum
tor:\/@[10:01] # chown -R _tor:_tor \/var\/db\/tor\/electrum
tor:\/@[10:01] # chmod 700 \/var\/db\/tor\/electrum
tor:\/@[10:03] # service tor restart
tor:\/@[10:04] # cat \/var\/db\/tor\/electrum\/hostname
mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onionEvo naša adresa za povezivanje. Hajde da proverimo sa lokalnog računara. Ali prvo, trebamo dodati naš SSH ključ:
wallet@electrum:\/ % mkdir ~\/\.ssh
wallet@electrum:\/ % ee ~\/\.ssh\/authorized_keys
ecdsa-sha2-nistp521 AAAAE2VjZHNhLXNoYTItbmlzdHA1MjEAAAAIbmlzdHA1MjEAAACFBAG9Fk2Lqi4GQ8EXZrsH3EgSrVIQPQaAlS38MmJLBabihv9KHIDGXH7r018hxqLNNGbaJWO\/wrWk7sG4T0yLHAbdQAFsMYof9kjoyuG56z0XZ8qaD\/X\/AjrhLMsIoBbUNj0AzxjKNlPJL4NbHsFwbmxGulKS0PdAD5oLcTQi\/VnNdU7iFw== user@localPa sa klijentskog Linux računara
user@local ~$ nano ~\/\.ssh\/config
#remote electrum wallet
Host remotebtc
        User wallet
        Port 22
        Hostname mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onion
        ProxyCommand /bin/ncat --proxy localhost:9050 --proxy-type socks5 %h %p
Povezujemo se (Za ovo je potrebno da lokalni TOR demon sluša na 9050)
user@local ~$ ssh remotebtc
Autenticitet hosta 'mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onion (<no hostip for proxy command>)' ne može biti utvrđen.
ECDSA ključni otisak je SHA256:iW8FKjhVF4yyOZB1z4sBkzyvCM+evQ9cCL\/EuWm0Du4.
Da li ste sigurni da želite nastaviti s povezivanjem (da/ne/[otiska])? da
Upozorenje: 'mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onion' (ECDSA) trajno je dodat u listu poznatih hostova.
FreeBSD 12.1-RELEASE-p1 GENERIC
Da biste uštedeli prostor na disku u vašem home direktorijumu, kompresujte fajlove koje retko koristite sa "gzip naziv_fajla".
        -- Dru <genesis@istar.ca>
wallet@electrum:~ % logout
Uspeh!
Za rad s trenutnim i mikro plaćanjima, takođe nam je potrebna node , zapravo, ovo će biti naš glavni radni alat s Bitcoinom. U *, koji planiramo koristiti kao demon, ima , koji predstavlja punopravno HTTP (REST) sučelje i omogućava rad s off-chain i on-chain transakcijama. c-lightning za funkcionisanje je potrebna bitcoind čvor.
*Postoje različite implementacije u različitim programskim jezicima protokola Lightning Network. Od onih koje smo testirali, c-lightning (napisan u C-u) se pokazao kao najstabilniji i najefikasniji u korištenju resursa.
# cbsd jsconstruct-tui
# cbsd jstart cln
# jexec cln
lightning:/@[10:23] # adduser
Username: lightning
...
lightning:/@[10:24] # pkg install git
lightning:/@[10:23] # su lightning
cd ~ && git clone https://github.com/ElementsProject/lightning
lightning@lightning:~ % exit
lightning:/@[10:30] # cd /home/lightning/lightning/
lightning:/home/lightning/lightning@[10:31] # pkg install autoconf automake gettext git gmp gmake libtool python python3 sqlite3 libsodium py36-mako bash bitcoin-utils
lightning:/home/lightning/lightning@[10:34] # ./configure && gmake && gmake install
Dok se sve potrebno kompajlira i instalira, kreirat ćemo RPC korisnika za lightningd u bitcoind
# jexec bitcoind
bitcoind:/@[10:36] # ee /usr/local/etc/bitcoin.conf
rpcbind=192.168.0.1
rpcuser=test
rpcpassword=test
# dopušta samo c-lightning
rpcallowip=192.168.0.7/32
bitcoind:/@[10:39] # service bitcoind restart
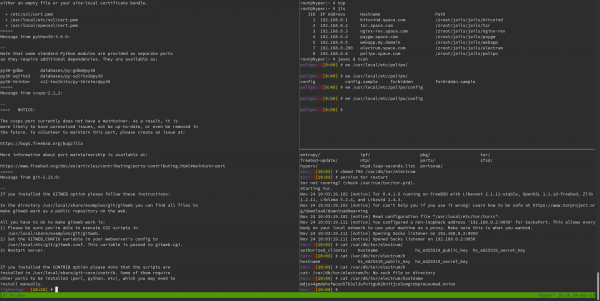
Moje haotično prebacivanje između ćelija ispada nije toliko haotično ako označimo alatku tmux, koja omogućava stvaranje više pod-sesija terminala unutar jedne sesije. Analoga: screen
Dakle, ne želimo otkriti pravi IP našeg čvora, i želimo obavljati sve finansijske operacije putem TOR-a. Potreban nam je još jedan .onion.
# jexec tor
tor:\/@[9:59] # ee \/usr\/local\/etc\/tor\/torrc
HiddenServiceDir /var/db/tor/cln/
HiddenServicePort 9735 192.168.0.7:9735
tor:/@[10:01] # mkdir /var/db/tor/cln
tor:/@[10:01] # chown -R _tor:_tor /var/db/tor/cln
tor:/@[10:01] # chmod 700 /var/db/tor/cln
tor:\/@[10:03] # service tor restart
tor:/@[10:04] # cat /var/db/tor/cln/hostname
en5wbkavnytti334jc5uzaudkansypfs6aguv6kech4hbzpcz2ove3yd.onionsada ćemo kreirati konfiguraciju za c-lightning
lightning:/home/lightning/lightning@[10:31] # su lightning
lightning@lightning:~ % mkdir .lightning
lightning@lightning:~ % ee .lightning/config
alias=My-LN-Node
bind-addr=192.168.0.7:9735
rgb=ff0000
announce-addr=en5wbkavnytti334jc5uzaudkansypfs6aguv6kech4hbzpcz2ove3yd.onion:9735
network=bitcoin
log-level=info
fee-base=0
fee-per-satoshi=1
proxy=192.168.0.2:9050
log-file=/home/lightning/.lightning/c-lightning.log
min-capacity-sat=200000

# sparko plugin
# https://github.com/fiatjaf/lightningd-gjson-rpc/tree/master/cmd/sparko

sparko-host=192.168.0.7
sparko-port=9737

sparko-tls-path=sparko-tls

#sparko-login=mywalletusername:mywalletpassword

#sparko-keys=masterkey;secretread:+listchannels,+listnodes;secretwrite:+invoice,+listinvoices,+delinvoice,+decodepay,+waitpay,+waitinvoice
sparko-keys=masterkey;secretread:+listchannels,+listnodes;ultrawrite:+invoice,+listinvoices,+delinvoice,+decodepay,+waitpay,+waitinvoice
# za gornji primjer inicijalizacijski dnevnici (pomešani sa dnevnicima lightningd-a) bi trebali štampati nešto kao
lightning@lightning:~ % mkdir .lightning/plugins
lightning@lightning:~ % cd .lightning/plugins/
lightning@lightning:~/.lightning/plugins:% fetch https://github.com/fiatjaf/sparko/releases/download/v0.2.1/sparko_full_freebsd_amd64
lightning@lightning:~/.lightning/plugins % mkdir ~/.lightning/sparko-tls
lightning@lightning:~/.lightning/sparko-tls % cd ~/.lightning/sparko-tls
lightning@lightning:~/.lightning/sparko-tls % openssl genrsa -out key.pem 2048
lightning@lightning:~/.lightning/sparko-tls % openssl req -new -x509 -sha256 -key key.pem -out cert.pem -days 3650
lightning@lightning:~/.lightning/plugins % chmod +x sparko_full_freebsd_amd64
lightning@lightning:~/.lightning/plugins % mv sparko_full_freebsd_amd64 sparko
lightning@lightning:~/.lightning/plugins % cd ~
takođe je potrebno napraviti konfiguracioni fajl za bitcoin-cli, alat koji komunicira s bitcoind
lightning@lightning:~ % mkdir .bitcoin
lightning@lightning:~ % ee .bitcoin/bitcoin.conf
rpcconnect=192.168.0.1
rpcuser=test
rpcpassword=test
proveravanje
lightning@lightning:~ % bitcoin-cli echo "test"
[
  "test"
]
pokrećemo lightningd
lightning@lightning:~ % lightningd --daemon
Sam lightningd možete upravljati alatom lightning-cli, na primer:
lightning-cli newaddr dobiti adresu za novu dolaznu uplatu
{
   "address": "bc1q2n2ffq3lplhme8jufcxahfrnfhruwjgx3c78pv",
   "bech32": "bc1q2n2ffq3lplhme8jufcxahfrnfhruwjgx3c78pv"
}
lightning-cli withdraw bc1jufcxahfrnfhruwjgx3cq2n2ffq3lplhme878pv all poslati svu u novčaniku (sve on-chain adrese) na adresu
Takođe komandama za off-chain operacije lightning-cli invoice, lightning-cli listinvoices, lightning-cli pay itd.
Za komunikaciju sa aplikacijom imamo REST API
curl -k https://192.168.0.7:9737/rpc -d '{"method": "pay", "params": ["lnbc..."]}' -H 'X-Access masterkey'
Sumirajmo
# jls
   JID  IP Adresa      Ime hosta                      Putanja
     1  192.168.0.1     bitcoind.space.com            /zroot/jails/jails/bitcoind
     2  192.168.0.2     tor.space.com                 /zroot/jails/jails/tor
     3  192.168.0.3     nginx-rev.space.com           /zroot/jails/jails/nginx-rev
     4  192.168.0.4     paygw.space.com               /zroot/jails/jails/paygw
     5  192.168.0.5     webapp.my.domain              /zroot/jails/jails/webapp
     7  192.168.0.200   electrum.space.com            /zroot/jails/jails/electrum
     8  192.168.0.6     polipo.space.com              /zroot/jails/jails/polipo
     9  192.168.0.7     lightning.space.com           /zroot/jails/jails/cln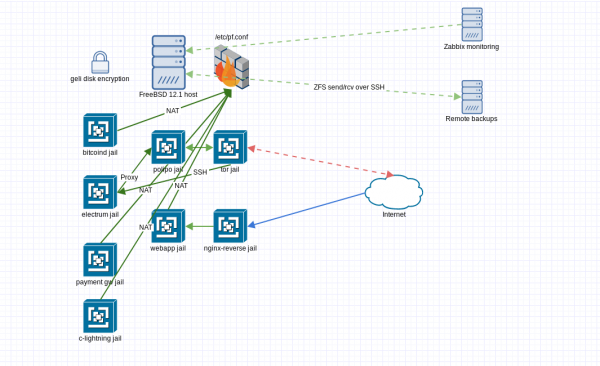
Imamo set kontejnera, svaki sa svojim nivoom pristupa kako unutar tako i van lokalne mreže.
# zfs list
IME                    KORIŠTENO  DOSTUPNO  REFERENCIRANO  MOUNTPOINT
zroot                   279G  1.48T    88K  /zroot
zroot/ROOT             1.89G  1.48T    88K  none
zroot/ROOT/default     1.89G  17.6G  1.89G  /
zroot/home               88K  1.48T    88K  /home
zroot/jails             277G  1.48T   404M  /zroot/jails
zroot/jails/bitcoind    190G  1.48T   190G  /zroot/jails/jails-data/bitcoind-data
zroot/jails/cln         653M  1.48T   653M  /zroot/jails/jails-data/cln-data
zroot/jails/electrum    703M  1.48T   703M  /zroot/jails/jails-data/electrum-data
zroot/jails/nginx-rev   190M  1.48T   190M  /zroot/jails/jails-data/nginx-rev-data
zroot/jails/paygw      82.4G  1.48T  82.4G  /zroot/jails/jails-data/paygw-data
zroot/jails/polipo     57.6M  1.48T  57.6M  /zroot/jails/jails-data/polipo-data
zroot/jails/tor        81.5M  1.48T  81.5M  /zroot/jails/jails-data/tor-data
zroot/jails/webapp      360M  1.48T   360M  /zroot/jails/jails-data/webapp-data
Kao što se može videti, bitcoind zauzima svih 190 GB prostora. A šta ako nam zatreba još jedan čvor za testiranje? Tada je ZFS upravo ono što nam treba. Uz pomoć cbsd jclone old=bitcoind new=bitcoind-clone host_hostname=clonedbtc.space.com Možete napraviti snimak i povezati novu ćeliju sa ovim snimkom. Nova ćelija će imati potpuno svoj prostor, ali će se u FS-u uzimati u obzir samo razlika između trenutnog stanja i originala (uštedićemo barem 190 GB)
Svaka ćelija je svoj poseban ZFS dataset, što je izuzetno praktično. rad različitih drugih sjajnih stvari kao što je slanje snimaka putem SSH. Nećemo to opisivati, već ima dovoljno informacija.
Takođe treba napomenuti potrebu za udaljenim praćenjem hosta, imamo za te svrhe .
B — sigurnost
U vezi sa sigurnošću, hajde da se oslonimo na ključne principe u kontekstu infrastrukture:
Privatnost — Standardni alati UNIX-sličnih sistema omogućavaju implementaciju ovog principa. Logički delimo pristup svakom logički odvojenom elementu sistema — ćeliji. Pristup se ostvaruje putem standardne korisničke autentifikacije pomoću ličnih ključeva korisnika. Sva komunikacija između i do krajnjih ćelija odvija se u enkriptovanom obliku. Zahvaljujući enkripciji diskova, možemo biti sigurni u očuvanje podataka tokom zamene diskova ili migracije na drugi server. Jedini kritični pristup je pristup host-sistemu, jer takav pristup obezbeđuje, u opštem slučaju, pristup podacima unutar kontejnera.
Integritet — Implementacija ovog principa događa se na nekoliko različitih nivoa. Prvo, važno je napomenuti da se u slučaju serverskog hardvera, ECC memorija, ZFS već "iz kutije" brine o integritetu podataka na nivou bitova informacija. Trenutni snimci omogućavaju pravljenje rezervnih kopija u bilo kojem trenutku u hodu. Praktični alati za izvoz-uvoz ćelija olakšavaju replikaciju ćelija.
Dostupnost — Ovo je već opcionalno. Zavisi od stepena vaše prepoznatljivosti i postojanja neprijatelja. U našem primeru, obezbedili smo dostupnost novčanika isključivo iz TOR mreže. Po potrebi, na firewall-u se može blokirati sve i omogućiti pristup serveru isključivo kroz tunele (TOR ili VPN, to je druga tema). Na taj način, server će biti odsečen od spoljnog sveta koliko je to moguće, i na njegovu dostupnost mogu uticati samo mi sami.
Neporecivost — A to zavisi od daljnjeg korištenja i poštivanja pravih politika korisničkih prava, pristupa itd. No, uz pravi pristup, sve akcije korisnika se audituju, a zahvaljujući kriptografskim rješenjima moguće je jednoznačno identifikovati ko i kada je izvršio određene radnje.
Naravno, opisana konfiguracija nije apsolutni primjer kako to uvijek treba izgledati, to je više jedan od primjera kako može biti, zadržavajući vrlo fleksibilne mogućnosti skaliranja i prilagodbe.
A šta je s potpunom virtualizacijom?
O potpunoj virtualizaciji putem cbsd možete . Samo ću dodati da za rad bhyve morate uključiti neke parametre jezgra.
# cat /etc/rc.conf
...
kld_list="vmm if_tap if_bridge nmdm"
...
# cat /boot/loader.conf
...
vmm_load="DA"
...
Dakle, ako iznenada postoji potreba za postavljanjem Dockera, podižemo neki Debian i naprijed!
To je to
Mislim da bi to bilo sve što sam htio podijeliti. Ako vam se članak svidio, možete poslati malo Bitcoina — . Ako želite isprobati ćelije u akciji i imate malo Bitcoina, možete posjetiti moj .
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish