

Danas ćemo pričati o principima i modelima GitOps-a, kao i o tome kako se ti modeli implementiraju na platformi OpenShift. Interaktivni vodič na ovu temu je dostupan. .
Ukratko, GitOps je skup praktičnih metoda korišćenja Git pull zahteva za upravljanje konfiguracijama infrastrukture i aplikacija. Git repozitorijum unutar GitOps-a se smatra jedinstvenim izvorom informacija o stanju sistema, pri čemu su sve promene ovog stanja potpuno sledljive i podložne reviziji.
Ideja o sledljivosti promena u GitOps-u nije nova; ovaj pristup se već dugo i gotovo svuda koristi u radu sa izvornih kodovima aplikacija. GitOps jednostavno implementira slične funkcije (provere, pull zahtevi, tagovi, itd.) u upravljanju konfiguracijama infrastrukture i aplikacija, pružajući iste prednosti kao i u slučaju upravljanja izvornih kodovima.
Za GitOps ne postoji akademska definicija ili usvojeni set pravila, već set principa na kojima se temelji ova praksa:
- Deklarativni opis sistema se čuva u Git repozitorijumu (konfiguracije, monitoring itd.).
- Promene stanja se sprovode putem pull zahteva.
- Stanje operativnih sistema se usklađuje sa podacima u repozitorijumu pomoću Git push zahteva.
Principi GitOps-a
- Definicije sistema su opisane kao izvorni kod
Konfiguracija sistema se tretira kao kod, stoga se može čuvati i automatski verzionisati u Git repozitorijumu, koji služi kao jedini izvor istine. Ovaj pristup omogućava lako implementiranje (rollout) i vraćanje (rollback) promena u sistemima.
- Željeno stanje i konfiguracija sistema se definišu i verzioniraju u Gitu.
Čuvajući i verzionirajući željeno stanje sistema u Gitu, dobijamo mogućnost lakog implementiranja i vraćanja promena u sistemima i aplikacijama. Takođe, možemo koristiti Git mehanizme sigurnosti za kontrolu vlasništva nad kodom i potvrđivanje njegove autentičnosti.
- Promene u konfiguracijama se mogu automatski primeniti putem pull zahteva.
Korištenjem Git pull zahtjeva, možemo lako upravljati načinom na koji se promjene primjenjuju na konfiguracije u repozitoriju. Na primjer, njih možemo poslati na provjeru drugim članovima tima ili ih testirati kroz CI.
I pritom ne moramo davati administratorska prava bez kontrole. Da bismo izvršili commit promjena u konfiguraciji, korisnicima su potrebna odgovarajuća ovlaštenja u Git repozitoriju gdje se te konfiguracije čuvaju.
- Rješavanje problema nekontroliranog driftanja konfiguracija
Kada se željeno stanje sistema čuva u Git repozitoriju, ostaje nam samo da pronađemo softver koji bi nadgledao da li trenutno stanje sistema odgovara njegovom željenom stanju. Ako to nije slučaj, taj softver treba – ovisno o konfiguraciji – ili samostalno otkloniti neslaganje ili nas obavijestiti o driftanju konfiguracija.
GitOps modeli za OpenShift
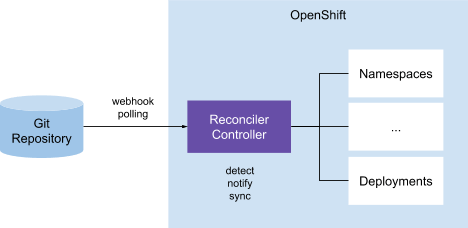
On-Cluster Resource Reconciller
Prema ovom modelu, u klasteru postoji kontroler koji je odgovoran za usporedbu Kubernetes resursa (YAML datoteka) u Git repozitoriju s realnim resursima klastera. Kada se otkriju nesuglasja, kontroler šalje obavijesti i, moguće, poduzima mjere za otklanjanje neslaganja. Ovaj GitOps model koristi se u Anthos Config Management i Weaveworks Flux.
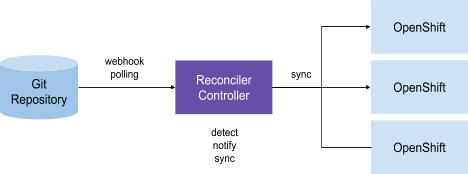
External Resource Reconciler (Push)
Ovaj model možemo smatrati vrstom prethodnog, kada imamo jednog ili više kontrolera odgovornih za usklađivanje resursa u parovima 'Git repozitorij – Kubernetes klaster'. Razlika je u tome što u svakom upravljanom klasteru ne mora biti svoj poseban kontroler. Parovi 'Git – k8s klaster' često se definiraju kao CRD opisi (custom resources definition), u kojima se može opisati kako kontroler treba izvršiti usklađivanje. U okviru ovog modela kontroleri uspoređuju Git repozitorij naveden u CRD s resursima klastera Kubernetes koji su također navedeni u CRD i poduzimaju odgovarajuće akcije u skladu s rezultatima usporedbe. Konkretno, takav GitOps model koristi se u ArgoCD.
GitOps na OpenShift platformi
Administracija multi-klasterske Kubernetes infrastrukture
Sa širenjem Kubernetes-a i porastom popularnosti multi-cloud strategija i edge computinga, povećava se i prosječan broj OpenShift klastera po klijentu.
Na primjer, kada se koriste periferni računarstvo, klasteri jednog korisnika mogu se proširiti na stotine pa čak i hiljade. Kao rezultat toga, korisnik mora upravljati nekoliko nezavisnih ili usklađenih OpenShift klastera u javnom oblaku i lokalno.
U tom procesu treba riješiti mnogo problema, posebno:
- Kontrolirati da su klasteri u identičnom stanju (konfiguracije, praćenje, skladišta itd.).
- Ponovno kreirati (ili obnoviti) klastere iz poznatog stanja.
- Kreirati nove klastere iz poznatog stanja.
- Primijeniti promjene na nekoliko OpenShift klastera.
- Povratiti promjene na nekoliko OpenShift klastera.
- Povezati šablonizovane konfiguracije s različitim okruženjima.
Konfiguracije aplikacija
Tokom svog životnog ciklusa, aplikacije često prolaze kroz lanac klastera (dev, stage itd.), pre nego što uđu u produkcijski klaster. Takođe, zbog zahteva za dostupnost i skalabilnost, korisnici često implementiraju aplikacije istovremeno na nekoliko lokalnih klastera ili u više regija javne cloud platforme.
Pri tome treba riješiti sljedeće zadatke:
- Osigurati kretanje aplikacija (binarni fajlovi, konfiguracije itd.) između klastera (dev, stage itd.).
- Primijeniti promjene u aplikacijama (binarni fajlovi, konfiguracije itd.) na nekoliko OpenShift klastera.
- Povratiti promjene u aplikacijama na nivo prethodnog poznatog stanja.
Scenariji korištenja OpenShift GitOps
1. Primjena promjena iz Git repozitorija
Administrator klastera može čuvati konfiguracije OpenShift klastera u Git repozitoriju i automatski ih primjenjivati, kako bi lako kreirao nove klastere i doveo ih u stanje identično poznatom stanju koje se čuva u Git repozitoriju.
2. Sinhronizacija sa Secret Manager-om
Administratoru će takođe biti korisno imati mogućnost sinhronizacije tajnih objekata OpenShift-a sa odgovarajućim softverom poput Vault-a, kako bi njima upravljao pomoću specijalno kreiranih alata.
3. Kontrola diferenciacije konfiguracija
Administrator će biti zadovoljan ako OpenShift GitOps automatski identifikuje i obavesti o divergencijama između stvarnih konfiguracija i onih koje su postavljene u repozitoriju, kako bi se moglo brzo reagovati na diferenciaciju.
4. Obavijesti o odvajanju konfiguracija
Koriste se kada admin želi brzo saznati o slučajevima odvajanja konfiguracija kako bi mogao brzo preduzeti odgovarajuće mjere.
5. Ručna sinhronizacija konfiguracija prilikom odvajanja
Omogućava adminu da sinhronizuje OpenShift klaster sa Git repozitorijem u slučaju odvajanja konfiguracija kako bi brzo vratio klaster na prethodno poznato stanje.
6. Autosinhronizacija konfiguracija prilikom odvajanja
Admin može postaviti OpenShift klaster na automatsku sinhronizaciju sa repozitorijem kada se otkrije odvajanje, osiguravajući da konfiguracija klastera uvijek odgovara konfiguracijama u Gitu.
7. Više klastera – jedan repozitorij
Admin može čuvati konfiguracije više različitih OpenShift klastera u jednom Git repozitoriju i selektivno ih primjenjivati prema potrebi.
8. Hierarhija klasterskih konfiguracija (nasljeđivanje)
Admin može postaviti hijerarhiju klasterskih konfiguracija u repozitoriju (stage, prod, portfolio aplikacija itd. s nasljeđivanjem). Drugim riječima, može odrediti kako treba primjenjivati konfiguracije – na jedan ili više klastera.
Na primjer, ako admin postavi u Git repozitoriju hijerarhiju "Proizvodni klasteri (prod) → Klasteri sistema X → Proizvodni klasteri sistema X", tada se na proizvodne klastere sistema X primjenjuje kombinacija sljedećih konfiguracija:
- Konfiguracije zajedničke za sve proizvodne klastere.
- Konfiguracije za klaster sistema X.
- Konfiguracije za proizvodni klaster sistema X.
9. Šabloni i prepisivanje konfiguracija
Admin može prepisati skup naslijeđenih konfiguracija i njihovih vrijednosti, na primjer, kako bi preciznije prilagodio konfiguraciju za određene klastere na koje će se primjenjivati.
10. Selektivni include-i i exclude-i za konfiguracije, konfiguracije aplikacija
Admin može postaviti uslove za primjenu ili neprimjenu određenih konfiguracija na klastere sa specifičnim karakteristikama.
11. Podrška za šablone
Developerima će biti korisno imati mogućnost izbora kako će se definirati resursi aplikacije (Helm Chart, čisti Kubernetes yaml itd.) kako bi koristili najprikladniji format za svaki pojedinačni aplikaciju.
GitOps alati na platformi OpenShift
ArgoCD
ArgoCD implementira model External Resource Reconcile i nudi centralizovano korisničko sučelje za orkestraciju odnosa između klastera i Git repozitorija prema shemi 'jedan prema mnogima'. Nedostaci ovog programa uključuju nemogućnost upravljanja aplikacijama kada ArgoCD ne radi.
Flux
Flux implementira model On-Cluster Resource Reconcile, i kao rezultat toga, ovdje nema centralizovanog upravljanja repozitorijem definicija, što predstavlja slabost. S druge strane, upravo zbog nedostatka centralizacije, mogućnost upravljanja aplikacijama ostaje dostupna i kada jedan klaster otkaže.
Instalacija ArgoCD na OpenShift
ArgoCD nudi odličan komandni interfejs i web konzolu, stoga ovdje nećemo razmatrati Flux i druge alternative.
Da biste rasporedili ArgoCD na platformi OpenShift 4, izvršite sljedeće korake kao administrator klastera:
Raspoređivanje ArgoCD komponenti na platformi OpenShift
# Create a new namespace for ArgoCD components
oc create namespace argocd
# Apply the ArgoCD Install Manifest
oc -n argocd apply -f https://raw.githubusercontent.com/argoproj/argo-cd/v1.2.2/manifests/install.yaml
# Get the ArgoCD Server password
ARGOCD_SERVER_PASSWORD=$(oc -n argocd get pod -l "app.kubernetes.io/name=argocd-server" -o jsonpath='{.items[*].metadata.name}')
Prilagodba ArgoCD Server-a kako bi ga OpenShift Route prepoznao
# Patch ArgoCD Server so no TLS is configured on the server (--insecure)
PATCH='{"spec":{"template":{"spec":{"$setElementOrder/containers":[{"name":"argocd-server"}],"containers":[{"command":["argocd-server","--insecure","--staticassets","/shared/app"],"name":"argocd-server"}]}}}}'
oc -n argocd patch deployment argocd-server -p $PATCH
# Expose the ArgoCD Server using an Edge OpenShift Route so TLS is used for incoming connections
oc -n argocd create route edge argocd-server --service=argocd-server --port=http --insecure-policy=Redirect
Raspoređivanje ArgoCD Cli Alata
# Download the argocd binary, place it under /usr/local/bin and give it execution permissions
curl -L https://github.com/argoproj/argo-cd/releases/download/v1.2.2/argocd-linux-amd64 -o /usr/local/bin/argocd
chmod +x /usr/local/bin/argocd
Promjena admin lozinke ArgoCD Server-a
# Get ArgoCD Server Route Hostname
ARGOCD_ROUTE=$(oc -n argocd get route argocd-server -o jsonpath='{.spec.host}')
# Login with the current admin password
argocd --insecure --grpc-web login ${ARGOCD_ROUTE}:443 --username admin --password ${ARGOCD_SERVER_PASSWORD}
# Update admin's password
argocd --insecure --grpc-web --server ${ARGOCD_ROUTE}:443 account update-password --current-password ${ARGOCD_SERVER_PASSWORD} --new-password
Nakon izvršavanja ovih koraka, možete raditi s ArgoCD Server-om putem ArgoCD WebUI ili ArgoCD Cli alat.
GitOps – nikada nije prekasno
‘Voz je otišao’ – tako se govori o situaciji kada je prilika za nešto učinjeno propuštena. U slučaju OpenShifta, želja da se odmah počne koristiti ova nova sjajna platforma često stvara upravo takvu situaciju s upravljanjem i održavanjem ruta, deployment-a i drugih OpenShift objekata. No, je li uvijek prilika konačno propuštena?
Nastavljajući seriju članaka o , danas ćemo pokazati kako transformisati ručno kreiranu aplikaciju i njene resurse u neki proces kojim upravlja GitOps alat. Za to ćemo prvo ručno rasporediti aplikaciju httpd. Na slici ispod prikazano je kako kreiramo prostor imena, deployment i servis, a zatim izlažemo taj servis kako bismo stvorili rutu.
oc create -f https://raw.githubusercontent.com/openshift/federation-dev/master/labs/lab-4-assets/namespace.yaml
oc create -f https://raw.githubusercontent.com/openshift/federation-dev/master/labs/lab-4-assets/deployment.yaml
oc create -f https://raw.githubusercontent.com/openshift/federation-dev/master/labs/lab-4-assets/service.yaml
oc expose svc/httpd -n simple-app
Dakle, imamo ručno kreiranu aplikaciju. Sada je trebamo prevesti pod upravljanje GitOps bez gubitka dostupnosti. Ukratko, to radi ovako:
- Kreiramo Git repozitorij za kod.
- Izvozimo naše trenutne objekte i učitavamo ih u Git repozitorij.
- Biramo i implementiramo alat GitOps.
- Dodajemo naš repozitorij u ovaj alat.
- Definišemo aplikaciju u našem GitOps alatu.
- Izvršavamo probni rad aplikacije koristeći GitOps alat.
- Sinhronizujemo objekte pomoću GitOps alata.
- Aktiviramo čišćenje (pruning) i automatsku sinhronizaciju objekata.
Kao što je već rečeno u prethodnoj , u GitOps postoji jedan i samo jedan izvor informacija o svim objektima u Kubernetes klasteru(-ima) – Git repozitorij. Pretpostavljamo da vaša organizacija već koristi Git repozitorij. On može biti javni ili privatni, ali mora biti dostupan Kubernetes klasterima. To može biti isti repozitorij koji se koristi za kod aplikacija, ili zaseban repozitorij stvoren posebno za implementacije. Preporučuje se da u repozitoriju imaju stroga prava, jer će sadržavati tajne objekte, rute i druge osetljive stvari.
U našem primeru kreiraćemo novi javni repozitorij na GitHub-u. Može se zvati kako god želimo, mi koristimo naziv blogpost.
Ako YAML datoteke objekata nisu bile sačuvane lokalno ili u Gitu, moraćemo koristiti binarne alate oc ili kubectl. Na ekranu ispod tražimo YAML za naš namespace, deployment, servis i rutu. Pre toga smo klonirali upravo kreirani repozitorij i prešli u njega komandom cd.
oc get namespace simple-app -o yaml --export > namespace.yaml
oc get deployment httpd -o yaml -n simple-app --export > deployment.yaml
oc get service httpd -o yaml -n simple-app --export > service.yaml
oc get route httpd -o yaml -n simple-app --export > route.yaml
Sada ćemo izmeniti fajl deployment.yaml da bismo uklonili polje koje Argo CD ne može da sinhronizuje.
sed -i '/sgeneration: .*\/d' deployment.yamlPored toga, treba da promenimo rutu. Prvo ćemo postaviti višelinijsku promenljivu, a zatim zameniti ingress: null sadržajem te promenljive.
export ROUTE=" ingress:
    - conditions:
        - status: 'True'
          type: Admitted"

sed -i "s/  ingress: null/$ROUTE/g" route.yaml
Tako, sa fajlovima smo završili, ostaje da ih sačuvamo u Git repozitorij. Nakon toga ovaj repozitorij postaje jedini izvor informacija, a svake ručne izmene objekata trebaju biti strogo zabranjene.
git commit -am 'initial commit of objects'
git push origin master
Dalje, pretpostavljamo da je ArgoCD već postavljen (kako to uraditi - pogledajte prethodni ). Stoga ćemo dodati u Argo CD naš repozitorij koji sadrži kod aplikacije iz našeg primera. Samo se pobrinite da navedete upravo onaj repozitorij koji ste ranije kreirali.
argocd repo add https://github.com/cooktheryan/blogpostSada kreiramo aplikaciju. Aplikacija postavlja vrednosti kako bi GitOps alat mogao razumeti koji repozitorij i putanje koristiti, koji OpenShift je potreban za upravljanje objektima, kao i koja konkretna grana repozitorija je potrebna i da li treba da se izvrši automatska sinhronizacija resursa.
argocd app create --project default
--name simple-app --repo https://github.com/cooktheryan/blogpost.git
--path . --dest-server https://kubernetes.default.svc
--dest-namespace simple-app --revision master --sync-policy none
Nakon što je aplikacija postavljena u Argo CD, ovaj alat počinje da proverava već postavljene objekte u odnosu na definicije u repozitoriju. U našem primeru, automatska sinhronizacija i čišćenje su isključeni, tako da se elementi za sada ne menjaju. Imajte na umu da će u interfejsu Argo CD naša aplikacija imati status „Out of Sync“ (Nesanhronizovano), jer nema oznake koju postavlja ArgoCD.
Zato, kada malo kasnije pokrenemo sinhronizaciju, ponovo postavljanje objekata neće biti izvršeno.
Sada ćemo izvršiti probnu verziju kako bismo se uverili da u našim datotekama nema grešaka.
argocd app sync simple-app --dry-runAko nema grešaka, možemo preći na sinhronizaciju.
argocd app sync simple-appNakon izvršavanja komande argocd get nad našom aplikacijom, trebali bismo videti da se status aplikacije promenio u Healthy (Zadovoljavajuće) ili Synced (Sinhronizovano). To će značiti da svi resursi u Git repozitoriju sada odgovaraju onim resursima koji su već postavljeni.
argocd app get simple-app
Name:               simple-app
Project:            default
Server:             https://kubernetes.default.svc
Namespace:          simple-app
URL:                https://argocd-server-route-argocd.apps.example.com/applications/simple-app
Repo:               https://github.com/cooktheryan/blogpost.git
Target:             master
Path:               .
Sync Policy:
Sync Status:        Synced to master (60e1678)
Health Status:      Healthy
...
A sada možemo uključiti automatsku sinhronizaciju i čišćenje kako bismo osigurali da ništa ne bude kreirano ručno i da svaki put kada se objekat kreira ili ažurira u repozitoriju, izvršiće se postavljanje.
argocd app set simple-app --sync-policy automated --auto-prune Dakle, uspješno smo prebacili aplikaciju pod upravljanje GitOps, koja prvobitno nije koristila GitOps.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish