

Pozdrav! Dobrodošli na šestu lekciju kursa . U savladali smo osnove rada sa tehnologijom NAT na , a takođe smo pustili našeg testnog korisnika u internet. Sada je vreme da se pozabavimo sigurnošću korisnika na njegovim prostranstvima. U ovoj lekciji razmotrićemo sledeće sigurnosne profile: Web Filtering, Application Control, kao i HTTPS inspekciju.
Kako bismo započeli upoznavanje sa sigurnosnim profilima, moramo se dodatno upoznati sa jednom stvari — režimima inspekcije.
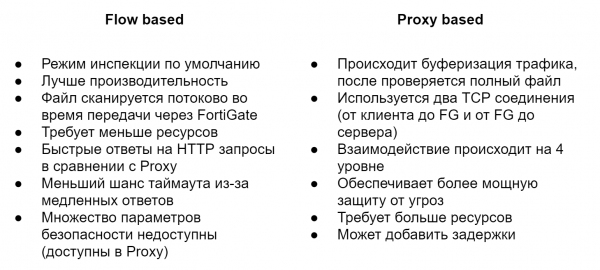
Podrazumevano se koristi Flow Based režim. On proverava fajlove kada prolaze kroz FortiGate bez buferisanja. Kada paket stigne, obrađuje se i prosleđuje dalje, bez čekanja na prijem celog fajla ili veb stranice. Zahteva manje resursa i obezbeđuje veću efikasnost nego Proxy režim, ali u isto vreme ne koristi svu sigurnosnu funkcionalnost. Na primer, sistem za prevenciju curenja podataka (DLP) može se koristiti samo u Proxy režimu.
Proxy režim funkcioniše drugačije. Kreira dva TCP konekcije, jednu između klijenta i FortiGate-a, drugu između FortiGate-a i servera. To mu omogućava da buferiše saobraćaj, tj. da dobija ceo fajl ili veb stranicu. Skeniranje fajlova na razne pretnje počinje tek nakon što su svi podaci buferisani. To omogućava primenu dodatnih mogućnosti koje nisu dostupne u Flow based režimu. Kao što vidite, ovaj režim je u suprotnosti sa Flow Based — bezbednost ovde igra glavnu ulogu, dok efikasnost pada u drugi plan.
Često se postavlja pitanje — koji je režim bolji? No, ovde nema univerzalnog recepta. Sve je uvek individualno i zavisi od vaših potreba i zadataka. Ja ću u nastavku kursa pokušati da prikažem razlike sigurnosnih profila u Flow i Proxy režimima. To će pomoći da se uporedi funkcionalnost i odluči šta vam bolje odgovara.
Pređimo direktno na sigurnosne profile i prvo razmotrite Web Filtering. On pomaže u kontroli ili praćenju koje veb sajtove korisnici posećuju. Mislim da ne treba objašnjavati potrebu za ovim profilom u današnjim okolnostima. Bolje da istražimo kako on funkcioniše.
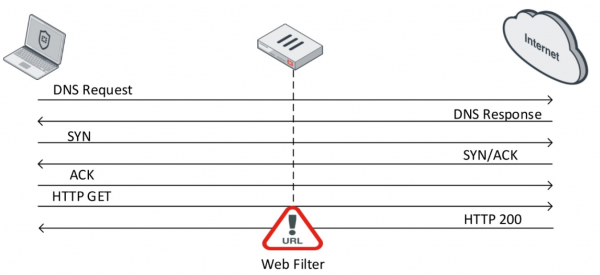
Nakon uspostavljanja TCP veze, korisnik putem GET zahtjeva traži sadržaj određenog web sajta.
Ako web server odgovori pozitivno, šalje informacije o web sajtu kao odgovor. Tu ulazi u igru web filter. On provjerava sadržaj tog odgovora. Tokom provjere, FortiGate u realnom vremenu šalje zahtjev u FortiGuard Distribution Network (FDN) kako bi odredio kategoriju tog web sajta. Nakon određivanja kategorije konkretne stranice, web filter, u zavisnosti od postavki, preduzima određenu radnju.
U Flow režimu dostupne su tri radnje:
- Allow — dozvoli pristup web sajtu
- Block — zabrani pristup web sajtu
- Monitor — dozvoli pristup web sajtu i zabilježi to u dnevnicima
U Proxy režimu dodaju se još dvije radnje:
- Warning — upozori korisnika da pokušava posjetiti određeni resurs i daj mu izbor — nastaviti ili napustiti web sajt
- Authenticate — zatraži korisničke podatke — ovo omogućava da se određenim grupama omogući pristup zabranjenim kategorijama web sajtova.
Na web stranici možete se upoznati sa svim kategorijama i podkategoriama web filtera, kao i da saznate kojoj kategoriji pripada konkretni web sajt. Takođe, generalno, za korisnike rješenja Fortinet to je prilično koristan sajt, savjetujem da se u slobodno vrijeme bolje upoznate s njim.
O Application Control-u se može reći veoma malo. Iz naziva je jasno da omogućava kontrolu rada aplikacija. A to radi putem obrazaca različitih aplikacija, takozvanih potpisa. Na osnovu tih potpisa može odrediti konkretnu aplikaciju i primijeniti određenu radnju:
- Allow — dozvoli
- Monitor — dozvoli i zabilježi to u dnevnicima
- Block — zabrani
- Quarantine — zabilježi događaj u dnevnicima i blokiraj IP adresu na određeno vrijeme
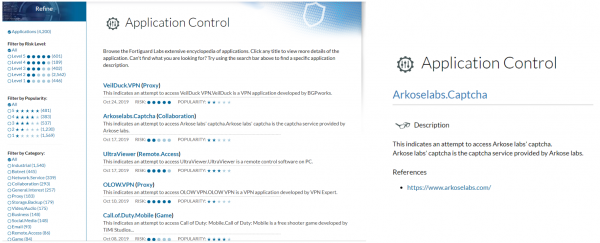
Postojeće potpise također možete pregledati na sajtu .
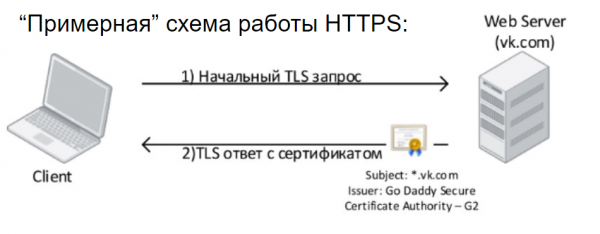
Sada ćemo razmotriti mehanizam HTTPS inspekcije. Prema statistikama sa kraja 2018. godine, udio HTTPS prometa prešao je 70%. To znači da, bez korištenja HTTPS inspekcije, možemo analizirati samo oko 30% prometa koji prolazi kroz mrežu. Za početak, razmotrimo rad HTTPS-a u grubom približavanju.
Klijent pokreće TLS zahtev ka web serveru i dobija TLS odgovor, kao i vidi digitalni certifikat koji mora biti poverljiv za tog korisnika. To je minimum što trebamo znati o radu HTTPS-a, u stvarnosti je šema njegova rada mnogo složenija. Nakon uspešnog TLS rukovanja počinje prenos podataka u šifrovanom obliku. I to je dobro. Niko ne može pristupiti podacima koje razmenjujete sa web serverom.
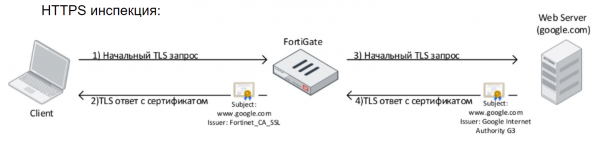
Međutim, za bezbednosne stručnjake u kompanijama to je prava glavobolja, jer oni ne mogu videti ovaj saobraćaj i proveriti njegov sadržaj ni antivirusom, ni sistemom za prevenciju upada, ni DLP sistemima, ništa. Takođe, to negativno utiče na kvalitet određivanja korišćenih aplikacija i web resursa unutar mreže, što je upravo u vezi s temom našeg časa. Rešenje ovog problema je tehnologija HTTPS inspekcije. Njena suština je prilično jednostavna — zapravo, uređaj koji se bavi HTTPS inspekcijom organizuje napad Man In The Middle. Izgleda to otprilike ovako: FortiGate presreće zahtev korisnika, organizuje HTTPS vezu s njim, i zatim od sebe pokreće HTTPS sesiju sa resursom na koji se korisnik obratio. Pri tome će na računaru korisnika biti vidljiv certifikat koji je izdao FortiGate. On mora biti poverljiv da bi preglednik omogućio povezivanje.
U stvari, HTTPS inspekcija je prilično složena stvar i ima mnogo ograničenja, ali u okviru ovog kursa to nećemo razmatrati. Samo ću dodati da implementacija HTTPS inspekcije nije brz posao, obično traje oko mesec dana. Potrebno je prikupiti informacije o potrebnim izuzecima, napraviti odgovarajuće postavke, prikupiti povratne informacije od korisnika i prilagoditi postavke.
Prikazana teorija, kao i praktični deo predstavljeni su u ovom video času:
U sledećem času ćemo razmotriti druge bezbednosne profile: antivirus i sistem za prevenciju upada. Da ne biste propustili ovaj čas, pratite ažuriranja na sledećim kanalima:
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish