

Napomena prev.: Problem DNS-a u Kubernetesu, tačnije — podešavanje parametra ndots, — iznenađujuće je popularan, a već . U novoj belešci o ovoj temi njen autor — DevOps inženjer iz velike brokerske kompanije u Indiji — na veoma jednostavan i koncizan način objašnjava šta je korisno znati kolegama koji koriste Kubernetes.
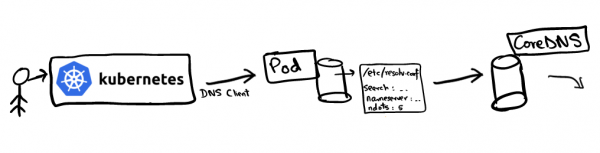
Jedna od glavnih prednosti implementacije aplikacija u Kubernetesu — bezproblemno otkrivanje aplikacija. Unutarklasterska interakcija se značajno pojednostavljuje zahvaljujući konceptu serivca (), koji predstavlja virtuelnu IP adresu, podržavajući skup IP adresa podova. Na primer, ako servis vanilla želi da se poveže sa servisom chocolate, može se obratiti direktno virtuelnom IP-u za chocolate. Postavlja se pitanje: ko u ovom slučaju rešava DNS upit na chocolate i kako?
Rešavanje DNS imena se konfiguriše u Kubernetes klasteru putem . Kubelet upisuje pod sa CoreDNS kao serverom imena u fajlove /etc/resolv.conf svih podova. Ako pogledate sadržaj /etc/resolv.conf bilo kog poda, on će izgledati otprilike ovako:
search hello.svc.cluster.local svc.cluster.local cluster.local
nameserver 10.152.183.10
options ndots:5
Ova konfiguracija se koristi od strane DNS klijenata za preusmeravanje zahteva na DNS server. U fajlu resolv.conf se nalazi sledeća informacija:
- nameserver: server na koji će biti usmereni DNS zahtevi. U našem slučaju, to je adresa CoreDNS servisa;
- search: definiše put pretrage određenog domena. Zanimljivo je da
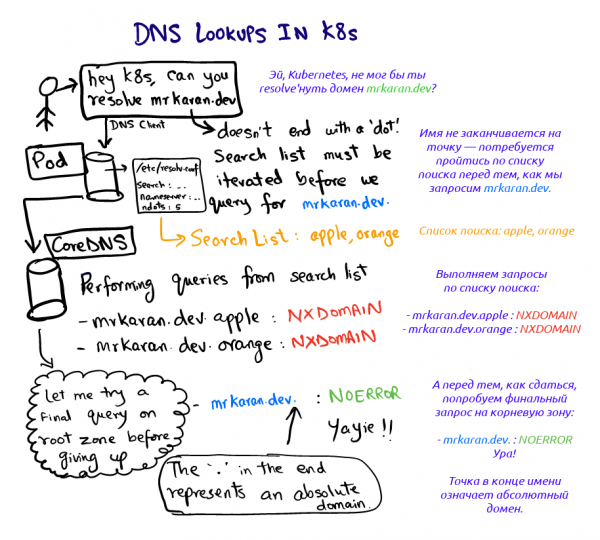
google.comilimrkaran.devnije FQDN (). Prema standardnom sporazumu kojeg se većina DNS rešavača pridržava, puna (FDQN) imena domena su samo ona koja se završavaju tačkom «.», što predstavlja koren zonu. Neki rešavači mogu sami dodati tačku. Tako damrkaran.dev.— je puno domeno ime (FQDN), amrkaran.dev— nije; - ndots: Najzanimljivija opcija (ova priča je o njoj).
ndotspostavlja prag tačaka u imenu zahteva, pri čemu se smatra da je dosegnuta kao «puno» domeno ime. O tome ćemo detaljnije razgovarati kasnije, kada budemo analizirali sekvencu DNS pretrage.
Hajde da vidimo šta se događa kada zatražimo mrkaran.dev u podu:
$ nslookup mrkaran.dev
Server: 10.152.183.10
Address: 10.152.183.10#53

Non-authoritative answer:
Name: mrkaran.dev
Address: 157.230.35.153
Name: mrkaran.dev
Address: 2400:6180:0:d1::519:6001
Za ovaj eksperiment postavio sam nivo logovanja CoreDNS na all (što ga čini prilično razrađenim). Pogledajmo logove pod-a coredns:
[INFO] 10.1.28.1:35998 - 11131 "A IN mrkaran.dev.hello.svc.cluster.local. udp 53 false 512" NXDOMAIN qr,aa,rd 146 0.000263728s
[INFO] 10.1.28.1:34040 - 36853 "A IN mrkaran.dev.svc.cluster.local. udp 47 false 512" NXDOMAIN qr,aa,rd 140 0.000214201s
[INFO] 10.1.28.1:33468 - 29482 "A IN mrkaran.dev.cluster.local. udp 43 false 512" NXDOMAIN qr,aa,rd 136 0.000156107s
[INFO] 10.1.28.1:58471 - 45814 "A IN mrkaran.dev. udp 29 false 512" NOERROR qr,rd,ra 56 0.110263459s
[INFO] 10.1.28.1:54800 - 2463 "AAAA IN mrkaran.dev. udp 29 false 512" NOERROR qr,rd,ra 68 0.145091744s
Uh. Dve stvari ovde privlače pažnju:
- Zahtev prolazi kroz sve faze pretrage sve dok odgovor ne sadrži kod
NOERROR(DNS klijenti to razumeju i čuvaju kao rezultat).NXDOMAINznači da za dato ime domena zapis nije pronađen. Poštomrkaran.devnije FQDN ime (u skladu sandots=5) resolver gleda na putanju pretrage i određuje redosled zahteva; - Zapisi
AiAAAAdolaze paralelno. Problem je što su pojedinačni zahtevi u/etc/resolv.confpo defaultu podešeni tako da se vrši paralelna pretraga preko IPv4 i IPv6 protokola. Takvo ponašanje se može poništiti dodavanjem opcijesingle-requesturesolv.conf.
Napomena: glibc može se podesiti na sekvencijalno slanje ovih zahteva, a musl — ne može, tako da korisnici Alpine trebaju imati ovo na umu.
Eksperimentišemo sa ndots
Hajde da malo eksperimentiramo sa ndots i vidimo kako se ovaj parametar ponaša. Ideja je jednostavna: ndots određuje da li će DNS klijent smatrati domen apsolutnim ili relativnim. Na primer, kako u slučaju jednostavnog google DNS klijenta saznati da li je taj domen apsolutni? Ako se postavi ndots na 1, klijent će reći: „Oh, u google nema tačke; možda ću pretražiti celu listu pretrage“. Međutim, ako se zatraži google.com, lista sufiksa će biti potpuno ignorisana, pošto zatraženo ime zadovoljava prag ndots (ima bar jednu tačku).
Hajde da se uverimo u to:
$ cat /etc/resolv.conf
options ndots:1
$ nslookup mrkaran
Server: 10.152.183.10
Address: 10.152.183.10#53

** server can't find mrkaran: NXDOMAIN
Logovi CoreDNS:
[INFO] 10.1.28.1:52495 - 2606 "A IN mrkaran.hello.svc.cluster.local. udp 49 false 512" NXDOMAIN qr,aa,rd 142 0.000524939s
[INFO] 10.1.28.1:59287 - 57522 "A IN mrkaran.svc.cluster.local. udp 43 false 512" NXDOMAIN qr,aa,rd 136 0.000368277s
[INFO] 10.1.28.1:53086 - 4863 "A IN mrkaran.cluster.local. udp 39 false 512" NXDOMAIN qr,aa,rd 132 0.000355344s
[INFO] 10.1.28.1:56863 - 41678 "A IN mrkaran. udp 25 false 512" NXDOMAIN qr,rd,ra 100 0.034629206s
Pošto u mrkaran nema nijedne tačke, pretraga je obavljena preko cele liste sufiksa.
Napomena: u praksi maksimalna vrednost ndots je ograničena na 15; po defaultu u Kubernetesu iznosi 5.
Primena u produkciji
Ako aplikacija izvodi mnoge eksternalizovane mrežne pozive, DNS može postati usko grlo u slučaju aktivnog saobraćaja, jer se prilikom razrešavanja imena obavlja mnoštvo suvišnih zahteva (pre nego što sistem dođe do željenog). Aplikacije obično ne dodaju korensku zonu domenima, ali to se prilično može smatrati hakom. Umesto da zahtevaš api.twitter.com, možeš 'hardcode'-ovati api.twitter.com. (sa tačkom) u aplikaciji, što će naterati DNS klijente da izvrše autoritativno pretraživanje odmah u apsolutnom domenu.
Pored toga, počevši od verzije Kubernetes 1.14, ekstenzije dnsConfig i dnsPolicy su dobile status stabilnih. Dakle, prilikom implementacije pod-a možeš smanjiti vrednost ndots, recimo, na 3 (pa čak i do 1!). Zbog toga svaka poruka unutar čvora mora uključivati puni domen. Ovo je jedan od klasičnih kompromisa kada se mora birati između performansi i prenosivosti. Čini mi se da o ovome treba brinuti samo ako su izuzetno niske latencije od vitalnog značaja za tvoju aplikaciju, jer se rezultati DNS-a takođe keširaju unutra.
Linkovi
Prvi put sam saznao za ovu osobinu na , održanom 25. januara. Tamo se govorilo, između ostalog, i o ovom problemu.
Evo nekoliko linkova za dalju studiju:
- , zašto ndots=5 u Kubernetes-u;
- o tome kako promena ndots utiče na performanse aplikacije;
- između resolvera musl i glibc-a.
Napomena: Pripremio sam da ne koristim dig u ovoj članku. dig automatski dodaje tačku (identifikator korenske zone), čineći domen 'potpunim' (FQDN), nije prolazeći ga prvo kroz listu pretrage. Pisao sam o tome u . Ipak, prilično je iznenađujuće da za standardno ponašanje moraš postaviti poseban zastav.
Srećno sa DNS-om! Vidimo se uskoro!
P.S. od prevodioca
Takođe pročitajte na našem blogu:
- «»;
- «»;
- „Ilustrovani vodič za strukturu mreže u Kubernetesu“: , .
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish