

izdanje web preglednika , kao i Firefox 68.7 za platformu Android. Osim toga, ažuriranje je formirano sa dugoročnom podrškom . U bliskoj budućnosti na fazu će preći na granu Firefox 76, čije je izdanje zakazano za 5. maj (projekat za 4-5 nedelja ).
:
- Za Linux je počelo formiranje u formatu Flatpak.
- Ažuriran je izgled adresne trake. Kada se klikne na adresnu traku, sada se bez potrebe za početkom kucanja odmah prikazuje padajući spisak najčešće korišćenih linkova. Saveti za pretragu su optimizovani za kvalitetniji rad na malim ekranima. U oblasti kontekstualnih preporuka omogućeno je prikazivanje saveta za rešavanje tipičnih problema koji se javljaju tokom rada sa pretraživačem.
Prekrićeno je prikazivanje protokola https:// i poddomene „www.“ u padajućem bloku linkova, koji se prikazuje tokom kucanja u adresnoj traci (na primer, sadržajno različiti https://opennet.ru i https://www.opennet.ru biće neodvojivi). Protokol http:// se prikazuje u rezultatima pretrage bez promena.
- Za Linux je promenjeno ponašanje prilikom klika u adresnoj traci (sada je kao u Windows i macOS) — jedan klik selektuje sav sadržaj bez slanja u međuspremnik, dvostruki klik selektuje jednu reč, a trostruki klik selektuje sav sadržaj i šalje u međuspremnik.
- Realizovana ne učitavati slike koje se nalaze van vidnog područja, dok korisnik ne pomeri sadržaj stranice do mesta koje neposredno prethodi slici. Da bi se kontrolisalo odloženo učitavanje stranica, u tag „img“ dodat je atribut „„, koji može primiti vrednost „lazy“. Smatra se da će odloženo učitavanje smanjiti potrošnju memorije, umanjiti saobraćaj i povećati brzinu inicijalnog otvaranja stranica. Za kontrolu odloženog učitavanja u about:config dodat je parametar „dom.image-lazy-loading.enabled“.
- potpuna podrška za WebGL u okruženjima koja koriste Wayland protokol. Dosad je nivo performansi WebGL u Linux izdanjima Firefoxa bio nezadovoljavajući zbog nedostatka podrške za hardversko ubrzanje, zbog problema sa gfx drajverima za X11 i primene različitih standarda. Korišćenjem Wayland situacija se promenila zahvaljujući pojavi novog , koji koristi mehanizam . Pored hardverskog ubrzanja WebGL, backend takođe podršku za ubrzanje dekodiranja videa H.264 koristeći VA-API (Video Acceleration API) i FFmpegDataDecoder (podrška za VP9 i druge formate kodiranja videa u Firefoxu 76). Za upravljanje uključivanjem ubrzanja u about:config predložene su opcije „widget.wayland-dmabuf-webgl.enabled“ i „widget.wayland-dmabuf-vaapi.enabled“.
- Za korisnike iz Velike Britanije omogućeno je prikazivanje plaćenih sponzora blokova na početnoj stranici u odjeljku preporučenog sadržaja putem Pocket-a. Blokovi su jasno označeni kao reklama i mogu se isključiti u postavkama. Ranije su reklame bile dostupne samo korisnicima iz SAD-a.
- režim pročišćavanja starih kolačića i podataka sa sajta prilikom pristupa sajtovima sa kodom za praćenje pokreta, s kojima korisnik interaktivno nije interagovao. Režim se fokusira na borbu protiv praćenja putem preusmeravanja.
- implementacija modalnih dijaloga, vezanih za posebne kartice i koji ne blokiraju cijeli interfejs.
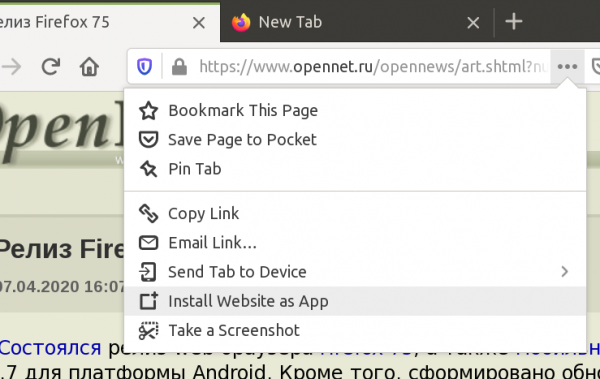
- mogućnost instalacije i otvaranja sajtova u formi aplikacija (Apps), koje omogućavaju da se sa sajtom radi kao sa običnim desktop programom. Za uključivanje u about:config potrebno je dodati postavku „browser.ssb.enabled=true“, nakon čega će se u kontekstnom meniju radnji sa stranice (tri tačke u adresnoj traci) pojaviti stavka „Install Website as App“, koja omogućava postavljanje ikone za odvojeno otvaranje trenutnog sajta na radnoj površini ili u meniju aplikacija. Razvoj razvoj koncepta „” (SSB), što podrazumijeva otvaranje web stranice u zasebnom prozoru bez izbornika, adresne trake i drugih elemenata korisničkog sučelja preglednika. U trenutnom prozoru otvaraju se samo linkovi na stranice aktivne web stranice, dok prelazak na vanjske linkove vodi do stvaranja zasebnog prozora s običnim preglednikom.

- implementacija režima „“, aktiviranog putem HTTP zaglavlja „X-Content-Type-Options“, koji sada onemogućava i logiku automatskog određivanja MIME tipova za HTML dokumente, a ne samo za JavaScript i CSS. Režim pomaže u zaštiti od napada povezanih sa manipulacijom MIME tipovima. Pregledač prema zadatku analizira tip obrađivanog sadržaja i obrađuje ga u zavisnosti od određenog tipa. Na primer, ako u datoteku „.jpg“ sačuvate HTML kod, pri otvaranju će se ta datoteka obraditi kao HTML, a ne kao slika. Napadač može koristiti formu za učitavanje slika za jpg datoteku koja uključuje HTML sa JavaScript kodom, a zatim objaviti link na tu datoteku, pri direktnom otvaranju koje se JavaScript kod izvršava u kontekstu sajta na koji je učitana (može prepoznati kolačiće i druge podatke vezane za sajt korisnika koji je otvorio link).
- Osigurana je lokalna keširanje svih pouzdanih PKI sertifikata sertifikacionih tela poznatih Mozilla, što je omogućilo poboljšanu kompatibilnost sa nepravilno konfigurisanim web serverima.
- Na stranicama otvorenim preko HTTP bez enkripcije zabranjena je upotreba API Web Crypto.
- Za Windows je implementiran režim direktnog kompozitovanja (Direct Composition), koji poboljšava performanse i približava uvođenje sistema kompozitovanja , napisanog na jeziku Rust i prebacujući na GPU operacije renderovanja sadržaja stranice.
- Za macOS je implementirana eksperimentalna mogućnost korišćenja klijentskih sertifikata iz zajedničkog skladišta sertifikata operativnog sistema (da bi se aktivirala u about:config, potrebno je uključiti opciju security.osclientcerts.autoload). Počevši od Firefox 72, ova mogućnost je bila dostupna samo za Windows.
- Iza Linux-a, u verzijama za macOS se koristi mehanizam izolacije , usmjeren na blokiranje is exploitation vulnerabilities in third-party function libraries. U ovoj fazi, izolacija je uključena samo za biblioteku , odgovornu za renderovanje fontova. RLBox kompajlira C/C++ kod iz izolovane biblioteke u niskonivojski međukod WebAssembly, koji se zatim formatira kao WebAssembly modul, čija se ovlaštenja postavljaju tako da se vežu samo za ovaj modul. Sakupljeni modul radi u zasebnom području memorije i nema pristup ostatku adresnog prostora. U slučaju iskorišćavanja ranjivosti u biblioteci, napadač će biti ograničen i neće moći da pristupi područjima memorije glavnog procesa ili da prenese kontrolu van izolovanog okruženja.
- Atribut „type” u elementu sada može prihvatiti samo vrednost „text/css”.
- U CSS-u su implementirane funkcije , i .
- Za CSS-svojstvo implementirana je podrška za vrednost „all”, koja nalaže obavezan prekid linije podvlačenja i precrtavanja pri ukrštanju sa grafemima teksta (ranije primenjena vrednost „auto” adaptivno je formirala prekide i nije isključivala dodire, dok kod „all” su dodiri sa grafemima potpuno zabranjeni).
- U JavaScriptu je uključena podrška za za instance klasa JavaScript, koje omogućavaju definisanje unapred određenih svojstava, inicijalizovanih van konstruktora.
class ClassWithStaticField {
static staticField = 'static field'
} - Dodana je podrška za klasu , pružajući metode za analizu i obradu lokalnih jezičkih, regionalnih i stilskih parametara, kao i za čitanje i pisanje oznaka Unicode ekstenzija i čuvanje korisničkih podešavanja lokalizacije u serijalizovanom formatu;
- Implementacija svojstva Function.caller je usklađena sa poslednjim radnim nacrtom nove ECMAScript specifikacije (umesto TypeError, sada se vraća null ako je poziv izvršen iz funkcije sa atributima strict, async ili generator).
- U HTMLFormElement je dodat metod , koji pokreće programsku slanje podataka forme po analogiji sa klikom na dugme za slanje podataka. Ova funkcija se može koristiti pri razvoju vlastitih dugmadi za slanje forme, za koje pozivanje form.submit() nije dovoljno zbog toga što ne dovodi do interaktivne provere parametara, generisanja događaja ‘submit’ i slanja podataka vezanih za dugme za slanje.
- Submit događaj se sada implementira putem objekta sa tipom SubmitEvent, a ne Event. SubmitEvent uključuje nove osobine koje omogućavaju identifikaciju elementa koji je izazvao podnošenje obrasca. Na primjer, SubmitEvent omogućava korištenje jednog obrađivača koji je zajednički za razne dugmadi i linkove koji vode ka podnošenju obrasca.
- Ispravno je realizirano prosljeđivanje događaja o kliku prilikom pozivanja metode click() za odvojene elemente (koji nisu dio DOM stabla).
- U API-ju Dodana je mogućnost vezivanja animacije za početni ili završni ključni kadar, a browser će sam izračunati završno ili početno stanje (samo je potrebno navesti prvi ili zadnji ključni kadar). Uključeni su podrazumijevano Animation.timeline getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() i Element.getAnimations().
- Dodana je mogućnost aktivacije interfejsa za profilisanje stranica bez potrebe za instalacijom dodatka, pritiskom na dugme „Enable Profiler Menu Button“ na sajtu. . Dodan je režim analize performansi samo aktivne kartice.
- U web konzoli pojavio se režim trenutnog izračunavanja izraza, što omogućava programerima brže otkrivanje i ispravljanje grešaka prilikom unosa složenih izraza zahvaljujući prikazu preliminarnog rezultata dok se upisuje.
- U za mjerenje područja stranice (Measuring Tool) dodana je mogućnost promjene veličine pravougaonog okvira (ranije, kada se otpusti taster miša, okvir nije mogao biti izmijenjen i u slučaju netočnog cilja, moralo se mjeriti ispočetka).
- U interfejsu za inspektovanje stranica dodana je podrška za pretraživanje elemenata pomoću XPath izraza pored prethodno dostupnog pretraživanja pomoću CSS selektora.
- Dodana je mogućnost filtriranja WebSocket poruka pomoću regularnih izraza (ranije su bile podržane samo tekstualne maske).
- U JavaScript debageru dodana je podrška za vezivanje tačaka prekida uz obrađivače WebSocket događaja.
- Obavljen je čišćenje interfejsa za analizu mrežne aktivnosti. Optimizirano je prikazivanje tabela u uslovima istovremenog obrade velikog broja konekcija. Povećana je kontrastnost separatora kolona i dugmadi za primenu filtera. U panelu za blokiranje mrežnih zahteva implementirana je mogućnost korišćenja znaka „*“ u maskama URL-ova (omogućava procenu ponašanja sajta u uslovima kvara pri učitavanju resursa).
Pored novina i ispravki grešaka, u Firefox-u 75 rešena je , a nekoliko njih označeno je kao kritične, tj. mogu dovesti do izvršavanja koda napadača prilikom otvaranja posebno oblikovanih stranica. Trenutno informacije sa detaljima o ispravljenim sigurnosnim problemima nisu dostupne, očekuje se da će lista ranjivosti biti objavljena u narednih nekoliko sati.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish