

Objavljen je web-pretraživač , kao i Firefox 68.8 za Android platformu. Također, formirana je nadogradnja sa dugoročnom podrškom . U bliskoj budućnosti na fazu prelazi na granu Firefox 77, čije je izdanje planirano za 2. juni.
:
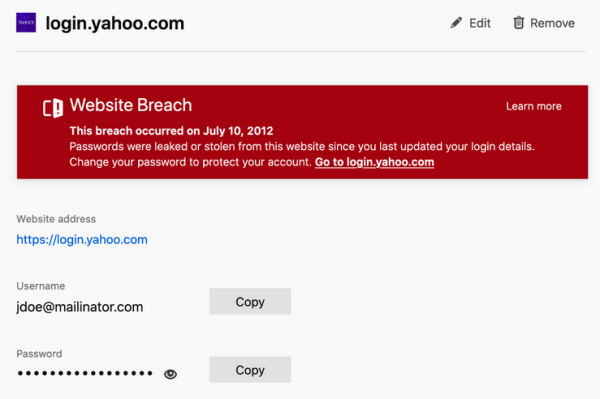
- sposobnosti ugrađenog sistemskog dodatka Lockwise, koji nudi interfejs «about:logins» za upravljanje sačuvanim lozinkama. Osiguran je izlaz upozorenja za sačuvane račune povezane s web stranicama na kojima su ranije otkriveni hakeri s curenjem podataka. Upozorenje se prikazuje ako zapis s lozinkom u Firefoxu nije ažuriran od trenutka kompromitacije web stranice.

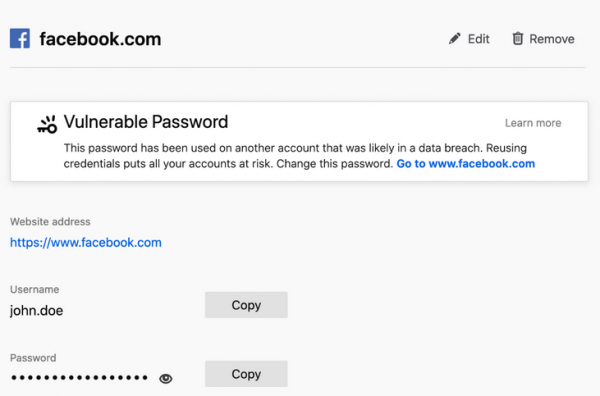
Također je dodano prikazivanje upozorenja o kompromitaciji lozinki korištenih na više web stranica. Ako neki od sačuvanih računa bude uključen u curenje podataka i korisnik ponovo koristi istu lozinku na drugim web stranicama, biće mu preporučeno da promijeni lozinku. Provjera se vrši putem integracije s bazom podataka projekta , koja uključuje informacije o 9,5 milijardi računa ukradenih kao rezultat hakovanja 443 web stranice. Metoda je anonimna i zasniva se na prijenosu prefiksa SHA-1 heša od emaila (nekoliko prvih karaktera), na koji server odgovara odgovarajućim repovima heševa iz svoje baze, a pretraživač na svojoj strani ih upoređuje s postojećim punim hešem i u slučaju podudaranja izbacuje upozorenje (puni heš se ne šalje).

Proširena je lista web stranica za koje se primjenjuje funkcija pouzdanih lozinki prilikom popunjavanja obrazaca za registraciju. Prije je predložak za pouzdanu lozinku bio prikazan samo u prisustvu polja s atributom "autocomplete = new-password". Bez obzira na korištenu web stranicu, lozinka može biti generisana putem kontekstnog menija.
Na Windows i macOS, ako u Firefoxu nije postavljen glavni šifrat, podrška za prikaz dijaloga autentifikacije OS-a i unos sistemskih podataka prije pregleda sačuvanih lozinki. Nakon unosa sistemske lozinke, pristup sačuvanim lozinkama se omogućava na 5 minuta, nakon čega će biti potrebno ponovo unijeti lozinku. Ova mjera će zaštititi podatke od tuđih očiju u slučaju napuštanja računara bez nadzora, ako u pretraživaču nije postavljen glavni šifrat.
- rada ««, koji je isključen prema zadanim postavkama. Kada se aktivira način rada pomoću parametra «dom.security.https_only_mode» u about:config, svi zahtjevi koji se izvršavaju bez šifriranja bit će automatski preusmjereni na sigurnije verzije stranica («http://» sa «https://»). Zamjena se vrši kako na razini učitanih resursa na stranicama, tako i prilikom unosa u adresnu traku. Ako pokušaj pristupa putem https na adresu unesenu u adresnu traku istekne, korisniku će biti prikazana stranica s greškom koja će sadržavati gumb za izvođenje zahtjeva putem http://. U slučaju grešaka prilikom učitavanja «https://» podresursa, takve greške će biti ignorirane, ali će se u web konzoli prikazivati upozorenja koja se mogu pregledati putem alata za web programere.
- Dodana je mogućnost brzog prebacivanja između gledanja videa u režimu «» (Picture-in-Picture) i punog ekrana. Korisnik može smanjiti video u malo prozor i istovremeno obavljati drugi posao, uključujući rad u drugim aplikacijama i na virtualnim radnim površinama. Ako se želi prebaciti cijela pažnja na video, dovoljna je dvostruka akcija mišem za prelazak u prikaz na punom ekranu. Ponovni dvostruki klik mišem vratit će gledanje u režim «slika u slici».
- Obavljen je rad na povećanju vidljivosti i praktičnosti korištenja adresne trake. Prilikom otvaranja nove kartice smanjena je sjena oko polja s adresnom trakom. Malo je proširena traka s bookmarkovima radi povećanja površine za dodir na ekranima osjetljivim na dodir.
- U okruženjima temeljenim na Waylandu, uz pomoć
mogućnost hardverskog ubrzanja dekodiranja VP9 i drugih formata videa koji se podržavaju u Firefoxu. Ubrzanje se osigurava pomoću VA-API (Video Acceleration API) i FFmpegDataDecoder (u prošlom izdanju bila je implementirana samo podrška za H.264). Za upravljanje uključivanjem ubrzanja u about:config potrebno je postaviti parametre «widget.wayland-dmabuf-webgl.enabled» i «widget.wayland-dmabuf-vaapi.enabled». - Na Windowsu za korisnike prijenosnih računala s GPU-om Intel i ekranom razlučivosti ne višoj od 1920×1200 prema zadanim postavkama aktiviran je sustav kompozicije , napisan u jeziku Rust i koji prebacuje operacije renderiranja sadržaja stranice na GPU.
- Dodana podrška za objekat , koju
omogućava korišćenje interfejsa i , radeći izvan glavnog toka izvršenja u Firefoxu. Novi API omogućava obradu zvuka u realnom vremenu, programski kontrolišući zvučne parametre bez dodatnih kašnjenja i ne utičući na stabilnost zvučnog izlaza. Pojava AudioWorklet omogućila je povezivanje na pozive u Zoom-u u Firefoxu bez instalacije dodatnih ekstenzija, kao i omogućila implementaciju složenih zvučnih scenarija u pretraživaču, poput prostornog zvuka za virtualne realnosti ili igre. - U CSS-u , koje definišu sistemske vrednosti boja (CSS Color Module Level 4).
- U konstruktorima Intl.NumberFormat, Intl.DateTimeFormat i Intl.RelativeTimeFormat podrazumevano je uključena obrada opcija „numberingSystem“ i „calendar“. Na primer: „Intl.NumberFormat('en-US', { numberingSystem: 'latn' })“ ili „Intl.DateTimeFormat('th', { calendar: 'gregory' })“.
- Uključena je blokada nepoznatih protokola u metodama kao što su „location.href“ ili .
- Tokom testiranja prikaza sajtova na mobilnim uređajima uz pomoć režima Responsive Design Mode u alatima za web razvoj, obezbeđena je simulacija ponašanja mobilnog uređaja tokom obrade skaliranja dvostrukim dodirom. Implementirana je ispravna iscrtavanje meta-viewport tagova, što je omogućilo optimizaciju sajtova za Firefox za Android bez mobilnog uređaja.
- U interfejsu za inspekciju mrežnih zahteva, dvostrukim klikom na razdvojniki kolona u zaglavlju obezbeđeno je automatsko prilagođavanje veličine kolone tabele za prikazane podatke.
- U interfejsu za inspekciju WebSocket-a dodat je novi Control filter za prikaz kontrolnih okvira. Implementirana je mogućnost pregleda poruka u formatu , koji je dodat na listu automatski formatiranih protokola na sličan način kao što su socket.io, SignalR i WAMP.
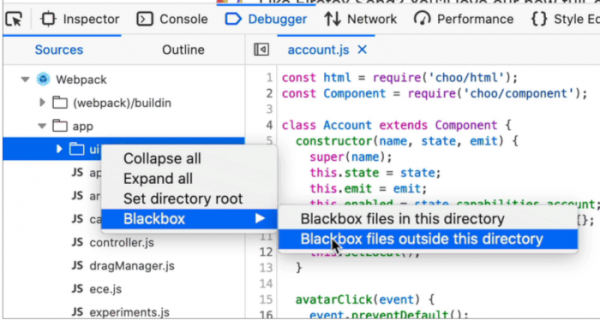
- U JavaScript debageru dodana je mogućnost ignorisanja fajlova koji nisu u upotrebi tokom debagovanja. Kroz kontekstni meni „blackbox“ predložene su opcije za skrivanje sadržaja u bočnom panelu smeštenog u izabranom direktorijumu ili van njega. Tokom kopiranja tragova steka obezbeđeno je stavljanje u međuspremnik pune putanje, a ne samo ime fajla.

- U web konzoli u višelinijskom režimu omogućeno je skrivanje delova koda koji premašuju pet linija (za otkrivanje treba kliknuti bilo gde u oblasti sa prikazanim kodom).
Osim novina i ispravki grešaka u Firefox 76, otklonjene su , od kojih je 10 (CVE-2020-12387, CVE-2020-12388 i 8 pod CVE-2020-12395) označeno kao kritične i potencijalno sposobne da dovedu do izvršenja koda napadača prilikom otvaranja posebno pripremljenih stranica. Ranjivost CVE-2020-12388 omogućava izlazak iz sandbox okruženja u Windows-u kroz manipulacije sa tokenima pristupa. Ranjivost CVE-2020-12387 povezana je sa pristupom već oslobođenom bloku memorije (Use-after-free) pri završetku rada Web Workera. CVE-2020-12395 kombinuje probleme sa memorijom, kao što su prelivanja bafera.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish