

Predgovor
Tekst vezan uz temu iz naslova sam pisao prije samo tjedan dana i naišao na to da, da tako kažem, obrazovnih informacija na mreži nema baš mnogo. Uglavnom su to suhi podaci i upute za podešavanje. Zato sam odlučio malo prilagoditi tekst i objaviti ga kao članak.
Šta je FTP
FTP (File Transfer Protocol) je protokol za prijenos datoteka putem mreže. On je jedan od osnovnih protokola Etherneta. Pojavio se 1971. godine i u početku je radio u DARPA mrežama. Trenutno, kao i HTTP, prijenos datoteka se temelji na modelu koji se sastoji od skupa protokola TCP/IP (Transmission Control Protocol/Internet Protocol). Definiran je u RFC 959.
Protokol definiše sljedeće:
- Kako se vrši provjera greške
- Metod pakiranja podataka (ako se pakiranje koristi)
- Na koji način uređaj za slanje javlja da je završio poruku
- Na koji način uređaj za primanje javlja da je primio poruku
Interakcija između klijenta i servera
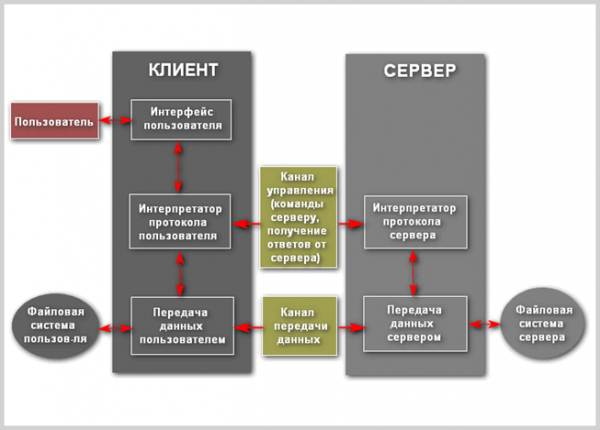
Pogledajmo detaljnije procese koji se odvijaju prilikom rada FTP-a. Povezivanje inicira interpretator protokola korisnika. Upravljanje razmjenom vrši se putem upravljačkog kanala prema TELNET standardu. FTP komande generira interpretator protokola korisnika i šalje ih na server. Odgovori servera se također šalju korisniku putem upravljačkog kanala. U općem slučaju, korisnik ima mogućnost uspostaviti kontakt s interpretatorom protokola servera koristeći sredstva koja su drugačija od onih koja koristi interpretator korisnika.
Osnovna karakteristika FTP-a je ta što koristi dvostruku vezu. Jedna veza se koristi za slanje komandi serveru i obavlja se po defaultu putem TCP porta 21, koji se može promijeniti. Upravljajuća veza postoji sve dok klijent komunicira sa serverom. Upravni kanal mora biti otvoren prilikom prijenosa podataka između mašina. U slučaju njegovog zatvaranja, prijenos podataka se prekida. Druga veza se koristi za direktan prijenos podataka. Ona se otvara svaki put kada se vrši prijenos datoteka između klijenta i servera. U slučaju da se istovremeno prenosi više datoteka, za svaku od njih se otvara svoj kanal prijenosa.
FTP može raditi u aktivnom ili pasivnom režimu, od kojeg zavisi način uspostavljanja veze. U aktivnom režimu, klijent stvara upravljačku TCP vezu sa serverom i šalje serveru svoju IP adresu i proizvoljan broj klijentskog porta, nakon čega čeka da server uspostavi TCP vezu sa ovom adresom i brojem porta. U slučaju da se klijent nalazi iza vatrozida i ne može primiti dolaznu TCP vezu, može se koristiti pasivni režim. U ovom režimu klijent koristi upravljački tok da pošalje serveru PASV komandu, a zatim dobija od servera njegovu IP adresu i broj porta, koji se zatim koriste od strane klijenta za otvaranje podatkovnog toka sa svog proizvoljnog porta.
Može se dogoditi situacija u kojoj se podaci mogu prenositi na treću mašinu. U tom slučaju korisnik organizuje upravljački kanal sa dva servera i uspostavlja direktan podatkovni kanal između njih. Kontrolne komande idu preko korisnika, dok se podaci prenose direktno između servera.
Pri prenosu podataka kroz mrežu mogu se koristiti četiri reprezentacije podataka:
- ASCII – koristi se za tekst. Podaci, ako je potrebno, pre nego što se prenesu konvertuju se iz simbolskog prikaza na pošiljaocu u "osmobitni ASCII", i (ponovo, ako je potrebno) u simbolsku reprezentaciju prijemnika. Konkretno, menjaju se znaci za prelom reda. Kao rezultat, ovaj režim nije pogodan za datoteke koje sadrže ne samo običan tekst.
- Binarni režim – uređaj pošiljalac šalje svaku datoteku bajt po bajt, a primalac čuva tok bajtova pri prijemu. Podrška za ovaj režim je preporučena za sve implementacije FTP-a.
- EBCDIC – koristi se za prenos običnog teksta između hostova u EBCDIC kodiranju. Po ostalim karakteristikama, ovaj režim je sličan ASCII režimu.
- Lokalni režim – omogućava dvema računarima sa identičnim podešavanjima da šalju podatke u svom formatu bez konvertovanja u ASCII.
Prenos podataka može se vršiti u bilo kojem od tri režima:
- Tokovni režim – podaci se šalju u obliku neprekinutog toka, oslobađajući FTP od provođenja bilo kakve obrade. Umesto toga, cela obrada se sprovodi TCP-om. Indikator kraja datoteke nije potreban, osim za deljenje podataka na zapise.
- Blok režim – FTP deli podatke na više blokova (blok zaglavlja, broj bajtova, polje podataka) i zatim ih prenosi putem TCP-a.
- Režim kompresije – podaci se kompresuju jedinstvenim algoritmom (obično kodiranjem dugih serija).
FTP server – to je server koji omogućava korišćenje protokola za prenos datoteka. Ima određene karakteristike koje ga razlikuju od običnih web servera:
- Potrebna je autentifikacija korisnika
- Sve operacije se obavljaju unutar trenutne sesije
- Mogućnost izvršavanja različitih akcija sa datotečkim sistemom
- Koristi se poseban kanal za svaku vezu
FTP client – to je program koji omogućava povezivanje na udaljeni server putem FTP-a i takođe izvršavanje potrebnih radnji sa elementima datotečkog sistema. Klijent može biti i pregledač, u čiju adresu treba uneti adresu koja predstavlja put do određenog direktorijuma ili datoteke na udaljenom serveru, u skladu sa opštom blok-shemom URL:
ftp://user:pass@address:port/directory/file
Međutim, korišćenje web pregledača na ovaj način omogućava samo pregled ili preuzimanje datoteka od interesa. Da bi se u potpunosti iskoristili svi prednosti FTP-a, kao klijent treba koristiti specijalizovani softver.
FTP autentifikacija koristi šemu korisničkog imena/lozinke za obezbeđivanje pristupa. Korisničko ime se šalje serveru komandom USER, a lozinka komandom PASS. Ako server prihvati informacije koje klijent dostavlja, server šalje klijentu pozivnicu i započinje sesija. Korisnici mogu, ako server podržava ovu osobinu, ući u sistem bez pružanja identifikacionih podataka, ali server može pružiti samo ograničen pristup za takve sesije.
Host koji obezbeđuje FTP uslugu može omogućiti anonimni pristup FTP-u. Korisnici obično ulaze u sistem kao „anonymous“ (može biti osetljivo na velika i mala slova na nekim FTP serverima) kao korisničko ime. Iako se obično traži da korisnici pošalju adresu svoje elektronske pošte umesto lozinke, nikakva provera se zapravo ne vrši. Mnogi FTP hostovi koji obezbeđuju ažuriranja softvera podržavaju anonimni pristup.
Šema protokola
Interakcija „klijent-server“ prilikom FTP veze može se vizuelno prikazati na sledeći način:
Sigurni FTP
FTP od samog početka nije zamišljen kao bezbedan, jer je bio predviđen za komunikaciju između više vojnika objekata i institucija. Međutim, s razvojem i širenjem interneta, opasnost od neovlašćenog pristupa značajno se povećala. Pojavila se potreba za zaštitom servera od raznih napada. U maju 1999. godine, autori RFC 2577 su prikazali ranjivosti u sledećem spisku problema:
- Skriveni napadi (bounce attacks)
- Spoof napadi (spoof attacks)
- Napadi metodom brute force (brute force attacks)
- Presretanje paketa, snifovanje (packet capture, sniffing)
- Zahvat portova (port stealing)
Običan FTP nema mogućnost prenosa podataka u enkriptovanom obliku, zbog čega korisnička imena, lozinke, naredbe i druge informacije mogu lako biti presretnute od strane napadača. Uobičajeno rešenje za ovaj problem je korišćenje "bezbednih", TLS-zaštićenih verzija ranjivog protokola (FTPS) ili nekog drugog, sigurnijeg protokola, poput SFTP/SCP, koji dolazi sa većinom implementacija protokola Secure Shell.
FTPS
FTPS (FTP + SSL) – ekstenzija standardnog protokola za prenos datoteka, koja dodaje mogućnost kreiranja enkriptovanih sesija pomoću SSL protokola (Secure Sockets Layer – nivo zaštićenih soketa). Danas zaštitu obezbeđuje njegov napredniji analog TLS (Transport Layer Security – zaštita transportnog nivoa).
SSL
SSL protokol je predložila kompanija Netscape Communications 1996. godine s ciljem obezbeđivanja bezbednosti i poverljivosti internet veza. Protokol podržava autentifikaciju (utvrđivanje autentičnosti) klijenta i servera, ne zavisi od aplikacija i je transparentan za HTTP, FTP i Telnet protokole.
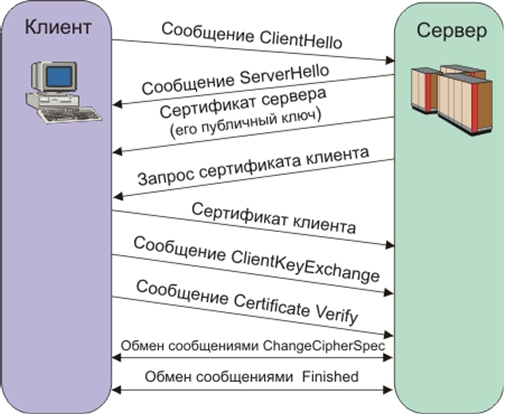
SSL Handshake protokol se sastoji iz dva koraka: utvrđivanje autentičnosti servera i neobavezno utvrđivanje autentičnosti klijenta. U prvom koraku, server u odgovoru na zahtev klijenta šalje svoj sertifikat i parametre enkripcije. Zatim klijent generiše tajni ključ, enkripuje ga javnim ključem servera i šalje serveru. Server dekriptuje tajni ključ svojim privatnim ključem i potvrđuje svoju autentičnost klijentu, vraćajući mu poruku potpisanu tajnim ključem klijenta.
Naredni podaci se šifriraju i verifikuju ključevima dobijenim na osnovu ovog glavnog ključa. U drugoj fazi, koja nije obavezna, server šalje zahtev klijentu, a klijent potvrđuje serveru svoju autentičnost vraćajući zahtev sa svojim digitalnim potpisom i sertifikatom javnog ključa.
SSL podržava različite kriptografske algoritme. Tokom uspostavljanja veze koristi se kriptosistem javnog ključa RSA. Nakon razmene ključeva koriste se različiti algoritmi: RC2, RC4, IDEA, DES i TripleDES. Takođe se koristi MD5 — algoritam za generisanje heš vrednosti. Sintaksa sertifikata javnog ključa opisana je u X.509.
Jedna od važnih prednosti SSL-a je njegova potpuna softverska i platformna nezavisnost. Protokol je razvijen na principima prenosivosti, a ideologija njegove izrade ne zavisi od aplikacija u okviru kojih se koristi. Osim toga, važno je napomenuti da se preko SSL protokola mogu transparentno aplicirati i drugi protokoli; bilo za povećanje stepena zaštite ciljanih informatičkih tokova, ili za prilagođavanje kriptografskih mogućnosti SSL-a nekoj drugoj, specifičnoj zadatku.
SSL veza
Osigurani SSL kanal ima tri osnovna svojstva:
- Kanal je privatni. Šifrovanje se koristi za sve poruke nakon jednostavnog dijaloga koji služi za određivanje tajnog ključa.
- Kanal je autentifikovan. Serverska strana dijaloga uvek se autentifikuje, dok se klijentska autentifikuje opcionalno.
- Kanal je pouzdan. Transport poruka uključuje proveru integriteta (uz korišćenje MAC-a).
Karakteristike FTPS-a
Postoje dve implementacije FTPS-a, koje koriste različite metode za obezbeđivanje sigurnosti:
- Ne-implicitna metoda podrazumeva korišćenje standardnog SSL protokola sa uspostavljanjem sesije pre slanja podataka, što, zauzvrat, narušava kompatibilnost sa običnim FTP klijentima i serverima. Za obezbeđivanje kompatibilnosti sa klijentima koji ne podržavaju FTPS, za kontrolnu vezu se koristi TCP port 990, a za prenos podataka — 989. Ovo omogućava zadržavanje standardnog porta 21 za FTP protokol. Ova metoda se smatra zastarelim.
- Jasno – mnogo je pogodniji, jer koristi standardne FTP komande, ali šifrira podatke prilikom odgovora, što omogućava korišćenje istog kontrolnog veze za FTP i FTPS. Klijent treba jasno da zatraži zaštićeni prenos podataka od servera, a zatim da odobri način šifrovanja. Ako klijent ne zatraži zaštićeni prenos, FTPS server ima pravo da sačuva ili zatvori nezaštićenu vezu. Mekanizam za usklađivanje identiteta i zaštite podataka dodat je prema RFC 2228, koji uključuje novu FTP komandu AUTH. Iako ovaj standard ne definiše jasno mehanizme zaštite, on definiše da zaštićenu vezu treba da inicira klijent korišćenjem gore opisanog algoritma. Ako server ne podržava zaštićene veze, trebalo bi da se vrati kod greške 504. FTPS klijenti mogu dobiti informacije o podržanim protokolima zaštite servera putem komande FEAT, međutim server nije obavezan da otkriva koje nivoe bezbednosti podržava. Najčešće korišćene FTPS komande su AUTH TLS i AUTH SSL, koje obezbeđuju zaštitu TLS i SSL, respektivno.
SFTP
SFTP (Secure File Transfer Protocol) – protokol aplikacionog nivoa za prenos datoteka koji funkcioniše preko sigurnog kanala. Ne treba ga mešati sa (Simple File Transfer Protocol), koji ima istu skraćenicu. Dok je FTPS jednostavno proširenje FTP-a, SFTP je zaseban i nikako nije povezan protokol, koji koristi SSH (Secure Shell – sigurna ljuska) kao osnovu.
Sigurna ljuska
Razvoja protokola se bavila jedna od grupa IETF pod nazivom Secsh. Radna dokumentacija novog protokola SFTP nije postala zvanični standard, međutim, počela je da se koristi za razvoj aplikacija. Kasnije je objavljeno šest verzija protokola. Međutim, postepeno povećanje funkcionalnosti u njemu dovelo je do donošenja odluke 14. avgusta 2006. godine o prekidu rada na razvoju protokola zbog ispunjenja glavne svrhe projekta (razvoj SSH) i nedostatka dovoljno stručnog nivoa za prelazak na razvoj punopravnog protokola daljinskog sistema datoteka.
SSH je mrežni protokol koji omogućava daljinsko upravljanje operativnim sistemom i tuneliranje TCP veza (na primjer, za prenos datoteka). Sličan je po funkcionalnosti protokolima Telnet i rlogin, ali za razliku od njih, enkriptira sav saobraćaj, uključujući i proslijeđene lozinke. SSH omogućava izbor različitih algoritama enkripcije. SSH klijenti i SSH serveri dostupni su za većinu mrežnih operativnih sistema.
SSH omogućava sigurnu transmisiju gotovo svih drugih mrežnih protokola u nezaštićenoj sredini. Tako, ne samo da se može raditi na računaru putem komandne linije na daljinu, već se putem enkriptovanog kanala mogu prenositi audio ili video streamovi (na primjer, sa veb kamere). Također, SSH može koristiti kompresiju prenetih podataka za njihovu kasniju enkripciju, što je korisno, na primjer, za daljinsko pokretanje X Window System klijenata.
Prva verzija protokola, SSH-1, razvijena je 1995. godine od strane istraživača Tatu Ulonena sa Tehnološkog univerziteta u Helsinkiju (Finska). SSH-1 je napisan kako bi se obezbijedila veća privatnost u odnosu na protokole rlogin, telnet i rsh. Godine 1996. razvijena je sigurnija verzija protokola, SSH-2, koja nije kompatibilna sa SSH-1. Protokol je stekao još veću popularnost, a do 2000. godine imao je oko dva miliona korisnika. Trenutno pod pojmom „SSH“ obično podrazumijevamo upravo SSH-2, jer se prva verzija protokola zbog značajnih nedostataka sada praktično ne primjenjuje. Godine 2006. protokol je odobren od strane radne grupe IETF kao Internet standard.
Postoje dve uobičajene implementacije SSH: privatna komercijalna i besplatna slobodna. Slobodan program se naziva OpenSSH. Do 2006. godine, 80% računara u internetu koristilo je upravo OpenSSH. Privatna implementacija razvija se od strane organizacije SSH Communications Security, koja je sto posto podređena korporaciji Tectia, a besplatna je za nekomercijalnu upotrebu. Ove implementacije sadrže gotovo identičan set komandi.
Protokol SSH-2, za razliku od protokola telnet, otporan je na napade prisluškivanja saobraćaja („sniffing“), ali nije otporan na napade „čovek u sredini“. Protokol SSH-2 takođe je otporan na napade putem preuzimanja sesije (eng. session hijacking), jer nije moguće priključiti se već uspostavljenoj sesiji ili je presresti.
Da bi se sprečili napadi „čovek u sredini“ prilikom povezivanja sa hostom čiji ključ još nije poznat klijentu, klijentski softver prikazuje korisniku „otisak ključa“ (eng. key fingerprint). Preporučuje se pažljivo proveriti prikazani „otisak ključa“ sa otiskom ključa servera, po mogućstvu dobijenim putem pouzdanih komunikacionih kanala ili lično.
Podrška za SSH ostvarena je u svim UNIX-sličnim sistemima, a na većini njih među standardnim alatima prisutni su klijent i server ssh. Postoji mnogo implementacija SSH-klijenata i za ne-UNIX OS. Protokol je stekao veliku popularnost nakon širokog razvoja analitičkih alata za saobraćaj i načina narušavanja rada lokalnih mreža, kao alternativno rešenje koje nije bezbedno za protokol Telnet za upravljanje važnim čvorovima.
Veza korišćenjem SSH
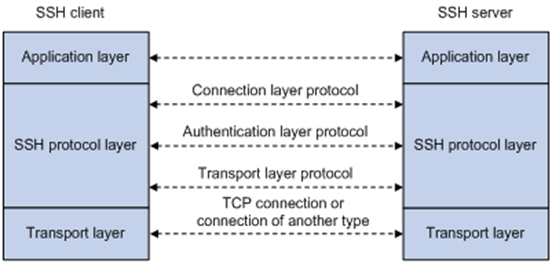
Za rad putem SSH potreban je SSH-server i SSH-klijent. Server sluša veze od klijentskih mašina i prilikom uspostavljanja veze vrši autentifikaciju, nakon čega započinje servisiranje klijenta. Klijent se koristi za prijavu na udaljenu mašinu i izvršavanje komandi.
Poređenje sa FTPS
Glavna razlika između SFTP-a i standardnog FTP-a i FTPS-a je ta što SFTP enkriptuje apsolutno sve komande, korisnička imena, lozinke i druge poverljive informacije.
Oba protokola FTPS i SFTP koriste kombinaciju asimetričnih algoritama (RSA, DSA), simetričnih algoritama (DES/3DES, AES, Twofish itd.), kao i algoritma za razmenu ključeva. Za autentifikaciju FTPS (ili, ako budemo precizniji, SSL/TLS preko protokola FTP) koristi X.509 sertifikate, dok SFTP (SSH protokol) koristi SSH ključeve.
X.509 sertifikati uključuju javni ključ i određene informacije o vlasniku sertifikata. Ove informacije omogućavaju, s druge strane, proveru integriteta samog sertifikata, autentičnost i vlasnika sertifikata. X.509 sertifikati imaju odgovarajući privatni ključ, koji se obično čuva odvojeno od sertifikata iz bezbednosnih razloga.
SSH ključ sadrži samo javni ključ (odgovarajući privatni ključ se čuva posebno). Ne sadrži nikakve informacije o vlasniku ključa. Neke SSH implementacije koriste X.509 certifikate za autentifikaciju, ali zapravo ne proveravaju celu lanac certifikata — koristi se samo javni ključ (što čini tu autentifikaciju nepotpunom).
Zaključak
Protokol FTP nesumnjivo i dalje igra važnu ulogu u skladištenju i distribuciji informacija na mreži, uprkos svojoj dugoj istoriji. To je praktičan, multifunkcionalan i standardizovan protokol. Na njegovoj osnovi je izgrađeno mnoštvo datotečnih arhiva, bez kojih tehnički rad ne bi bio toliko efikasan. Osim toga, jednostavan je za podešavanje, a server i klijent programi postoje praktično za sve relevantne i manje relevantne platforme.
Njegove zaštićene verzije rešavaju problem privatnosti čuvanih i prenosivih podataka u savremenom svetu. Oprotiv, oba nova protokola imaju svoje prednosti i mane i obavljaju pomalo različite uloge. U područjima gde je neophodan baš datotečni arhiv, preferira se koristiti FTPS, posebno ako je klasični FTP već ranije korišćen. SFTP je manje rasprostranjen zbog svoje nekompatibilnosti sa starim protokolom, ali je sigurniji i ima veću funkcionalnost, budući da je deo sistema za daljinsko upravljanje.
Spisak izvora
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish