

Za Kubernetes postoji nekoliko opcija za ažuriranje resursa: apply, edit, patch i replace. Postoji konfuzija oko toga šta svaka od njih radi i kada ih primeniti. Hajde da razjasnimo.
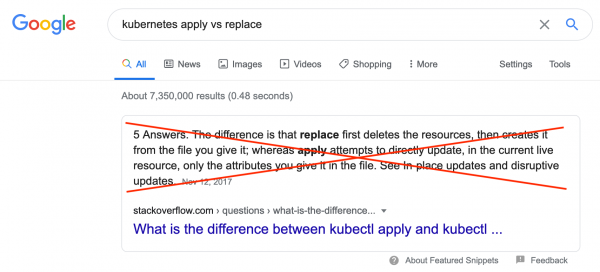
Ako frazu "kubernetes apply vs replace", naći će se , koji nije tačan. "kubernetes apply vs patch" prvi link je dokumentacija na kubectl patch, koja ne uključuje poređenje apply i patch. U ovom članku biće razmotrene različite opcije i pravilna upotreba svake od njih.
Tokom životnog ciklusa Kubernetes resursa (usluga, deployment, ingress itd.) ponekad je potrebno promeniti, dodati ili ukloniti neka svojstva ovog resursa. Na primer, dodati napomenu, povećati ili smanjiti broj replika.
Kubernetes CLI
Ako već radite sa Kubernetes klasterima putem CLI-a, već ste upoznati sa apply i edit. Komanda apply čita specifikaciju resursa iz datoteke i pravi "upsert" u Kubernetes klaster, tj. kreira resurs ako ne postoji i ažurira ga ako postoji. Komanda edit čita resurs putem API-a, nakon čega piše specifikaciju resursa u lokalnu datoteku koja se zatim otvara u tekstualnom editoru. Nakon što uredite i sačuvate datoteku, . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. će poslati izmene nazad preko API-a, koji pažljivo primenjuje te izmene na resurs.
Nisu svi upoznati s komandama patch i replace. Komanda patch omogućava promenu dela specifikacije resursa, pružajući samo izmenjeni deo u komandnoj liniji. Komanda replace radi isto kao i edit, ali sve morate uraditi ručno: potrebno je preuzeti trenutnu verziju specifikacije resursa, na primer, koristeći kubectl get -o yaml, urediti je, a zatim koristiti replace za ažuriranje resursa prema izmenjenoj specifikaciji. Komanda replace neće raditi ako su se dogodile bilo kakve promene između čitanja i zamene resursa.
Kubernetes API
Verovatno ste upoznati s metodama CoreV1().Pods().Update(), replaceNamespacedService ili patch_namespaced_deployment, ako radite s klasterima putem koristeći neki programski jezik. Biblioteka obrađuje ove metode putem HTTP zahteva, koristeći metode PUT i PATCH. Pri tome update i replace koriste PUT, dok patch, koliko god to može zvučati banalno, koristi PATCH.
Važno je napomenuti da . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. takođe radi s klasterima putem API-a. Drugim rečima, . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki.– je omotač preko klijentske biblioteke za jezik Go, koji u velikoj meri omogućava da se podkomande pruže u kompaktnoj i čitljivoj formi pored standardnih mogućnosti API-ja. Na primer, kao što ste već mogli primetiti, metoda apply nije pomenuta u prethodnom pasusu. U ovom trenutku (maj 2020, napomena prevodioca.) cela logika kubectl apply, tj. kreiranje nepostojećih resursa i ažuriranje postojećih, potpuno funkcioniše sa strane koda . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki.. Ulažu se napori apply prebaci na stranu API-ja, ali to je još u fazi beta testiranja. Detaljnije ću to opisati u nastavku.
Podrazumevani patch
Najbolje je primeniti patch, ako želite da ažurirate resurs. Tako funkcionišu i klijentske biblioteke preko API-ja Kubernetes, kao i . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. (nije iznenađujuće, jer je to omotač klijentske biblioteke, napomena prevodioca.).
Raditi strateški
Sve komande . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. apply, edit i patch koriste metodu PATCH u HTTP zahtevima za ažuriranje postojećeg resursa. Ako se bolje zagledamo u implementaciju komandi, sve koriste pristup za ažuriranje resursa, iako mogu da koriste i druge pristupe (više o tome u nastavku). Pristup strategic-merge patching pokušava "da sve uradi ispravno" prilikom kombinovanja dostavljene specifikacije sa postojećom specifikacijom. Konkretno, pokušava da kombinuje kako objekte, tako i nizove, što znači da su promene obično aditivne. Na primer, pokretanje komande patch sa novom promenljivom okruženja u specifikaciji kontejnera pod-a, dovodi do toga da se ova promenljiva okruženja dodaje postojećim promenljivim okruženja, umesto da ih prepisuje. Da biste uklonili koristeći ovaj pristup, treba da postavite vrednost parametra na null u dostavljenoj specifikaciji. Koje komande patch je najbolje koristiti za ažuriranje? . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. Ako kreirate i upravljate svojim resursima pomoću
, prilikom ažuriranja uvek je bolje koristiti kubectl apply, kako bi kubectl applymogao da upravlja konfiguracijom i pravilno prati zatražene promene između primena. Prednost stalne upotrebe . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. je u tome što prati prethodno primenjenu specifikaciju, omogućavajući mu da zna kada se svojstva specifikacije i elementi niza eksplicitno uklanjaju. Ovo omogućava korišćenje apply se sastoji u tome da prati ranije primijenjenu specifikaciju, omogućavajući mu da zna kada se svojstva specifikacije i elementi niza jasno uklanjaju. To omogućava korištenje apply za uklanjanje svojstava i elemenata niza, dok će obično strateško spajanje raditi. Komande edit i patch ne ažuriraju napomene koje kubectl apply se koriste za praćenje svojih promena, tako da su sve promene koje se prate i vrše preko API-ja Kubernetes, ali unete preko komandi edit i patch, nevidljive za naredne komande apply, odnosno apply ne uklanja ih, čak i ako se ne pojavljuju u ulaznoj specifikaciji za apply (U dokumentaciji se navodi da edit i patch vrše ažuriranja napomena koje apply, ali u praksi – ne).
Ako ne koristite komandu apply, možete koristiti kao edit, kao i patch, birajući onu komandu koja najbolje odgovara unetoj izmeni. Pri dodavanju i menjanju svojstava specifikacije oba pristupa su otprilike ista. Pri uklanjanju svojstava specifikacije ili elemenata niza edit ponaša se kao jednokratno pokretanje apply, uključujući praćenje koja je bila specifikacija pre i posle njenog uređivanja, tako da se mogu eksplicitno ukloniti svojstva i elementi niza iz resursa. Potrebno je eksplicitno postaviti vrednost svojstva na null u specifikaciji za patch, kako biste ga uklonili iz resursa. Uklanjanje elementa niza korišćenjem strateškog spajanja je složenije, jer zahteva korišćenje direktiva spajanja. Pogledajte druge pristupe za ažuriranja u nastavku kako biste izabrali prikladnije alternative.
Da biste realizovali u klijentskoj biblioteci metode ažuriranja koje se ponašaju slično gore navedenim komandama . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki., treba u zahtevima postaviti content-type u application/strategic-merge-patch+json. Ako želite da uklonite svojstva u specifikaciji, potrebno je eksplicitno postaviti njihove vrednosti na null slično kubectl patch. Ako je potrebno ukloniti elemente niza, treba uključiti direktive spajanja u specifikaciju ažuriranja ili koristiti drugi pristup za ažuriranja.
Drugi pristupi ažuriranjima
U Kubernetes-u su podržana dva druga pristupa za ažuriranja: i . Pristup JSON merge patch prihvata delimičnu specifikaciju Kubernetes-a kao ulaz i podržava spajanje objekata slično pristupu strategic-merge patching. Razlika između njih je u tome što podržava samo zamenu nizova, uključujući niz kontejnera u specifikaciji pod-a. To znači da je prilikom korišćenja JSON merge patch-a potrebno obezbediti potpune specifikacije za sve kontejnere u slučaju promene bilo koje karakteristike bilo kog kontejnera. Tako ovaj pristup koristi za uklanjanje elemenata iz niza u specifikaciji. U komandnoj liniji možete izabrati JSON merge patch koristeći kubectl patch --type=merge. Kada radite sa API-jem Kubernetes-a, treba koristiti metodu zahteva PATCH i postavljanju content-type u application/merge-patch+json.
Pristup JSON patch umesto da obezbeđuje delimičnu specifikaciju resursa, koristi pružanje izmena koje želite da napravite u resursu, u obliku niza, pri čemu svaki element niza predstavlja opis izmene koja se vrši na resursu. Ovaj pristup je fleksibilniji i moćniji način izražavanja unetih izmena, ali na račun toga što spisak unetih izmena ide u odvojenom, ne Kubernetes formatu, umesto slanja delimične specifikacije resursa. U . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. možete izabrati JSON patch koristeći kubectl patch --type=json. Pri korišćenju API-ja Kubernetes-a, ovaj pristup funkcioniše koristeći metodu zahteva PATCH i postavljanju content-type u application/json-patch+json.
Potrebna je sigurnost — koristimo replace
U nekim slučajevima, potrebna je sigurnost da se zajamči da u resursu neće doći do izmena između čitanja resursa i njegovog ažuriranja. Drugim rečima, potrebno je osigurati da sve promene budu atomarne. U tom slučaju za ažuriranje resursa treba koristiti replace. Na primer, ako postoji ConfigMap sa prekidačem koji se ažurira iz više izvora, potrebno je biti siguran da dva izvora neće ažurirati prekidač istovremeno, što bi dovelo do gubitka ažuriranja. Da bismo to prikazali, zamislite sekvencu događaja koristeći pristup patch:
- A i B dobijaju trenutno stanje resursa iz API-ja
- Svaki od njih lokalno ažurira specifikaciju, povećavajući prekidač za jedan, kao i dodajući "A" ili "B" u primedbu "updated-by"
- A malo brže ažurira resurs
- B ažurira resurs
A ažuriranje je izgubljeno. Posljednja operacija patch dobiva, brojač se povećava za jedan umjesto dva, a vrijednost napomene "updated-by" završava s "B" i ne sadrži "A". Usporedimo navedeno s onim što se događa kada se ažuriranja provode korištenjem pristupa replace:
- A i B dobijaju trenutno stanje resursa iz API-ja
- Svaki od njih lokalno ažurira specifikaciju, povećavajući prekidač za jedan, kao i dodajući "A" ili "B" u primedbu "updated-by"
- A malo brže ažurira resurs
- B pokušava ažurirati resurs, ali API odbija ažuriranje jer verzija resursa u specifikaciji
replacene odgovara trenutnoj verziji resursa u Kubernetes-u, budući da je verzija resursa povećana tijekom izvođenja operacije zamjene od strane A.
U gornjem slučaju B će morati ponovno preuzeti resurs, izvršiti promjene u novo stanje i pokušati ponovno napraviti replace. Kao rezultat, brojač će biće povećan za dva, a napomena "updated-by" će sadržavati "AB" na kraju.
Gornji primjer implicira da se pri izvođenju replace izvodi potpuna zamjena svih resursa. Specifikacija koja se koristi za replace, mora biti potpuna, a ne djelomična ili u dijelovima kao u apply, uključujući dodavanje resourceVersion u metapodatke specifikacije. Ako niste uključili resourceVersion ili verzija koju ste dali nije trenutna, zamjena će biti odbijena. Tako da je najbolji pristup korištenje replace – pročitati resurs, ažurirati ga i odmah zamijeniti. Koristeći . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki., to može izgledati ovako:
$ kubectl get deployment my-deployment -o json
    | jq '.spec.template.spec.containers[0].env[1].value = "new value"'
    | kubectl replace -f -
Pri tome treba napomenuti da će sljedeće dvije komande, izvršene uzastopno, uspješno završiti, jer deployment.yaml ne sadrži svojstvo .metadata.resourceVersion
$ kubectl create -f deployment.yaml
$ kubectl replace -f deployment.yaml
Naizgled, ovo je u suprotnosti s onim o čemu se ranije govorilo, tj. "dodavanje resourceVersion u metapodatke specifikacije". Da li je to netočno reći? Ne, nije, jer ako . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. primijeti da niste naveli resourceVersion, on će je pročitati iz resursa i dodati u specifikaciju koju ste naveli, a tek potom izvršiti replace. Budući da je to potencijalno opasno, ako se oslanjate na atomarnost, ta magija potpuno radi na strani . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki., ne bi trebali računati na nju prilikom korištenja klijentskih biblioteka koje rade s API-jem. U tom slučaju morat ćete pročitati trenutnu specifikaciju resursa, ažurirati je i zatim izvršiti PUT zahtev.
Nije moguće izvršiti patch – radimo zamjenu
Ponekad je potrebno izvršiti određene izmene koje API ne može obraditi. U tim slučajevima možete prisilno zameniti resurs, brišući i ponovo ga kreirajući. To se vrši pomoću kubectl replace --force. Pokretanje komande odmah briše resurse, a zatim ih ponovo kreira prema datoj specifikaciji. U API-ju ne postoji obrada "prisilno zameniti", a da biste to učinili putem API-ja, potrebno je izvršiti dve operacije. Prvo, morate obrisati resurs, postavljajući mu gracePeriodSeconds na nulu (0) i propagationPolicy na “Background”, a zatim ponovo kreirati taj resurs sa željenom specifikacijom.
Napomena: ovaj pristup je potencijalno opasan i može dovesti do neodređenog stanja
Apply na strani servera
Kao što je ranije pomenuto, programeri Kubernetes-a rade na implementaciji logike apply iz . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. u Kubernetes API-ju. Logika apply biće dostupna u Kubernetes 1.18 putem kubectl apply --server-side ili putem API-ja, koristeći metodu PATCH sa content-type application/apply-patch+YAML.
Napomena: JSON je takođe validan YAML, pa se specifikacija može poslati u obliku JSON-a, čak i ako
content-typebićeapplication/apply-patch+yaml.
Pored toga, logika . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. postaje dostupna za sve putem API-ja, apply na strani servera prati odgovorne za polja u specifikaciji, omogućavajući tako sigurno višestruko korišćenje za njeno bezkonfliktno uređivanje. Drugim rečima, ako apply na strani servera dobije šire rasprostranjenje, pojaviće se univerzalno siguran interfejs za upravljanje resursima za različite klijente, kao što su kubectl, Pulumi ili Terraform, GitOps, kao i skripte koje koriste klijentske biblioteke.
Zaključci
Nadam se da je ovaj kratak pregled različitih načina ažuriranja resursa u klasterima bio koristan za vas. Korisno je znati da protivnici ne biraju samo apply protiv replace, jer možete ažurirati resurs pomoću apply, edit, patch ili replace. U principu, svaki pristup ima svoje područje primene. Za atomarne izmene, preporučuje se replace, u suprotnom je bolje koristiti strategic-merge patch putem apply. U krajnjem slučaju, nadam se da ste shvatili da ne treba verovati Google-u ili StackOverflow-u kada tražite "kubernetes apply vs replace". Bar dok ovaj članak ne zameni trenutni odgovor.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish