

Koristit ćemo Gitlab CI i ručni GitOps za implementaciju i korištenje Canary-deploya u Kubernetesu
Članci iz ovog ciklusa:
- (ovaj članak)
- Canary deploy uz pomoć Istio
- Canary deploy uz pomoć Jenkins-X Istio Flagger
Canary deploy ćemo raditi ručno putem GitOps i stvaranjem/izmjenom osnovnih resursa Kubernetesa. Ovaj članak je prvenstveno namijenjen upoznavanju s načinom na koji radi Canary deploy u Kubernetesu, jer postoje efikasniji načini automatizacije koje ćemo obraditi u sljedećim člancima.
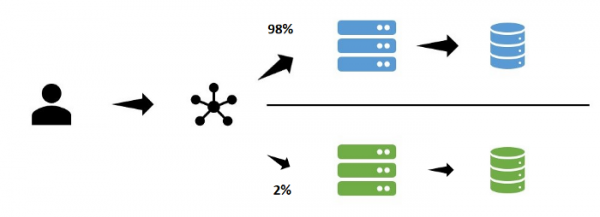
Canary Implementacija
Kod strategije Canary ažuriranja, promjene se prvo primjenjuju samo na dio korisnika. Kroz praćenje, podatke iz logova, ručno testiranje ili druge kanale povratnih informacija, izdanje se testira prije nego što se primijeni za sve korisnike.
Kubernetes Deployment (rolling update)
Zadana strategija za Kubernetes Deployment je rolling-update, gdje se pokreće određeni broj podova s novim verzijama slika. Ako su se oni uspješno stvorili, podovi sa starim verzijama slika se završavaju, a novi podovi se stvaraju paralelno.
GitOps
U ovom primjeru koristimo GitOps jer:
- koristimo Git kao jedini izvor istine
- koristimo Git operacije za builde i deploy (ne trebaju nikakve komande osim git tag/merge)
Primjer
Uzmimo dobru praksu — imati jedan repozitorij za kod aplikacija i jedan za infrastrukturu.
Repozitorij za aplikacije
Ovo je vrlo jednostavan API na Pythonu + Flask, koji vraća odgovor u JSON formatu. Paket ćemo izgraditi putem GitlabCI i izgurati rezultat u Gitlab Registry. U registru imamo dvije različite verzije izdanja:
wuestkamp/k8s-deployment-example-app:v1wuestkamp/k8s-deployment-example-app:v2
Jedina razlika između njih je promjena vraćenog JSON fajla. Koristimo ovu aplikaciju za maksimalno jednostavnu vizualizaciju s kojom verzijom komuniciramo.
Infrastrukturni repozitorij
U ovom repu ćemo deployati putem GitlabCI u Kubernetesu, .gitlab-ci.yml authorize { filter_username preprocess auth_log chap mschap suffix eap { ok = return } files -sql #-ldap expiration logintime if (!State) { if (&User-Password) { # Ako !State i User-Password (PAP), onda forsiraj LDAP: update control { Ldap-UserDN := "%{User-Name}" Auth-Type := LDAP } } else { reject } } else { # Ako State, onda proxy zahtjev: group_authorization } pap }
image: traherom/kustomize-docker

before_script:
   - printenv
   - kubectl version

stages:
 - deploy

deploy test:
   stage: deploy
   before_script:
     - echo $KUBECONFIG
   script:
     - kubectl get all
     - kubectl apply -f i/k8s

   only:
     - master
Za njegovo pokretanje samostalno, potrebno je da imate klaster, možete koristiti Gcloud:
gcloud container clusters create canary --num-nodes 3 --zone europe-west3-b

gcloud compute firewall-rules create incoming-80 --allow tcp:80
Potrebno je da napravite fork i da kreirate varijablu KUBECONFIG u GitlabCI koja će sadržati konfiguraciju za pristup . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. vašem klasteru.
O tome kako dobiti akreditive za klaster (Gcloud) možete pročitati .
Infrastrukturni Yaml
U infrastrukturnom repozitoriju imamo service:
apiVersion: v1
kind: Service
metadata:
 labels:
   id: app
 name: app
spec:
 ports:
 - port: 80
   protocol: TCP
   targetPort: 5000
 selector:
   id: app
 type: LoadBalancer
I deployment u deploy.yaml:
apiVersion: apps/v1
kind: Deployment
metadata:
 name: app
spec:
 replicas: 10
 selector:
   matchLabels:
     id: app
     type: main
 template:
   metadata:
     labels:
       id: app
       type: main
   spec:
     containers:
     - image: registry.gitlab.com/wuestkamp/k8s-deployment-example-app:v1
       name: app
       resources:
         limits:
           cpu: 100m
           memory: 100Mi
I drugi deployment u deploy-canary.yaml:
kind: Deployment
metadata:
 name: app-canary
spec:
 replicas: 0
 selector:
   matchLabels:
     id: app
     type: canary
 template:
   metadata:
     labels:
       id: app
       type: canary
   spec:
     containers:
     - image: registry.gitlab.com/wuestkamp/k8s-deployment-example-app:v2
       name: app
       resources:
         limits:
           cpu: 100m
           memory: 100Mi
Primijetite da app-deploy još uvijek nema definiranih replika.
Izvršavanje inicijalnog deploy-a
Za pokretanje početnog deploymenta možete ručno pokrenuti GitlabCI pipeline u glavnoj grani. Nakon toga . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. trebao bi prikazati sljedeće:
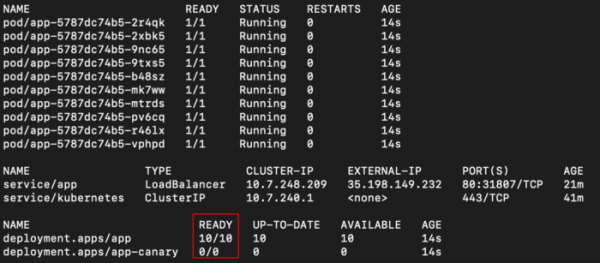
Vidimo app deployment s 10 replika i app-canary s 0. Također postoji LoadBalancer s kojim možemo komunicirati putem curl putem vanjske IP adrese:
while true; do curl -s 35.198.149.232 | grep label; sleep 0.1; done
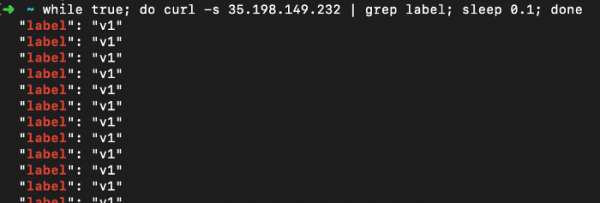
Vidimo da naša testna aplikacija vraća samo "v1".
Izvršenje Canary deploya
Korak 1: pustiti novu verziju za dio korisnika
Postavili smo broj replika na 1 u datoteci deploy-canary.yaml i sliku nove verzije:
kind: Deployment
metadata:
 name: app-canary
spec:
 replicas: 1
 selector:
   matchLabels:
     id: app
     type: canary
 template:
   metadata:
     labels:
       id: app
       type: canary
   spec:
     containers:
     - image: registry.gitlab.com/wuestkamp/k8s-deployment-example-app:v2
       name: app
       resources:
         limits:
           cpu: 100m
           memory: 100Mi
U datoteci deploy.yaml promijenili smo broj replika na 9:
kind: Deployment
metadata:
 name: app
spec:
 replicas: 9
 selector:
   matchLabels:
     id: app
...
Guramo ove promjene u repozitorij iz kojeg će se pokrenuti deploy (putem GitlabCI) i na kraju vidimo:
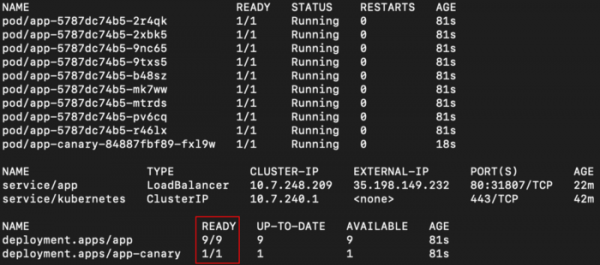
Naša usluga će se odnositi na oba deploya, budući da oba imaju selektor app. Zbog slučajne raspodjele prema zadanim postavkama u Kubernetesu trebali bismo vidjeti različite odgovore na ~ 10% zahtjeva:
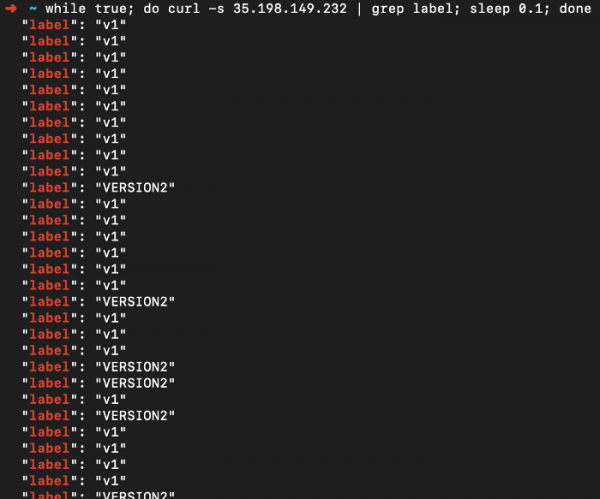
Trenutno stanje naše aplikacije (GitOps, uzeto iz Gita kao jedinstvenog izvora istine) je postojanje dva deploya s aktivnim replikama, po jednom za svaku verziju.
~10% korisnika upoznaje se s novom verzijom i nenamjerno je testira. Sada je vrijeme da provjerimo ima li grešaka u zapisima i podacima iz monitoringa kako bismo pronašli probleme.
Korak 2: pustiti novu verziju za sve korisnike
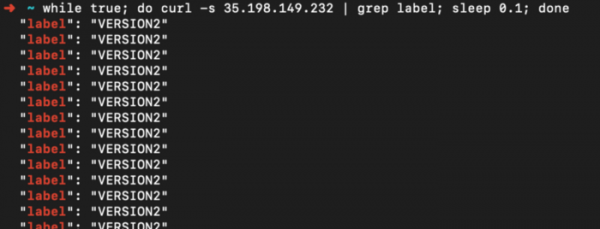
Odlučili smo da je sve prošlo dobro i sada moramo razvrstati novu verziju za sve korisnike. Za to jednostavno ažuriramo deploy.yaml postavljajući novu verziju slike i broj replika, koji je jednak 10. U deploy-canary.yaml Postavljamo broj replika na nula. Nakon implementacije, rezultat će biti sledeći:
Zaključujući
Za mene, pokretanje implementacije ručno ovako pomaže da razumem koliko lako može biti podešeno pomoću k8s. Budući da Kubernetes omogućava ažuriranje svega putem API-a, ove korake je moguće automatizovati skriptama.
Još jedna stvar koju treba implementirati je ulazna tačka za testere (LoadBalancer ili putem Ingress), preko koje se može pristupiti samo novoj verziji. Ona može biti korišćena za ručno pregledanje.
U narednim člancima ćemo istražiti druga automatizovana rešenja koja implementiraju većinu onoga što smo uradili.
Također pročitajte ostale članke na našem blogu:
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish