

Ako pitate iskusnog i mudrog inženjera što misli o cert-manageru i zašto svi njime koriste, specijalista će uzdahnuti, poverljivo zagrliti i umorno reći: „Svi ga koriste jer ne postoji razumna alternativa. Naše mišiće plaču, ubijaju se, ali nastavljaju živeti s ovim kaktusom. Zašto ga volimo? Zato što radi. Zašto ga ne volimo? Zato što se stalno pojavljuju nove verzije koje koriste nove karakteristike. I moramo iznova i iznova ažurirati klaster. A stare verzije prestaju raditi jer ima zavera i veliko misteriozno šamanstvo.
Ali developeri tvrde da će sa cert-manager 1.0 sve to promeniti.
Da li da poverujemo?
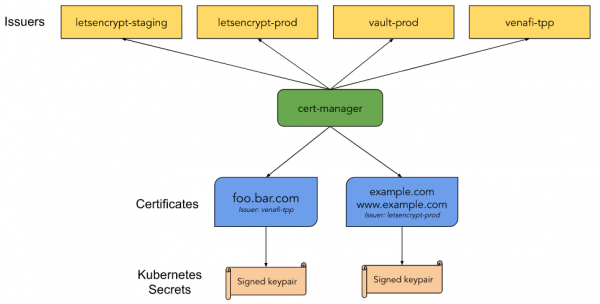
Cert-manager je 'nativni' kontroler za upravljanje sertifikatima u Kubernetes-u. Uz njegovu pomoć možete izdavati sertifikate iz različitih izvora: Let’s Encrypt, HashiCorp Vault, Venafi, par ključeva za potpisivanje i samopotpisane sertifikate. Takođe omogućava da ključevi budu ažurni u vezi sa vremenom važenja, kao i pokušava automatski da ažurira sertifikate u zadatom vremenu pre isteka. Cert-manager se zasniva na kube-lego, a takođe je koristio neke tehnike iz drugih sličnih projekata, kao što je kube-cert-manager.
Napomene o izdanju
Verzija 1.0 postavlja znak poverenja nakon tri godine razvoja projekta cert-manager. Tokom tog vremena značajno je napredovao u funkcionalnosti i stabilnosti, ali najviše u zajednici. Danas vidimo kako mnogi ljudi koriste cert-manager za zaštitu svojih Kubernetes klastera, a takođe ga implementiraju u različite delove ekosistema. U poslednjih 16 izdanja ispravljeno je mnogo grešaka. A ono što je trebalo da se slomi – slomljeno je. Nekoliko pristupa radu sa API-jem poboljšalo je njegovu interakciju sa korisnicima. Rešili smo 1500 problem na GitHubu sa još većim brojem zahteva za spajanje od 253 učesnika zajednice.
U izdanju 1.0 zvanično izjavljujemo da je cert-manager zreo projekat. Takođe obećavamo da ćemo podržavati kompatibilnost našeg API-ja. v1.
Ogromna zahvalnost svima koji su nam pomagali u razvoju cert-managera sve ove tri godine! Neka verzija 1.0 bude prva od mnogih budućih velikih postignuća.
Izdanja 1.0 je stabilno izdanje sa nekoliko prioritetnih oblasti:
v1API;Tim
kubectl cert-manager status, za pomoć u analizi problema;Korišćenje najnovijih stabilnih Kubernetes API-ja;
Poboljšano evidentiranje;
Poboljšanja ACME.
Prije ažuriranja obavezno pročitajte napomene o ažuriranju.
API v1
Verzija v0.16 radila je s API-jem v1beta1. Ovo je dodalo neka strukturalna poboljšanja, kao i poboljšanu dokumentaciju o poljima API-ja. Verzija 1.0 se oslanja na sve to putem API-ja v1. Ovaj API je naš prvi stabilni, dok smo već dali garancije o kompatibilnosti, ali s API-jem v1 obećavamo održavati kompatibilnost godinama unaprijed.
Unesene promjene (napomena: naši alati za konvertovanje pobrinuće se o svemu za vas):
Sertifikat:
emailSANssada se zoveemailAddressesuriSANs—uris
Ove promjene dodaju kompatibilnost s drugim SAN-ovima (subject alt names, napomena prevodioca.), kao i s Go API-jem. Uklanjamo ovaj termin iz našeg API-ja.
Ažuriranje
Ako koristite Kubernetes 1.16+ — konvertujući webhookovi omogućavaju vam da istovremeno i neprimjetno radite s verzijama API-ja v1alpha2, v1alpha3, v1beta1 i v1. Uz njihovu pomoć moći ćete koristiti novu verziju API-ja bez mijenjanja ili ponovnog implementiranja vaših starih resursa. Toplo preporučujemo ažuriranje manifestacija na API v1, budući da će prethodne verzije uskoro biti proglašene zastarjelim. Korisnici legacy verzije cert-manager i dalje će imati pristup samo v1, koraci za ažuriranje mogu se pronaći .
Tim kubectl cert-manager status
S novim poboljšanjima u našem ekstenziji ka . Obično, cloud provajderi (Azure, Google, AWS itd.) omogućuju dobijanje kredencijala za korišćenje u ovoj alatki. postalo je lakše istraživati probleme vezane uz neizdavanje certifikata. kubectl cert-manager status sada daje mnogo više informacija o tome što se događa s certifikatima, kao i pokazuje fazu izdavanja certifikata.
Nakon instalacije ekstenzije možete pokrenuti kubectl cert-manager status certificate, što će tražiti certifikat sa navedenim imenom i sve povezane resurse, poput CertificateRequest, Secret, Issuer, kao i Order i Challenges u slučaju korištenja certifikata od ACME-a.
Primjer otklanjanja grešaka još neizdanog certifikata:
$ kubectl cert-manager status certificate acme-certificate

Ime: acme-certificate
Prostor: default
Kreirano: 2020-08-21T16:44:13+02:00
Uslovi:
  Spreman: False, Razlog: DoesNotExist, Poruka: Izdavanje certifikata kao Secret ne postoji
  Izdavanje: True, Razlog: DoesNotExist, Poruka: Izdavanje certifikata kao Secret ne postoji
DNS Imena:
- example.com
Događaji:
  Tip    Razlog     Starost   Od          Poruka
  ----    ------     ----  ----          -------
  Normal  Izdavanje    18m   cert-manager  Izdavanje certifikata kao Secret ne postoji
  Normal  Generisano  18m   cert-manager  Sačuvana nova privatna ključa u privremenom Secret resursu "acme-certificate-tr8b2"
  Normal  Zatraženo  18m   cert-manager  Kreiran novi CertificateRequest resurs "acme-certificate-qp5dm"
Izdavač:
  Ime: acme-issuer
  Tip: Izdavač
  Uslovi:
    Spreman: True, Razlog: ACMEAccountRegistered, Poruka: ACME nalog je registrovan kod ACME servera
pogreška prilikom pronalaska Secreta "acme-tls": secrets "acme-tls" nisu pronađeni
Nije pre:
Nije posle:
Vreme obnove:
CertificateRequest:
  Ime: acme-certificate-qp5dm
  Prostor: default
  Uslovi:
    Spreman: False, Razlog: Pending, Poruka: Čeka na izdavanje certifikata iz porudžbine default/acme-certificate-qp5dm-1319513028: "pending"
  Događaji:
    Tip    Razlog        Starost   Od          Poruka
    ----    ------        ----  ----          -------
    Normal  PorudžbinaKreirana  18m   cert-manager  Kreirana Porudžbina resurs default/acme-certificate-qp5dm-1319513028
Porudžbina:
  Ime: acme-certificate-qp5dm-1319513028
  Stanje: pending, Razlog:
  Ovlašćenja:
    URL: https://acme-staging-v02.api.letsencrypt.org/acme/authz-v3/97777571, Identifikator: example.com, Početno Stanje: pending, Wildcard: false
Izazovi:
- Ime: acme-certificate-qp5dm-1319513028-1825664779, Tip: DNS-01, Token: J-lOZ39yNDQLZTtP_ZyrYojDqjutMAJOxCL1AkOEZWw, Ključ: U_W3gGV2KWgIUonlO2me3rvvEOTrfTb-L5s0V1TJMCw, Stanje: pending, Razlog: greška pri dobijanju clouddns servisnog naloga: secret "clouddns-accoun" nije pronađen, Obrada: true, Predstavljeno: false
Ova komanda može pomoći da saznate više o sadržaju certifikata. Primer detaljnosti za certifikat izdat od Letsencrypt:
$ kubectl cert-manager status certificate example
Ime: example
[...]
Secret:
  Ime: example
  Država Izdavača: US
  Organizacija Izdavača: Let's Encrypt
  Uobičajeno Ime Izdavača: Let's Encrypt Authority X3
  Upotreba Ključa: Digitalna Potpis, Šifrovanje Ključa
  Proširene Upotrebe Ključeva: Server Autentifikacija, Klijent Autentifikacija
  Algoritam Javni Ključ: RSA
  Algoritam Potpisa: SHA256-RSA
  Subject Key ID: 65081d98a9870764590829b88c53240571997862
  Authority Key ID: a84a6a63047dddbae6d139b7a64565eff3a8eca1
  Serijski Broj: 0462ffaa887ea17797e0057ca81d7ba2a6fb
  Događaji:
Nije pre: 2020-06-02T04:29:56+02:00
Nije posle: 2020-08-31T04:29:56+02:00
Vreme obnove: 2020-08-01T04:29:56+02:00
[...]
Korišćenje najnovijih stabilnih API-ja Kubernetes-a
Cert-manager je bio jedan od prvih koji je implementirao Kubernetes CRD-ove. Ovo, kao i naša podrška za verzije Kubernetes do 1.11, dovelo je do toga da smo morali podržavati zastarele apiextensions.k8s.io/v1beta1 za naše CRD, kao i admissionregistration.k8s.io/v1beta1 za naše webhooks. Sada su zastarjeli i biće uklonjeni u Kubernetes verziji 1.22. Sa našom 1.0 sada nudimo punu podršku apiextensions.k8s.io/v1 i admissionregistration.k8s.io/v1 za Kubernetes 1.16 (gde su dodati) i novije. Za korisnike prethodnih verzija i dalje nudimo podršku v1beta1 u našoj legacy verziji.
Poboljšano logovanje
U ovoj verziji smo ažurirali biblioteku za logovanje na klog/v2, koja se koristi u Kubernetes 1.19. Takođe proveravamo svaki zapis koji pravimo kako bismo mu dodelili odgovarajući nivo. Pri tome smo se rukovodili . Postoji pet (zapravo – šest, napomena prevodioca.) nivoa logovanja, počevši od Error (nivo 0), koji prikazuje samo važne greške, i završava sa Trace (nivo 5), koji pomaže da se tačno sazna šta se dešava. Ovom izmenom smo smanjili količinu logova, ako vam nije potrebna informacije za debagovanje pri radu cert-manager-a.
Savjet: po defaultu cert-manager radi na nivou 2 (Info), možete ga prepisati koristeći global.logLevel u Helm chart-u.
Napomena: pregled logova je poslednje sredstvo prilikom rešavanja problema. Za dodatne informacije, pogledajte naš .
N.B. urednika: Da biste saznali više o tome kako sve ovo funkcioniše u pozadini Kubernetesa, da biste dobili vredne savete od praktičara-instruktora, kao i kvalitetnu pomoć tehničke podrške, možete učestvovati u online intenzivima , koji će se održati 28-30. septembra, i , koji će se održati 14–16. oktobra.
Poboljšanja ACME
Najčešća primena cert-manager-a može biti vezana za izdavanje sertifikata od Let’s Encrypt koristeći ACME. Verzija 1.0 je značajna korišćenjem povratnih informacija od zajednice za dodavanje dva mala, ali važna poboljšanja našem ACME izdavaču.
Isključivanje generisanja ključa naloga
Ako koristite ACME sertifikate u velikim količinama, verovatno koristite isti nalog na više klastera, tako da će vaša ograničenja za izdavanje sertifikata važiti za sve njih. To je već bilo moguće u cert-manager-u kopiranjem tajne navedene u privateKeySecretRef. Ova opcija korišćenja je bila dovoljno greška, jer je cert-manager pokušavao da bude koristan i srećno kreirao novi ključ naloga ako ga nije pronalazio. Zato smo dodali disableAccountKeyGeneration, da vas zaštitimo od takvog ponašanja, ako postavite ovu opciju na true — cert-manager neće kreirati ključ i upozoriće vas da mu nije dodeljen ključ naloga.
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    privateKeySecretRef:
      name: example-issuer-account-key
    disableAccountKeyGeneration: false
Preferirana lanac
29. septembar Let’s Encrypt na vlastiti korenski centar za sertifikaciju ISRG Root. Sertifikati sa ukrštenim potpisima će biti zamenjeni sa Identrust. Ova promena ne zahteva izmene u podešavanjima cert-manager-a, svi ažurirani ili novi sertifikati izdati posle ovog datuma će koristiti novi korenski CA.
Let’s Encrypt već potpisuje sertifikate pomoću ovog CA i nudi ih kao "alternativni lanac sertifikata" preko ACME-a. U ovoj verziji cert-manager-a postoji mogućnost definisanja pristupa ovim lancima u podešavanjima izdavača. U parametru preferredChain možete navesti ime korišćenog CA putem kojeg će biti izdat sertifikat. Ako postoji dostupni sertifikat CA koji odgovara zahtevu, izdaće vam sertifikat. Imajte na umu da je to preferirani izbor, ako ništa ne bude pronađeno — biće izdat sertifikat po defaultu. Ovo će osigurati da i dalje izvršite ažuriranje svog sertifikata nakon uklanjanja alternativnog lanca sa strane ACME izdavača.
Već danas možete dobiti sertifikate potpisane ISRG Root, ovako:
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    preferredChain: "ISRG Root X1"
Ako preferirate da zadržite lanac IdenTrust — postavite ovaj parametar na DST Root CA X3:
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    preferredChain: "DST Root CA X3"
Imajte na umu da će ovaj korenski centar za sertifikaciju uskoro biti zastareo, Let’s Encrypt će održati ovu vezu aktivnom do 29. septembra 2021. godine.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish