

Na Habu već postoji nekoliko članaka o tehnologijama Honeypot i Deception (, ). Ipak, još uvijek se suočavamo sa nerazumijevanjem razlike između ovih klasa sredstava zaštite. Zbog toga su naši kolege iz (prvi ruski razvijač ) odlučili detaljno opisati razlike, prednosti i arhitektonske osobine ovih rješenja.
Razjasnimo što su „hanipoti“ i „desepsheni“:
„Tehnologije obmane“ (engl., Deception technology) pojavile su se na tržištu informacijskih sigurnosnih sustava relativno nedavno. Ipak, neki stručnjaci i dalje smatraju da je Security Deception samo napredniji „hanipot“ (engl., honeypot).
U ovom članku pokušat ćemo osvijetliti kako sličnosti, tako i osnovne razlike između ova dva rješenja. U prvom dijelu, pričat ćemo o „hanipotu“, kako se ova tehnologija razvijala i koje su njene prednosti i nedostaci. U drugom dijelu, detaljno ćemo se zaustaviti na principima rada platformi za stvaranje distribuirane infrastrukture lažnih ciljeva (engl., Distributed Deception Platform — DDP).
Osnovni princip koji je postavljen u temelje honeypots — to je stvaranje zamki za hakere. Na istom principu su razvijena i prva rješenja Deception. Međutim, moderni DDP značajno nadmašuju hanipote, kako po funkcionalnosti, tako i po efikasnosti. Deception platforme uključuju: zamke (engl., decoys, traps), mamce (engl., lures), aplikacije, podatke, baze podataka, Active Directory. Moderni DDP mogu osigurati široke mogućnosti za otkrivanje prijetnji, analizu napada i automatizaciju odgovornih akcija.
Dakle, Deception predstavljaju tehnike imitiranja IT infrastrukture poduzeća i obmanjivanja hakera. Na taj način, takve platforme omogućavaju zaustavljanje napada prije nego što nanesu značajnu štetu imovini kompanije. Hanipoti, naravno, nemaju takvu široku funkcionalnost i nivo automatizacije, pa njihova primjena zahtijeva veću kvalifikaciju od zaposlenika odjela informacijskih sigurnosti.
1. Honeypots, Honeynets i Sandboxing: što su to i kako se primjenjuju
Termin "honeypots" prvi put je korišten 1989. godine u knjizi Kliforda Stolla "The Cuckoo’s Egg", koja opisuje događaje praćenja hakera u Nacionalnoj laboratoriji Lorens Berkeley (SAD). U praksi, ova ideja je realizovana 1999. godine od strane Lensa Spitznera, stručnjaka za informacionu bezbednost u kompaniji Sun Microsystems, koji je osnovao istraživački projekat "Honeynet Project". Prvi honeypots bili su veoma resursno zahtevni, složeni za podešavanje i održavanje.
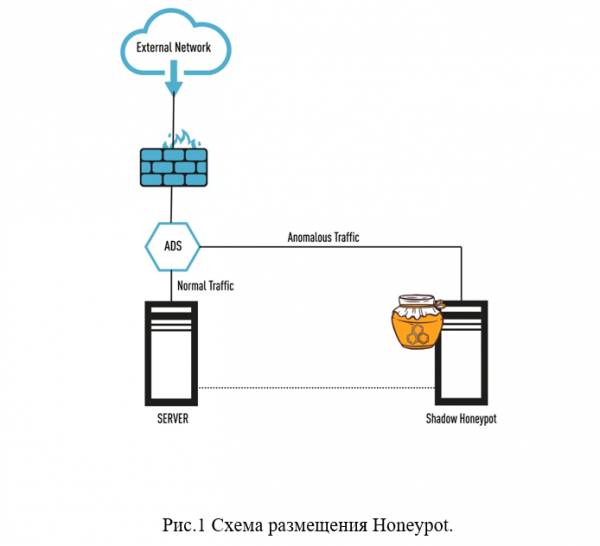
Hajde da detaljnije razmotrimo šta su honeypots i honeynets. Honeypots su pojedini hostovi čija je svrha da privuku napadače da izvrše provale u mrežu kompanije i pokušaju da ukradu vredne podatke, kao i da prošire domet mreže. Honeypot (doslovno prevedeno kao "lanac sa medom") predstavlja posebni server sa nizom različitih mrežnih usluga i protokola, kao što su HTTP, FTP itd. (vidi sl. 1).
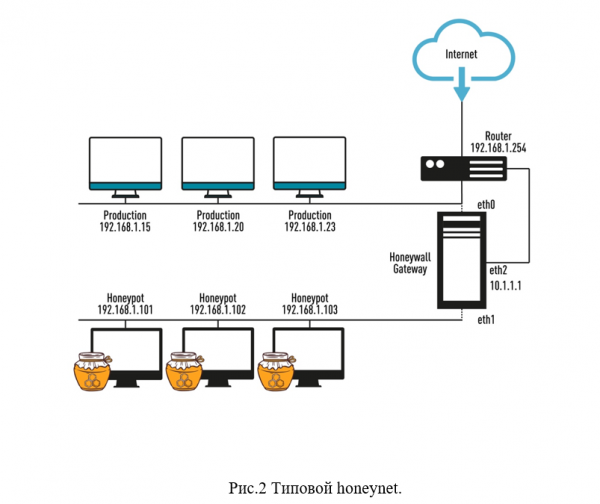
Ako spojimo nekoliko honeypots u mrežu, dobijamo efikasniji sistem honeynet, koji predstavlja emulaciju korporativne mreže kompanije (web server, file server i drugi komponenti mreže). Ovo rešenje omogućava razumevanje strategije delovanja napadača i zavaravanje istih. Tipičan honeynet obično radi paralelno sa operativnom mrežom i potpuno nezavisno od nje. Ova "mreža" može biti objavljena na Internetu putem zasebnog kanala, a za nju se takođe može dodeliti zaseban opseg IP adresa (vidi sl. 2).
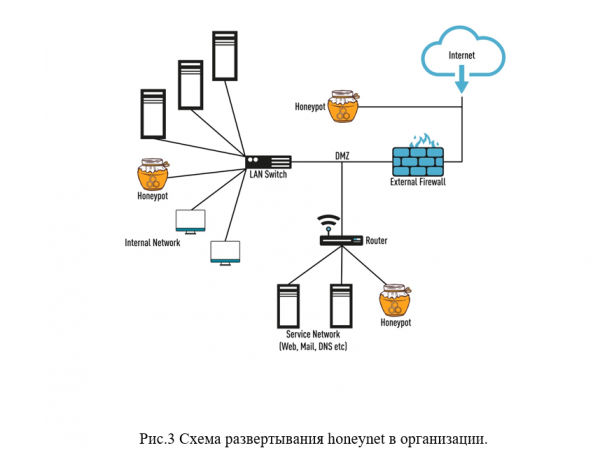
Suština korišćenja honeyneta je pokazati hakeru da je navodno prodro u korporativnu mrežu organizacije, dok se u stvarnosti napadač nalazi u "izolovanom okruženju" pod pomnim nadzorom stručnjaka za informacijsku bezbednost (vidi sl. 3).
Ovdje takođe treba pomenuti sredstvo poznato kao "pjesmorica" (eng., sandbox), koja omogućava napadačima da instaliraju i pokreću zlonamerne programe u izolovanom okruženju, gde IT stručnjaci mogu pratiti njihove aktivnosti u cilju identifikacije potencijalnih rizika i preduzimanja potrebnih mera. U današnje vreme, obično se sandboxing realizuje na posebnim virtuelnim mašinama u virtuelnom hostu. Međutim, važno je napomenuti da sandboxing pokazuje samo kako se ponašaju opasni i zlonamerni programi, dok honeynet pomaže stručnjaku da analizira ponašanje "opasnih igrača".
Očigledna korist od honeyneta je u tome što oni zbunjuju prekršilace, trošeći njihove snage, resurse i vreme. Kao rezultat, umesto pravih ciljeva, oni napadaju lažne i mogu prekinuti napad na mrežu, ne postigavši ništa. Tehnologije honeyneta najčešće se koriste u vladinim institucijama i velikim korporacijama, finansijskim organizacijama, jer su te strukture često mete velikih sajber napada. Međutim, mala i srednja preduzeća (SMB) takođe su u potrebi za efektivnim alatima za sprečavanje bezbednosnih incidenata, ali korišćenje honeyneta u sektoru SMB nije tako jednostavno, zbog nedostatka kvalifikovane radne snage za ovako složen posao.
Ograničenja rešenja Honeypots i Honeynets
Zašto honeypots i honeynets nisu najbolja rešenja za suprotstavljanje napadima danas? Treba napomenuti da napadi postaju sve obimniji, tehnički složeniji i sposobni su da nanesu ozbiljnu štetu IT infrastrukturi organizacije, a sajber kriminal je dospeo na potpuno drugi nivo i predstavlja visoko organizovane senčne poslovne strukture, opremljene svim potrebnim resursima. Na to se mora dodati i 'ljudski faktor' (greške u podešavanjima softvera i hardvera, postupci insajdera itd.), pa je trenutno korišćenje samo tehnologija za sprečavanje napada nedovoljno.
U nastavku navodimo glavna ograničenja i nedostatke honeypota (honeynets):
Honeypoti su prvobitno dizajnirani za identifikaciju pretnji koje se nalaze izvan korporativne mreže, više su namenjeni analizi ponašanja napadača i nisu predviđeni za brzo reagovanje na pretnje.
Napadači su obično već naučili da prepoznaju emulirane sisteme i izbegavaju honeypots.
Honeynets (honeypots) imaju ekstremno nizak nivo interaktivnosti i saradnje s drugim bezbednosnim sistemima, što otežava prikupljanje detaljnih informacija o napadima i napadačima, a time i efikasno i brzo reagovanje na bezbednosne incidente. Osim toga, stručnjaci za bezbednost primaju veliku količinu lažnih upozorenja o pretnjama.
U nekim slučajevima, hakeri mogu koristiti kompromitovani honeypot kao polaznu tačku za nastavak napada na mrežu organizacije.
Često se javljaju problemi sa skalabilnošću honeypota, visokom operativnom opterećenju i postavljanjem takvih sistema (oni zahtevaju visoko kvalifikovane stručnjake, nemaju jednostavan upravljački interfejs itd.). Postoje velike poteškoće u implementaciji honeypot-a u specijalizovanim sredinama kao što su IoT, POS, oblačni sistemi itd.
2. Tehnologija obmane: prednosti i osnovni principi rada
Istražujući sve prednosti i nedostatke honeypota, dolazimo do zaključka da je potreban potpuno nov pristup reagovanju na incidente u oblasti IT bezbednosti kako bi se omogućio brz i adekvatan odgovor na akcije napadača. A to rešenje su tehnologije Cyber deception (bezbednosna obmana).
Terminologija 'Cyber deception', 'Security deception', 'Deception technology', 'Distributed Deception Platform' (DDP) je relativno nova i pojavila se ne tako davno. U suštini, svi ovi termini znače korišćenje 'tehnologija obmane' ili 'tehnika imitiranja IT infrastrukture i dezinformisanja napadača'. Najjednostavnija rešenja obmane su razvoj ideja honeypota, ali na tehnološki naprednijem nivou, koji podrazumeva veću automatizaciju otkrivanja pretnji i reagovanja na njih. Međutim, na tržištu već postoje ozbiljna rešenja klase DDP koja podrazumevaju lakoću implementacije i skaliranja, kao i ozbiljan arsenal 'mamaca' i 'zamki' za napadače. Na primer, Deception omogućava emulaciju takvih objekata IT infrastrukture kao što su baze podataka, radne stanice, ruteri, preklopnici, bankomati, serveri i SCADA, medicinska oprema i IoT.
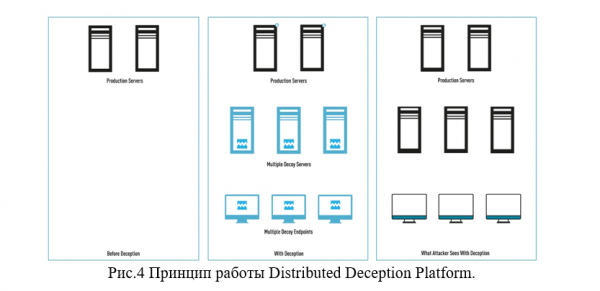
Kako funkcioniše 'Distributed Deception Platform'? Nakon implementacije DDP, IT infrastruktura organizacije biće strukturirana kao da se sastoji od dva sloja: prvi sloj — to je stvarna infrastruktura kompanije, a drugi — to je 'emulirana' sredina, sastavljena od zamki (eng., decoys, traps) i mamaca (eng., lures), koji su smešteni na stvarnim fizičkim uređajima mreže (vidi sl. 4).
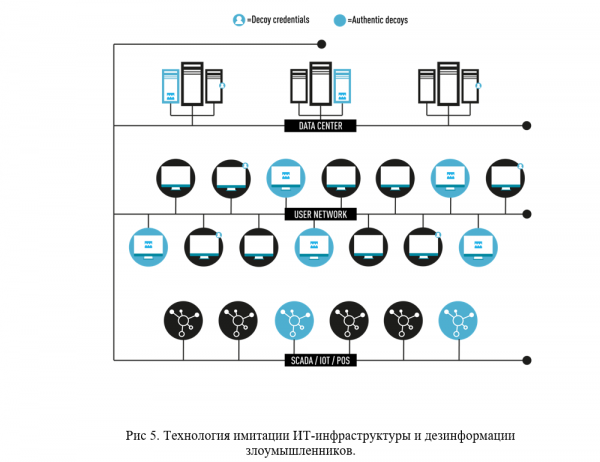
Na primjer, napadač može otkriti lažne baze podataka sa „povjerljivim dokumentima“ ili lažne vjerodajnice navodnih „privilegovanih korisnika“ — sve su to lažne ciljeve koje mogu zainteresovati prekršitelje, skrećući njihovu pažnju s pravih informatičkih resursa kompanije (vidi sl. 5).
DDP je novina na tržištu proizvoda za Informacijsku Bezbijednost, ova rješenja su tek nekoliko godina stara i trenutno ih može priuštiti samo korporativni sektor. Međutim, mala i srednja preduzeća uskoro će takođe moći da iskoriste Deception, unajmljujući DDP kod specijalizovanih provajdera kao „uslugu“. Ova opcija je čak i pogodnija, jer ne postoji potreba za sopstvenim visoko kvalifikovanim kadrom.
U nastavku su navedene glavne prednosti tehnologije Deception:
Autentičnost. Tehnologija Deception može da reprodukuje potpuno autentično IT okruženje kompanije, kvalitetno emulirajući operativne sisteme, IoT, POS, specijalizovane sisteme (medicinske, industrijske itd.), servise, aplikacije, vjerodajnice itd. Mamci (decoys) pažljivo se miješaju sa radnom okolinom, a napadač ih neće moći identifikovati kao honeypots.
Implementacija. DDP koristi mašinsko učenje (eng. machine learning, ML) u svojoj funkciji. Uz pomoć ML osigurava se jednostavnost, fleksibilnost u podešavanjima i efikasnost implementacije Deception. „Mamci“ i „primamnice“ se veoma brzo ažuriraju, uključujući napadače u „lažnu“ IT infrastrukturu kompanije, dok napredni sistemi analize zasnovani na veštačkoj inteligenciji mogu otkriti aktivne radnje hakera i sprečiti ih (npr. pokušaj pristupa Active Directoryju na osnovu obmanjujućih vjerodajnica).
Jednostavnost korišćenja. Savremene „Distributed Deception Platform“ su jednostavne za održavanje i upravljanje. Obično se njome upravlja putem lokalne ili cloud konzole, postoje mogućnosti integracije sa korporativnim SOC (Security Operations Center) putem API-ja i sa mnogim postojećim sredstvima kontrole bezbjednosti. Za održavanje i rad DDP nisu potrebne usluge visoko kvalifikovanih stručnjaka za IB.
Skalabilnost. Tehnologije obmane mogu se primeniti u fizičkim, virtualnim i oblaku. DDP uspešno funkcioniše i u specijalizovanim okruženjima kao što su IoT, ICS, POS, SWIFT itd. Napredne platfrome obmane mogu projicirati „tehnologije prevare“ i u udaljene kancelarije i u izolovana okruženja, bez potrebe za dodatnim punim postavljanjem platforme.
Interakcija. Koristeći efikasne i privlačne mamce (decoys), koje su zasnovane na stvarnim operativnim sistemima i vešto raspoređene među stvarnom IT infrastrukturom, platforma Deception prikuplja obimne informacije o napadača. Zatim DDP osigurava prenos upozorenja o pretnjama, generiše izveštaje i automatski reaguje na incidente bezbednosti.
Tacka početka napada. U savremenim Deception mamcima i zamkama se postavljaju unutar mrežnog opsega, a ne izvan njega (kao u slučaju sa honeypots). Ova model postavljanja mamaca onemogućava napadaču da ih iskoristi kao oslonac za napad na pravu IT infrastrukturu kompanije. U naprednijim rešenjima klase Deception postoje mogućnosti usmeravanja saobraćaja, što omogućava da se sav saobraćaj napadača usmeri kroz poseban kanal. To će omogućiti analizu aktivnosti napadača bez rizika za dragocene resurse kompanije.
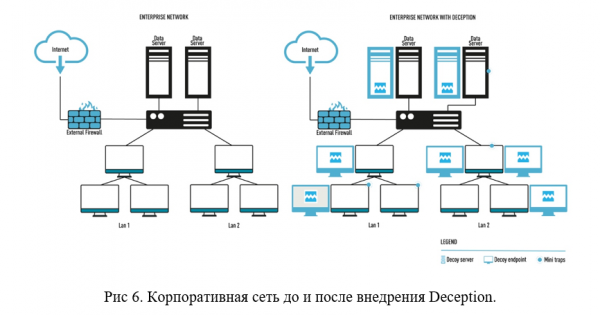
Uverljivost „tehnologija obmane“. U početnoj fazi napada, napadači prikupljaju i analiziraju podatke o IT infrastrukturi, zatim ih koriste za horizontalno pomeranje kroz korporativnu mrežu. Uz pomoć „tehnologija obmane“, napadač će se sigurno uhvatiti u „mamce“ koji ga odvode od pravih resursa organizacije. DDP će analizirati potencijalne putanje pristupa podacima u korporativnoj mreži i pružiti napadaču „lažne ciljeve“ umesto pravih podataka. Ove mogućnosti su nedostajale tehnologijama honeypot. (Vidi sl. 6).
Obmana naspram Honeypota
I konačno, dolazimo do najzanimljivijeg dela naše studije. Pokušajmo da istaknemo ključne razlike između tehnologija Deception i Honeypot. Iako postoji određena sličnost, ove dve tehnologije se ipak značajno razlikuju, počevši od osnovne ideje do efikasnosti.
Različite osnovne ideje. Kao što smo već spomenuli, honeypots se postavljaju kao "mamci" oko vrednih resursa kompanije (van korporativne mreže), pokušavajući na taj način da odvrate napadače. Honeypot tehnologija se zasniva na predstavljanju infrastrukture organizacije, međutim, honeypots mogu postati tačka oslonca za započinjanje napada na mrežu kompanije. Deception tehnologija je razvijena iz perspektive napadača i omogućava identifikaciju napada u ranoj fazi, tako da bezbednosni stručnjaci dobijaju značajnu prednost nad napadačima i osvajaju vreme.
"Privlačenje" VS "Zbunivanje". Kada se koriste honeypots, uspeh zavisi od privlačenja pažnje napadača i njihove dalje motivacije da pređu na cilj u honeypotu. To znači da napadač mora da dođe do honeypota, i tek tada ga možete zaustaviti. Tako može proći nekoliko meseci, pa čak i više, dok su zlonamerni korisnici u mreži, što može dovesti do curenja podataka i štete. DDP kvalitativno imituju pravu IT infrastrukturu kompanije, a njihov cilj nije samo privlačenje pažnje napadača, već i zbunjivanje kako bi potrošio vreme i resurse bez da dobije pristup pravim resursima kompanije.
"Ograničena skalabilnost" VS "automatska skalabilnost". Kao što je pomenuto ranije, honeypots i honeynets imaju problem sa skalabilnošću. To je složeno i skupo, a da biste povećali broj honeypota u korporativnom sistemu, moraćete dodati nove računare, operativne sisteme, kupiti licence i dodeliti IP adrese. Pored toga, potrebno je imati i kvalifikovano osoblje za upravljanje takvim sistemima. Deception platforme se automatski implementiraju kako se infrastruktura skalira, bez značajnih dodatnih troškova.
"Veliki broj lažnih alarmnih signala" VS "nedostatak lažnih alarmnih signala"Suština problema je u tome da čak i običan korisnik može naići na honeypot, tako da je "neželjena strana" ove tehnologije veliki broj lažnih alarma, što odvraća stručnjake za IB od posla. "Mamci" i "zamke" u DDP-u su pažljivo skrivene od običnog korisnika i namenjene su samo napadačima, tako da je svaki signal iz takvog sistema obaveštenje o pravoj pretnji, a ne lažni alarm.
Zaključak
Po našem mišljenju, tehnologija Deception predstavlja ogroman korak napred u odnosu na stariju tehnologiju honeypot-a. U suštini, DDP je postala sveobuhvatna security platforma koja je jednostavna za postavljanje i upravljanje.
Savremene platforme ove klase igraju ključnu ulogu u preciznom otkrivanju i efikasnom reagovanju na mrežne pretnje, a njihova integracija sa drugim komponentama sigurnosnog staka povećava nivo automatizacije, povećavajući efikasnost i uspešnost reagovanja na incidente. Deception platforme se oslanjaju na autentičnost, skalabilnost, lakoću upravljanja i integracije sa drugim sistemima. Sve to daje značajnu prednost u brzini reagovanja na incidente IB.
Takođe, na osnovu posmatranja pentestova kompanija gde je implementirana ili testirana platforma Xello Deception, možemo zaključiti da čak i iskusni pentesteri često ne mogu prepoznati mamce u korporativnoj mreži i gube, upadajući u postavljene zamke. Ova činjenica ponovo potvrđuje efikasnost Deception-a i velike perspektive koje ova tehnologija otvara u budućnosti.
Testiranje proizvoda
Ako vas zanimaju Deception platforme, spremni smo .
Pratite ažuriranja na našim kanalima (, , , )!
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish