

Objavljen je web preglednik Firefox 87. Također, stvorena je nadogradnja za verziju s dugoročnom podrškom 78.9.0. Verzija Firefox 88 je prebačena u beta testiranje, a njen izlazak je zakazan za 20. april.
Glavne novine:
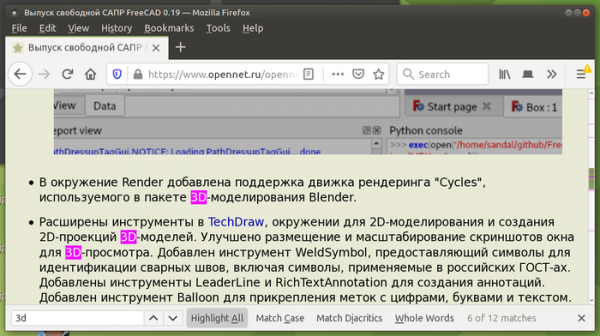
- Uz korištenje funkcije pretraživanja i aktiviranje režima isticanja svih pronađenih podudaranja (Highlight All), sada se na traci za pomicanje prikazuju oznake za indikaciju pozicije pronađenih ključnih riječi.

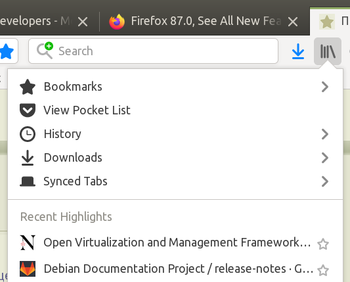
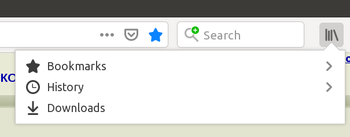
- Rijetko korišteni elementi uklonjeni su iz menija Library. U meniju Library ostavljene su samo veze na oznake, historiju i preuzimanja (uklonjene su sinkronizovane kartice, nedavne oznake i lista Pocket). Na donjoj slici lijevo je prikazano stanje kao što je bilo, a desno — kako je postalo u Firefox 87:


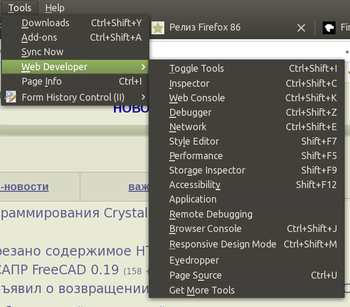
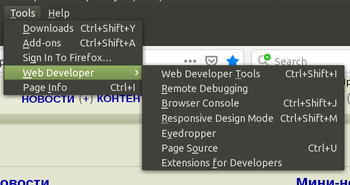
- Meni Web Developer značajno je pojednostavljen — odvojene veze na alate (Inspector, Web Console, Debugger, Network Style Error, Performance, Storage Inspector, Accessibility i Application) zamijenjene su zajedničkom stavkom Web Developer Tools.


- Meni Help je pojednostavljen, iz njega su uklonjene veze na stranice podrške, prečace na tastaturi i obilazak, koji su sada dostupni na zajedničkoj stranici Get Help. Uklonjena je dugmad za uvoz iz drugih preglednika.
- Dodana je funkcija SmartBlock, koja rješava probleme na web stranicama koji nastaju zbog blokiranja vanjskih skripti u režimu privatnog pregledanja ili prilikom aktiviranja pojačane blokade neželjenog sadržaja (strict). SmartBlock također značajno poboljšava performanse nekih web stranica koje se usporavaju zbog nemogućnosti učitavanja kodova skripti za praćenje. SmartBlock automatski zamjenjuje skripte za praćenje sa zamjenicama koje omogućavaju pravilan rad web stranice. Zamjenice su pripremljene za neke popularne skripte za praćenje korisnika, koje se nalaze na Disconnect listi, uključujući skripte sa widgetima Facebook, Twitter, Yandex, Vkontakte i Google.
- Obrada tastera Backspace je po defaultu isključena van konteksta obrazaca za unos. Uklanjanje obrade objašnjava se time što se taster Backspace aktivno koristi prilikom unosa teksta u obrascima, ali van fokusa na obrascu ulaza se obrađuje kao povratak na prethodnu stranicu, što može dovesti do gubitka unesenog teksta usljed neočekivanog prebacivanja na drugu stranicu. Da biste vratili staro ponašanje, dodana je opcija browser.backspace_action u about:config.
- Promijenjena je politika formiranja HTTP zaglavlja Referer. Prema zadanim postavkama, primijenjena je politika «strict-origin-when-cross-origin», koja podrazumijeva uklanjanje putanja i parametara prilikom slanja zahtjeva na druge hostove prilikom korištenja HTTPS-a, brisanje Referer-a pri prelasku sa HTTPS na HTTP i slanje punog Referer-a za unutarnje prijelaze unutar iste stranice. Promjena će se primjenjivati na redovne navigacijske zahtjeve (prijelaze putem poveznica), automatske preusmjeravanja i pri učitavanju vanjskih resursa (slika, CSS-a, skripti). Na primjer, pri prelasku putem poveznice na drugu stranicu koristeći HTTPS, umjesto «Referer: https://www.example.com/pat.php?argumenti» sada se šalje «Referer: https://www.example.com/».
- Za mali postotak korisnika uključen je Fission način rada s implementacijom modernizirane višepostupkovne arhitekture za strožju izolaciju stranica. Pri aktivaciji Fission-a, stranice različitih web stranica uvijek se pohranjuju u memoriju različitih procesa, pri čemu se u svakom od njih primjenjuje vlastiti izolirani sandbox. Podjela po procesima se vrši ne po karticama, već po domenama, što dodatno omogućava izolaciju sadržaja vanjskih skripti i iframe blokova. Fission način rada može se ručno uključiti na stranici about:preferences#experimental ili putem varijable «fission.autostart=true» u about:config. Provjeru uključivanja možete izvršiti na stranici about:support.
- Uklonjena je eksperimentalna implementacija mehanizma brzog otvaranja TCP veza (TFO — TCP Fast Open, RFC 7413), koja omogućava smanjenje broja koraka uspostavljanja veze kombiniranjem prvog i drugog koraka klasičnog 3-korpuskog procesa dogovaranja veze, te omogućava slanje podataka u početnoj fazi uspostavljanja veze. Prema zadanim postavkama, TCP Fast Open način rada je bio onemogućen i zahtijevao je promjenu about:config za aktivaciju (network.tcp.tcp_fastopen_enable).
- U skladu s promjenama u specifikacijama, isključena je provjera elementa korištenjem pseudo-klasa «:link», «:visited» i «:any-link».
- Uklonjene su nestandardne vrijednosti CSS svojstva caption-side — left, right, top-outside i bottom-outside (za povratak postoji postavka layout.css.caption-side-non-standard.enabled).
- Zadate su po defaultu događaj „beforeinput“ i metoda getTargetRanges(), pomoću kojih web aplikacije mogu redefinisati ponašanje prilikom uređivanja teksta na fazi pre nego što pregledač izmeni DOM stablo i steći veću kontrolu nad događajima unosa. Događaj „beforeinput“ se šalje na obradnik ili drugi element sa postavljenim atributom „contenteditable“ pre nego što se vrednost elementa promeni. Metoda getTargetRanges(), koju pruža objekat inputEvent, vraća niz vrednosti koje omogućavaju da se proceni koja će delovi DOM-a biti izmenjeni ako događaj unosa ne bude otkazan.
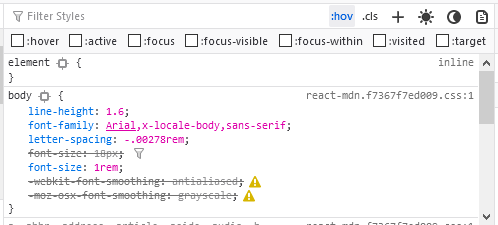
- Za web programere u režimu inspekcije stranica realizovana je mogućnost simulacije medijaskih upita „prefers-color-scheme“ za testiranje tamne i svetle teme bez menjanja tema u operativnom sistemu. Za uključivanje simulacije tamne i svetle teme, u gornjem desnom uglu alatne trake za web programere dodate su dugmadi sa slikama sunca i meseca.
- U režim inspekcije dodana je mogućnost aktivacije pseudo-klase „:target“ za odabrani element, slično kao što su ranije podržavane pseudo-klase „:hover“, „:active“, „:focus“, „:focus-within“, „:focus-visible“ i „:visited“.

- U režimu inspekcije CSS poboljšana je obrada neaktivnih CSS pravila. Konkretno, svojstvo „table-layout“ sada postaje neaktivno za elemente koji nisu tabele, dok se svojstva „scroll-padding-*“ označavaju kao neaktivni za elemente koji ne podržavaju pomeranje. Uklonjena je pogrešna oznaka svojstava „text-overflow“ za neke vrednosti.
Pored novih funkcionalnosti i ispravki grešaka, u Firefoxu 87 otklonjena su 12 sigurnosnih ranjivosti, od kojih je 7 označeno kao opasne. 6 ranjivosti (prikupljene pod CVE-2021-23988 i CVE-2021-23987) izazvane su problemima sa memorijom, kao što su preljevi bafera i pristupi već oslobođenim područjima memorije. Potencijalno, ovi problemi mogu dovesti do izvršavanja koda zlonamernika prilikom otvaranja posebno pripremljenih stranica.
Beta verzija Firefox 88 ističe se podrškom za veličanje pomoću dodira na touchpadima u Linuxu sa grafičkim okruženjima zasnovanim na Wayland protokolu, a podrška za AVIF format (AV1 Image Format) je uključena po defaultu, koristeći tehnologije intra-frame kompresije iz AV1 video kodiranja.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish