

Kompanija Google je predstavila izdanje web pregledača Chrome 90. Istovremeno je dostupan stabilni izdanak slobodnog projekta Chromium, koji čini osnovu Chrome-a. Preglednik Chrome se odlikuje korišćenjem Google-ovih logotipa, sistemom za slanje obaveštenja u slučaju pada, modulima za reprodukciju zaštićenog video sadržaja (DRM), sistemom automatske instalacije ažuriranja, kao i prenosom RLZ parametara tokom pretrage. Sledeće izdanje Chrome 91 planirano je za 25. maj.
Glavne promene u Chrome 90:
- Za sve korisnike omogućeno je podrazumevano otvaranje sajtova putem HTTPS-a prilikom unosa imena hostova u adresnu traku. Na primer, pri unosu hosta example.com, podrazumevano će se otvoriti sajt https://example.com, a ako dođe do problema prilikom otvaranja, izvršiće se povratak na http://example.com. Za upravljanje podrazumevanjem "https://" predložena je postavka "chrome://flags#omnibox-default-typed-navigations-to-https".
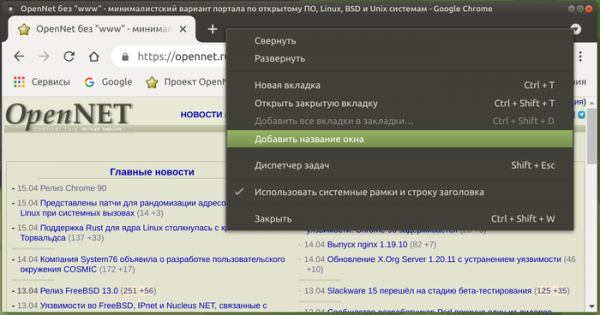
- Implementirana je mogućnost dodeljivanja različitih oznaka prozorima za lakšu separaciju na radnoj površini. Podrška za promenu imena prozora olakšaće organizaciju rada prilikom korišćenja odvojenih prozora pregledača za različite zadatke, na primer, prilikom otvaranja pojedinačnih prozora za radne zadatke, lične interese, zabavu, odložene materijale itd. Ime se menja putem opcije "Dodaj ime prozora" u kontekstualnom meniju, koji se pojavljuje kada se desnim tasterom miša klikne na prazno područje u traci sa karticama. Nakon promene imena, na traci aplikacija umesto naziva sajta iz aktivne kartice prikazaće se izabrano ime, što može biti korisno prilikom otvaranja istih sajtova u različitim prozorima vezanim za posebno korisničke naloge. Veza se čuva između sesija, a nakon ponovnog pokretanja prozori će biti obnovljeni sa izabranim imenima.

- Dodana je mogućnost skrivanja 'Liste čitanja' (Reading List) bez potrebe za menjanje postavki u 'chrome://flags' ('chrome://flags#read-later'). Sada se može koristiti opcija 'Show Reading List' u donjem delu kontekstualnog menija, koji se prikazuje desnim klikom na traku oznaka. Podsećamo, u prethodnom izdanju, kod nekih korisnika, kada se pritisne zvezdica u adresnoj traci pored dugmeta 'Dodaj oznaku' pojavljuje se i drugo dugme 'Dodaj u listu čitanja', dok u desnom uglu trake oznaka postoji meni 'Lista čitanja', u kojem se nalaze sve ranije dodane stranice. Kada se stranica otvori iz liste, označava se kao pročitana. Stranice u listi takođe se mogu ručno označiti kao pročitane ili nepročitane ili ukloniti iz liste.
- Dodana je podrška za segmentaciju mreže kao zaštitu od metoda praćenja kretanja korisnika između sajtova, zasnovanih na skladištenju identifikatora u oblastima koje nisu namenjene za trajno skladištenje informacija ('Supercookies'). Budući da se resursi u kešu čuvaju u zajedničkom imenskom prostoru, nezavisno od izvornog domena, jedan sajt može da utvrdi učitavanje resursa sa drugog sajta proveravanjem postojanja tog resursa u kešu. Zaštita se temelji na primeni segmentacije mreže (Network Partitioning), čija suština je dodavanje dodatnog vezivanja zapisa u zajedničke keševe. domeni, sa kojeg je otvorena glavna stranica, što ograničava domet keša za skripte praćenja kretanja samo na trenutni sajt (skripta iz iframe-a ne može proveriti da li je resurs učitan sa drugog sajta). Cena segmentacije je smanjenje efikasnosti keširanja, što dovodi do neznatnog povećanja vremena učitavanja stranice (maksimalno do 1.32%, ali za 80% sajtova do 0.09-0.75%).
- Nadopunjen je crni spisak mrežnih portova za koje se blokira slanje HTTP, HTTPS i FTP zahteva kako bi se zaštitili od napada NAT slipstreaming, koji omogućava uspostavljanje mrežne veze otvaranjem posebno pripremljene web-stranice u pretraživaču. servera napadača na bilo koji UDP ili TCP port na korisnikovom sistemu, bez obzira na primenu unutrašnjeg opsega adresa (192.168.x.x, 10.x.x.x). Na spisak zabranjenih portova dodani su 554 (RTSP protokol) i 10080 (koristi se u Amanda backup-u i VMWare vCenter-u). Ranije su već blokirani portovi 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 i 6566.
- Dodana početna podrška za otvaranje PDF dokumenata sa XFA obrascima u pretraživaču.
- Za deo korisnika aktivirana je nova sekcija podešavanja „Chrome Settings > Privacy and security > Privacy sandbox“, koja omogućava upravljanje FLoC API opcijama, usmerenim na utvrđivanje kategorije interesa korisnika bez individualne identifikacije i bez vezivanja za istoriju poseta određenim sajtovima.
- Obezbeđeno je prikazivanje jasnijeg obaveštenja sa listom dozvoljenih radnji, koje se prikazuje kada se korisnik poveže na profil za koji je uključeno centralizovano upravljanje.
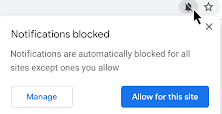
- Interfejs za zahtev za ovlašćenja učinjen je manje napadnim. Zahtevi koje korisnik verovatno neće odobriti sada se automatski blokiraju sa odgovarajućim indikatorom u adresnoj traci, pomoću kojeg korisnik može preći u interfejs za upravljanje ovlašćenjima za svaki sajt.

- Uključena je podrška za Intel CET (Intel Control-flow Enforcement Technology) za hardversku zaštitu od izvršavanja eksploita, koji su izgrađeni korišćenjem metoda povratno-orijentisanog programiranja (ROP, Return-Oriented Programming).
- Nastavljen je rad na prelasku pretraživača na korišćenje inkluzivne terminologije. Datoteka „master_preferences“ preimenovana je u „initial_preferences“, kako ne bi povredila osećanja korisnika koji reč master doživljavaju kao aluziju na nekadašnje ropstvo njihovih predaka. Da bi se sačuvala kompatibilnost, podrška za „master_preferences“ će još neko vreme ostati u pretraživaču. Ranije je pretraživač već prestao sa korišćenjem reči „whitelist“, „blacklist“ i „native“.
- U verziji za Android, prilikom uključivanja načina rada za uštedu mobilnih podataka „Lite“, implementirano je smanjenje bitrate-a pri učitavanju videa kada se povezujete putem mobilnih mreža, što će smanjiti troškove korisnika koji koriste tarife sa ograničenim podacima. U režimu „Lite“ takođe je omogućeno kompresovanje slika koje se traže iz javno dostupnih resursa (ne zahtevaju autentifikaciju) putem HTTPS.
- Dodata je AV1 video kodeka, posebno optimizovana za korišćenje u video konferencijama zasnovanim na WebRTC protokolu. Upotreba AV1 u video konferencijama omogućava veću efikasnost kompresije i omogućava prenos na kanalima sa propusnošću od 30 kbit/s.
- U JavaScript-u, u objektima Array, String i TypedArrays implementirana je metoda at(), koja omogućava korišćenje relativne indeksacije (kao indeks niza navodi se relativna pozicija), uključujući negativne vrednosti u odnosu na kraj (na primer, „arr.at(-1)“ će vratiti poslednji element niza).
- U JavaScript-u za regularne izraze dodata je svojstvo „.indices“, koje sadrži niz sa početnim i završnim pozicijama grupa podudarnosti. Svojstvo se popunjava samo prilikom izvršavanja regularnog izraza sa zastavicom „/d“. const re = /(a)(b)/d; const m = re.exec(‘ab’); console.log(m.indices[0]); // 0 — sve grupe podudarnosti // → [0, 2] console.log(m.indices[1]); // 1 — prva grupa podudarnosti // → [0, 1] console.log(m.indices[2]); // 2 — druga grupa podudarnosti // → [1, 2]
- Optimizovana je performansa svojstava „super“ (na primer, super.x), za koje je uključen inline-cache. Performansa korišćenja „super“ sada je blizu performanse pristupa običnim svojstvima.
- Poziv WebAssembly funkcija iz JavaScript-a značajno je ubrzan primenom inline-deployment-a. Ova optimizacija ostaje eksperimentalna i zahteva pokretanje s zastavicom „—turbo-inline-js-wasm-calls“.
- Dodana je WebXR Depth Sensing API koja omogućava određivanje udaljenosti između objekata u okruženju korisnika i samog uređaja, na primjer, za kreiranje realističnijih aplikacija proširene stvarnosti. Podsećamo da WebXR API omogućava standardizaciju rada sa različitim klasama virtuelne stvarnosti, od stacionarnih 3D naočara do mobilnih rešenja.
- Stabilizovana je mogućnost WebXR AR Lighting Estimation, koja omogućava određivanje parametara okruženja pri sesijama WebXR za proširenu stvarnost, čime se modelima daje prirodniji izgled i harmoničnija integracija s okruženjem korisnika.
- U režimu Origin Trials (eksperimentalne mogućnosti koje zahtevaju posebno aktiviranje) je dodano nekoliko novih API-a koji su za sada ograničeni na Android platformu. Origin Trial podrazumeva mogućnost rada sa određenim API-jem iz aplikacija koje se učitavaju sa localhost ili 127.0.0.1, ili nakon registracije i dobijanja posebnog tokena koji važi ograničeno vreme za određeni sajt.
- Metoda getCurrentBrowsingContextMedia(), koja omogućava organizovanje snimanja video toka MediaStream, koji odražava sadržaj trenutne kartice. Za razliku od slične metode getDisplayMedia(), kada se pozove getCurrentBrowsingContextMedia(), korisniku se prikazuje jednostavan dijalog za potvrdu ili blokiranje operacije prenosa videa sa sadržajem kartice.
- API Insertable Streams, koji omogućava manipulaciju neobrađenim (raw) multimedijskim tokovima prenesenim kroz API MediaStreamTrack, kao što su podaci sa kamere i mikrofona, rezultati snimanja ekrana ili međupodaci dekodiranja kodekom. Za predstavljanje neobrađenih frejmova koriste se interfejsi WebCodec, nakon čega se formira tok sličan onome koji API WebRTC Insertable Streams generiše na osnovu RTCPeerConnections. Sa praktične strane, novi API omogućava implementaciju funkcionalnosti poput primene metoda mašinskog učenja za identifikaciju ili anotiranje objekata u realnom vremenu ili za dodavanje efekata, kao što je uklanjanje pozadine, pre kodiranja ili nakon dekodiranja kodekom.
- Mogućnost pakovanja resursa u pakete (Web Bundle) radi efikasnijeg preuzimanja velikog broja pratećih datoteka (CSS stilovi, JavaScript, slike, iframe). Među nedostacima postojeće podrške za pakete za JavaScript datoteke (webpack), koje pokušavaju da se otklone u Web Bundle: u HTTP kešu može ostati sam paket, ali ne i njegove sastavne delove; kompilacija i izvršavanje mogu početi tek nakon potpunog preuzimanja paketa; dodatni resursi, kao što su CSS i slike, moraju biti kodirani u formi JavaScript nizova, što dovodi do povećanja veličine i izvršavanja još jedne faze razrade.
- Podrška za obradu izuzetaka u WebAssembly.
- Stabilizovan API Declarative Shadow DOM za kreiranje novih korenovih grana u Shadow DOM, na primer da odvoji uvožen stil elementa i povezano poddrvo DOM-a od glavnog dokumenta. Predloženi deklarativni API omogućava da se za otkačivanje grana DOM-a koristi samo HTML bez potrebe za pisanjem koda na JavaScript.
- U CSS svojstvu aspect-ratio, koje jasno povezuje odnos širine i visine sa bilo kojim elementom (za automatsko izračunavanje nedostajuće veličine kada se zna samo visina ili širina), implementirana je mogućnost interpolacije vrednosti prilikom animacije (glatkog prelaska od jednog odnosa širine i visine do drugog).
- Dodata je mogućnost odražavanja stanja vlastitih HTML elemenata (custom element) u CSS-u putem pseudo-klase ":state()". Funkcionalnost je realizovana analogno mogućnosti standardnih HTML elemenata da menjaju svoje stanje u zavisnosti od interakcije sa korisnikom.
- U CSS svojstvu "appearance" podržana je vrednost 'auto', koja se prema zadatku postavlja za i , a na Android platformi dodatno za , , , i .
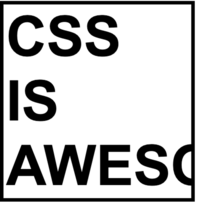
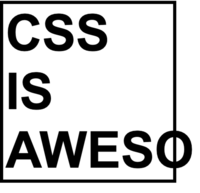
- U CSS svojstvu „overflow“ dodana je podrška za vrijednost „clip“, pri čemu sadržaj koji izlazi izvan okvira blokova se reže uz granicu dopuštenog preljeva bloka bez mogućnosti pomicanja. Vrijednost koja određuje koliko daleko sadržaj može izlaziti izvan stvarne granice bloka prije nego što započne rezanje definira se putem novog CSS svojstva „overflow-clip-margin“. U usporedbi sa „overflow: hidden“, korištenje „overflow: clip“ omogućava postizanje veće učinkovitosti.


- Novi HTTP zaglavlje Permissions-Policy zamijenilo je zaglavlje Feature-Policy za upravljanje delegiranjem ovlasti i uključivanjem proširenih mogućnosti, u kojem se podržavaju strukturirane vrijednosti polja (na primjer, sada se može postaviti „Permissions-Policy: geolocation=()“ umjesto „Feature-Policy: geolocation ‘none'“).
- Pojačana je zaštita od korištenja Protocol Buffers za provođenje napada uzrokovanih spekulativnim izvršavanjem instrukcija u procesorima. Zaštita je ostvarena dodavanjem MIME tipa „application/x-protobuffer“ na popis nepreslušanih (sniffed) MIME tipova koji se obrađuju putem mehanizma Cross-Origin-Read-Blocking. Ranije je tip MIME „application/x-protobuf“ već bio uključen na sličan popis, ali je „application/x-protobuffer“ bio propušten.
- U API File System Access implementirana je mogućnost pomicanja trenutne pozicije u datoteci izvan njenog kraja uz popunjavanje praznina nulama prilikom kasnijeg pisanja putem poziva FileSystemWritableFileStream.write(). Ova mogućnost omogućava kreiranje praznih datoteka i značajno olakšava organizaciju pisanja u datoteku sa strujama koje primaju blokove podataka neuredno (na primjer, ovo se prakticira u BitTorrentu).
- Dodana je konstruktor StaticRange s implementacijom laganih tipova Range, koji ne zahtijevaju ažuriranje svih povezanih objekata prilikom svake promjene u DOM stablu.
- Implementirana je mogućnost podešavanja parametara width i height za elemente <source>, navedene unutar elementa <picture>. Ova mogućnost omogućava izračunavanje odnosa stranica za elemente <picture>, na sličan način kao što je to učinjeno za <img>, <canvas> i <video>.
- Podrška za RTP podatkovne kanale (RTP Data Channels) uklonjena je iz WebRTC, umjesto kojih se preporučuje korištenje SCTP temeljenih podatkovnih kanala.
- Svojstva navigator.plugins i navigator.mimeTypes sada uvijek vraćaju praznu vrijednost (nakon ukidanja podrške za Flash nestala je potreba za tim svojstvima).
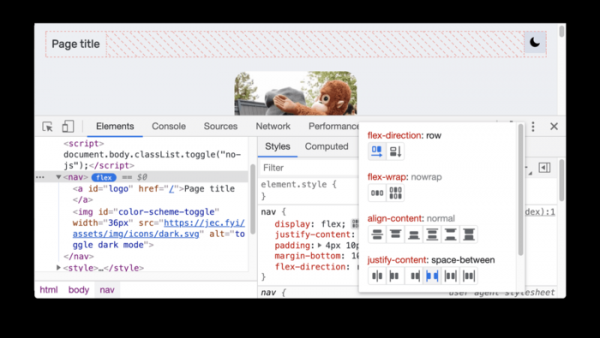
- Unesena je velika količina manjih poboljšanja u alate za web razvoj i dodan je novi alat za debagiranje CSS flexboxa.

Osim novih funkcija i ispravki grešaka, u novoj verziji ispravljeno je 37 ranjivosti. Mnoge od ranjivosti otkrivene su automatizovanim testiranjem uz pomoć alata kao što su AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične greške koje bi omogućile zaobilaženje svih nivoa zaštite pregledača i izvršavanje koda u sistemu van sandbox okruženja. U okviru programa za nagrađivanje za otkrivanje ranjivosti, kompanija Google je isplatila 19 nagrada u ukupnom iznosu od 54,000 američkih dolara (jedna nagrada $20,000, jedna nagrada $10,000, dve nagrade $5,000, tri nagrade $3,000, jedna nagrada $2,000, jedna $1,000 i četiri nagrade $500). Iznos 6 nagrada još uvek nije utvrđen.
Posebno treba pomenuti da je juče, nakon formiranja korektivnog izdanja 89.0.4389.128, ali pre izlaska Chrome 90, objavljen još jedan exploit koji je koristio novu 0-day ranjivost koja nije ispravljena u Chrome 89.0.4389.128. Još uvek nije jasno da li je ovaj problem rešen u Chrome 90. Kao i u prvom slučaju, exploit pokriva samo jednu ranjivost i ne sadrži kod za zaobilaženje sandbox izolacije (kada se Chrome pokreće sa flagom "—no-sandbox", exploit na platformi Windows omogućava pokretanje notepada kada se otvori web stranica). Ranjivost povezana sa novim exploitom se tiče tehnologije WebAssembly.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish