

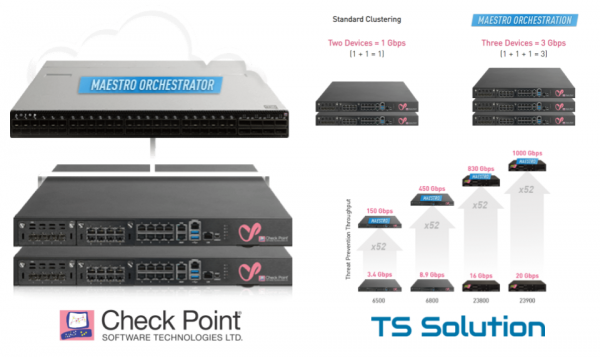
Kompanija Check Point je prilično energično započela 2019. godinu sa nekoliko najava. Nije moguće sve obuhvatiti u jednom članku, pa počnimo od najvažnijeg — . Maestro je nova skalabilna platforma koja omogućava povećanje „snage“ sigurnosnog prolaza do „nepristojnih“ cifra, gotovo linearno. Ovo se postiže naravno balansiranjem opterećenja između pojedinačnih prolaza koji rade u klasteru kao jedinstvena entitet. Neko može reći — "Bilo je! Već postoje blade-platforme 44000/64000". Međutim, Maestro je sasvim drugačija stvar. U okviru ovog članka ću ukratko objasniti šta je to, kako funkcioniše i kako će ova tehnologija pomoći da se uštedi na zaštiti perimetra mreže.
Bilo — Postalo
Najlakše je razumeti čime se nova skalabilna platforma razlikuje od dobrih starih 44000/64000 kada pogledate sliku ispod:
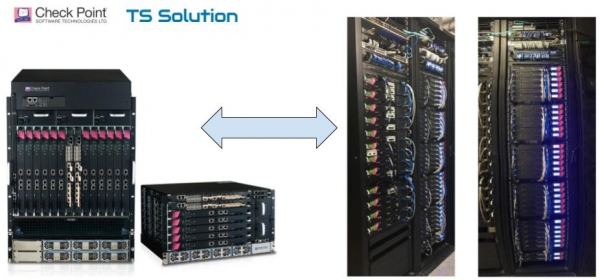
Razlika je očigledna.
Stara platforma Check Point 44000/64000
Kao što se može videti iz gornje slike, prva opcija predstavlja fiksnu platformu (šasija) u koju se može umetnuti ograničen broj specijalnih “modula-kraka” (Check Point SGM). Sve se ovo povezuje u Security Switch Module (SSM), koji obavlja balansiranje saobraćaja između prolaza. Na slici ispod su detaljnije predstavljeni sastavni delovi ove platforme:
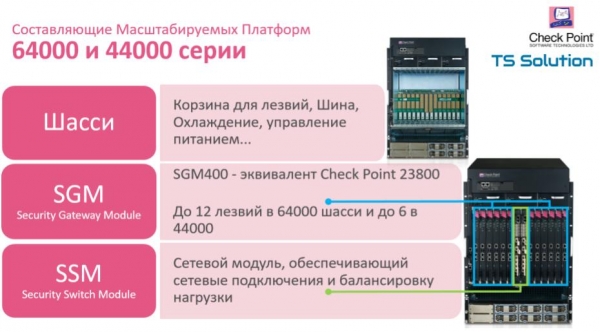
Ovo je odlična platforma ukoliko unapred znate koju performansu vam je potrebna trenutno i u kojim granicama može rasti. Međutim, zbog fiksnog form-faktora (12 ili 6 kraka) ste ograničeni u daljem skaliranju. Osim toga, prisiljeni ste da koristite isključivo SGM krake, bez mogućnosti povezivanja običnih uređaja koji imaju mnogo širi modelni niz. Sa pojavom Maestro Hyperscale Network Security situacija se drastično menja.
Nova platforma Check Point Maestro Hyperscale Network Security
Check Point Maestro je prvi put predstavljen 22. januara na konferenciji CPX u Bangkoku. Glavne karakteristike možete videti na slici ispod:
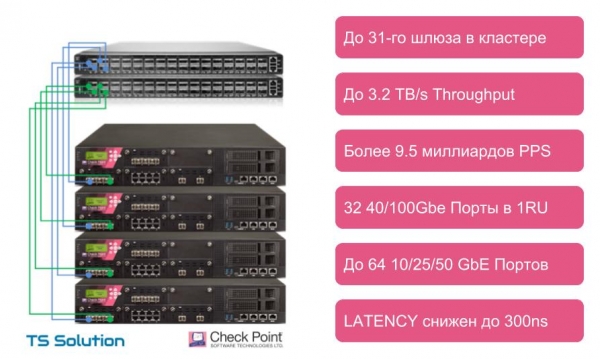
Kao što se može primijetiti, glavna prednost Check Point Maestro je mogućnost korištenja običnih gatewaya (appliance) za balansiranje. Odnosno, više nismo ograničeni na SGM oštrice. Opterećenje se može raspodijeliti između bilo kojih uređaja počevši od modela 5600 (SMB modeli i šasije 44000/64000 nisu podržane). Na slici iznad su prikazani osnovni pokazatelji koje možemo postići korištenjem nove platforme. Možemo ih spojiti u jedan računalni resurs. do 31! gatewaya. Sada vaš “vatrozid” može izgledati ovako:
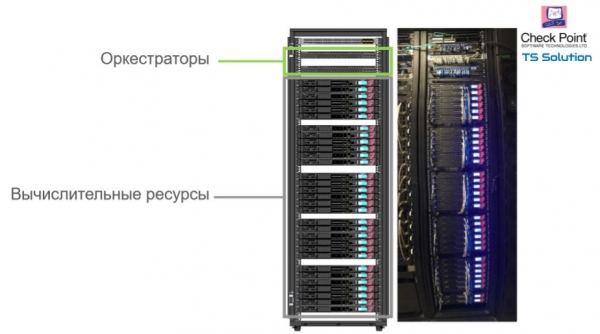
Maestro Hyperscale Orchestrator
Siguran sam da se mnogima već postavlja pitanje: “Šta je to Orkestrator?” Pa, upoznajte se. Maestro Hyperscale Orchestrator — upravo ova stvar odgovara za balansiranje opterećenja. Na ovom uređaju je instaliran operativni sistem Gaia R80.20 SP. Trenutno postoje dva modela Orkestratora — MHO-140 i MHO-170. Karakteristike su prikazane na slici ispod:
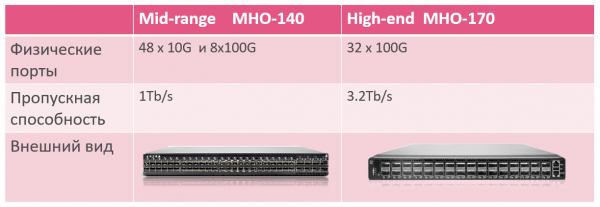
Na prvi pogled može se činiti da je to običan switch. Međutim, to je “switch + balansiranje + sistem upravljanja resursima”. Sve u jednoj kutiji.
Na ove Orkestratore se povezuju gatewayi. U slučaju da su balansiranje uređaji u visoko dostupnom izvršenju, svaki gateway se povezuje s svakim orkestratorom. Za povezivanje može se koristiti “optika” (sfp+ / qsfp+ / qsfp28+) ili DAC kabel (Direktno povezivanje bakrom). Pri tome, između orkestratora prirodno mora postojati link za sinkronizaciju:
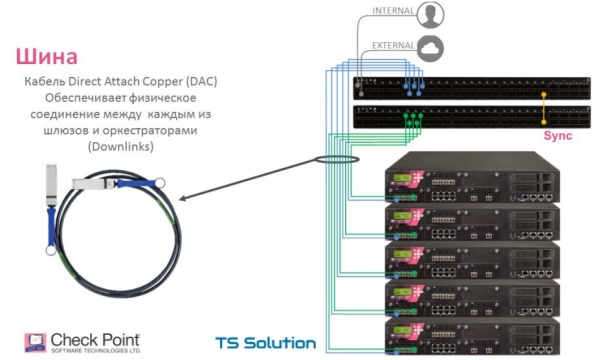
Na slici ispod možete vidjeti kako se portovi ovih orkestratora raspoređuju:
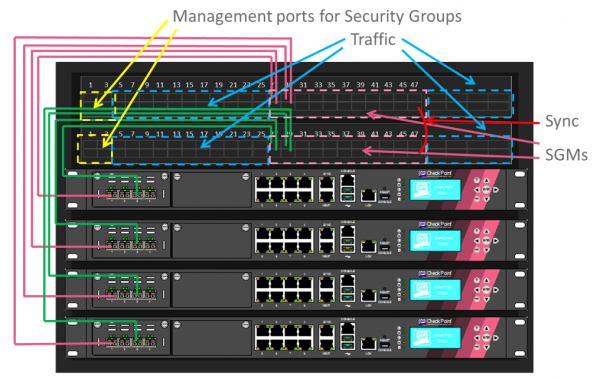
Security Groups
Da bi se opterećenje moglo raspodijeliti između gatewaya, ovi gatewayi moraju biti u istoj Security Group. Security Group je logička grupa uređaja koja funkcioniše kao cluster active/active. Ova grupa funkcioniše neovisno o drugim Security Group. Iz perspektive servera za upravljanje, Security Group izgleda kao jedan uređaj s jednom ip adresom.
Ako je potrebno, možemo izvesti jedan ili više gatewaya u posebnu Security Group i koristiti ovu grupu za druge svrhe, kao poseban vatrozid iz perspektive upravljanja. Primjer korištenja prikazan je na slici ispod:
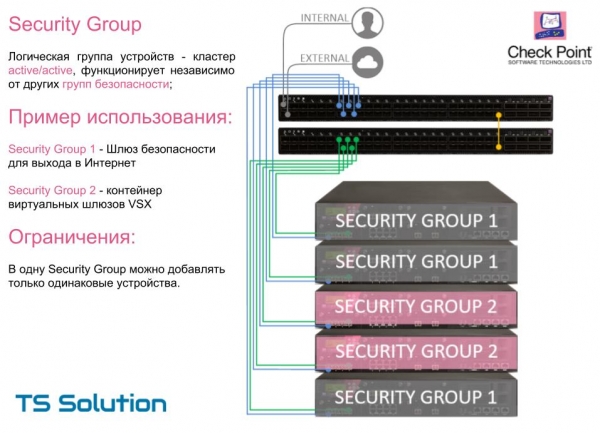
Važno ograničenje, u jednoj Security Group mogu se koristiti isključivo identični prolazi (model). To jest, ako želite linearno povećavati kapacitet vašeg sigurnosnog prolaza (koji je klaster sastavljen od više uređaja), morate dodavati točno iste prolaze. U narednim verzijama softvera ovo ograničenje bi trebalo nestati.
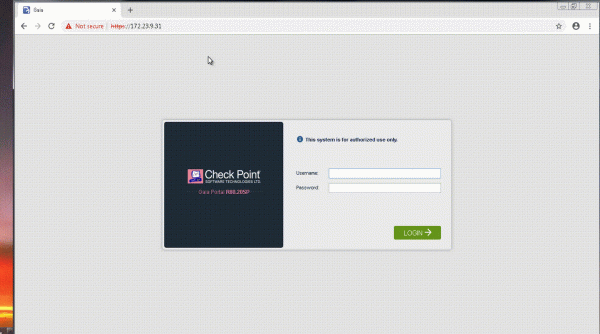
Na videu ispod možete vidjeti proces stvaranja Security Group. Procedura je intuitivna.
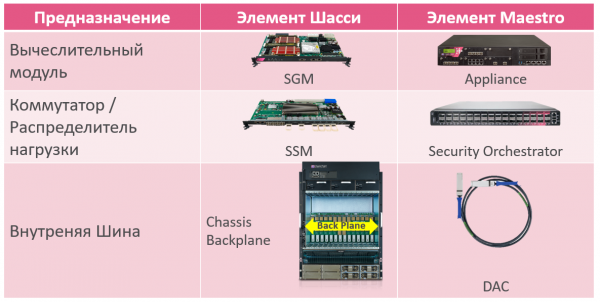
Ponovno, ako uporedimo komponente Maestro s šasijskom platformom, dobijemo otprilike sljedeću sliku 'bilo-šta':
Koja je prednost nove platforme?
Zaista ima puno prednosti, kako s tehničke tako i s ekonomske tačke gledišta. Ukratko, navodim najvažnije:
- Praktično nismo ograničeni u skaliranju. Do 31 prolaza unutar jedne Security Group.
- Možemo dodavati prolaze po potrebi. Minimalni set prilikom kupovine — jedan orkestrator + dva prolaza. Nema potrebe planirati modele 'na rast'.
- Iz prethodne tačke proizlazi još jedna prednost. Više ne moramo mijenjati prolaze koji ne mogu podnijeti opterećenje. Ranije se ovaj problem rešavao procedurom trade-in — predavali smo staro 'željezo' i dobijali novo uz popust. Pri takvoj shemi neizbežni su finansijski 'gubici'. Nova procedura sa skaliranjem eliminiše ovu činjenicu. Ništa se ne mora predavati, može se jednostavno nastaviti povećavati performanse pomoću dodatnog 'željeza'.
- Mogućnost kombinovanja već postojećih resursa za raspodelu opterećenja. Na primjer, moguće je 'premjestiti' sve svoje klastere na platformu Maestro i sastaviti nekoliko Security Group, već zavisno od opterećenja.
Maestro Hyperscale Network Security paketi
Trenutno postoji nekoliko opcija za kupovinu takozvanih paketa s platformom Maestro. Rješenje zasnovano na prolazima 23800, 6800 i 6500:
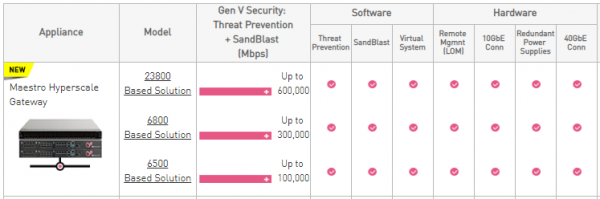
Pri tom se može izabrati između dva standardna tipa opreme:
- Jedan orkestrator i dva prolaza;
- Jedan orkestrator i tri prolaza.
možete pogledati okvirne cene. Naravno, dodatno možete dodati još jedan orkestrator i koliko god prolaza želite. Dodatne informacije o specifikacijama možete zatražiti .
Uređaji 6500 i 6800 to su najnoviji modeli, koji su takođe predstavljeni na početku ove godine. O njima ćemo detaljnije razgovarati u sljedećem članku.
Kada se može kupiti?
Ovde nema jednoznačnog odgovora. Trenutno ne postoji obaveštenje o uvozu ovih rešenja u našu zemlju. Čim dobijemo informacije o rokovima, odmah ćemo napraviti najavu na našim profilima (, , ). Pored toga, uskoro je planiran vebinar posvećen rešenju Check Point Maestro, gde će biti razmatrane sve tehničke karakteristike. Naravno, moći ćete postavljati interesantna pitanja. Pratite novosti!
Zaključak
Naravno, nova platforma je odličan dodatak hardverskim rešenjima Check Point. U suštini, ovaj proizvod otvara novi segment za koji nije svaki vendor IB-a imao slično rešenje. Štaviše, danas Check Point Maestro praktično nema alternativa kada je u pitanju pružanje takve bezpresedane „security moći“. Međutim, Maestro Hyperscale Network Security biće zanimljiv ne samo vlasnicima data centara, već i običnim kompanijama. „Pratiti“ Maestro već sada mogu oni koji poseduju ili planiraju da nabave uređaje počevši od modela 5600. U nekim slučajevima korišćenje Maestro Hyperscale Network Security može se pokazati kao veoma isplativo rešenje, kako sa ekonomskog, tako i sa tehničkog gledišta.
P.S. Članak je pripremljen uz učešće Anatolija Masovera — Eksperta za skalabilne platforme, Check Point Software Technologies.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish