

Napomena prev.: Ako se pitate o sigurnosti infrastrukture zasnovane na Kubernetesu, ovaj sjajan pregled od kompanije Sysdig predstavlja odličnu polaznu tačku za brz uvid u aktuelna rešenja. Uključuje i sveobuhvatne sisteme od poznatih igrača na tržištu, kao i značajno skromnije alate koji rešavaju određene probleme. U komentarima, kao i obično, rado ćemo čuti o vašem iskustvu sa tim alatima i videti linkove na druge projekte.
Softverski proizvodi za obezbeđenje Kubernetes sigurnosti... ima ih mnogo, a svaki ima svoje ciljeve, domene primene i licence.
Zbog toga smo odlučili da napravimo ovu listu koja uključuje kako otvorene projekte, tako i komercijalne platforme od različitih pružalaca usluga. Nadamo se da će vam pomoći da odaberete one koji vas najviše zanimaju i usmeriti vas u pravom smeru u zavisnosti od konkretnih potreba za obezbeđenjem Kubernetes sigurnosti.
Kategorije
Kako bismo olakšali navigaciju kroz listu, alati su podeljeni prema osnovnim funkcijama i oblastima primene. Dobijeni su sledeći odeljci:
- Skeniranje Kubernetes slika i statička analiza;
- Runtime sigurnost;
- Mrežna sigurnost Kubernetes;
- Distribucija slika i upravljanje tajnama;
- Revizija sigurnosti Kubernetes;
- Sveobuhvatni komercijalni proizvodi.
Pređimo na stvar:
Skeniranje Kubernetes slika
Anchore
- Web stranica:
- Licenca: slobodna (Apache) i komercijalna ponuda
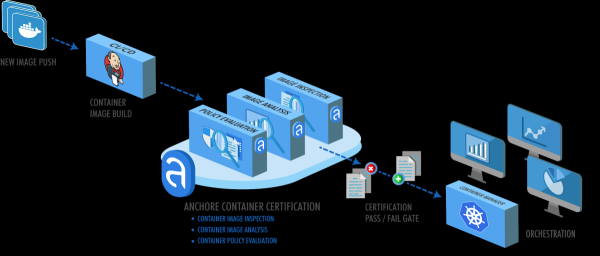
Anchore paket analizira slike kontejnera i omogućava bezbednosne provere na osnovu korisničkih politika.
Osim uobičajenog skeniranja slika kontejnera na poznate ranjivosti iz CVE baze, Anchore sprovodi brojne dodatne provere u okviru skeniranja: proverava Dockerfile, curenje akreditiva, pakete korišćenih programskih jezika (npm, maven itd.), licence softvera i još mnogo toga.
Clair
- Web stranica: (sada pod okriljem Red Hat-a)
- Licenca: slobodna (Apache)
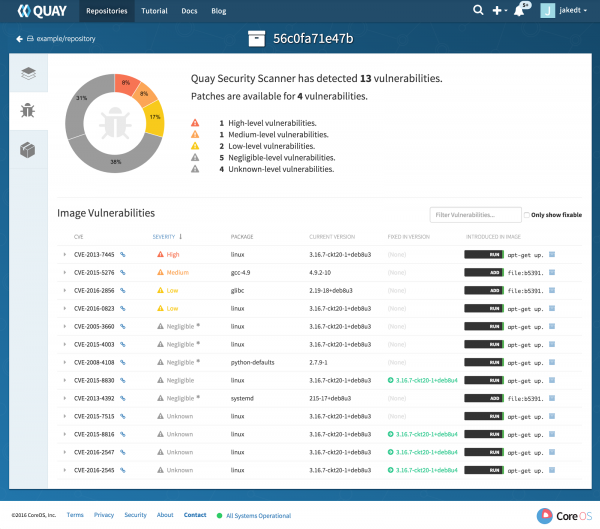
Clair je bio jedan od prvih Open Source projekata za skeniranje slika. Široko je poznat kao skener sigurnosti koji stoji u osnovi Quay registry slika (takođe od CoreOS — napomena prev.). Clair može prikupljati informacije o CVE iz velikog broja izvora, uključujući liste specifične za Linux distribucije ranjivosti koje vode sigurnosni timovi Debian, Red Hat ili Ubuntu.
Za razliku od Anchore-a, Clair se pretežno bavi pretraživanjem ranjivosti i usklađivanjem podataka s CVE. Međutim, proizvod korisnicima nudi određene mogućnosti za proširenje funkcionalnosti putem dodatnih drajvera.
Dagda
- Web stranica:
- Licenca: slobodna (Apache)
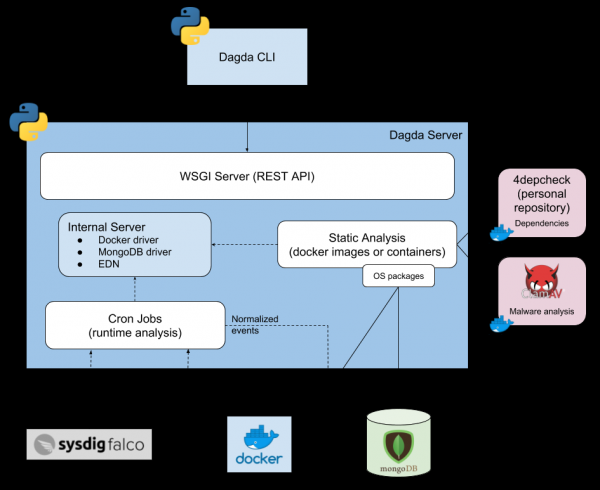
Dagda vrši statičku analizu kontejnerskih slika kako bi detektovao poznate ranjivosti, trojance, viruse, malver i druge pretnje.
Dve istaknute osobine koje razlikuju paket Dagda od drugih sličnih alata su:
- Odlična integracija s , djelujući ne samo kao alat za skeniranje kontejnerskih slika, već i kao antivirus.
- Takođe pruža runtime zaštitu, u realnom vremenu primajući događaje od Docker demona i integrišući se s Falco (vidi u nastavku) za prikupljanje bezbednosnih događaja tokom rada kontejnera.
KubeXray
- Web stranica:
- Licenca: slobodna (Apache), ali zahteva podatke od JFrog Xray (komercijalni proizvod)
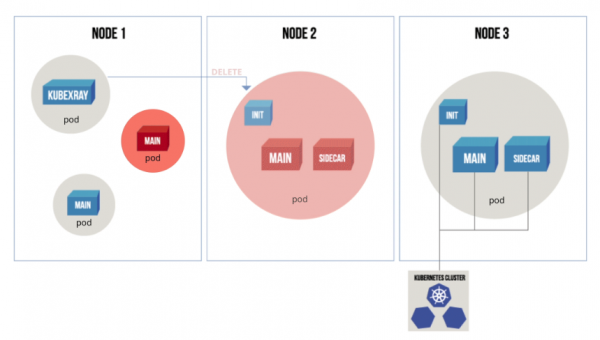
KubeXray „sluša“ događaje API servera Kubernetes i uz pomoć metapodataka iz JFrog Xray prati da se pokreću samo pod-ovi koji su u skladu sa trenutnom politikom.
KubeXray ne samo da sprovodi reviziju novih ili ažuriranih kontejnera u deployment-ima (po analogiji sa admission controller-om u Kubernetes-u), već takođe dinamički proverava aktivne kontejnere prema novim bezbednosnim politikama, uklanjajući resurse koji se odnose na ranjive slike.
Snyk
- Web stranica:
- Licenca: slobodna (Apache) i komercijalne verzije
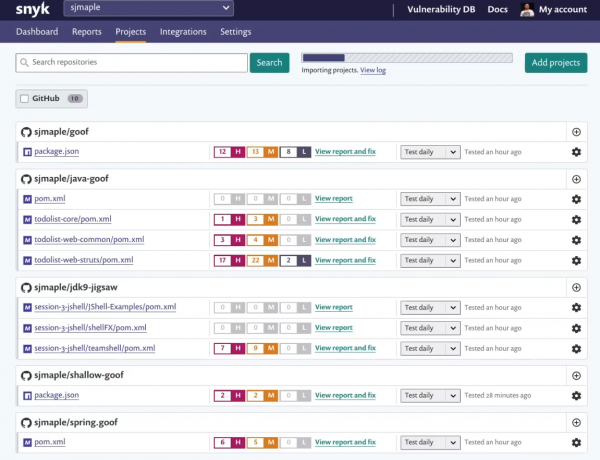
Snyk je neobičan skener ranjivosti u smislu da je specifično usmeren na proces razvoja i promoviše se kao „nezamenljivo rešenje“ za programere.
Snyk se direktno povezuje sa repozitorijumima koda, analizira projektnu manifestaciju i preispituje uvezeni kod zajedno s direktnim i indirektnim zavisnostima. Snyk podržava mnoge popularne programske jezike i može otkriti skrivene licencne rizike.
Trivy
- Web stranica:
- Licenca: slobodna (AGPL)
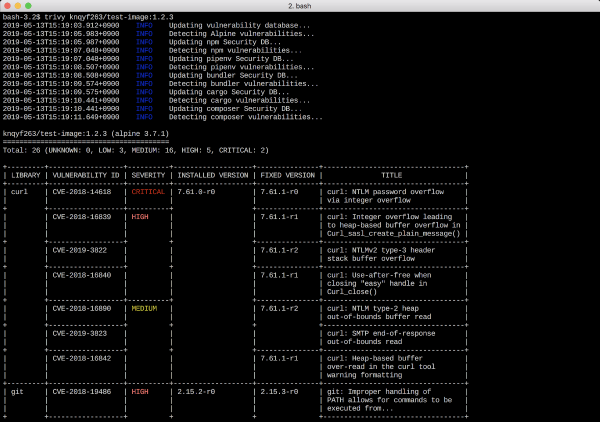
Trivy — jednostavan, ali moćan skener ranjivosti za kontejnere, lako integrirajući se u CI/CD tokove. Njegova izvanredna karakteristika je jednostavnost instalacije i korišćenja: aplikacija se sastoji od jednog binarnog fajla i ne zahteva instalaciju baze podataka ili dodatnih biblioteka.
Nedostatak jednostavnosti Trivyja je to što ćete morati da se upoznate kako da obradite i pošaljete rezultate u JSON formatu, kako bi mogli da ih koriste drugi alati za bezbednost Kubernetes-a.
Runtime bezbednost u Kubernetesu
Falco
- Web stranica:
- Licenca: slobodna (Apache)
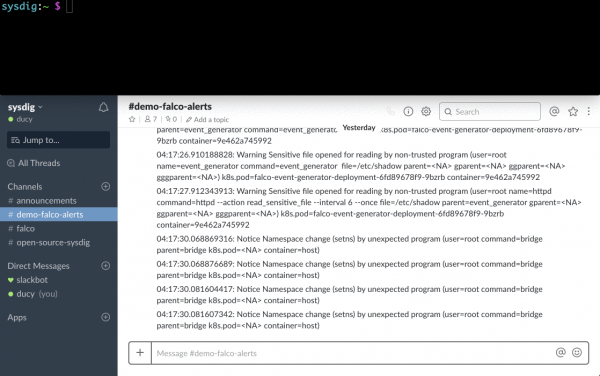
Falco — skup alata za obezbeđivanje bezbednosti oblačnih sredina izvršenja. Deo je porodice projekata .
Koristeći Sysdig alate za rad na nivou Linux jezgra i profilisanje sistemskih poziva, Falco omogućava duboko razumevanje ponašanja sistema. Njegov runtime mehanizam pravila je sposoban da otkrije sumnjive aktivnosti u aplikacijama, kontejnerima, osnovnom hostu i Kubernetes orkestratoru.
Falco obezbeđuje potpunu transparentnost u radu runtime-a i otkrivanje pretnji, postavljajući specijalizovane agente na Kubernetes čvorove. Kao rezultat, nema potrebe za modifikacijom kontejnera, ubacivanjem trećeg koda ili dodavanjem sidecar kontejnera.
Bezbednosni okviri za Linux za runtime
Ovi ugrađeni okviri za Linux nisu "alati za bezbednost Kubernetes-a" u uobičajenom smislu, ali zaslužuju da budu pomenuti, jer su važan element u kontekstu bezbednosti u runtime-u, što uključuje Kubernetes Pod Security Policy (PSP).
povezuje profil bezbednosti sa procesima pokrenutim u kontejneru, definišući privilegije datotečnog sistema, pravila mrežnog pristupa, povezivanje biblioteka itd. To je sistem zasnovan na obaveznom kontroli pristupa (Mandatory Access Control, MAC). Drugim rečima, on sprečava izvršavanje zabranjenih radnji.
Security-Enhanced Linux () — to je modul proširene bezbednosti u Linux jezgru, u nekim aspektima sličan AppArmor-u i često sa njim upoređivan. SELinux nadmašuje AppArmor po snazi, fleksibilnosti i preciznosti podešavanja. Njegovi nedostaci su dugotrajno usavršavanje i povećana složenost.
i seccomp-bpf omogućavaju filtriranje sistemskih poziva, blokirajući izvršenje onih koji su potencijalno opasni za osnovni operativni sistem i nisu potrebni za normalno funkcionisanje korisničkih aplikacija. Seccomp se u nekim aspektima ponaša slično kao Falco, mada ne prepoznaje specifičnosti kontejnera.
Sysdig open source
- Web stranica:
- Licenca: slobodna (Apache)
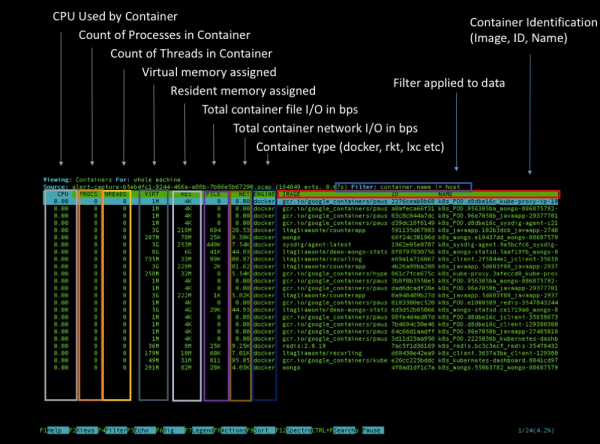
Sysdig je sveobuhvatan alat za analizu, dijagnostiku i debagovanje Linux sistema (takođe radi na Windows-u i macOS-u, ali sa ograničenim funkcijama). Može se koristiti za prikupljanje detaljnih informacija, provere i forenzičke analize. (forensics) osnovnog sistema i svih kontejnera koji na njemu rade.
Takođe, Sysdig od samog početka podržava izvršne okruženja za kontejnere i metapodatke Kubernetes-a, dodajući dodatne dimenzije i oznake svim prikupljenim informacijama o ponašanju sistema. Postoji nekoliko načina za analizu Kubernetes klastera koristeći Sysdig: može se izvršiti snimanje u određenom trenutku putem ili pokrenuti interaktivni interfejs zasnovan na ncurses uz pomoć plugina .
Mrežna sigurnost Kubernetes-a
Aporeto
- Web stranica:
- Licenca: komercijalna
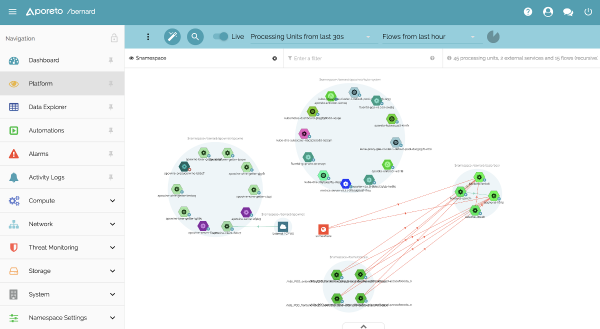
Aporeto nudi "sigurnost odvojenu od mreže i infrastrukture". To znači da Kubernetes servisi ne samo da dobijaju lokalni ID (tj. ServiceAccount u Kubernetes-u), već i univerzalni identifikator/otisak koji se može koristiti za sigurnu i međusobno proverenu interakciju sa bilo kojim drugim servisom, na primer, u OpenShift klasteru.
Aporeto može generisati jedinstveni identifikator ne samo za Kubernetes/kontejnere, već i za hostove, cloud funkcije i korisnike. U zavisnosti od ovih identifikatora i skupa pravila mrežne sigurnosti postavljenih od strane administratora, komunikacije će biti dozvoljene ili blokirane.
Calico
- Web stranica:
- Licenca: slobodna (Apache)
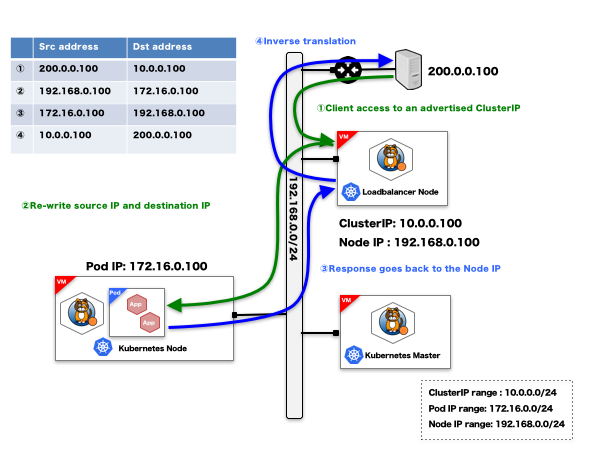
Calico se obično implementira tokom instalacije orchestratora kontejnera, što omogućava kreiranje virtuelne mreže koja povezuje kontejnere. Pored ove osnovne mrežne funkcionalnosti, projekat Calico radi sa Kubernetes Network Policies i svojim sopstvenim skupom profila mrežne sigurnosti, podržava ACL (liste kontrole pristupa) tačaka i pravila mrežne sigurnosti zasnovane na anotacijama za Ingress i Egress saobraćaj.
Cilium
- Web stranica:
- Licenca: slobodna (Apache)
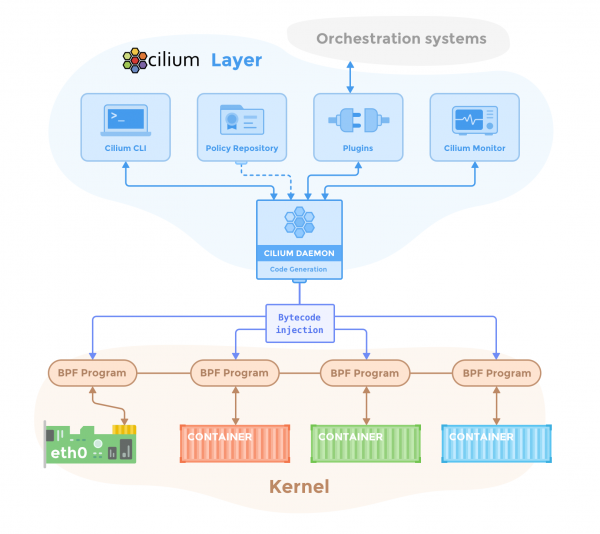
Cilium služi kao vatrozid za kontejnere i nudi funkcije za osiguranje mrežne sigurnosti, izvorno prilagođene Kubernetesu i radnim opterećenjima mikroservisa. Cilium koristi novu tehnologiju jezgra Linuxa pod nazivom BPF (Berkeley Packet Filter) za filtriranje, praćenje, preusmjeravanje i ispravku podataka.
Cilium može implementirati politike mrežnog pristupa na temelju identifikatora kontejnera, koristeći oznake Dockera ili Kubernetesa i metapodatke. Cilium također razumije i filtrira različite protokole 7. razreda, poput HTTP-a ili gRPC-a, omogućavajući definiranje skupa REST poziva koji će, na primjer, biti dopušteni između dva deploymenta Kubernetesa.
Istio
- Web stranica:
- Licenca: slobodna (Apache)
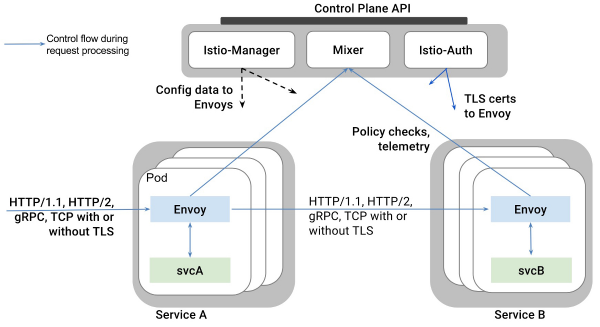
Istio je široko poznat kao implementacija paradigme servisne mreže putem implementacije neovisne o platformi kontrolne ravni i preusmjeravanja sveg upravljanog prometnog prometa kroz dinamički konfigurabilne proxyje Envoy. Istio koristi ovo napredno predstavljanje svih mikroservisa i kontejnera za implementaciju različitih strategija mrežne sigurnosti.
Sposobnosti Istia za osiguranje mrežne sigurnosti uključuju transparentno TLS enkripciju za automatsko poboljšanje komunikacijskog protokola između mikroservisa na HTTPS te vlastiti RBAC sustav za identifikaciju i autorizaciju za dopuštanje/zabranu razmjene podataka između različitih radnih opterećenja u klasteru.
Napomena prev.: Više o sigurnosnim mogućnostima Istia pročitajte u .
Tigera
- Web stranica:
- Licenca: komercijalna
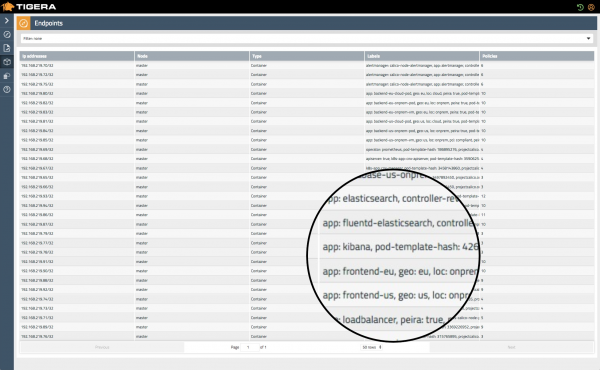
Ovo rješenje, nazvano 'vatrozidom Kubernetesa', fokusira se na pristup mrežnoj sigurnosti bez povjerenja.
U skladu s drugim izvorno razvijenim mrežnim rješenjima za Kubernetes, Tigera se oslanja na metapodatke za identifikaciju raznih usluga i objekata u klasteru, te osigurava otkriće problema u runtime-u, kontinuiranu provjeru usklađenosti i transparentnost mreže za višekratne ili hibridne monolitno-kontejnerizirane infrastrukture.
Trireme
- Web stranica:
- Licenca: slobodna (Apache)
Trireme-Kubernetes je jednostavna i razumljiva implementacija specifikacije Kubernetes Network Policies. Najistaknutija karakteristika je to što, za razliku od sličnih proizvoda za mrežnu sigurnost Kubernetes-a, ne zahteva centralnu kontrolnu ravninu za koordinaciju mreže (mesh). Ovo čini rešenje trivijalno skalabilnim. U Trireme-u to se postiže postavljanjem agenta na svaki čvor, koji se direktno povezuje sa TCP/IP stakom hosta.
Distribucija slika i upravljanje tajnama
Grafeas
- Web stranica:
- Licenca: slobodna (Apache)
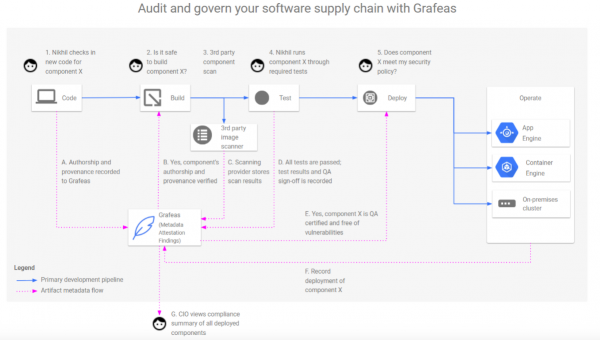
Grafeas je API otvorenog koda za reviziju i upravljanje lancem snabdevanja softverom. Na osnovnom nivou, Grafeas predstavlja alat za prikupljanje metapodataka i sažetaka revizija. Može se koristiti za praćenje usklađenosti sa najboljim praksama u oblasti bezbednosti unutar organizacije.
Ovaj centralizovani izvor istine pomaže da se odgovori na pitanja kao što su:
- Ko je sastavio i potpisao određeni kontejner?
- Da li je prošao sve sigurnosne skener-e i provere predviđene bezbednosnom politikom? Kada? Koji su bili rezultati?
- Ko je ga postavio u produkciju? Koje su tačno opcije korišćene prilikom postavljanja?
In-toto
- Web stranica:
- Licenca: slobodna (Apache)
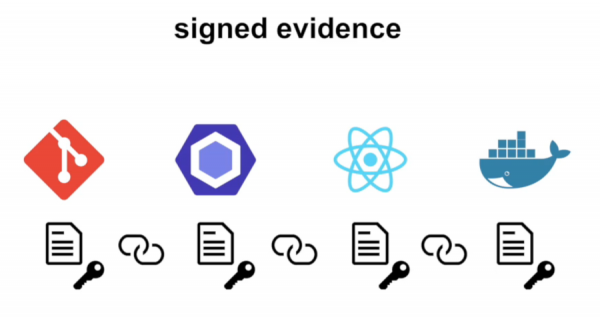
In-toto je okvir razvijen za osiguranje integriteta, autentifikacije i revizije celog lanca snabdevanja softverom. Kada se In-toto postavlja u infrastrukturi, prvo se definiše plan koji opisuje različite korake u procesu (repozitorij, CI/CD alati, QA alati, alati za prikupljanje artefakata itd.) i korisnike (odgovorne osobe) koji imaju dozvolu da ih pokrenu.
In-toto kontroliše izvršenje plana provereći da svaka stvar u lancu bude pravilno izvršena isključivo od strane autorizovanog osoblja i da tokom procesa sa proizvodom nije došlo do neovlašćenih manipulacija.
Portieris
- Web stranica:
- Licenca: slobodna (Apache)
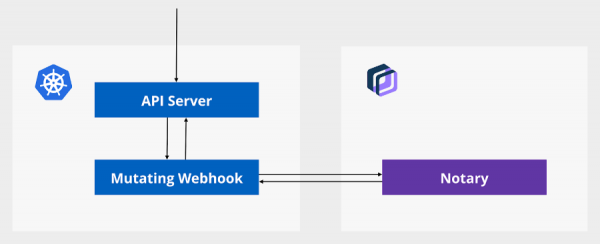
Portieris je admission controller za Kubernetes; koristi se za obavezne provere poverenja u sadržaj. Portieris koristi server (o kojem smo pisali na kraju — napomena prev.) kao izvor istine za potvrđivanje poverenih i potpisanih artefakata (tj. odobrenih kontejnerskih slika).
Kada se kreira ili menja radno opterećenje u Kubernetesu, Portieris učitava informacije o potpisu i politiku poverenja za zahteve slika kontejnera, a po potrebi na licu mesta vrši izmene u JSON objektu API za pokretanje potpisanih verzija tih slika.
Vault
- Web stranica:
- Licenca: slobodna (MPL)
Vault je bezbedno rešenje za skladištenje poverljivih informacija: lozinki, OAuth tokena, PKI sertifikata, pristupnih naloga, Kubernetes tajni itd. Vault podržava mnoge napredne funkcije, kao što su iznajmljivanje efemernih bezbednosnih tokena ili organizacija rotacije ključeva.
Pomoću Helm dijagrama, Vault se može postaviti kao nova implementacija u Kubernetes klasteru sa Consul-om kao backend skladištem. Podržava izvorne Kubernetes resurse kao što su ServiceAccount tokeni i čak može delovati kao podrazumevano skladište tajni Kubernetes-a.
Napomena prev.: Usput, juče je kompanija HashiCorp, koja razvija Vault, najavila neka poboljšanja za korišćenje Vault-a u Kubernetesu, a posebno se odnose na Helm dijagram. Detalje pročitajte u .
Bezbednosna revizija Kubernetes-a
Kube-bench
- Web stranica:
- Licenca: slobodna (Apache)
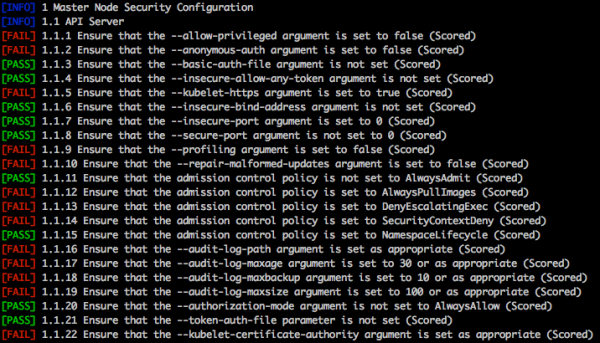
Kube-bench je aplikacija na Go jeziku koja proverava da li je Kubernetes pravilno postavljen, izvršavajući testove sa liste .
Kube-bench traži nesigurne parametre konfiguracije među komponentama klastera (etcd, API, kontroler menadžer itd.), sumnjive pristupne dozvole, nezaštićene naloge ili otvorene portove, resursne kvote, podešavanja ograničenja broja poziva API-ju za zaštitu od DoS napada itd.
Kube-hunter
- Web stranica:
- Licenca: slobodna (Apache)
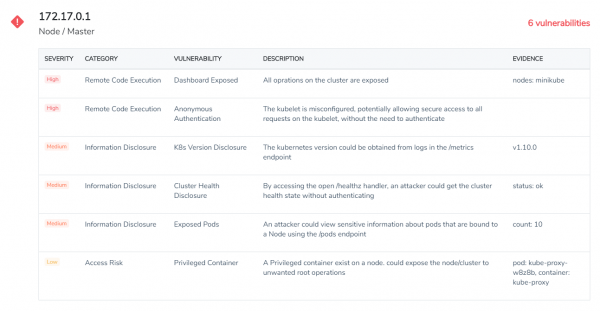
Kube-hunter "lovci" na potencijalne ranjivosti (poput daljinskog izvršenja koda ili otkrivanja podataka) u Kubernetes klasterima. Kube-hunter se može pokretati kao daljinski skener - u ovom slučaju će proceniti klaster iz ugla spoljnog napadača - ili kao pod unutar klastera.
Karakteristična osobina Kube-hunter-a je režim "aktivnog lova", tokom kojeg ne samo izveštava o problemima, već i pokušava da iskoristi ranjivosti otkrivene u ciljnom klasteru, što potencijalno može da uzrokuje štetu njegovom radu. Zato budite oprezni!
Kubeaudit
- Web stranica:
- Licenca: slobodna (MIT)
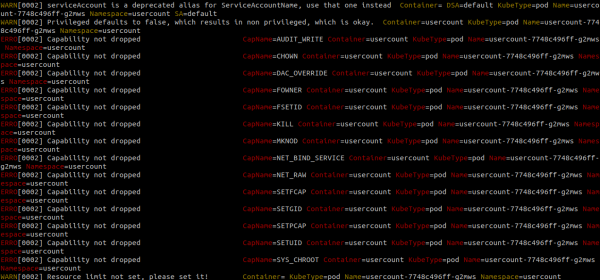
Kubeaudit je konzolni alat, koji je prvobitno razvijen u Shopify-u za analizu konfiguracije Kubernetes-a u vezi sa raznim sigurnosnim problemima. Na primer, pomaže u otkrivanju kontejnera koji rade bez ograničenja, sa superuser privilegijama, zloupotrebom privilegija ili koristeći podrazumevani ServiceAccount.
Kubeaudit takođe ima druge zanimljive mogućnosti. Na primer, može analizirati lokalne YAML datoteke, otkrivajući nedostatke u konfiguraciji koji mogu dovesti do sigurnosnih problema, i automatski ih ispraviti.
Kubesec
- Web stranica:
- Licenca: slobodna (Apache)
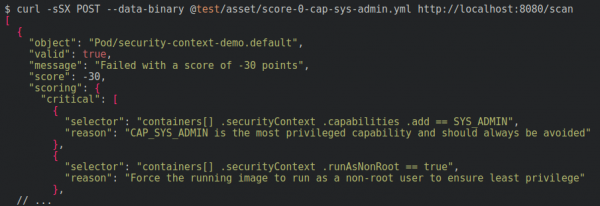
Kubesec je poseban alat u tom smislu što direktno skenira YAML datoteke koje opisuju resurse Kubernetes-a u potrazi za slabim parametrima koji mogu uticati na bezbednost.
Na primer, može otkriti prekomerne privilegije i dozvole date pod-u, pokretanje kontejnera kao root korisnika prema podrazumevanju, povezivanje sa prostorom imenskog prostora hosta ili opasne montaže poput /proc hosta ili Docker soketa. Još jedna zanimljiva mogućnost Kubesec-a je dostupna online demo usluga, u koju možete učitati YAML i odmah izvršiti njegovu analizu.
Open Policy Agent
- Web stranica:
- Licenca: slobodna (Apache)
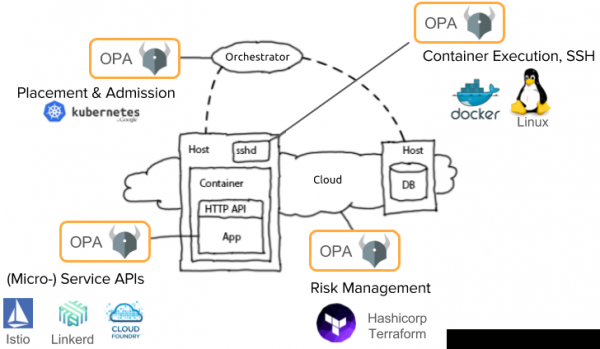
Koncept OPA (Open Policy Agent) je da razdvoji sigurnosne politike i najbolje prakse u oblasti bezbednosti od konkretne runtime platforme: Docker, Kubernetes, Mesosphere, OpenShift ili bilo koja njihova kombinacija.
Na primer, OPA se može implementirati kao backend za admission controller Kubernetes-a, delegirajući mu odluke o bezbednosti. Tako agent OPA može proveravati, odbacivati i čak menjati zahteve u hodu, obezbeđujući usklađenost sa postavljenim bezbednosnim kriterijumima. Sigurnosne politike u OPA napisane su na njegovom vlastitom DSL jeziku Rego.
Napomena prev.: Više o OPA (i SPIFFE) pisali smo u .
Kompleksni komercijalni alati za analizu bezbednosti Kubernetes-a
Odlučili smo da otvorimo posebnu kategoriju za komercijalne platforme, pošto obično obuhvataju više oblasti bezbednosti. Opšti pregled njihovih mogućnosti može se dobiti iz tabele:
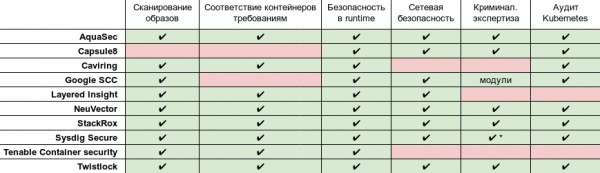
* Napredna ekspertiza i post mortem analiza sa potpunim .
Aqua Security
- Web stranica:
- Licenca: komercijalna
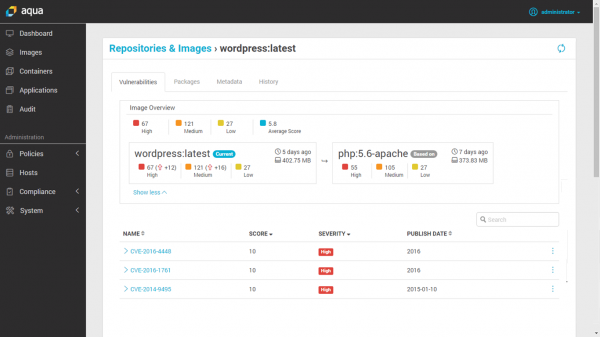
Ovaj komercijalni alat je namenjen kontejnerima i oblačnim radnim opterećenjima. Pruža:
- Skeniranje slika, integrisano sa registrom kontejnera ili CI/CD pipeline-om;
- Runtime zaštita sa pretragom promena u kontejnerima i drugim sumnjivim aktivnostima;
- Nativni firewall za kontejnere;
- Bezbednost za serverless u oblačnim uslugama;
- Proveru usklađenosti i reviziju, u kombinaciji sa evidencijom događaja.
Napomena prev.: Takođe treba napomenuti da postoji i besplatna komponenta proizvoda pod nazivom , koja omogućava skeniranje slika kontejnera na ranjivosti. Poređenje njenih mogućnosti sa plaćenim verzijama je prikazano u .
Capsule8
- Web stranica:
- Licenca: komercijalna
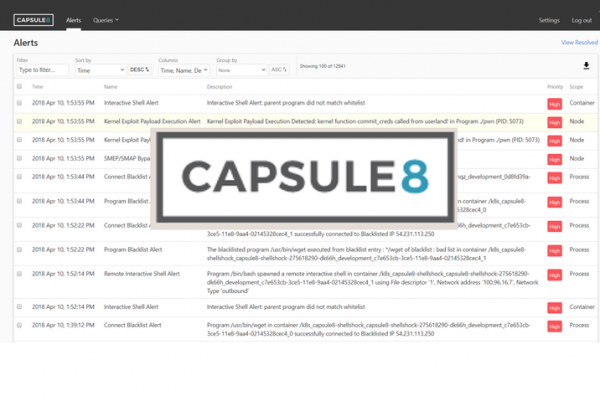
Capsule8 se integriše u infrastrukturu, postavljajući detektor u lokalni ili oblačni Kubernetes klaster. Ovaj detektor prikuplja telemetriju hosta i mreže, poredeći je sa raznim vrstama napada.
Tim Capsule8 vidi svoj zadatak u ranom otkrivanju i sprečavanju napada koji koriste sveže (0-day) ranjivosti. Capsule8 može učitati prilagođena pravila bezbednosti direktno na detektore kao odgovor na nedavno otkrivene pretnje i ranjivosti softvera.
Cavirin
- Web stranica:
- Licenca: komercijalna
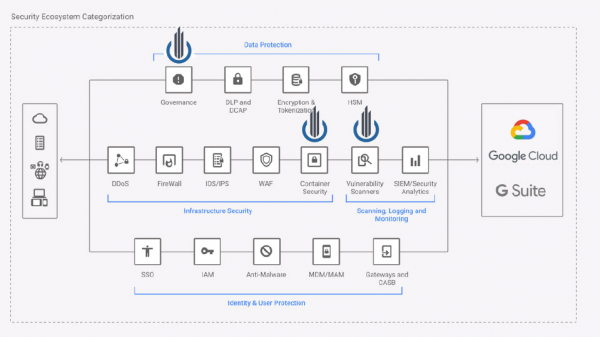
Cavirin deluje kao advokat za kompaniju prema raznim agencijama koje se bave bezbednosnim standardima. On ne samo da može skenirati slike, već se i integrisati u CI/CD pipeline, blokirajući nesaglasne slike pre nego što stignu u zaštićene repozitorijume.
Cavirinov bezbednosni paket koristi mašinsko učenje za procenu stanja sajber bezbednosti, nudi savete za povećanje bezbednosti i poboljšanje usklađenosti sa bezbednosnim standardima.
Google Cloud Security Command Center
- Web stranica:
- Licenca: komercijalna
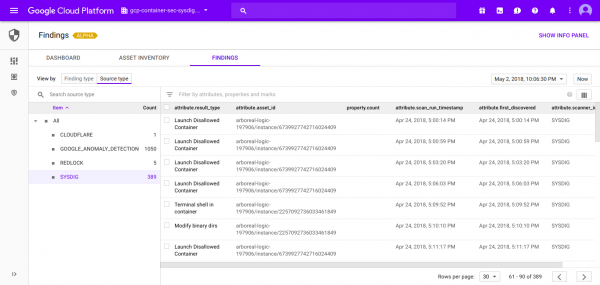
Cloud Security Command Center pomaže bezbednosnim timovima da prikupe podatke, identifikuju pretnje i reše ih pre nego što naštete kompaniji.
Kao što se može videti iz naziva, Google Cloud SCC je jedinstvena kontrolna tabla u koju se mogu integrisati razni izveštaji o bezbednosti, mehanizmi za praćenje imovine i spoljni bezbednosni sistemi, upravljajući njima iz jednog, centralizovanog izvora.
Interoperabilni API, koji nudi Google Cloud SCC, olakšava integraciju događaja u vezi sa bezbednošću koji dolaze iz raznih izvora, kao što su Sysdig Secure (bezbednost kontejnera za cloud-native aplikacije) ili Falco (open source runtime bezbednosni sistem).
Layered Insight (Qualys)
- Web stranica:
- Licenca: komercijalna
Layered Insight (sada deo Qualys Inc) zasniva se na konceptu "ugrađene sigurnosti". Nakon skeniranja originalne slike na prisustvo ranjivosti koristeći metode statističke analize i vršeći provere po CVE, Layered Insight je zamenjuje instrumentovanom slikom koja uključuje agenta u obliku binarnog fajla.
Ovaj agent sadrži testove sigurnosti tokom izvođenja za analizu mrežnog saobraćaja kontejnera, I/O strimova i aktivnosti aplikacije. Pored toga, može vršiti dodatne bezpečnosne provere koje odredi administrator infrastrukture ili DevOps timovi.
NeuVector
- Web stranica:
- Licenca: komercijalna
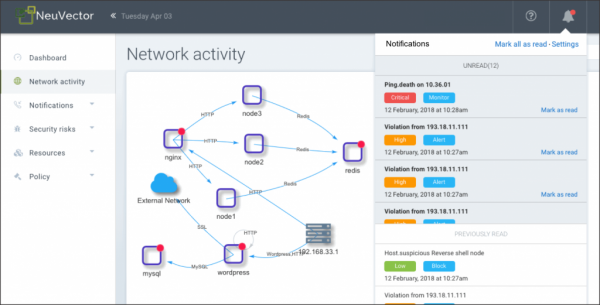
NeuVector vrši proveru sigurnosti kontejnera i obezbeđuje zaštitu tokom izvođenja analizom mrežne aktivnosti i ponašanja aplikacije, kreirajući individualni sigurnosni profil za svaki kontejner. Takođe može samostalno blokirati pretnje, izolovanjem sumnjive aktivnosti putem promene pravila lokalnog vatrozida.
Mrežna integracija NeuVectora, poznata kao Security Mesh, sposobna je da vrši duboku analizu paketa i filtraciju na 7. nivou za sve mrežne konekcije u service mesh.
StackRox
- Web stranica:
- Licenca: komercijalna
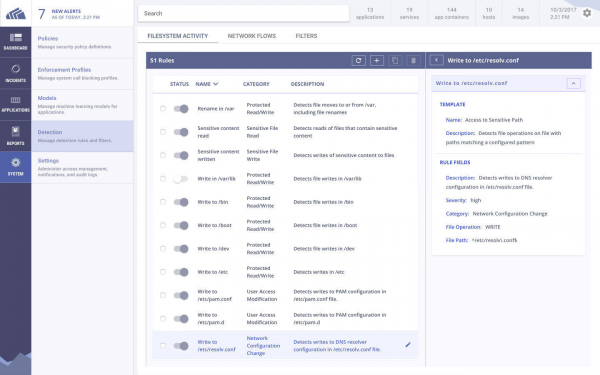
Platforma za obezbeđivanje sigurnosti kontejnera StackRox nastoji da obuhvati ceo životni ciklus Kubernetes aplikacija u klasteru. Kao i druge komercijalne platforme na ovoj listi, StackRox generiše profil tokom izvođenja na osnovu posmatranog ponašanja kontejnera i automatski alarmira pri svakoj odstupanjima.
Pored toga, StackRox analizira konfiguracije Kubernetes-a koristeći CIS Kubernetes i druge skupove pravila za procenu usklađenosti kontejnera.
Sysdig Secure
- Web stranica:
- Licenca: komercijalna
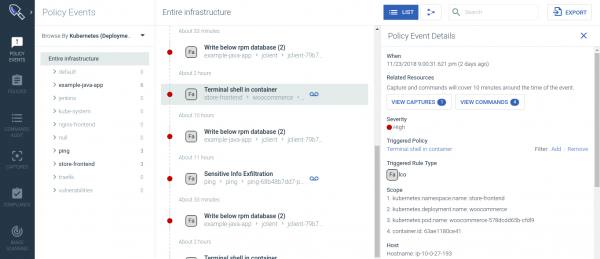
Sysdig Secure štiti aplikacije tokom celog životnog ciklusa kontejnera i Kubernetes-a. On kontejnera, obezbeđuje koristeći mašinsko učenje, vrši kriminološku ekspertizu radi identifikacije ranjivosti, blokira pretnje, prati i vrši reviziju aktivnosti u mikroservisima.
Sysdig Secure integriše se sa CI/CD alatima, kao što su Jenkins, i prati slike koje se učitavaju iz Docker registara, sprečavajući pojavu opasnih slika u produkciji. Takođe obezbeđuje sveobuhvatnu sigurnost tokom izvođenja, uključujući:
- profilisanje tokom izvođenja na bazi ML i otkrivanje anomalija;
- politike u izvođenju zasnovane na sistemskim događajima, API K8s-audit, zajedničkim projektima zajednice (FIM — monitoring integriteta datoteka; cryptojacking) i okviru ;
- reakcija i otklanjanje incidenata.
Tenable Container Security
- Web stranica:
- Licenca: komercijalna
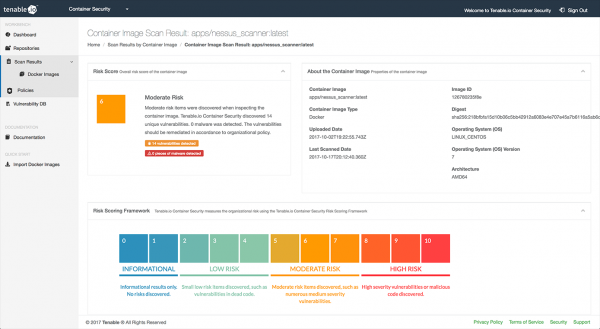
Prije pojave kontejnera, Tenable je bila široko poznata u industriji kao kompanija koja je razvila Nessus — popularni alat za pronalaženje ranjivosti i audit sigurnosti.
Tenable Container Security koristi iskustvo kompanije u oblasti računalne sigurnosti za integraciju CI/CD pipeline-a sa bazama ranjivosti, specijalizovanim paketima za otkrivanje zlonamjernih programa i preporukama za otklanjanje sigurnosnih prijetnji.
Twistlock (Palo Alto Networks)
- Web stranica:
- Licenca: komercijalna
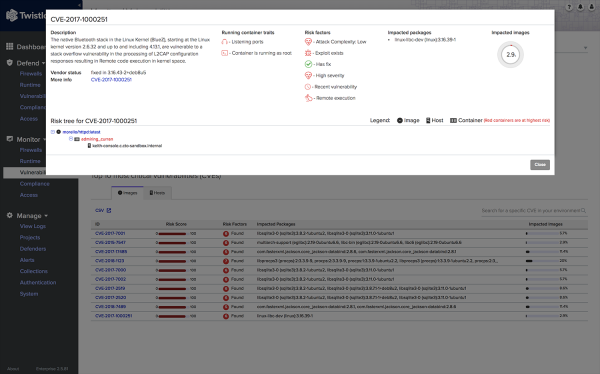
Twistlock se predstavlja kao platforma orijentisana na oblake i kontejnere. Twistlock podržava različite cloud provajdere (AWS, Azure, GCP), orkestratore kontejnera (Kubernetes, Mesosphere, OpenShift, Docker), serverless okruženja, mesh okvire i CI/CD alate.
Pored uobičajenih metoda osiguranja sigurnosti na nivou preduzeća, kao što su integracija u CI/CD pipeline ili skeniranje slika, Twistlock koristi mašinsko učenje za generisanje obrazaca ponašanja i mrežnih pravila koja uzimaju u obzir specifičnosti kontejnera.
Pre neko vreme, Twistlock je kupila kompanija Palo Alto Networks, koja poseduje projekte Evident.io i RedLock. Još uvek nije poznato kako će se ova tri platforma integrisati unutar od Palo Alto.
Pomozite nam da stvorimo najbolji katalog alata za osiguranje Kubernetes-a!
Težimo da ovaj katalog učinimo što potpunijim, a za to nam je potrebna vaša pomoć! Kontaktirajte nas (), ukoliko imate neku sjajnu alatku koja zaslužuje da bude uključena u ovu listu ili ste primetili grešku/zastarjelu informaciju.
Takođe se možete pretplatiti na našu sa vestima iz cloud-native ekosistema i pričama o zanimljivim projektima iz sveta sigurnosti Kubernetes-a.
P.S. od prevodioca
Takođe pročitajte na našem blogu:
- «»;
- «»;
- «»;
- «»;
- «».
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish