

Pozdrav! Dobrodošli na petu lekciju kursa . U Razmotrili smo rad sigurnosnih pravila. Sada je vreme da pustimo lokalne korisnike na Internet. U ovoj lekciji ćemo razmotriti rad mehanizma NAT.
Pored puštanja korisnika na Internet, takođe ćemo razmotriti metodu objavljivanja unutrašnjih servisa. U nastavku se nalazi kratka teorija iz videa, kao i sam video lekcija.
Tehnologija NAT (Network Address Translation) predstavlja mehanizam prevođenja IP adresa mrežnih paketa. U terminima Fortinet, NAT se deli na dva tipa: Source NAT i Destination NAT.
Nazivi govore sami za sebe — prilikom korišćenja Source NAT-a menja se adresa izvora, dok se prilikom korišćenja Destination NAT-a menja odredišna adresa.
Pored toga, postoje i različite opcije podešavanja NAT-a — Firewall Policy NAT i Central NAT.
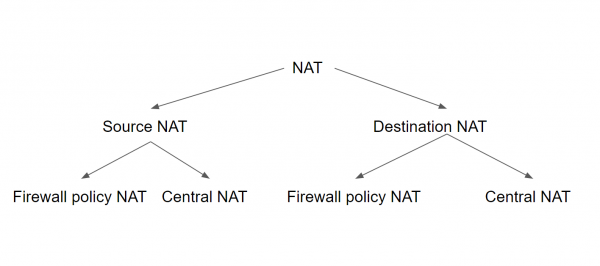
Prilikom korišćenja prve opcije, Source i Destination NAT moraju biti podešeni za svaku politiku bezbednosti. U tom slučaju, Source NAT koristi ili IP adresu izlaznog interfejsa ili unapred podešen IP Pool. Destination NAT koristi unapred podežen objekat (takozvani VIP — Virtual IP) kao odredišnu adresu.
Prilikom korišćenja Central NAT-a, konfiguracija Source i Destination NAT-a se vrši odmah za čitavu aplikaciju (ili virtuelni domen). U tom slučaju, NAT parametri se primenjuju na sve politike, u zavisnosti od pravila Source NAT i Destination NAT.
Pravila Source NAT konfigurišu se u centralnoj politici Source NAT-a. Destination NAT se konfiguriše iz menija DNAT koristeći IP adrese.
U ovoj lekciji razmotrićemo samo Firewall Policy NAT — kako pokazuje praksa, ova opcija konfiguracije je mnogo češća od Central NAT-a.
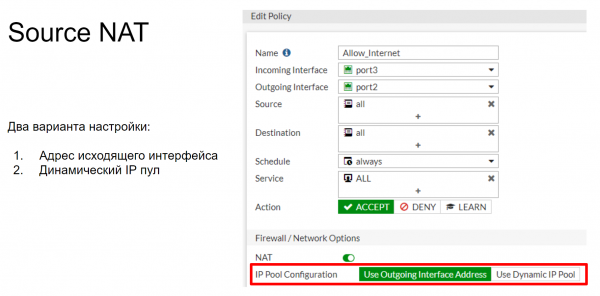
Kao što sam već rekao, prilikom konfiguracije Firewall Policy-a, Source NAT ima dve opcije podešavanja: zamena IP adrese na adresu izlaznog interfejsa ili na IP adresu iz unapred podešenog IP adresnog poda. Izgleda to otprilike ovako, kao što je prikazano na slici ispod. U daljem tekstu ću ukratko objasniti moguće clube, ali u praksi ćemo razmotriti samo opciju sa adresom izlaznog interfejsa — u našem modelu, IP adrese nam nisu potrebne.
IP pool definiše jednu ili više IP adresa koje će se koristiti kao adresa izvora tokom sesije. Ove IP adrese će se koristiti umesto IP adrese izlaznog interfejsa FortiGate-a.
Postoje 4 tipa IP opsega koji se mogu postaviti na FortiGate:
- Preopterećenje
- Jedan na jedan
- Fiksni opseg portova
- Alokacija blokova portova
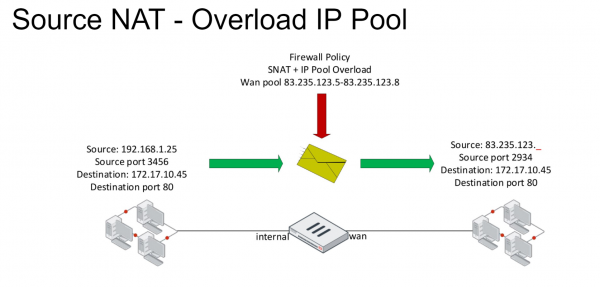
Preopterećenje je glavni IP opseg. U njemu se IP adrese konvertuju prema šemi mnogo na jedan ili mnogo na više. Takođe se koristi prevođenje portova. Razmotrićemo šemu prikazanu na slici ispod. Imamo paket sa određenim poljima Izvor i Odredište. Kada paket uđe pod politiku vatrozida koja mu omogućava pristup spoljašnjoj mreži, primenjuje se NAT pravilo. Na kraju, u ovom paketu polje Izvor menja se na jednu od IP adresa navedenih u IP opsegu.
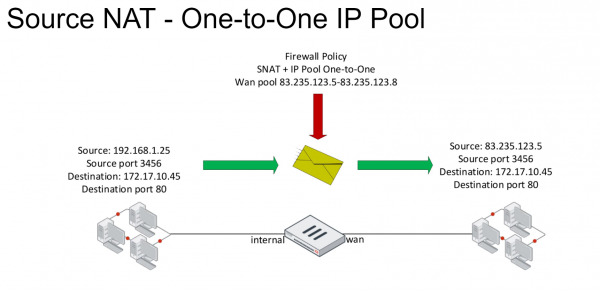
U opsegu tipa Jedan na jedan takođe se definiše niz spoljašnjih IP adresa. Kada paket uđe pod politiku vatrozida sa uključenim NAT pravilom, IP adresa u polju Izvor menja se na neku od adresa koja pripada ovom opsegu. Zamena se vrši prema pravilu - "prvi došao, prvi poslužen". Da bismo to bolje razumeli, razmotrićemo primer.
Računar iz lokalne mreže sa IP adresom 192.168.1.25 šalje paket u spoljašnju mrežu. On ulazi pod NAT pravilo, a polje Izvor menja se na prvu IP adresu iz opsega, u našem slučaju to je 83.235.123.5. Važno je napomenuti da kod korišćenja ovog IP opsega prevođenje portova nije u upotrebi. Ako nakon toga računar iz iste lokalne mreže, sa adresom, recimo, 192.168.1.35, pošalje paket u spoljašnju mrežu i takođe uđe pod ovo NAT pravilo, IP adresa u polju Izvor ovoga paketa promeniće se na 83.235.123.6. Ako adresa više ne bude dostupna u opsegu, naredne konekcije će biti odbijene. Dakle, u ovom slučaju, pod naše NAT pravilo može ući istovremeno 4 računara.
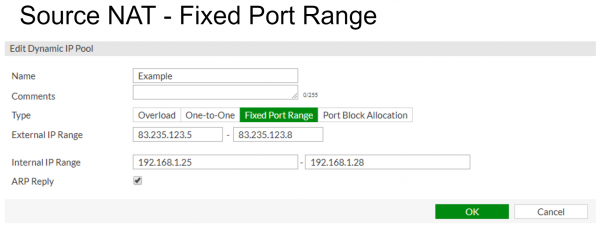
Fiksni opseg portova povezuje unutrašnje i spoljašnje opsege IP adresa. Prevođenje portova je takođe onemogućeno. Ovo omogućava fiksno povezivanje početka ili kraja opsega unutrašnjih IP adresa sa početkom ili krajem opsega spoljašnjih IP adresa. U primeru prikazanom ispod, unutrašnji opseg adresa 192.168.1.25 — 192.168.1.28 postavlja se u skladu sa spoljašnjim opsegom adresa 83.235.123.5 — 83.235.125.8.
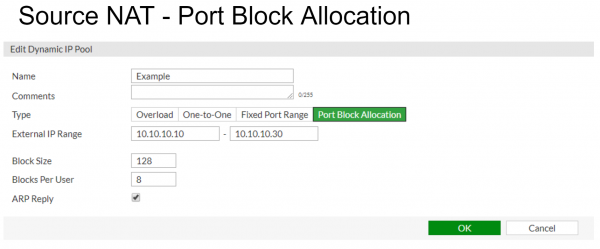
Alokacija blokova portova — ovaj IP opseg se koristi za dodeljivanje bloka portova korisnicima IP opsega. Pored samog IP opsega, ovde moraju biti navedena i dva parametra — veličina bloka i broj blokova dodeljenih za svakog korisnika.
Sada ćemo razmotruti tehnologiju Destination NAT. Ona se temelji na virtualnim IP adresama (VIP). Paketima koji odgovaraju pravilima Destination NAT menja se IP adresa u polju Destination: obično se javna adresa na internetu menja u privatnu adresu servera. Virtualne IP adrese koriste se u politikama vatrozida kao Destination polje.
Standardna vrsta virtualnih IP adresa je Static NAT. To je jedan-na-jedan odnos između spoljašnjih i unutrašnjih adresa.
Umesto Static NAT, virtualne adrese mogu biti ograničene na preusmeravanje određenih portova. Na primer, povezivanje na spoljašnju adresu preko porta 8080 može se asociirati sa povezivanjem na unutrašnju IP adresu preko porta 80.
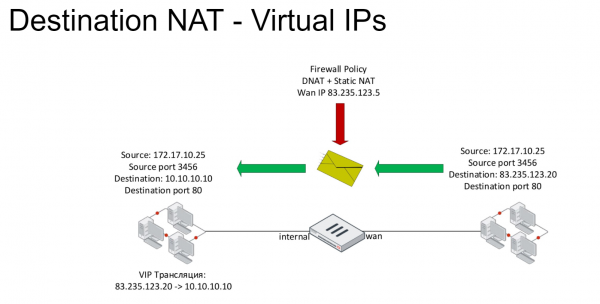
U primeru ispod, računar sa adresom 172.17.10.25 pokušava da pristupi adresi 83.235.123.20 preko porta 80. Ova veza spada pod pravilo DNAT, tako da se IP adresa odredišta menja u 10.10.10.10.
U videu je objašnjena teorija, kao i dati praktični primeri podešavanja Source i Destination NAT.
U sledećim lekcijama preći ćemo na obezbeđivanje sigurnosti korisnika na mreži. Konkretno, u sledećoj lekciji razmatraćemo funkcionalnost web filtriranja i kontrole aplikacija. Da ne biste propustili ovu lekciju, pratite ažuriranja na sledećim kanalima:
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish