

Dobrodošli na 8. lekciju. Ova lekcija je veoma važna, jer ćete po njenom završetku moći da podesite izlaz na Internet za vaše korisnike! Moram priznati da mnogi na tome završavaju podešavanje 🙂 Ali mi nismo među njima! Pred nama je još mnogo zanimljivog. A sada, prelazimo na temu naše lekcije.
Kao što ste verovatno već pretpostavili, danas ćemo govoriti o NAT-u. Uveren sam da svi koji prate ovu lekciju znaju šta je NAT. Zbog toga nećemo detaljno objašnjavati kako to funkcioniše. Ponoviću samo da je NAT tehnologija prevođenja adresa, koja je izmišljena sa ciljem uštede 'belih', tj. javnih IP adresa (onih adresa koje se rutiraju u mreži Internet).
U prethodnoj lekciji ste verovatno već primetili da NAT ulazi u sastav politike Kontrole Pristupa. To je veoma logično. U SmartConsole podešavanja NAT-a su prebačena na posebnu karticu. Danas ćemo obavezno tamo zaviriti. U ovoj lekciji ćemo razgovarati o tipovima NAT-a, podesiti izlaz na Internet i razmotriti klasičan primer sa preusmeravanjem portova. Tj. funkcionalnost koja se najčešće koristi u kompanijama. Počnimo.
Dva načina podešavanja NAT-a
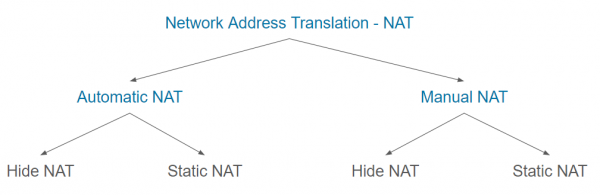
Check Point podržava dva načina podešavanja NAT-a: Automatski NAT i Ručni NAT. Za svaki od ovih načina postoje dva tipa prevođenja: Hide NAT i Staticki NAT. U opštem smislu, ovo izgleda poput ove slike:
Razumem da sada sve izgleda prilično složeno, pa hajde da svaki tip razmotrimo malo detaljnije.
Automatski NAT
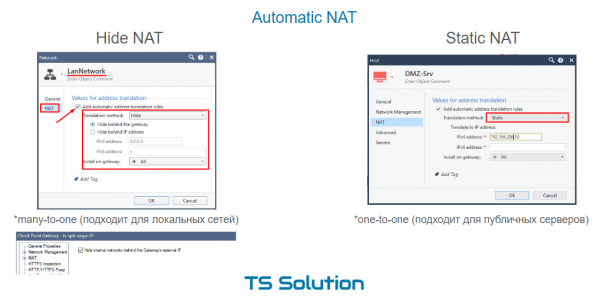
Ovo je najbrži i najjednostavniji način. Podešavanje NAT-a se vrši bukvalno u dva klika. Sve što treba da uradite je da otvorite svojstva potrebnog objekta (bilo da se radi o gateway-u, mreži, hostu itd.), pređete na karticu NAT i stavite kvačicu na “Dodaj automatska pravila za prevođenje adresa”. Ovde ćete takođe videti polje — metoda prevođenja. Kao što je već rečeno, postoje dva.
1. Automatski Hide NAT
Po defoltu je to Hide. Tj. u ovom slučaju, naša mreža će se 'sakriti' iza nekog javnog IP adresu. Ova adresa može biti uzeta sa spoljnog interfejsa gateway-a, ili možete navesti neku drugu. Ova vrsta NAT-a se često naziva dinamičkom ili many-to-one, jer se više internih adresa prebacuje u jednu vanjsku. To je moguće koristiti različite portove tokom prebacivanja. Hide NAT funkcioniše samo u jednom smjeru (iznutra-van) i idealno je za lokalne mreže kada je potrebno omogućiti izlaz na Internet. Ako promet bude iniciran iz vanjske mreže, NAT naravno neće raditi. To daje dodatnu zaštitu unutarnjim mrežama.
2. Automatski Staticki NAT
Hide NAT je dobar, ali možda vam je potrebno omogućiti pristup iz vanjske mreže nekom unutarnjem serveru. Na primjer, DMZ serveru, kao u našem primjeru. U tom slučaju može vam pomoći Statički NAT. Također se jednostavno podešava. Dovoljno je promijeniti metodu prebacivanja na Static u svojstvima objekta i navesti javnu IP adresu koja će se koristiti za NAT (vidi sliku iznad). To znači da ako netko iz vanjske mreže pristupi toj adresi (bilo kojim portom!), zahtjev će biti preusmjeren na server s unutarnjom IP adresom. Također, ako sam server izlazi na Internet, njegova IP adresa će se također promijeniti na adresu koju smo naveli. To je NAT u oba smjera. Ponekad se naziva one-to-one i ponekad se koristi za javne servere. Zašto “ponekad”? Zato što ima jedan veliki nedostatak — javna IP adresa se u potpunosti koristi (svi portovi). Nije moguće koristiti jednu javnu adresu za različite unutrašnje servere (s različitim portovima). Na primjer HTTP, FTP, SSH, SMTP itd. Ovaj problem može riješiti Manual NAT.
Ručni NAT
Osobina Manual NAT-a je da je potrebno samostalno kreirati pravila prebacivanja. U onoj samoj kartici NAT u politici kontrole pristupa. Manual NAT omogućava kreiranje složenijih pravila prebacivanja. Dostupna su vam polja poput: Original Source, Original Destination, Original Services, Translated Source, Translated Destination, Translated Services.
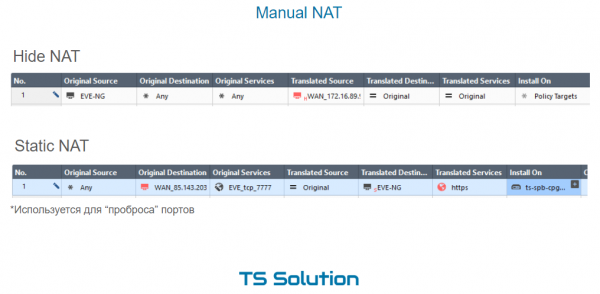
Također su moguća dva tipa NAT-a — Hide i Static.
1. Manual Hide NAT
Hide NAT se u ovom slučaju može koristiti u različitim situacijama. Nekoliko primjera:
- Kada se pristupa nekom određenom resursu iz lokalne mreže, želite koristiti drugu adresu za prebacivanje (različitu od one koja se koristi za sve ostale slučajeve).
- U lokalnoj mreži postoji ogroman broj računara. Automatic Hide NAT ovde nije prikladan, jer se ovom postavkom može dodeliti samo jedna javna IP adresa, iza koje će se "kriti" računari. Možda jednostavno neće biti dovoljno portova za prevođenje. Kao što se sećate, ima nešto više od 65.000. U isto vreme, svaki računar može generisati stotine sesija. Manual Hide NAT omogućava u polju Translated Source da se postavi bazen javnih IP adresa. Time se povećava broj mogućih NAT prevođenja.
2. Manual Static NAT
Static NAT se mnogo češće koristi prilikom ručnog stvaranja pravila prevođenja. Klasičan primer je preusmeravanje portova. Situacija kada se iz spoljne mreže obraća na javnu IP adresu (koja može pripadati gatewayu) preko određenog porta, a zahtev se prevodi na unutrašnji resurs. U našem laboratorijskom radu preusmerićemo port 80 do DMZ servera.
Video lekcija
Ostayite uz nas za više i pridružite se našem 🙂
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish