

Dostupno je mnogo materijala za instalaciju. WordPress, Google pretraga za ključne riječi "WordPress "install" će vratiti oko pola miliona rezultata. Međutim, među njima zapravo postoji vrlo malo korisnih vodiča za instaliranje i konfigurisanje WordPress i osnovni operativni sistem kako bi mogli biti podržani tokom dužeg vremenskog perioda. Možda su ispravne postavke u velikoj mjeri zavisne od specifičnih potreba ili je to možda zato što detaljno objašnjenje otežava čitanje članka.
U ovom članku pokušat ćemo kombinirati najbolje od oba pristupa pružajući bash skriptu za automatsku instalaciju. WordPress na UbuntuTakođer ćemo ga provesti kroz detalje, objašnjavajući šta svaki dio radi i kompromise koje smo napravili tokom njegovog razvoja. Ako ste iskusan korisnik, možete preskočiti tekst i jednostavno za modifikaciju i upotrebu u vašim okruženjima. Izlaz skripte je prilagođena instalacija. WordPress sa podrškom za Let's Encrypt, radi na NGINX jedinici i pogodan je za produkcijsku upotrebu.
Razvijena arhitektura za implementaciju WordPress Korištenje NGINX jedinice je opisano u , sada ćemo također dodatno konfigurirati stvari koje tamo nisu bile pokrivene (kao u mnogim drugim tutorijalima):
- WordPress CLI
- Encrypt i TLSSSL certifikati
- Automatsko obnavljanje sertifikata
- NGINX keširanje
- NGINX kompresija
- HTTPS i HTTP/2 podrška
- Automatizacija procesa
Članak će opisati instalaciju na jednom serveru, koji će istovremeno ugostiti server za statičku obradu, PHP server za obradu i bazu podataka. Instalacija s podrškom za više virtualnih hostova i usluga potencijalna je tema za budućnost. Ako želite da pišemo o nečemu čega nema u ovim člancima, pišite u komentarima.
zahtjevi
- Kontejner servera ( ili ), virtuelnu mašinu ili obični hardverski server, sa najmanje 512 MB RAM-a i instaliranim Ubuntu 18.04 ili kasnije.
- Internet pristupni portovi 80 i 443
- Ime domene povezano sa javnom IP adresom ovog servera
- Pristup s root pravima (sudo).
Pregled arhitekture
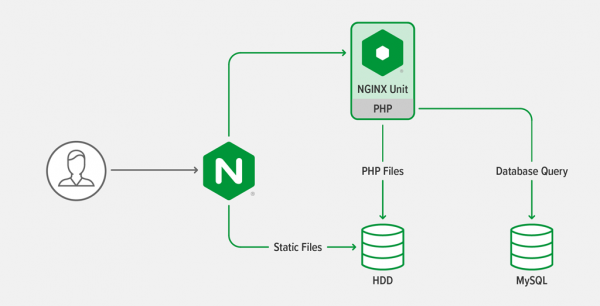
Arhitektura je ista kao što je opisano , troslojna web aplikacija. Sastoji se od PHP skripti koje se izvršavaju na PHP mašini i statičkih datoteka koje obrađuje web server.
Opšti principi
- Mnoge konfiguracijske naredbe u skriptu su umotane u if uslove za idempotenciju: skripta se može pokrenuti više puta bez rizika promjene postavki koje su već spremne.
- Skripta pokušava instalirati softver iz spremišta, tako da možete primijeniti ažuriranja sistema jednom komandom (
apt upgradedo Ubuntu). - Timovi pokušavaju otkriti da rade u kontejneru kako bi u skladu s tim mogli promijeniti svoje postavke.
- Da bi u postavkama podesio broj procesa niti koji će se pokrenuti, skripta pokušava pogoditi automatske postavke za rad u kontejnerima, virtuelnim mašinama i hardverskim serverima.
- Kada opisujemo postavke, uvijek prvo mislimo na automatizaciju, za koju se nadamo da će postati osnova za kreiranje vlastite infrastrukture kao koda.
- Sve naredbe se pokreću od korisnika korijen, jer mijenjaju glavne postavke sistema, ali direktno WordPress radi od strane običnog korisnika.
Postavljanje varijabli okruženja
Postavite sljedeće varijable okruženja prije pokretanja skripte:
WORDPRESS_DB_PASSWORD— lozinka za bazu podataka WordPressWORDPRESS_ADMIN_USER— ime administratora WordPressWORDPRESS_ADMIN_PASSWORD— administratorska lozinka WordPressWORDPRESS_ADMIN_EMAIL— administratorska e-mail adresa WordPressWORDPRESS_URL— puna URL adresa web stranice WordPress, počevši odhttps://.LETS_ENCRYPT_STAGING— prazno je po defaultu, ali postavljanjem vrijednosti na 1, koristit ćete Let's Encrypt servere za postavljanje, koji su neophodni za često traženje certifikata prilikom testiranja vaših postavki, inače Let's Encrypt može privremeno blokirati vašu IP adresu zbog velikog broja zahtjeva.
Skripta provjerava da li su ovi povezani WordPress Varijable su postavljene, a izlazi se ako nisu.
Redovi skripte 572-576 provjeravaju vrijednost LETS_ENCRYPT_STAGING.
Postavljanje izvedenih varijabli okruženja
Skripta u redovima 55-61 postavlja sljedeće varijable okruženja, bilo na neku tvrdo kodiranu vrijednost ili koristeći vrijednost izvedenu iz varijabli postavljenih u prethodnom odjeljku:
DEBIAN_FRONTEND="noninteractive"— govori aplikacijama da se pokreću u skripti i da ne postoji mogućnost interakcije korisnika.WORDPRESS_CLI_VERSION="2.4.0"— verzija aplikacije WordPress CLI.WORDPRESS_CLI_MD5= "dedd5a662b80cda66e9e25d44c23b25c"— kontrolna suma izvršne datoteke WordPress CLI 2.4.0 (verzija je navedena u varijabliWORDPRESS_CLI_VERSION). Skripta u liniji 162 koristi ovu vrijednost da provjeri da li je preuzeta ispravna datoteka. WordPress CLI.UPLOAD_MAX_FILESIZE="16M"— maksimalna veličina datoteke koja se može prenijeti WordPressOva postavka se koristi na nekoliko mjesta, tako da ju je lakše postaviti na jednom mjestu.TLS_HOSTNAME= "$(echo ${WORDPRESS_URL} | cut -d'/' -f3)"— naziv sistemskog hosta, preuzet iz varijable WORDPRESS_URL. Koristi se za dobijanje odgovarajućih TLS/SSL certifikata od Let's Encrypt-a, kao i za internu verifikaciju. WordPress.NGINX_CONF_DIR="/etc/nginx"— putanja do direktorijuma sa NGINX postavkama, uključujući glavnu datotekunginx.conf.CERT_DIR="/etc/letsencrypt/live/${TLS_HOSTNAME}"— put do Let's Encrypt certifikata za stranicu WordPress, dobijeno iz varijableTLS_HOSTNAME.
Dodjeljivanje imena hosta WordPress server
Skripta postavlja ime hosta servera tako da vrijednost odgovara imenu domene stranice. Ovo nije neophodno, ali je zgodnije slati odlaznu poštu putem SMTP-a kada postavljate jedan server, kako je konfigurisano u skripti.
kod skripte
# Change the hostname to be the same as the WordPress hostname
if [ ! "$(hostname)" == "${TLS_HOSTNAME}" ]; then
  echo " Changing hostname to ${TLS_HOSTNAME}"
  hostnamectl set-hostname "${TLS_HOSTNAME}"
fi
Dodavanje imena hosta u /etc/hosts
Dodatak koristi se za izvršavanje periodičnih zadataka, zahtijeva da WordPress mogao pristupiti sebi putem HTTP-a. Da bi se osiguralo da WP-Cron ispravno radi u svim okruženjima, skripta dodaje liniju u datoteku / etc / hosts, dakle WordPress može pristupiti sebi putem loopback interfejsa:
kod skripte
# Add the hostname to /etc/hosts
if [ "$(grep -m1 "${TLS_HOSTNAME}" /etc/hosts)" = "" ]; then
  echo " Adding hostname ${TLS_HOSTNAME} to /etc/hosts so that WordPress can ping itself"
  printf "::1 %sn127.0.0.1 %sn" "${TLS_HOSTNAME}" "${TLS_HOSTNAME}" >> /etc/hosts
fi
Instaliranje alata potrebnih za naredne korake
Ostatak skripte zahtijeva neke programe i pretpostavlja da su spremišta ažurirana. Ažuriramo listu spremišta, a zatim instaliramo potrebne alate:
kod skripte
# Make sure tools needed for install are present
echo " Installing prerequisite tools"
apt-get -qq update
apt-get -qq install -y
  bc
  ca-certificates
  coreutils
  curl
  gnupg2
  lsb-release
Dodavanje NGINX jedinice i NGINX spremišta
Skripta instalira NGINX Unit i open source NGINX iz zvaničnih NGINX repozitorija kako bi se osiguralo da se koriste verzije sa najnovijim sigurnosnim ažuriranjima i ispravkama grešaka.
Skripta dodaje spremište NGINX jedinica, a zatim NGINX spremište, dodajući ključ spremišta i datoteke postavki apt, definiranje pristupa spremištima putem Interneta.
Stvarna instalacija NGINX jedinice i NGINX-a odvija se u sljedećem odjeljku. Unaprijed dodajemo spremišta kako bismo izbjegli višestruko ažuriranje metapodataka, čineći instalaciju bržom.
kod skripte
# Install the NGINX Unit repository
if [ ! -f /etc/apt/sources.list.d/unit.list ]; then
  echo " Installing NGINX Unit repository"
  curl -fsSL https://nginx.org/keys/nginx_signing.key | apt-key add -
  echo "deb https://packages.nginx.org/unit/ubuntu/ $(lsb_release -cs) unit" > /etc/apt/sources.list.d/unit.list
fi

# Install the NGINX repository
if [ ! -f /etc/apt/sources.list.d/nginx.list ]; then
  echo " Installing NGINX repository"
  curl -fsSL https://nginx.org/keys/nginx_signing.key | apt-key add -
  echo "deb https://nginx.org/packages/mainline/ubuntu $(lsb_release -cs) nginx" > /etc/apt/sources.list.d/nginx.list
fi
Instaliranje NGINX-a, NGINX Unit-a, PHP MariaDB-a, Certbot-a (Hajde da šifriramo) i njihovih ovisnosti
Nakon što se dodaju svi repozitoriji, ažuriramo metapodatke i instaliramo aplikacije. Paketi koje instalira skripta također uključuju PHP ekstenzije preporučene pri pokretanju. WordPress.org
kod skripte
echo " Updating repository metadata"
apt-get -qq update

# Install PHP with dependencies and NGINX Unit
echo " Installing PHP, NGINX Unit, NGINX, Certbot, and MariaDB"
apt-get -qq install -y --no-install-recommends
  certbot
  python3-certbot-nginx
  php-cli
  php-common
  php-bcmath
  php-curl
  php-gd
  php-imagick
  php-mbstring
  php-mysql
  php-opcache
  php-xml
  php-zip
  ghostscript
  nginx
  unit
  unit-php
  mariadb-server
Konfigurisanje PHP-a za upotrebu sa NGINX jedinicom i WordPress
Skripta kreira datoteku postavki u direktoriju conf.d. Ovo postavlja maksimalnu veličinu datoteke za učitavanje za PHP, omogućava da se PHP greške izlaze u STDERR tako da će biti evidentirane u NGINX jedinici i ponovo pokreće NGINX jedinicu.
kod skripte
# Find the major and minor PHP version so that we can write to its conf.d directory
PHP_MAJOR_MINOR_VERSION="$(php -v | head -n1 | cut -d' ' -f2 | cut -d'.' -f1,2)"

if [ ! -f "/etc/php/${PHP_MAJOR_MINOR_VERSION}/embed/conf.d/30-wordpress-overrides.ini" ]; then
  echo " Configuring PHP for use with NGINX Unit and WordPress"
  # Add PHP configuration overrides
  cat > "/etc/php/${PHP_MAJOR_MINOR_VERSION}/embed/conf.d/30-wordpress-overrides.ini" << EOM
; Set a larger maximum upload size so that WordPress can handle
; bigger media files.
upload_max_filesize=${UPLOAD_MAX_FILESIZE}
post_max_size=${UPLOAD_MAX_FILESIZE}
; Write error log to STDERR so that error messages show up in the NGINX Unit log
error_log=/dev/stderr
EOM
fi

# Restart NGINX Unit because we have reconfigured PHP
echo " Restarting NGINX Unit"
service unit restart
Postavljanje postavki baze podataka MariaDB za WordPress
Odabrali smo MariaDB umjesto MySQL-a jer ima više aktivnosti u zajednici, a također može (Vjerovatno je ovdje sve jednostavnije: da biste instalirali MySQL, morate dodati još jedno spremište, cca. prevodilac).
Skripta kreira novu bazu podataka i kreira pristupne podatke. WordPress putem loopback interfejsa:
kod skripte
# Set up the WordPress database
echo " Configuring MariaDB for WordPress"
mysqladmin create wordpress || echo "Ignoring above error because database may already exist"
mysql -e "GRANT ALL PRIVILEGES ON wordpress.* TO "wordpress"@"localhost" IDENTIFIED BY "$WORDPRESS_DB_PASSWORD"; FLUSH PRIVILEGES;"
Instalacija programa WordPress CLI
U ovom koraku skripta instalira program Uz njegovu pomoć možete podesiti i upravljati postavkama WordPress bez potrebe za ručnim uređivanjem datoteka, ažuriranjem baze podataka ili prijavljivanjem u kontrolnu ploču. Također se može koristiti za instaliranje tema i dodataka te izvršavanje ažuriranja. WordPress.
kod skripte
if [ ! -f /usr/local/bin/wp ]; then
  # Install the WordPress CLI
  echo " Installing the WordPress CLI tool"
  curl --retry 6 -Ls "https://github.com/wp-cli/wp-cli/releases/download/v${WORDPRESS_CLI_VERSION}/wp-cli-${WORDPRESS_CLI_VERSION}.phar" > /usr/local/bin/wp
  echo "$WORDPRESS_CLI_MD5 /usr/local/bin/wp" | md5sum -c -
  chmod +x /usr/local/bin/wp
fi
Instalacija i konfiguracija WordPress
Skripta instalira najnoviju verziju WordPress u katalog /var/www/wordpress, a također mijenja postavke:
- Veza baze podataka radi preko unix domenske utičnice umjesto TCP-a na povratnoj petlji kako bi se smanjio TCP promet.
- WordPress dodaje prefiks https:// na URL ako se klijenti povezuju sa NGINX-om preko HTTPS-a, a takođe šalje udaljeno ime hosta (kao što ga obezbeđuje NGINX) PHP-u. Koristimo dio koda da ovo postavimo.
- WordPress Za prijavu je potreban HTTPS
- Struktura URL-a je tiho zasnovana na resursima
- Za direktorij su postavljene ispravne dozvole datotečnog sistema. WordPress.
kod skripte
if [ ! -d /var/www/wordpress ]; then
  # Create WordPress directories
  mkdir -p /var/www/wordpress
  chown -R www-data:www-data /var/www

  # Download WordPress using the WordPress CLI
  echo " Installing WordPress"
  su -s /bin/sh -c 'wp --path=/var/www/wordpress core download' www-data

  WP_CONFIG_CREATE_CMD="wp --path=/var/www/wordpress config create --extra-php --dbname=wordpress --dbuser=wordpress --dbhost="localhost:/var/run/mysqld/mysqld.sock" --dbpass="${WORDPRESS_DB_PASSWORD}""

  # This snippet is injected into the wp-config.php file when it is created;
  # it informs WordPress that we are behind a reverse proxy and as such
  # allows it to generate links using HTTPS
  cat > /tmp/wp_forwarded_for.php << 'EOM'
/* Turn HTTPS 'on' if HTTP_X_FORWARDED_PROTO matches 'https' */
if (isset($_SERVER['HTTP_X_FORWARDED_PROTO']) && strpos($_SERVER['HTTP_X_FORWARDED_PROTO'], 'https') !== false) {
    $_SERVER['HTTPS'] = 'on';
}
if (isset($_SERVER['HTTP_X_FORWARDED_HOST'])) {
    $_SERVER['HTTP_HOST'] = $_SERVER['HTTP_X_FORWARDED_HOST'];
}
EOM

  # Create WordPress configuration
  su -s /bin/sh -p -c "cat /tmp/wp_forwarded_for.php | ${WP_CONFIG_CREATE_CMD}" www-data
  rm /tmp/wp_forwarded_for.php
  su -s /bin/sh -p -c "wp --path=/var/www/wordpress config set 'FORCE_SSL_ADMIN' 'true'" www-data

  # Install WordPress
  WP_SITE_INSTALL_CMD="wp --path=/var/www/wordpress core install --url="${WORDPRESS_URL}" --data-gt-translate-attributes='["title"]' title="${WORDPRESS_SITE_TITLE}" --admin_user="${WORDPRESS_ADMIN_USER}" --admin_password="${WORDPRESS_ADMIN_PASSWORD}" --admin_email="${WORDPRESS_ADMIN_EMAIL}" --skip-email"
  su -s /bin/sh -p -c "${WP_SITE_INSTALL_CMD}" www-data

  # Set permalink structure to a sensible default that isn't in the UI
  su -s /bin/sh -p -c "wp --path=/var/www/wordpress option update permalink_structure '/%year%/%monthnum%/%postname%/'" www-data

  # Remove sample file because it is cruft and could be a security problem
  rm /var/www/wordpress/wp-config-sample.php

  # Ensure that WordPress permissions are correct
  find /var/www/wordpress -type d -exec chmod g+s {} ;
  chmod g+w /var/www/wordpress/wp-content
  chmod -R g+w /var/www/wordpress/wp-content/themes
  chmod -R g+w /var/www/wordpress/wp-content/plugins
fi
Postavljanje NGINX jedinice
Skripta konfiguriše NGINX jedinicu za pokretanje PHP-a i rukovanje putanjama. WordPress, izolovanje imenskog prostora PHP procesa i optimizacija postavki performansi. Vrijedi napomenuti tri karakteristike:
- Podrška za imenski prostor je određena uslovom, na osnovu provere da li se skripta izvodi u kontejneru. Ovo je neophodno jer većina postavki kontejnera ne podržava ugniježđeno pokretanje spremnika.
- Ako postoji podrška za prostore imena, prostor imena je onemogućen mrežaOvo je neophodno da bi se omogućilo WordPress istovremeno se povezuju s krajnjim tačkama i budu dostupni na internetu.
- Maksimalan broj procesa se određuje na sljedeći način: (Dostupna memorija za pokretanje MariaDB i NGINX Uniy)/(RAM ograničenje u PHP + 5)
Ova vrijednost je postavljena u postavkama NGINX jedinice.
Ova vrijednost također podrazumijeva da uvijek postoje barem dva PHP procesa koja su pokrenuta, što je važno jer WordPress šalje mnogo asinhronih zahtjeva samom sebi i bez dodatnih procesa, pokretanje, na primjer, WP-Cron-a, neće uspjeti. Možda biste željeli povećati ili smanjiti ova ograničenja na osnovu vaših lokalnih postavki, jer su postavke kreirane ovdje konzervativne. Na većini produkcijskih sistema, postavke su između 10 i 100.
kod skripte
if [ "${container:-unknown}" != "lxc" ] && [ "$(grep -m1 -a container=lxc /proc/1/environ | tr -d ' ')" == "" ]; then
  NAMESPACES='"namespaces": {
        "cgroup": true,
        "credential": true,
        "mount": true,
        "network": false,
        "pid": true,
        "uname": true
    }'
else
  NAMESPACES='"namespaces": {}'
fi

PHP_MEM_LIMIT="$(grep 'memory_limit' /etc/php/7.4/embed/php.ini | tr -d ' ' | cut -f2 -d= | numfmt --from=iec)"
AVAIL_MEM="$(grep MemAvailable /proc/meminfo | tr -d ' kB' | cut -f2 -d: | numfmt --from-unit=K)"
MAX_PHP_PROCESSES="$(echo "${AVAIL_MEM}/${PHP_MEM_LIMIT}+5" | bc)"
echo " Calculated the maximum number of PHP processes as ${MAX_PHP_PROCESSES}. You may want to tune this value due to variations in your configuration. It is not unusual to see values between 10-100 in production configurations."

echo " Configuring NGINX Unit to use PHP and WordPress"
cat > /tmp/wordpress.json << EOM
{
  "settings": {
    "http": {
      "header_read_timeout": 30,
      "body_read_timeout": 30,
      "send_timeout": 30,
      "idle_timeout": 180,
      "max_body_size": $(numfmt --from=iec ${UPLOAD_MAX_FILESIZE})
    }
  },
  "listeners": {
    "127.0.0.1:8080": {
      "pass": "routes/wordpress"
    }
  },
  "routes": {
    "wordpress": [
      {
        "match": {
          "uri": [
            "*.php",
            "*.php/*",
            "/wp-admin/"
          ]
        },
        "action": {
          "pass": "applications/wordpress/direct"
        }
      },
      {
        "action": {
          "share": "/var/www/wordpress",
          "fallback": {
            "pass": "applications/wordpress/index"
          }
        }
      }
    ]
  },
  "applications": {
    "wordpress": {
      "type": "php",
      "user": "www-data",
      "group": "www-data",
      "processes": {
        "max": ${MAX_PHP_PROCESSES},
        "spare": 1
      },
      "isolation": {
        ${NAMESPACES}
      },
      "targets": {
        "direct": {
          "root": "/var/www/wordpress/"
        },
        "index": {
          "root": "/var/www/wordpress/",
          "script": "index.php"
        }
      }
    }
  }
}
EOM

curl -X PUT --data-binary @/tmp/wordpress.json --unix-socket /run/control.unit.sock http://localhost/config
Postavljanje NGINX-a
Konfiguriranje osnovnih NGINX postavki
Skripta kreira direktorij za NGINX keš memoriju, a zatim kreira glavnu konfiguracijsku datoteku nginx.conf. Obratite pažnju na broj procesa rukovanja i postavku maksimalne veličine datoteke za preuzimanje. Tu je i linija na koju se povezuje datoteka postavki kompresije, definirana u sljedećem odjeljku, nakon čega slijede postavke keširanja.
kod skripte
# Make directory for NGINX cache
mkdir -p /var/cache/nginx/proxy

echo " Configuring NGINX"
cat > ${NGINX_CONF_DIR}/nginx.conf << EOM
user nginx;
worker_processes auto;
error_log  /var/log/nginx/error.log warn;
pid        /var/run/nginx.pid;
events {
    worker_connections  1024;
}
http {
    include       ${NGINX_CONF_DIR}/mime.types;
    default_type  application/octet-stream;
    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                      '$status $body_bytes_sent "$http_referer" '
                      '"$http_user_agent" "$http_x_forwarded_for"';
    access_log  /var/log/nginx/access.log  main;
    sendfile        on;
    client_max_body_size ${UPLOAD_MAX_FILESIZE};
    keepalive_timeout  65;
    # gzip settings
    include ${NGINX_CONF_DIR}/gzip_compression.conf;
    # Cache settings
    proxy_cache_path /var/cache/nginx/proxy
        levels=1:2
        keys_zone=wp_cache:10m
        max_size=10g
        inactive=60m
        use_temp_path=off;
    include ${NGINX_CONF_DIR}/conf.d/*.conf;
}
EOM
Postavljanje NGINX kompresije
Komprimiranje sadržaja u hodu prije nego što ga pošaljete klijentima odličan je način za poboljšanje performansi stranice, ali samo ako je kompresija ispravno konfigurirana. Ovaj dio skripte je zasnovan na postavkama .
kod skripte
cat > ${NGINX_CONF_DIR}/gzip_compression.conf << 'EOM'
# Credit: https://github.com/h5bp/server-configs-nginx/
# ----------------------------------------------------------------------
# | Compression                                                        |
# ----------------------------------------------------------------------
# https://nginx.org/en/docs/http/ngx_http_gzip_module.html
# Enable gzip compression.
# Default: off
gzip on;
# Compression level (1-9).
# 5 is a perfect compromise between size and CPU usage, offering about 75%
# reduction for most ASCII files (almost identical to level 9).
# Default: 1
gzip_comp_level 6;
# Don't compress anything that's already small and unlikely to shrink much if at
# all (the default is 20 bytes, which is bad as that usually leads to larger
# files after gzipping).
# Default: 20
gzip_min_length 256;
# Compress data even for clients that are connecting to us via proxies,
# identified by the "Via" header (required for CloudFront).
# Default: off
gzip_proxied any;
# Tell proxies to cache both the gzipped and regular version of a resource
# whenever the client's Accept-Encoding capabilities header varies;
# Avoids the issue where a non-gzip capable client (which is extremely rare
# today) would display gibberish if their proxy gave them the gzipped version.
# Default: off
gzip_vary on;
# Compress all output labeled with one of the following MIME-types.
# `text/html` is always compressed by gzip module.
# Default: text/html
gzip_types
  application/atom+xml
  application/geo+json
  application/javascript
  application/x-javascript
  application/json
  application/ld+json
  application/manifest+json
  application/rdf+xml
  application/rss+xml
  application/vnd.ms-fontobject
  application/wasm
  application/x-web-app-manifest+json
  application/xhtml+xml
  application/xml
  font/eot
  font/otf
  font/ttf
  image/bmp
  image/svg+xml
  text/cache-manifest
  text/calendar
  text/css
  text/javascript
  text/markdown
  text/plain
  text/xml
  text/vcard
  text/vnd.rim.location.xloc
  text/vtt
  text/x-component
  text/x-cross-domain-policy;
EOM
Podešavanje NGINX-a za WordPress
Zatim, skripta kreira konfiguracijsku datoteku za WordPress default.conf u katalogu conf.d. Ovdje je konfigurisano:
- Aktiviranje TLS certifikata primljenih od Let's Encrypt putem Certbota (konfiguriranje će biti u sljedećem odjeljku)
- Konfigurirajte TLS sigurnosne postavke na osnovu preporuka iz Let's Encrypt
- Omogućite keširanje preskočenih zahtjeva na 1 sat prema zadanim postavkama
- Onemogućite evidenciju pristupa, kao i evidenciju grešaka ako datoteka nije pronađena, za dvije uobičajeno tražene datoteke: favicon.ico i robots.txt
- Zabranite pristup skrivenim datotekama i nekim fajlovima .phpkako bi se spriječio ilegalni pristup ili nenamjerno lansiranje
- Onemogućite evidentiranje pristupa za statičke datoteke i datoteke fontova
- Postavljanje naslova za datoteke fontova
- Dodavanje rutiranja za index.php i druge statike.
kod skripte
cat > ${NGINX_CONF_DIR}/conf.d/default.conf << EOM
upstream unit_php_upstream {
    server 127.0.0.1:8080;
    keepalive 32;
}
server {
    listen 80;
    listen [::]:80;
    # ACME-challenge used by Certbot for Let's Encrypt
    location ^~ /.well-known/acme-challenge/ {
      root /var/www/certbot;
    }
    location / {
      return 301 https://${TLS_HOSTNAME}$request_uri;
    }
}
server {
    listen      443 ssl http2;
    listen [::]:443 ssl http2;
    server_name ${TLS_HOSTNAME};
    root        /var/www/wordpress/;
    # Let's Encrypt configuration
    ssl_certificate         ${CERT_DIR}/fullchain.pem;
    ssl_certificate_key     ${CERT_DIR}/privkey.pem;
    ssl_trusted_certificate ${CERT_DIR}/chain.pem;
    include ${NGINX_CONF_DIR}/options-ssl-nginx.conf;
    ssl_dhparam ${NGINX_CONF_DIR}/ssl-dhparams.pem;
    # OCSP stapling
    ssl_stapling on;
    ssl_stapling_verify on;
    # Proxy caching
    proxy_cache wp_cache;
    proxy_cache_valid 200 302 1h;
    proxy_cache_valid 404 1m;
    proxy_cache_revalidate on;
    proxy_cache_background_update on;
    proxy_cache_lock on;
    proxy_cache_use_stale error timeout http_500 http_502 http_503 http_504;
    location = /favicon.ico {
        log_not_found off;
        access_log off;
    }
    location = /robots.txt {
        allow all;
        log_not_found off;
        access_log off;
    }

    # Deny all attempts to access hidden files such as .htaccess, .htpasswd,
    # .DS_Store (Mac)
    # Keep logging the requests to parse later (or to pass to firewall utilities
    # such as fail2ban)
    location ~ /. {
        deny all;
    }
    # Deny access to any files with a .php extension in the uploads directory;
    # works in subdirectory installs and also in multi-site network.
    # Keep logging the requests to parse later (or to pass to firewall utilities
    # such as fail2ban).
    location ~* /(?:uploads|files)/.*.php$ {
        deny all;
    }
    # WordPress: deny access to wp-content, wp-includes PHP files
    location ~* ^/(?:wp-content|wp-includes)/.*.php$ {
        deny all;
    }
    # Deny public access to wp-config.php
    location ~* wp-config.php {
        deny all;
    }
    # Do not log access for static assets, media
    location ~* .(?:css(.map)?|js(.map)?|jpe?g|png|gif|ico|cur|heic|webp|tiff?|mp3|m4a|aac|ogg|midi?|wav|mp4|mov|webm|mpe?g|avi|ogv|flv|wmv)$ {
        access_log off;
    }
    location ~* .(?:svgz?|ttf|ttc|otf|eot|woff2?)$ {
        add_header Access-Control-Allow-Origin "*";
        access_log off;
    }
    location / {
        try_files $uri @index_php;
    }
    location @index_php {
        proxy_socket_keepalive on;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Host $host;
        proxy_pass       http://unit_php_upstream;
    }
    location ~* .php$ {
        proxy_socket_keepalive on;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Host $host;
        try_files        $uri =404;
        proxy_pass       http://unit_php_upstream;
    }
}
EOM
Konfiguriranje Certbota za Let's Encrypt certifikate i njihovo automatsko obnavljanje
je besplatna alatka Electronic Frontier Foundation (EFF) koja vam omogućava da dobijete i automatski obnovite TLS sertifikate od Let's Encrypt. Skripta izvodi sljedeće korake kako bi konfigurirala Certbot za obradu certifikata iz Let's Encrypt u NGINX:
- Zaustavlja NGINX
- Preuzima preporučene TLS postavke
- Pokreće Certbot za dobivanje certifikata za stranicu
- Ponovo pokreće NGINX za korištenje certifikata
- Konfigurira Certbot da radi svaki dan u 3:24 ujutro kako bi provjerio ima li obnove certifikata i, ako je potrebno, preuzeo nove certifikate i ponovo pokrenuo NGINX.
kod skripte
echo " Stopping NGINX in order to set up Let's Encrypt"
service nginx stop

mkdir -p /var/www/certbot
chown www-data:www-data /var/www/certbot
chmod g+s /var/www/certbot

if [ ! -f ${NGINX_CONF_DIR}/options-ssl-nginx.conf ]; then
  echo " Downloading recommended TLS parameters"
  curl --retry 6 -Ls -z "Tue, 14 Apr 2020 16:36:07 GMT"
    -o "${NGINX_CONF_DIR}/options-ssl-nginx.conf"
    "https://raw.githubusercontent.com/certbot/certbot/master/certbot-nginx/certbot_nginx/_internal/tls_configs/options-ssl-nginx.conf"
    || echo "Couldn't download latest options-ssl-nginx.conf"
fi

if [ ! -f ${NGINX_CONF_DIR}/ssl-dhparams.pem ]; then
  echo " Downloading recommended TLS DH parameters"
  curl --retry 6 -Ls -z "Tue, 14 Apr 2020 16:49:18 GMT"
    -o "${NGINX_CONF_DIR}/ssl-dhparams.pem"
    "https://raw.githubusercontent.com/certbot/certbot/master/certbot/certbot/ssl-dhparams.pem"
    || echo "Couldn't download latest ssl-dhparams.pem"
fi

# If tls_certs_init.sh hasn't been run before, remove the self-signed certs
if [ ! -d "/etc/letsencrypt/accounts" ]; then
  echo " Removing self-signed certificates"
  rm -rf "${CERT_DIR}"
fi

if [ "" = "${LETS_ENCRYPT_STAGING:-}" ] || [ "0" = "${LETS_ENCRYPT_STAGING}" ]; then
  CERTBOT_STAGING_FLAG=""
else
  CERTBOT_STAGING_FLAG="--staging"
fi

if [ ! -f "${CERT_DIR}/fullchain.pem" ]; then
  echo " Generating certificates with Let's Encrypt"
  certbot certonly --standalone
         -m "${WORDPRESS_ADMIN_EMAIL}"
         ${CERTBOT_STAGING_FLAG}
         --agree-tos --force-renewal --non-interactive
         -d "${TLS_HOSTNAME}"
fi

echo " Starting NGINX in order to use new configuration"
service nginx start

# Write crontab for periodic Let's Encrypt cert renewal
if [ "$(crontab -l | grep -m1 'certbot renew')" == "" ]; then
  echo " Adding certbot to crontab for automatic Let's Encrypt renewal"
  (crontab -l 2>/dev/null; echo "24 3 * * * certbot renew --nginx --post-hook 'service nginx reload'") | crontab -
fi
Dodatno prilagođavanje Vašeg sajta
Gore smo govorili o tome kako naša skripta konfiguriše NGINX i NGINX jedinicu da služe web stranici spremnom za proizvodnju sa omogućenim TLSSSL-om. Takođe, u zavisnosti od vaših potreba, možete u budućnosti dodati:
- Podrška , poboljšana kompresija u hodu preko HTTPS-a
- с kako biste spriječili automatske napade na Vašu web stranicu
- do WordPress, pogodno za vas
- uz pomoć (uključeno Ubuntu)
- Postfix ili msmtp za WordPress mogao poslati poštu
- Provjeravate svoju web lokaciju kako biste shvatili koliko prometa može podnijeti
Za još bolje performanse stranice, preporučujemo nadogradnju na , naš komercijalni proizvod za preduzeća zasnovan na otvorenom kodu NGINX. Njegovi pretplatnici će dobiti dinamički učitani Brotli modul, kao i (uz dodatnu naknadu) . Također nudimo , WAF modul za NGINX Plus baziran na vodećoj sigurnosnoj tehnologiji iz F5.
NB Za podršku web-stranice s velikim opterećenjem, možete kontaktirati stručnjake . Osigurat ćemo brz i pouzdan rad Vaše web stranice ili usluge pod bilo kojim opterećenjem.
izvor: www.habr.com
