

Zašto?
S povećanjem cenzuriranja interneta od strane autoritarnih režima, sve veći broj korisnih internetskih resursa i stranica postaje blokiran. Uključujući tehničke informacije.
Na taj način je postalo nemoguće u potpunosti koristiti internet i narušava se osnovno pravo na slobodu govora, zajamčeno u .
Članak 19
Svaka osoba ima pravo na slobodu uvjerenja i slobodno izražavanje istih; ovo pravo uključuje slobodu da se bez prepreka pridržava svojih uvjerenja i slobodu da traži, prima i širi informacije i ideje svim sredstvima i neovisno od državnih granica.
U ovom vodiču ćemo u 6 koraka postaviti vlastiti besplatni* na bazi tehnologije , u cloud infrastrukturi (AWS), koristeći besplatni račun (na 12 mjeseci), na instanci (virtuelnoj mašini) pod upravom .
Pokušao sam ovaj vodič učiniti što prijateljskijim za ljude koji nisu iz IT sektora. Jedino što je potrebno je strpljenje u ponavljanju dolje opisane korake.
Napomena
- AWS nudi u trajanju od 12 mjeseci, sa ograničenjem na 15 gigabajta prometa mjesečno.
- Najaktuelnija verzija ovog vodiča može se naći na adresi
Koraci
- Registracija besplatnog AWS računa
- Kreiranje AWS instance
- Povezivanje na AWS instancu
- Konfigurisanje Wireguard-a
- Konfigurisanje VPN klijenata
- Provera ispravnosti instalacije VPN-a
Korisne poveznice
1. Registracija AWS računa
Za registraciju besplatnog AWS računa potreban je stvarni broj telefona i funkcionalna kreditna kartica Visa ili Mastercard. Preporučujem korišćenje virtuelnih kartica koje besplatno pruža ili . Da bi se proverila validnost kartice, prilikom registracije se skida 1$ koji se kasnije vraća.
1.1. Otvorite AWS upravljačku konzolu
Potrebno je otvoriti pregledač i otići na adresu:
Kliknite na dugme „Registracija“
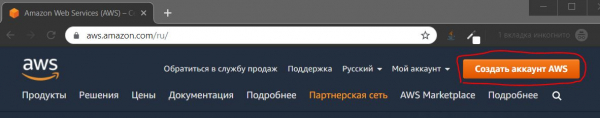
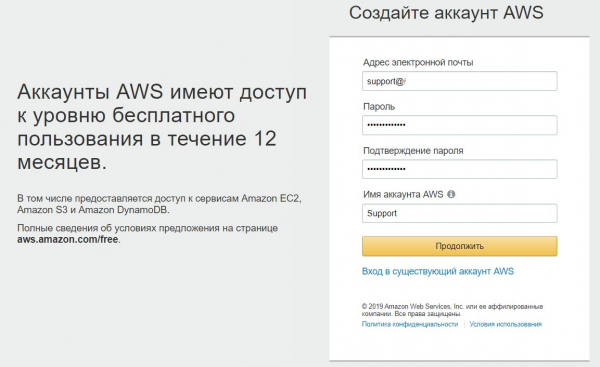
1.2. Ispunjavanje ličnih podataka
Ispunite podatke i kliknite na dugme „Nastavi“
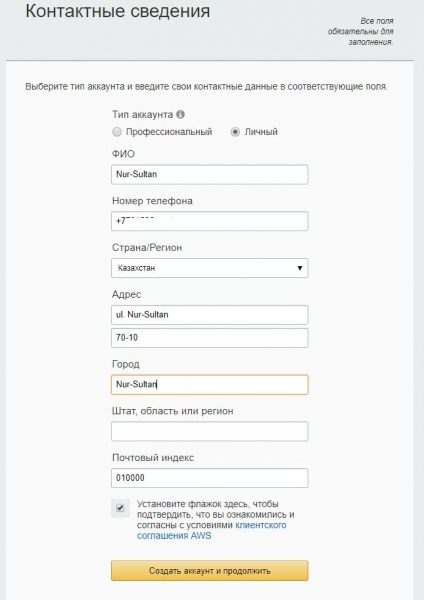
1.3. Ispunjavanje kontaktnih podataka
Ispunite kontaktne informacije.
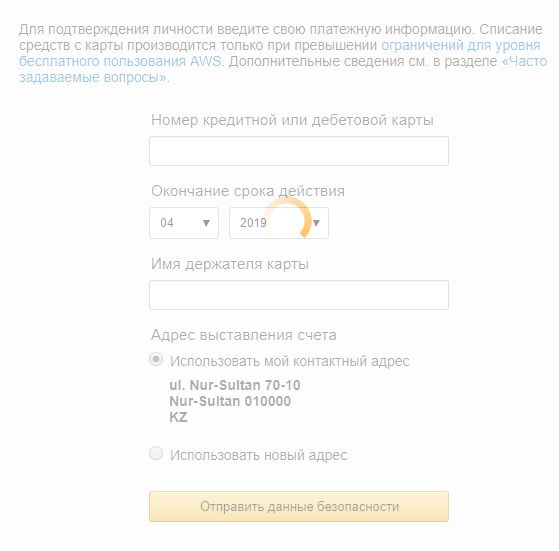
1.4. Unos informacija o plaćanju.
Broj kartice, datum isteka i ime vlasnika kartice.
1.5. Potvrda računa
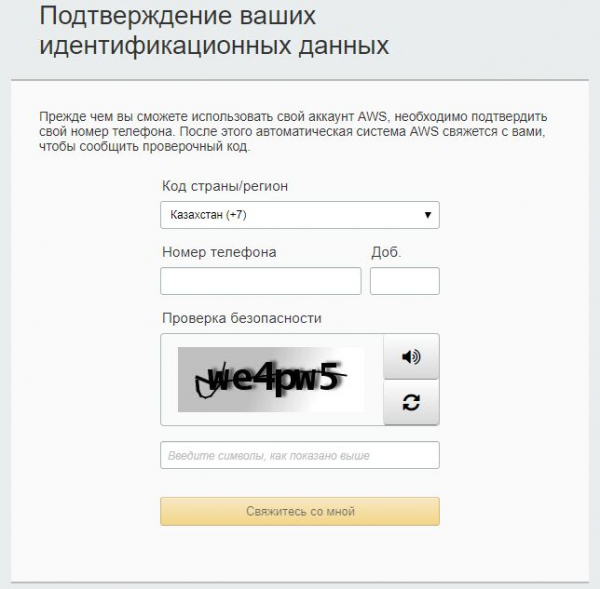
U ovoj fazi se potvrđuje broj telefona i direktno se skida 1$ s platne kartice. Na ekranu računara se prikazuje 4-cifreni kod, a na navedeni telefon dolazi poziv iz Amazona. Tokom poziva potrebno je unijeti kod koji je prikazan na ekranu.
1.6. Odabir tarifnog plana.
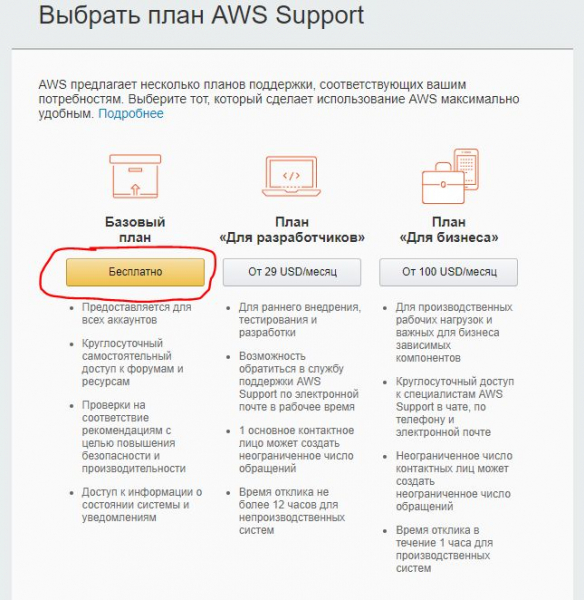
Biramo - Osnovni plan (besplatan)
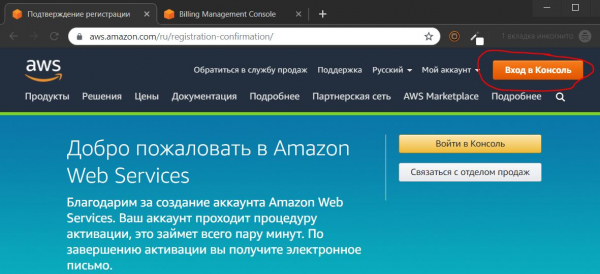
1.7. Prijava u kontrolnu konzolu
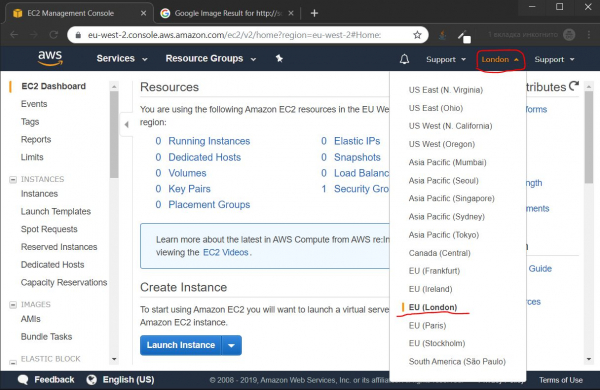
1.8. Odabir lokacije podatkovnog centra
1.8.1. Testiranje brzine
Prije nego što odaberete podatkovni centar, preporučuje se testiranje preko brzine pristupa najbližim podatkovnim centrima, u mojoj lokaciji su ovakvi rezultati:
- Singapur

- Pariz

- Frankfurt

- Stokholm

- London

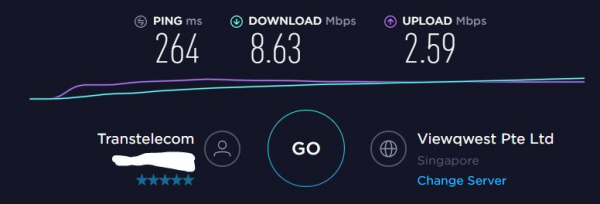
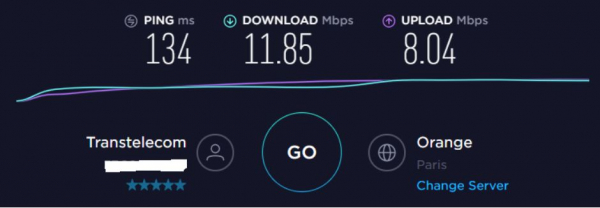
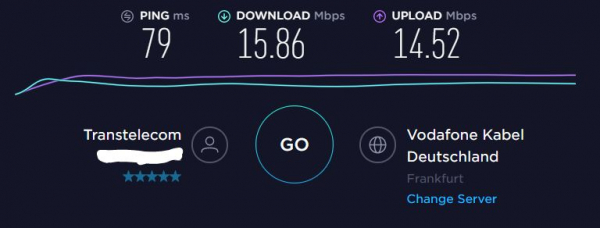
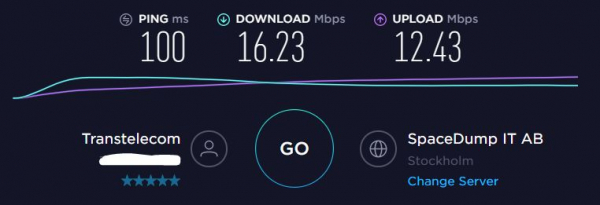
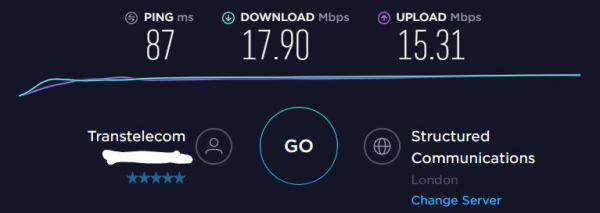
Najbolje rezultate brzine ostvaruje podatkovni centar u Londonu. Stoga sam ga odabrao za dalju konfiguraciju.
2. Kreiranje AWS instance
2.1 Kreiranje virtualne mašine
2.1.1. Odabir tipa instance
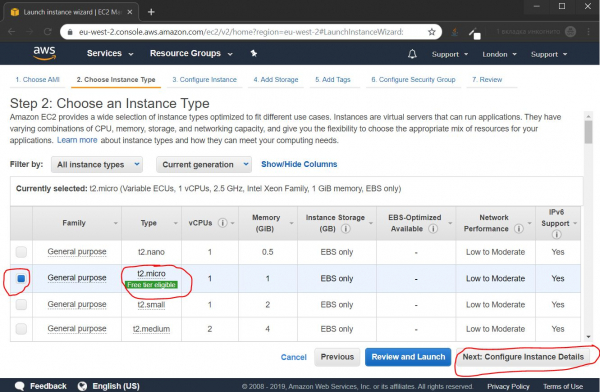
Podrazumijevano je odabrana instanca t2.micro, koja nam je potrebna, samo pritisnite dugme Next: Configure Instance Details
2.1.2. Konfiguracija parametara instance
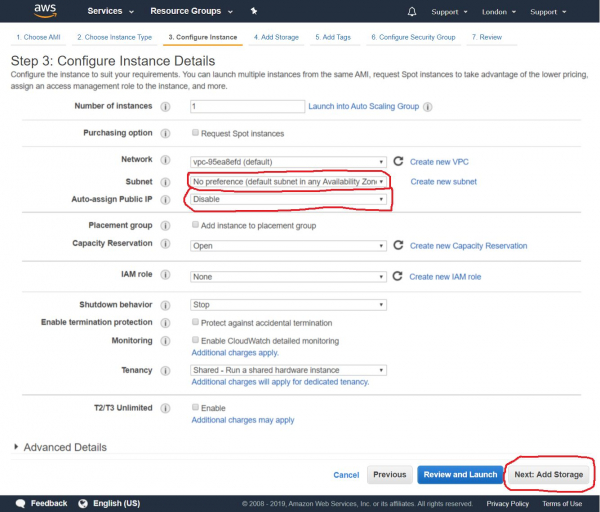
Kasnije ćemo povezati našu instancu sa stalnim javnim IP, stoga u ovoj fazi isključujemo automatsko dodjeljivanje javnog IP, i pritisnemo dugme Next: Add Storage
2.1.3. Povezivanje skladišta
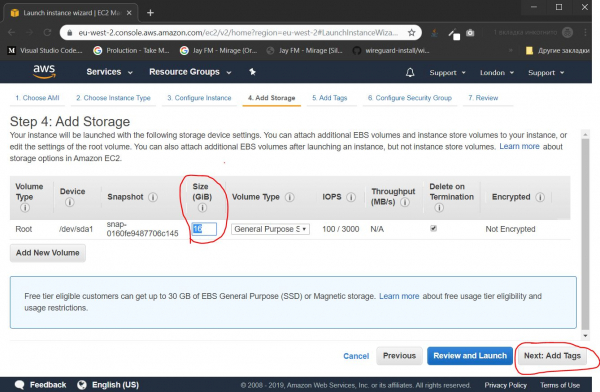
Određujemo veličinu „čvrstog diska“. Za naše potrebe dovoljno je 16 gigabajta, i pritisnemo dugme Next: Add Tags
2.1.4. Konfiguracija tagova
Da smo kreirali više instanci, mogli bi ih grupirati po tagovima radi lakšeg administriranja. U ovom slučaju ova funkcionalnost je suvišna, direktno pritisnimo dugme Next: Configure Security Group
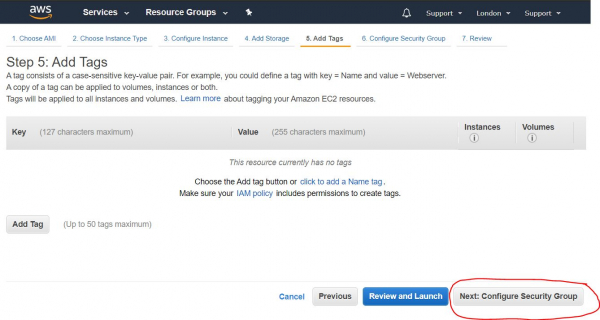
2.1.5. Otvaranje portova
U ovoj fazi podešavamo vatrozid, otvarajući potrebne portove. Skup otvorenih portova naziva se „Grupa sigurnosti“ (Security Group). Moramo kreirati novu grupu sigurnosti, dati joj ime, opisati, dodati UDP port (Custom UDP Rule), u polju Rort Range potrebno je odrediti broj porta iz opsega 49152—65535. U ovom slučaju sam odabrao broj porta 54321.
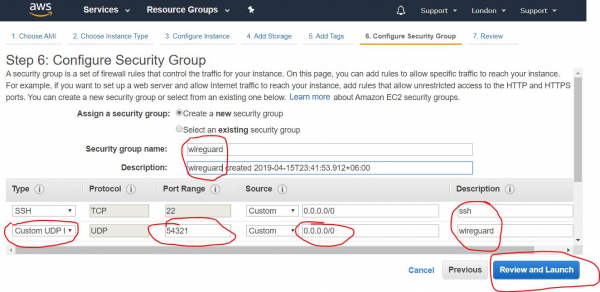
Nakon popunjavanja potrebnih podataka, pritisnemo dugme Review and Launch
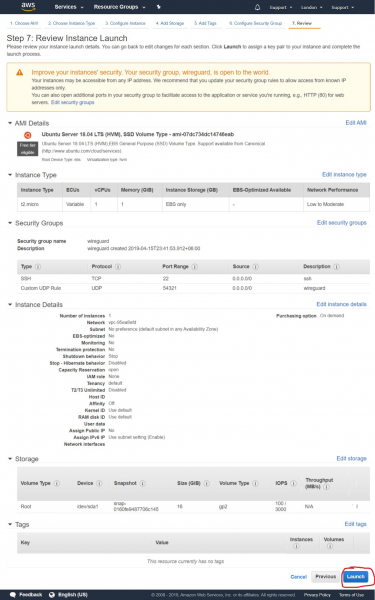
2.1.6. Pregled svih postavki
Na ovoj stranici se vrši pregled svih postavki naše instance, provjeravamo jesu li sve postavke u redu, i pritisnemo dugme Launch
2.1.7. Kreiranje pristupnih ključeva
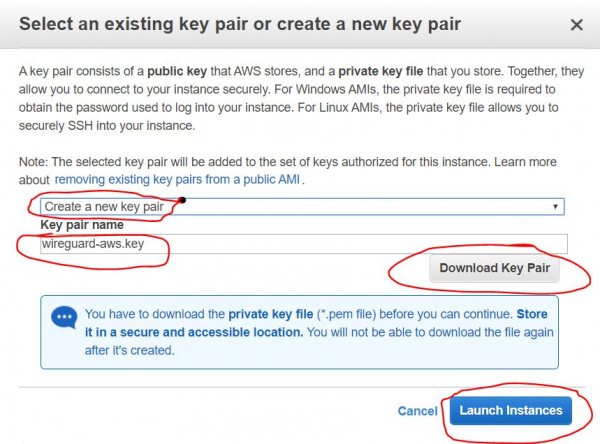
Zatim se otvara dijaloški prozor koji nudi mogućnost da se ili kreira novi ili doda postojeći SSH ključ, sa kojim ćemo kasnije daljinski povezati naš instans. Biramo opciju „Kreiraj novi ključni par“ da bismo kreirali novi ključ. Unosimo njegovo ime i pritiskamo dugme Preuzmi ključni par, da bismo preuzeli kreirane ključeve. Sačuvajte ih na sigurnom mestu na lokalnom računaru. Nakon što preuzmete — pritisnite dugme Pokreni instance
2.1.7.1. Čuvanje pristupnih ključeva
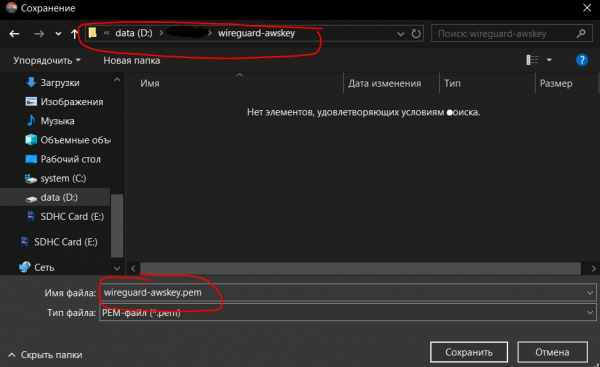
Ovde je prikazan korak čuvanja kreiranih ključeva iz prethodnog koraka. Nakon što smo pritisnuli dugme Preuzmi ključni par, ključ se čuva u obliku sertifikatnog fajla sa ekstenzijom *.pem. U ovom slučaju mu dajem naziv wireguard-awskey.pem
2.1.8. Pregled rezultata kreiranja instansa
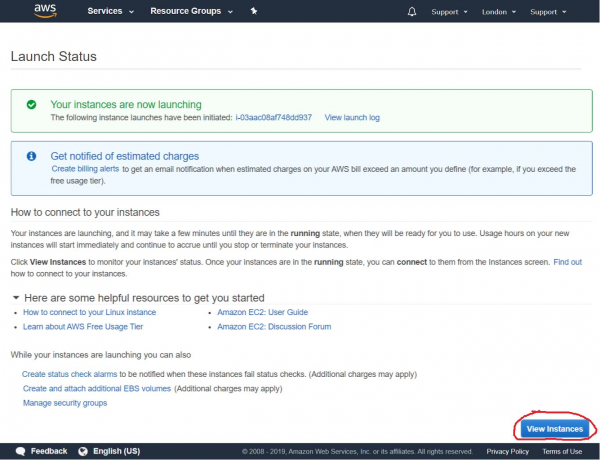
Zatim vidimo poruku o uspešnom pokretanju upravo kreiranog instansa. Možemo preći na listu naših instansa pritiskom na dugme Pogledaj instance
2.2. Kreiranje spoljnog IP adresa
2.2.1. Pokretanje kreiranja spoljnog IP
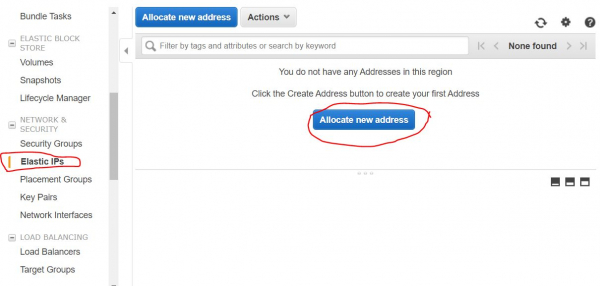
Zatim moramo kreirati stalnu spoljnji IP adresu, preko koje ćemo se povezati na naš VPN server. Da bismo to uradili, na navigacionoj traci sa leve strane ekrana potrebno je odabrati stavku Elastic IPs iz kategorije MREŽA & BEZBEDNOST i pritisnuti dugme Dodeli novu adresu
2.2.2. Podešavanje kreiranja spoljnog IP
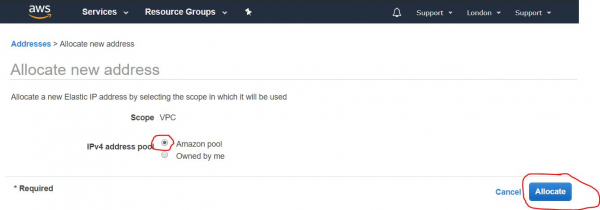
Na sledećem koraku potrebno je da bude uključena opcija Amazon pool (uključena po defaultu), i pritisnemo dugme Dodeli
2.2.3. Pregled rezultata kreiranja spoljnog IP adresa
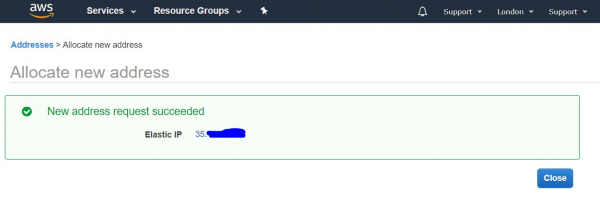
Na sledećem ekranu prikazaće se spoljnji IP adresa koji smo dobili. Preporučuje se da ga pamtite, a još bolje da ga zapišete. Pomoći će nam još nekoliko puta tokom daljeg podešavanja i korišćenja VPN servera. U ovom vodiču kao primer koristim IP adresu 4.3.2.1. Kada zabeležite adresu, pritisnite dugme Zatvori
2.2.4. Lista spoljnjih IP adresa
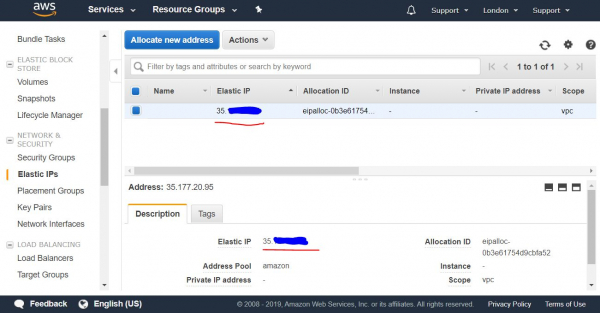
Zatim se otvara lista naših stalnih javnih IP adresa (elastičnih IP).
2.2.5. Dodeljivanje spoljnog IP instansu
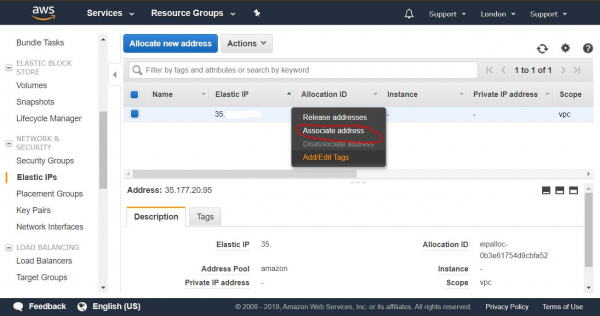
Na ovoj listi biramo IP adresu koju smo dobili, i pritisnemo desni taster miša da bismo otvorili kontekstualni meni. U njemu biramo stavku Dodeli adresu, da bismo je dodelili ranije kreiranom instansu.
2.2.6. Podešavanje dodeljivanja spoljnog IP
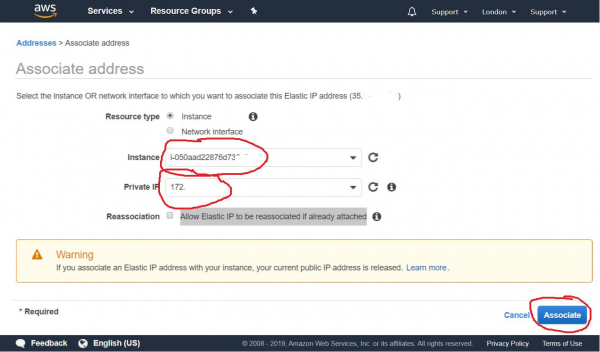
Na sledećem koraku biramo naš instans iz padajućeg menija i pritisnemo dugme Dodeli
2.2.7. Pregled rezultata dodeljivanja spoljnog IP
Nakon ovoga, možemo vidjeti da je naš instanca povezana s našom stalnom javnom IP adresom i njenom privatnom IP adresom.
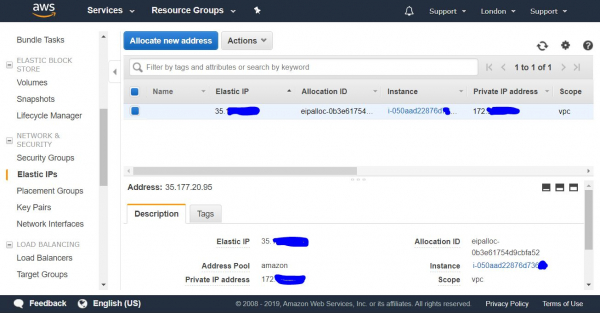
Sad se možemo povezati s našom novostvorenim instancama izvana, sa svog računara putem SSH.
3. Povezivanje s AWS instancom
— to je siguran protokol za udaljeno upravljanje računalnim uređajima.
3.1. Povezivanje putem SSH s Windows računara
Za povezivanje s Windows računarom, prvo je potrebno preuzeti i instalirati program .
3.1.1. Uvoz privatnog ključa za Putty
3.1.1.1. Nakon instalacije Putty, potrebno je pokrenuti alat PuTTYgen koji dolazi s njim, za uvoz certifikat ključa u PEM formatu u format pogodan za korištenje u programu Putty. U gornjem meniju odabiremo stavku Conversions->Import Key
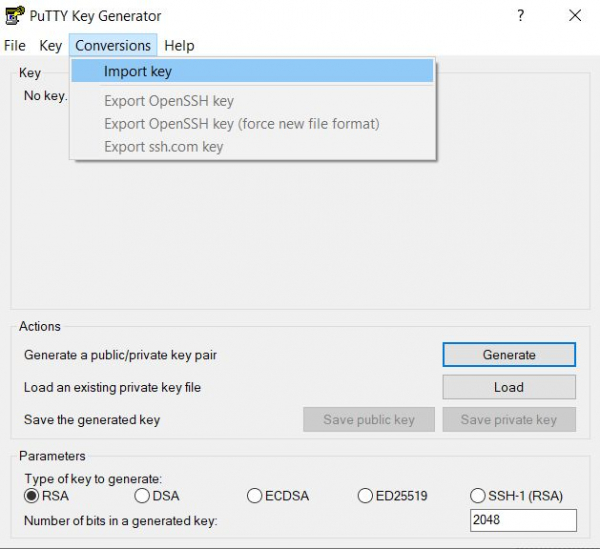
3.1.1.2. Odabir AWS ključa u PEM formatu
Zatim, odabiremo ključ koji smo ranije sačuvali u fazi 2.1.7.1, u našem slučaju njegovo ime wireguard-awskey.pem
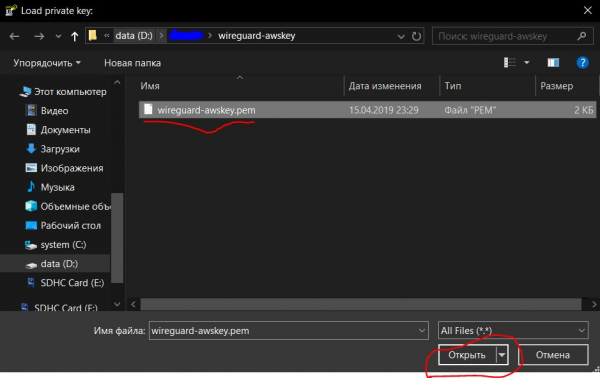
3.1.1.3. Postavljanje parametara uvoza ključa
Na ovom koraku potrebno je navesti komentar za ovaj ključ (opis) i postaviti sigurnosnu lozinku i njeno potvrđivanje. Bit će tražena prilikom svakog povezivanja. Na taj način štitimo ključ lozinkom od neovlaštene upotrebe. Loza može ostati prazna, ali to je manje sigurno, ako ključ dospije u pogrešne ruke. Zatim pritisnite dugme Save private key
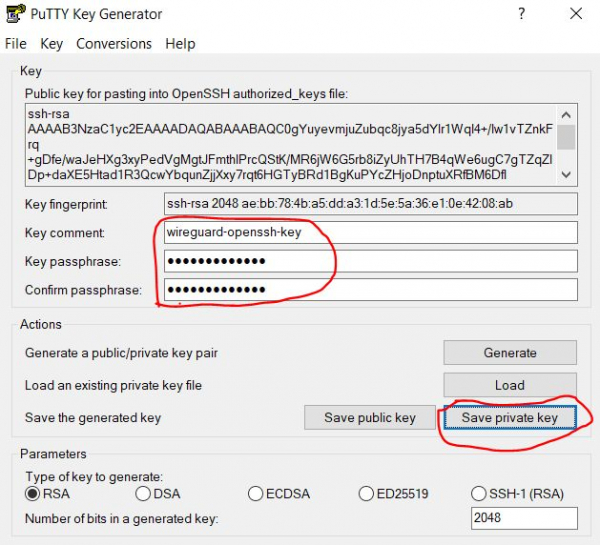
3.1.1.4. Spremanje uvezenog ključa
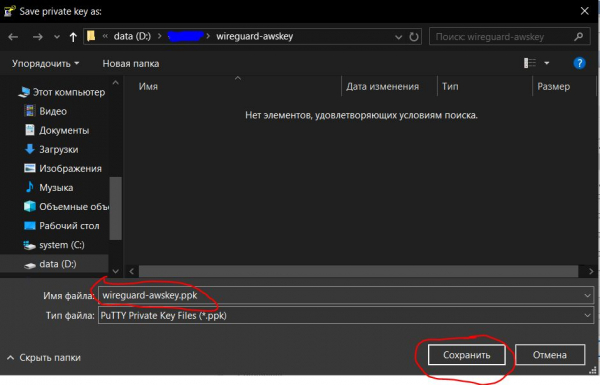
Otvorit će se dijalog prozor za spremanje datoteke, a mi ćemo sačuvati naš privatni ključ kao datoteku s ekstenzijom .ppk, pogodnu za korištenje u programu Putty.
Navodimo ime ključa (u našem slučaju wireguard-awskey.ppk) i pritisnemo dugme Sačuvati.
3.1.2. Kreiranje i podešavanje veze u Putty
3.1.2.1. Kreiranje veze
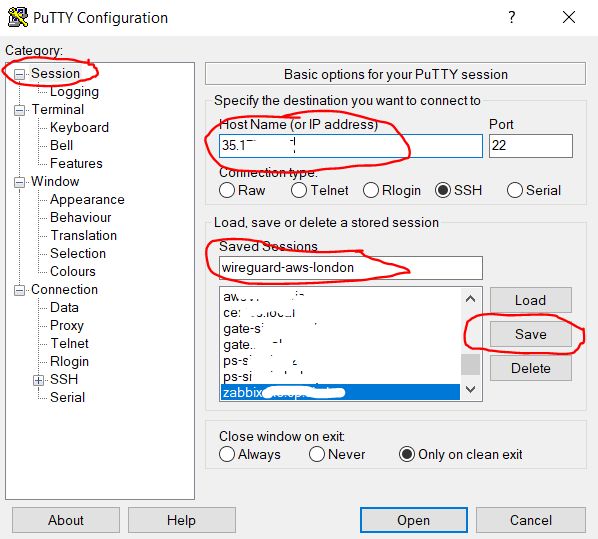
Otvorite program Putty, odaberite kategoriju Session (ona je otvorena prema zadanim postavkama) i u polje Host Name upišite javnu IP adresu našeg servera, koju smo dobili u koraku 2.2.3. U polje Saved Session upišite proizvoljno ime naše veze (u mom slučaju wireguard-aws-london), i zatim pritisnite dugme Sačuvaj za spremanje našim izmjenama.
3.1.2.2. Podešavanje automatskog prijenosa korisnika
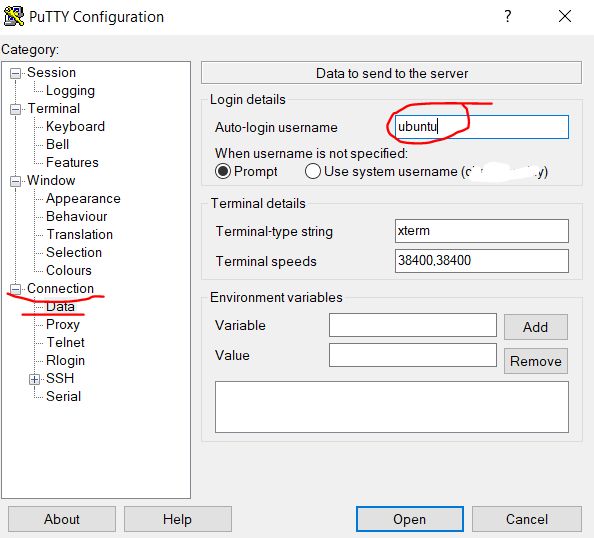
Dalje u kategoriji Connection, odabiremo podkategoriju Podaci i u polje Auto-login username upišite korisničko ime ubuntu — to je standardni korisnik instancom na AWS-u s Ubuntu.
3.1.2.3. Odabir privatnog ključa za SSH vezu
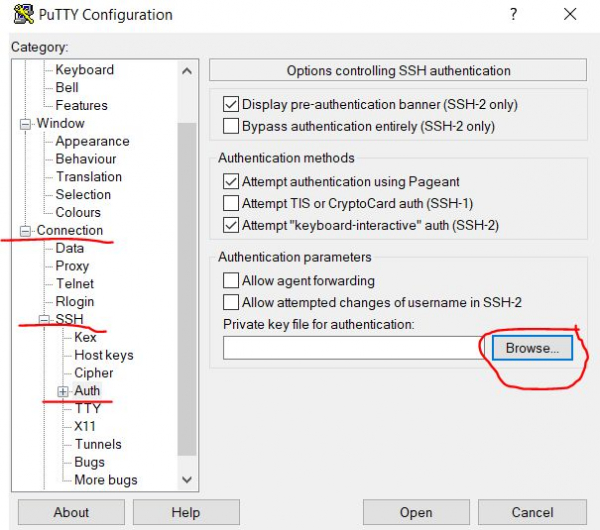
Zatim prelazimo u podkategoriju Connection/SSH/Auth i pored polja Datoteka privatnog ključa za autentifikaciju kliknemo na dugme Pretraži… da odaberemo datoteku sa sertifikatom ključa.
3.1.2.4. Otvaranje uvezenog ključa
Navodimo ključ koji smo ranije uvezli u koraku 3.1.1.4, u našem slučaju to je datoteka wireguard-awskey.ppk, i pritiskamo dugme Otvori.
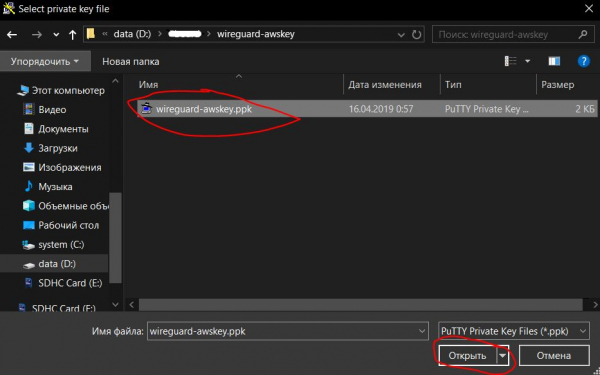
3.1.2.5. Čuvanje postavki i pokretanje konekcije
Vraćajući se na stranicu kategorije Session ponovo kliknemo na dugme Sačuvaj, da sačuvamo promene koje smo ranije napravili u prethodnim koracima (3.1.2.2 — 3.1.2.4). Zatim kliknemo na dugme Otvoreno da otvorimo kreiranu i podešenu udaljenu konekciju putem SSH.
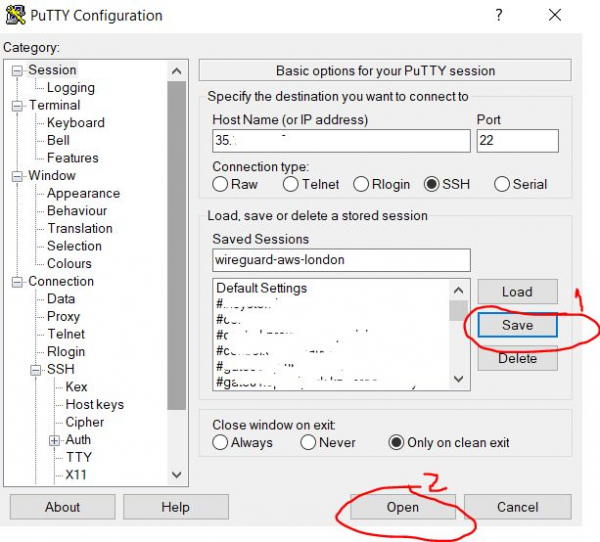
3.1.2.7. Podesavanje poverenja između hostova
U sledećem koraku, prilikom prvog pokušaja povezivanja, dobijamo upozorenje da poverenje između dva računara nije podešeno, i pita nas da li da verujemo udaljenom računaru. Pritiskamo dugme Da, čime ga dodajemo na listu poverenih hostova.
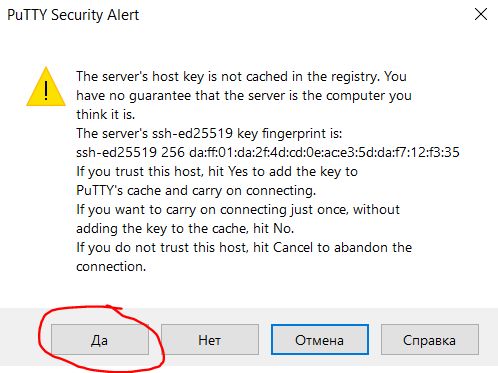
3.1.2.8. Unos lozinke za pristup ključeve
Nakon toga otvara se prozor terminala, gde se traži lozinka za ključ, ako ste je postavili ranije u koraku 3.1.1.3. Prilikom unosa lozinke, na ekranu se ne dešava ništa. Ako napravite grešku, možete koristiti taster Backspace.
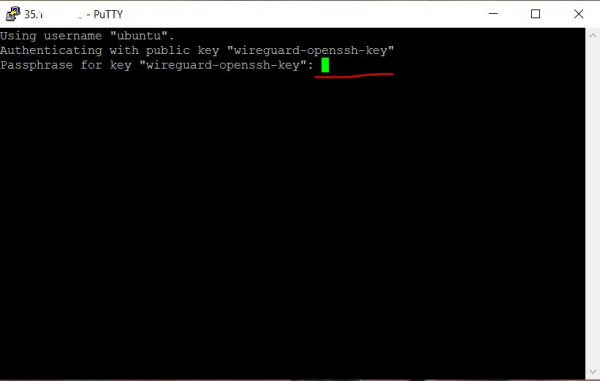
3.1.2.9. Pozdravna poruka o uspešnom povezivanju
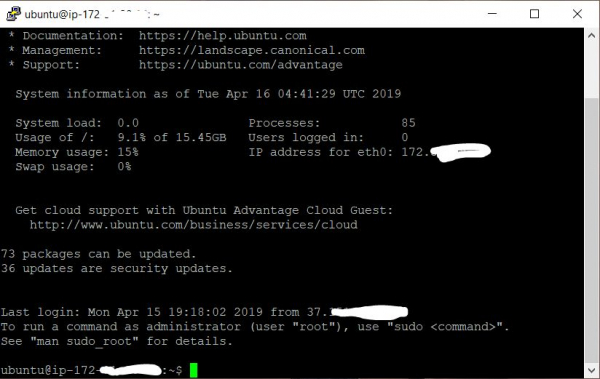
Nakon uspešnog unosa lozinke, u terminalu se prikazuje pozdravni tekst koji govori da je udaljeni sistem spreman za izvršavanje naših komandi.
4. Konfigurisanje Wireguard servera
Najaktuelniju instrukciju za instalaciju i korišćenje Wireguarda putem donjih skripti možete pogledati u repozitorijumu:
4.1. Instalacija Wireguard-a
U terminalu kucamo sledeće komande (možete kopirati u clipboard, i ubaciti u terminal klikom desnog tastera miša):
4.1.1. Kloniranje repozitorijuma
Kloniramo repozitorijum sa skriptama za instalaciju Wireguard-a
git clone https://github.com/pprometey/wireguard_aws.git wireguard_aws4.1.2. Prelazak u katalog sa skriptama
Prelazimo u katalog sa kloniranim repozitorijumom
cd wireguard_aws4.1.3. Pokretanje skripta za inicijalizaciju
Pokrećemo kao administrator (root korisnik) skriptu za instalaciju Wireguard-a
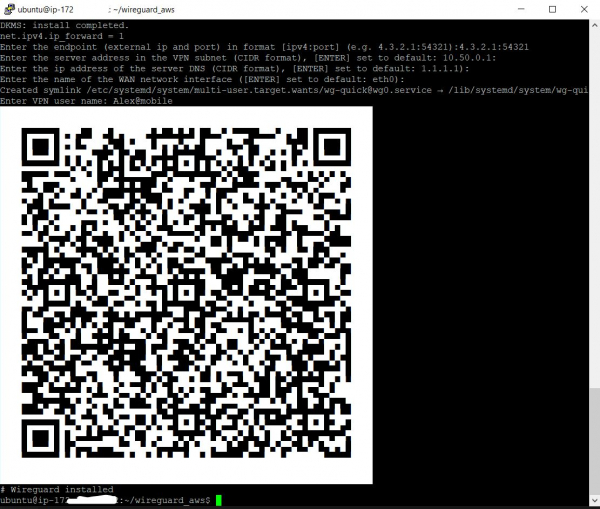
sudo ./initial.shTokom instalacije, biće zatraženi određeni podaci potrebni za konfiguraciju Wireguard-a
4.1.3.1. Unos tačke povezivanja
Unesite spoljašnju IP adresu i otvoreni port Wireguard servera. Spoljašnju IP adresu servera smo dobili na koraku 2.2.3, a port smo otvorili na koraku 2.1.5. Unosite ih zajedno, razdvojene dvotačkom, na primer 4.3.2.1:54321, a zatim pritisnite taster Enter
Primer izlaza:
Unesite krajnju tačku (spoljašnju IP adresu i port) u formatu [ipv4:port] (npr. 4.3.2.1:54321): 4.3.2.1:543214.1.3.2. Unos unutrašnje IP adrese
Unesite IP adresu Wireguard servera u zaštićenoj VPN podmreži, ako ne znate šta je to, jednostavno pritisnite taster Enter za postavljanje podrazumevane vrednosti (10.50.0.1)
Primer izlaza:
Unesite adresu servera u VPN podmreži (CIDR format) ([ENTER] postavi na podrazumevano: 10.50.0.1):4.1.3.3. Postavljanje DNS servera
Unesite IP adresu DNS servera, ili jednostavno pritisnite taster Enter za postavljanje podrazumevane vrednosti 1.1.1.1 (Cloudflare javni DNS)
Primer izlaza:
Unesite IP adresu DNS servera (CIDR format) ([ENTER] postavi na podrazumevano: 1.1.1.1):4.1.3.4. Postavljanje WAN interfejsa
Sledeće je potrebno uneti ime spoljašnjeg mrežnog interfejsa, koji će slušati unutrašnji VPN mrežni interfejs. Samo pritisnite Enter da biste postavili podrazumevanu vrednost za AWS (eth0)
Primer izlaza:
Unesite ime WAN mrežnog interfejsa ([ENTER] postavi na podrazumevano: eth0):4.1.3.5. Postavljanje imena klijenta
Unesite ime VPN korisnika. VPN server Wireguard neće moći da se pokrene dok ne doda barem jednog klijenta. U ovom slučaju sam uneo ime Alex@mobile
Primer izlaza:
Unesite ime VPN korisnika: Alex@mobileNakon toga, na ekranu bi trebao da se prikaže QR kod sa konfiguracijom upravo dodatog klijenta, koji treba da se skenira pomoću mobilnog klijenta Wireguard na Android ili iOS za njegovu konfiguraciju. Takođe, ispod QR koda bi trebao da se prikaže tekst konfiguracionog fajla za slučaj manuelne konfiguracije klijenata. Kako to učiniti biće rečeno kasnije.
4.2. Dodavanje novog VPN korisnika
Da biste dodali novog korisnika, potrebno je u terminalu izvršiti skriptu add-client.sh
sudo ./add-client.shSkripta traži ime korisnika:
Primer izlaza:
Unesite ime VPN korisnika: Takođe, ime korisnika možete proslediti kao parametar skripti (u ovom slučaju Alex@mobile):
sudo ./add-client.sh Alex@mobileKao rezultat izvršavanja skripte, u direktorijumu sa imenom klijenta na putu /etc/wireguard/clients/{ИмяКлиента} biće kreiran fajl sa konfiguracijom klijenta /etc/wireguard/clients/{ИмяКлиента}/{ИмяКлиента}.conf, a na ekranu terminala biće prikazan QR kod za konfiguraciju mobilnih klijenata i sadržaj fajla sa konfiguracijom.
4.2.1. Fajl korisničke konfiguracije
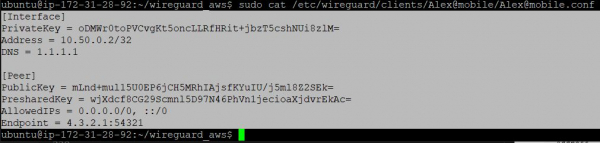
Sadržaj fajla .conf možete prikazati na ekranu za manuelnu konfiguraciju klijenta pomoću komande cat
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.confrezultat izvršenja:
[Interface]
PrivateKey = oDMWr0toPVCvgKt5oncLLRfHRit+jbzT5cshNUi8zlM=
Address = 10.50.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = mLnd+mul15U0EP6jCH5MRhIAjsfKYuIU/j5ml8Z2SEk=
PresharedKey = wjXdcf8CG29Scmnl5D97N46PhVn1jecioaXjdvrEkAc=
AllowedIPs = 0.0.0.0/0, ::/0
Endpoint = 4.3.2.1:54321
Opis fajla konfiguracije klijenta:
[Interface]
PrivateKey = Privatni kljuĉ klijenta
Address = IP adresa klijenta
DNS = DNS koji klijent koristi

[Peer]
PublicKey = Javne kljuĉ poslužitelja
PresharedKey = Zajednički ključ poslužitelja i klijenta
AllowedIPs = Dozvoljene adrese za spajanje (sve - 0.0.0.0/0, ::/0)
Endpoint = IP adresa i port za spajanje
4.2.2. QR kod konfiguracije klijenta
QR kod konfiguracije za ranije kreiranog klijenta može se prikazati na terminalu pomoću komande qrencode -t ansiutf8 (u ovom primjeru se koristi klijent imenom Alex@mobile):
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.conf | qrencode -t ansiutf85. Konfiguracija VPN klijenata
5.1. Postavljanje mobilnog klijenta Android
Službeni Wireguard klijent za Android može se
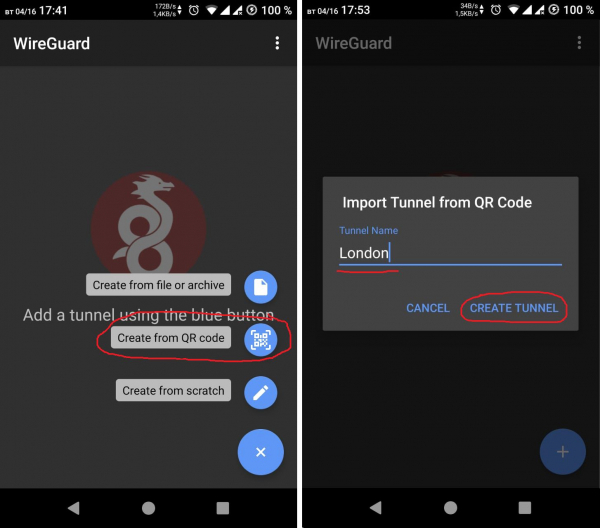
Nakon toga, potrebno je uvesti konfiguraciju skeniranjem QR koda s klijentovom konfiguracijom (vidi tačku 4.2.2) i dati mu ime:
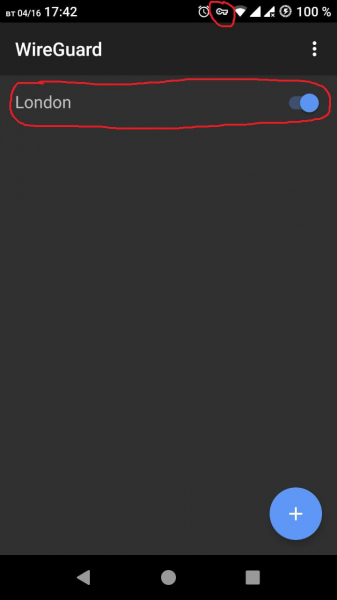
Nakon uspješnog uvoza konfiguracije, VPN tunel se može uključiti. O uspješnom povezivanju će obavestiti ikonica ključa u sistemskoj traci Androida
5.2. Postavljanje klijenta Windows
Prvo je potrebno preuzeti i instalirati program — to je Wireguard klijent za Windows.
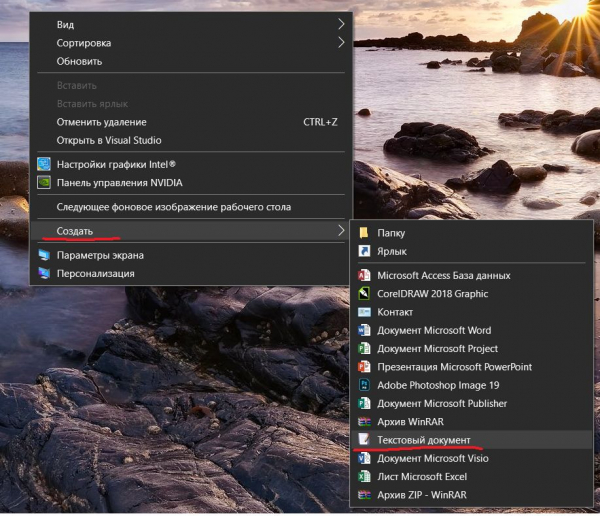
5.2.1. Kreiranje datoteke konfiguracije za import
Desnim klikom kreiramo tekstnu datoteku na radnoj površini.
5.2.2. Kopiranje sadržaja datoteke konfiguracije sa servera
Zatim se vraćamo na Putty terminal i prikazujemo sadržaj konfiguracijske datoteke odgovarajućeg korisnika, kako je opisano u koraku 4.2.1.
Nakon toga, desnim klikom na tekst konfiguracije u Putty terminalu, selekcija automatski će se kopirati u međuspremnik.
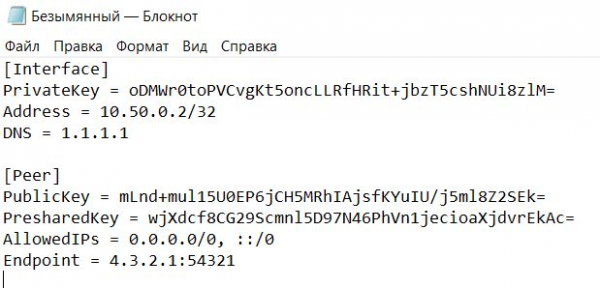
5.2.3. Kopiranje konfiguracije u lokalnu datoteku konfiguracije
Nakon toga, vraćamo se na prethodno kreiranu tekstnu datoteku na radnoj površini, i u nju zalijepimo tekst konfiguracije iz međuspremnika.
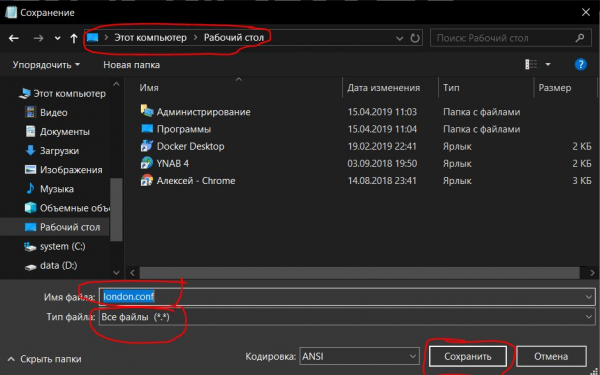
5.2.4. Čuvanje lokalne datoteke konfiguracije
Čuvamo datoteku sa ekstenzijom .conf (u ovom slučaju s imenom london.conf)
5.2.5. Uvoz lokalne datoteke konfiguracije
Nakon toga, potrebno je uvesti datoteku konfiguracije u program TunSafe.
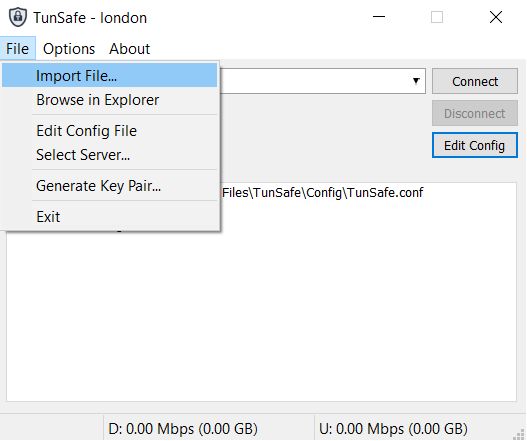
5.2.6. Postavljanje VPN konekcije
Napravi odabir te datoteke konfiguracije i poveži se pritiskom na dugme Poveži.
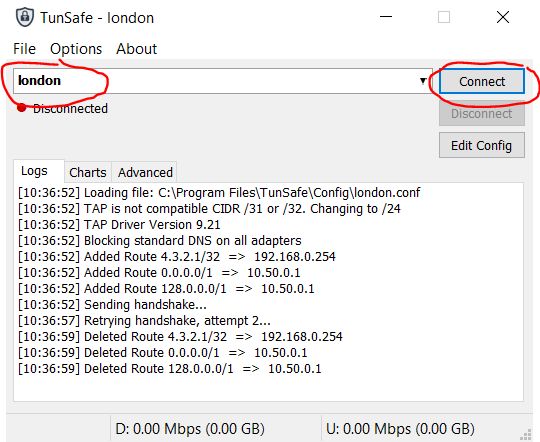
6. Provjera uspješnosti veze
Da biste provjerili uspješnost veze putem VPN tunela, potrebno je otvoriti preglednik i otići na web stranicu
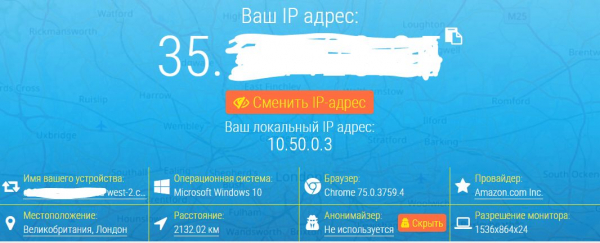
Prikazivačna IP adresa trebala bi odgovarati onoj koju smo dobili u koraku 2.2.3.
Ako je to slučaj, VPN tunel uspješno radi.
Iz terminala u Linuxu možete provjeriti svoju IP adresu tako da unesete komandu:
curl http://zx2c4.com/ipIli se možete jednostavno prijaviti na Pornhub ako ste u Kazahstanu.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish