

Zero Trust („nulto povjerenje“) je model sigurnosti koji je razvio bivši analitičar Forrester-a 2010. godine. Od tada je model „nultog povjerenja“ postao najpopularnija koncepcija u oblasti kibernetske sigurnosti. Nedavne masovne provale podataka samo potvrđuju potrebu da kompanije posvete veću pažnju kibernetskoj sigurnosti, a model Zero Trust može se pokazati kao ispravna strategija.
Zero Trust označava potpuno odsustvo povjerenja prema bilo kome – čak i prema korisnicima unutar perimetra. Model podrazumijeva da svaki korisnik ili uređaj mora potvrditi svoje podatke svaki put kada zatraži pristup bilo kojem resursu unutar ili izvan mreže.
Čitajte dalje ako želite saznati više o konceptu sigurnosti Zero Trust.
Kako funkcioniše koncept Zero Trust
Koncept Zero Trust je evoluirao u sveobuhvatan pristup kibernetskoj sigurnosti, koji uključuje nekoliko tehnologija i procesa. Cilj modela „nultog povjerenja“ je zaštititi kompaniju od savremenih prijetnji u oblasti kibernetske sigurnosti i provale podataka, istovremeno ostvarujući usklađenost sa zakonodavnim normama o zaštiti podataka i sigurnosti.
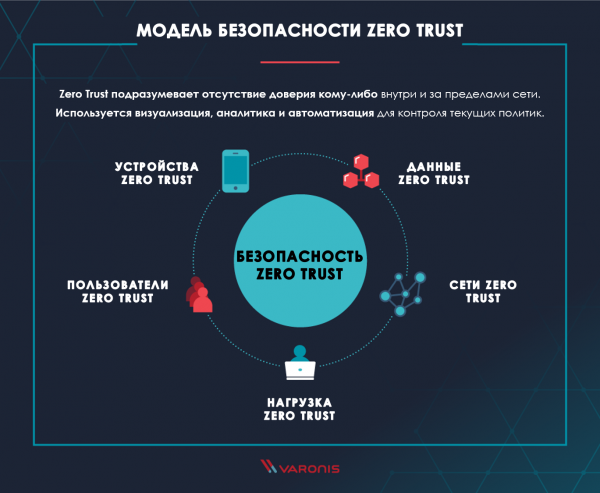
Analizirajmo osnovna područja koncepta Zero Trust. Forrester preporučuje organizacijama da obrate pažnju na svaku tačku kako bi izgradili najbolju strategiju „nultog povjerenja“.
Podaci Zero Trust: Vaši podaci su ono što napadači pokušavaju da ukradu. Stoga je potpuno logično da je prva osnova koncepta „nultog povjerenja“ u To znači da je potrebno moći analizirati, zaštititi, klasifikovati, pratiti i održavati sigurnost svojih korporativnih podataka.
Mreže Zero Trust: Da bi ukrali informacije, napadači moraju biti sposobni kretati se unutar mreže, stoga je vaš zadatak da učinite ovaj proces što težim. Segmentirajte, izolujte i kontrolišite vaše mreže pomoću savremenih tehnologija, kao što su vatrozidi nove generacije, posebno stvoreni za te svrhe.
Korisnici Zero Trust: Ljudi su najslabija karika u strategiji sigurnosti. Ograničite, pratite i strogo namećite principe pristupa korisnicima resursima unutar mreže i interneta. Konfigurišite VPN, CASB (posrednici sigurnog pristupa u oblaku) i druge opcije pristupa kako biste zaštitili svoje zaposlene.
Zero Trust Opterećenje: Termin opterećenje koriste predstavnici odjela za usluge i kontrolu infrastrukture za označavanje cijelog lanca aplikacija i backend softvera koji vaši klijenti koriste za interakciju s poslovanjem. Nepatchirana klijentska aplikacija su čest vektor napada koji treba zaštititi. Posmatrajte cijelu tehnološku stog — od hipervizora do web frontenda — kao vektor prijetnje i štitite ga alatima koji udovoljavaju konceptu "nultog povjerenja".
Zero Trust Uređaji: Uzimajući u obzir širenje interneta stvari (pametni telefoni, pametne televizije, pametne aparate za kafu itd.), broj uređaja unutar vaših mreža se naglo povećao u posljednjih nekoliko godina. Ovi uređaji su takođe potencijalni vektori napada, stoga ih treba segmentirati i nadzirati kao bilo koje drugo računalo u mreži.
Vizualizacija i analitika: Za uspješnu implementaciju principa "nultog povjerenja", pružite svom osoblju za sigurnost i reakciju na incidente alate za vizualizaciju svega što se događa u vašoj mreži, kao i analitiku za razumijevanje suštine dešavanja. i analitika su ključni aspekti u uspješnoj borbi protiv bilo kakvih potencijalnih prijetnji u mreži.
Automatizacija i upravljanje: pomaže u održavanju funkcioniranja svih vaših sistema s modelom "nultog povjerenja" i prati sprovođenje politika Zero Trust. Ljudi jednostavno nisu u stanju pratiti obim događaja potreban za princip "nultog povjerenja".
3 principa modela Zero Trust
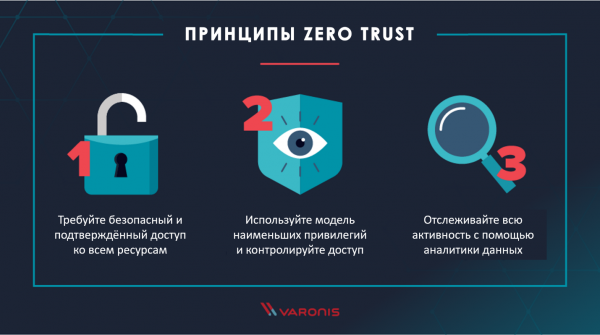
Zahtevajte siguran i potvrđen pristup svim resursima
Prvi osnovni princip koncepta Zero Trust – svi pristupi svim resursima. Svaki put kada korisnik pristupi datotečnom resursu, aplikaciji ili oblaku, potrebno je ponovo autentifikovati i autorizovati korisnika za taj resurs.
Trebate razmatrati svaki pokušaj pristupa vašoj mreži kao prijetnju dok se ne dokaže suprotno, bez obzira na vaš model hostinga i odakle dolazi veza.
Koristite model minimalnih privilegija i kontrolišite pristup
je sigurnosna paradigma koja ograničava pristup svakog korisnika na nivo koji je potreban za obavljanje njihovih radnih zadataka. Ograničavajući pristup svakom zaposleniku, sprečavate napadača da dobije pristup velikom broju podataka kompromitovanjem jednog naloga.
Koristite , kako biste postigli minimalne privilegije i omogućili vlasnicima poslovanja da sami upravljaju dozvolama za svoje kontrolisane podatke. Redovno provodite reviziju prava i članstva u grupama.
Pratite sve
Principi 'nultog poverenja' podrazumevaju kontrolu i verifikaciju svega. Evidentiranje svakog mrežnog poziva, pristupa datoteci ili emailu za analizu na malicioznu aktivnost nije nešto što može da obavi jedna osoba ili celo tim. Zato koristite iznad prikupljenih logova kako biste lako otkrili pretnje u vašoj mreži, kao što su , maliciozni softver ili tajni ekfiltracija podataka.
Implementacija modela 'nultog poverenja'
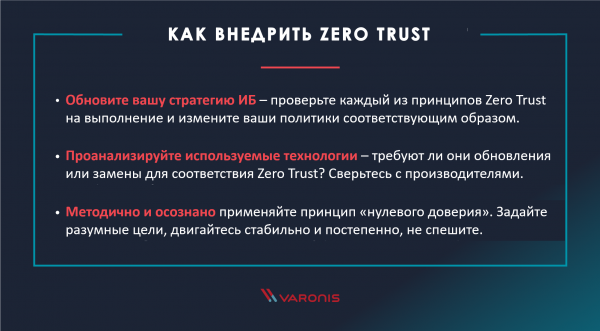
Istaknimo nekoliko osnovnih preporuka prilikom implementacije modela 'nultog poverenja':
- Ažurirajte svaki deo vaše strategije informacionih bezbednosti u skladu sa principima Zero Trust: Proverite sve delove vaše trenutne strategije na usklađenost sa gore navedenim principima 'nultog poverenja' i prilagodite ih po potrebi.
- Analizirajte korišćeni tehnološki sklop i proverite da li mu je potrebna nadogradnja ili zamena da bi se postiglo Zero Trust: Provjerite sa proizvođačima korištenih tehnologija o njihovoj usklađenosti s principima „nultog povjerenja“. Obratite se novim dobavljačima u potrazi za dodatnim rješenjima koja mogu biti potrebna za implementaciju strategije Zero Trust.
- Pridržavajte se principa metodičkog i svjesnog pristupa prilikom implementacije Zero Trust: Postavite mjerljive zadatke i dostižne ciljeve. Uvjerite se da novi dobavljači rješenja također odgovaraju odabranoj strategiji.
Model Zero Trust: vjerujte svojim korisnicima
Model „nultog povjerenja“ pomalo ne odgovara svom nazivu, ali fraza „ne vjerujte ničemu, provjeravajte sve“ s druge strane, ne zvuči tako dobro. Zaista morate vjerovati svojim korisnicima, ako (a to je stvarno veliko „ako“) ukoliko su prošli adekvatan nivo autorizacije i vaša sredstva nadzora nisu otkrila ništa sumnjivo.
Princip „nultog povjerenja“ s Varonisom
Prilikom implementacije principa Zero Trust, Varonis omogućava primjenu pristupa usmjerenog na sigurnost podataka:
- Varonis skanira prava pristupa i strukturu mapa za postizanje , određivanja poslovnih vlasnika podataka i upravljanja pravima pristupa od strane samih vlasnika.
- Varonis analizira sadržaj i identificira kritične podatke s ciljem dodavanja dodatnog nivoa sigurnosti i nadzora najvažnijim informacijama, kao i za ispunjavanje zakonskih zahtjeva.
- Varonis prati i analizira pristup datotekama, aktivnost u Active Directory, VPN, DNS, Proxy i e-pošti za ponašanja svakog korisnika u vašoj mreži.
upoređuje trenutnu aktivnost s modelom uobičajenog ponašanja kako bi otkrila sumnjive radnje i generira incidenat sigurnosti s preporukama za daljnje korake za svaku od otkrivenih prijetnji. - Varonis nudi osnovu za nadzor, klasifikaciju, upravljanje dozvolama i otkrivanje prijetnji, koja je potrebna za implementaciju principa „nultog povjerenja“ u vašoj mreži.
Zašto baš model Zero Trust?
Strategija "nultog povjerenja" pruža značajnu zaštitu protiv curenja podataka i modernih kibernetskih prijetnji. Sve što napadači trebaju za proboj u vašu mrežu je vrijeme i motivacija. Niti jedan vatrozid ili politika lozinki ne mogu ih zaustaviti. Potrebno je izgraditi unutarnje barijere i pratiti sve što se događa kako bi se otkrili njihovi postupci tokom napada.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish