

Uvod
Krajem marta smo , da smo pronašli skrivenu mogućnost preuzimanja i izvršavanja neproverenog koda u UC Browser-u. Danas ćemo detaljno razmotriti kako se ovo preuzimanje dešava i kako hakeri mogu iskoristiti tu mogućnost.
Pre neko vreme UC Browser je agresivno reklamiran i distribuiran: instalirao se na uređaje korisnika putem malicioznih programa, distribuiran je sa različitih sajtova pod izgovorom video fajlova (tj. korisnici su mislili da preuzimaju, na primer, porno video, a dobijali su APK ovog browser-a), korišćeni su zastrašujući baneri sa porukama da je browser zastareo, ranjiv i slično. U zvaničnoj grupi UC Browser-a na VK postoji , gde korisnici mogu prijaviti nepoštenu reklamu, ima mnogo primera. U 2016. godini čak je bila na ruskom jeziku (da, reklama za browser koji blokira reklamu).
U trenutku pisanja ovog članka, UC Browser je imao više od 500.000.000 instalacija na Google Play-u. To je impresivno - samo Google Chrome ima više. Među recenzijama može se videti prilično mnogo žalbi na reklamu i preusmeravanja na razne aplikacije u Google Play-u. To je bio povod za istraživanje: odlučili smo da vidimo da li UC Browser radi nešto loše. I ispostavilo se da zapravo radi!
U kodu aplikacije otkrivena je mogućnost preuzimanja i izvršavanja izvršnog koda, na Google Play-u. Pored toga što UC Browser preuzima izvršni kod, on to čini na nesiguran način, što se može iskoristiti za izvršenje MitM napada. Videćemo da li možemo izvesti takav napad.
Sve što je napisano u nastavku važi za verziju UC Browser-a koja je bila prisutna na Google Play-u u trenutku istraživanja:
package: com.UCMobile.intl
versionName: 12.10.8.1172
versionCode: 10598
sha1 APK-fajla: f5edb2243413c777172f6362876041eb0c3a928c
Vektor napada
U manifestu UC Browser-a može se otkriti servis sa jasnim nazivom com.uc.deployment.UpgradeDeployService.
<service android_exported="false" android_name="com.uc.deployment.UpgradeDeployService" android_process=":deploy" />
Prilikom pokretanja ovog servisa, browser izvršava POST zahtev ka , koji se može primijetiti u prometu nakon nekog vremena od pokretanja. U odgovoru može dobiti naredbu za preuzimanje nekog ažuriranja ili novog modula. U procesu analize server nije slao takve naredbe, ali smo primijetili da kad pokušamo otvoriti PDF u pregledniku, on šalje ponovni zahtjev na adresu navedenu iznad, nakon čega preuzima nativnu biblioteku. Za provođenje napada odlučili smo iskoristiti ovu posebnost UC Browsera: sposobnost otvaranja PDF-a putem nativne biblioteke koja nije u APK-u i koju po potrebi preuzima s interneta. Treba napomenuti da se teoretski UC Browser može natjerati da nešto preuzme i bez interakcije s korisnikom – ako se pošalje ispravno oblikovani odgovor na zahtjev koji se izvršava nakon pokretanja preglednika. No, za to je potrebno detaljnije proučiti protokol interakcije s serverom, pa smo odlučili da je lakše urediti presretnuti odgovor i zamijeniti biblioteku za rad s PDF-om.
Dakle, kada korisnik želi otvoriti PDF odmah u pregledniku, u prometu se mogu vidjeti sljedeći zahtjevi:
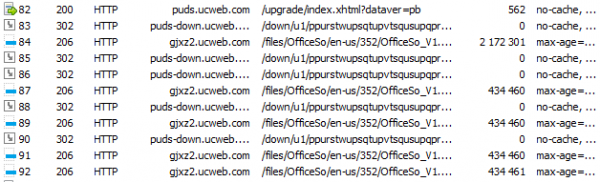
Prvo ide POST-zahtjev na , nakon čega
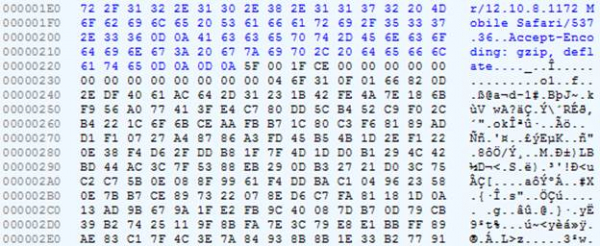
se preuzima arhiva s bibliotekom za pregled PDF-a i kancelarijskih formata. Logično je pretpostaviti da se u prvom zahtjevu prenosi informacija o sustavu (barem arhitektura, kako bi se poslala potrebna biblioteka), a kao odgovor na njega preglednik dobiva određene informacije o biblioteci koju treba preuzeti: adresu i, možda, nešto drugo. Problem je u tome što je taj zahtjev enkriptiran.
Fragment zahtjeva
Fragment odgovora
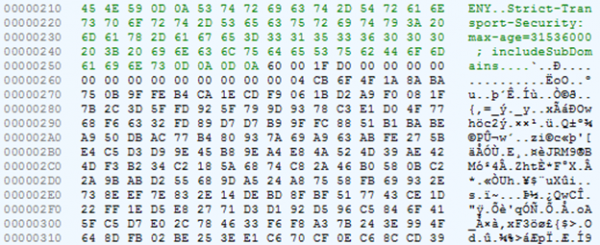
Sama biblioteka je pakovana u ZIP i nije enkriptirana.
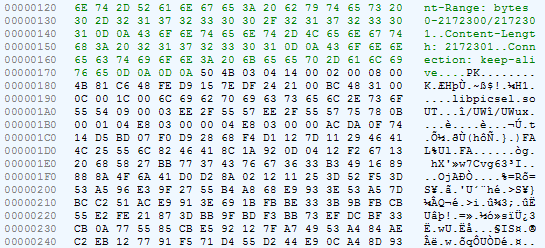
Pretraživanje koda za dekripciju prometa
Pokušat ćemo dekriptovati odgovor servera. Gledamo kod klase com.uc.deployment.UpgradeDeployService: iz metode onStartCommand prelazimo u com.uc.deployment.b.x, a iz njega u com.uc.browser.core.d.c.f.e:
    javna konačna void e(l arg9) {
        int v4_5;
        String v3_1;
        byte[] v3;
        byte[] v1 = null;
        if(arg9 == null) {
            v3 = v1;
        }
        else {
            v3_1 = arg9.iGX.ipR;
            StringBuilder v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]proizvod:");
            v4.append(arg9.iGX.ipR);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]verzija:");
            v4.append(arg9.iGX.iEn);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]tip_poniženja:");
            v4.append(arg9.iGX.mMode);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]silenti_flag:");
            v4.append(arg9.iGX.iEo);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]tiha_moda:");
            v4.append(arg9.iGX.iDQ);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]tip_tihog:");
            v4.append(arg9.iGX.iEr);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]stanje_tihog:");
            v4.append(arg9.iGX.iEp);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]tihi_fajl:");
            v4.append(arg9.iGX.iEq);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]apk_md5:");
            v4.append(arg9.iGX.iEl);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]tip_preuzimanja:");
            v4.append(arg9.mDownloadType);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]grupa_preuzimanja:");
            v4.append(arg9.mDownloadGroup);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]putanja_preuzimanja:");
            v4.append(arg9.iGH);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]apollo_dečija_verzija:");
            v4.append(arg9.iGX.iEx);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]apollo_serije:");
            v4.append(arg9.iGX.iEw);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]apollo_cpu_arch:");
            v4.append(arg9.iGX.iEt);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]apollo_cpu_vfp3:");
            v4.append(arg9.iGX.iEv);
            v4 = new StringBuilder("[");
            v4.append(v3_1);
            v4.append("]apollo_cpu_vfp:");
            v4.append(arg9.iGX.iEu);
            ArrayList v3_2 = arg9.iGX.iEz;
            if(v3_2 != null && v3_2.size() != 0) {
                Iterator v3_3 = v3_2.iterator();
                while(v3_3.hasNext()) {
                    Object v4_1 = v3_3.next();
                    StringBuilder v5 = new StringBuilder("[");
                    v5.append(((au)v4_1).getName());
                    v5.append("]ime_komponentnog:");
                    v5.append(((au)v4_1).getName());
                    v5 = new StringBuilder("[");
                    v5.append(((au)v4_1).getName());
                    v5.append("]verzija_komponentnog:");
                    v5.append(((au)v4_1).aDA());
                    v5 = new StringBuilder("[");
                    v5.append(((au)v4_1).getName());
                    v5.append("]kod_verzije_komponentnog:");
                    v5.append(((au)v4_1).gBl);
                    v5 = new StringBuilder("[");
                    v5.append(((au)v4_1).getName());
                    v5.append("]tip_zahtjeva_komponentnog:");
                    v5.append(((au)v4_1).gBq);
                }
            }

            j v3_4 = new j();
            m.b(v3_4);
            h v4_2 = new h();
            m.b(v4_2);
            ay v5_1 = new ay();
            v3_4.hS("");
            v3_4.setImsi("");
            v3_4.hV("");
            v5_1.bPQ = v3_4;
            v5_1.bPP = v4_2;
            v5_1.yr(arg9.iGX.ipR);
            v5_1.gBF = arg9.iGX.mMode;
            v5_1.gBI = arg9.iGX.iEz;
            v3_2 = v5_1.gAr;
            c.aBh();
            v3_2.add(g.fs("os_ver", c.getRomInfo()));
            v3_2.add(g.fs("cpu_arch", com.uc.b.a.a.c.getCpuArch()));
            v3_2.add(g.fs("cpu_arch", com.uc.b.a.a.c.Pb()));
            String v4_3 = com.uc.b.a.a.c.Pd();
            v3_2.add(g.fs("cpu_vfp", v4_3));
            v3_2.add(g.fs("net_type", String.valueOf(com.uc.base.system.a.Jo())));
            v3_2.add(g.fs("fromhost", arg9.iGX.iEm));
            v3_2.add(g.fs("plugin_ver", arg9.iGX.iEn));
            v3_2.add(g.fs("target_lang", arg9.iGX.iEs));
            v3_2.add(g.fs("vitamio_cpu_arch", arg9.iGX.iEt));
            v3_2.add(g.fs("vitamio_vfp", arg9.iGX.iEu));
            v3_2.add(g.fs("vitamio_vfp3", arg9.iGX.iEv));
            v3_2.add(g.fs("plugin_dečija_verzija", arg9.iGX.iEx));
            v3_2.add(g.fs("ver_serija", arg9.iGX.iEw));
            v3_2.add(g.fs("dečija_verzija", r.aVw()));
            v3_2.add(g.fs("trenutna_verzija_md5", arg9.iGX.iEl));
            v3_2.add(g.fs("trenutni_potpis", SystemHelper.getUCMSignature()));
            v3_2.add(g.fs("istorija_poniženja", i.bjt()));
            v3_2.add(g.fs("tihi_instalacija", String.valueOf(arg9.iGX.iDQ)));
            v3_2.add(g.fs("stanje_tihog", String.valueOf(arg9.iGX.iEp)));
            v3_2.add(g.fs("tihi_fajl", arg9.iGX.iEq));
            v3_2.add(g.fs("tip_tihog", String.valueOf(arg9.iGX.iEr)));
            v3_2.add(g.fs("cpu_archit", com.uc.b.a.a.c.Pc()));
            v3_2.add(g.fs("cpu_set", SystemHelper.getCpuInstruction()));
            boolean v4_4 = v4_3 == null || !v4_3.contains("neon") ? false : true;
            v3_2.add(g.fs("neon", String.valueOf(v4_4)));
            v3_2.add(g.fs("cpu_cores", String.valueOf(com.uc.b.a.a.c.Jl())));
            v3_2.add(g.fs("ram_1", String.valueOf(com.uc.b.a.a.h.Po())));
            v3_2.add(g.fs("ukupno_ram", String.valueOf(com.uc.b.a.a.h.OL())));
            c.aBh();
            v3_2.add(g.fs("rom_1", c.getRomInfo()));
            v4_5 = e.getScreenWidth();
            int v6 = e.getScreenHeight();
            StringBuilder v7 = new StringBuilder();
            v7.append(v4_5);
            v7.append("*");
            v7.append(v6);
            v3_2.add(g.fs("ss", v7.toString()));
            v3_2.add(g.fs("api_level", String.valueOf(Build$VERSION.SDK_INT)));
            v3_2.add(g.fs("uc_apk_lista", SystemHelper.getUCMobileApks()));
            Iterator v4_6 = arg9.iGX.iEA.entrySet().iterator();
            while(v4_6.hasNext()) {
                Object v6_1 = v4_6.next();
                v3_2.add(g.fs(((Map$Entry)v6_1).getKey(), ((Map$Entry)v6_1).getValue()));
            }

            v3 = v5_1.toByteArray();
        }

        if(v3 == null) {
            this.iGY.iGI.a(arg9, "up_encode", "yes", "fail");
            return;
        }

        v4_5 = this.iGY.iGw ? 0x1F : 0;
        if(v3 == null) {
        }
        else {
            v3 = g.i(v4_5, v3);
            if(v3 == null) {
            }
            else {
                v1 = new byte[v3.length + 16];
                byte[] v6_2 = new byte[16];
                Arrays.fill(v6_2, 0);
                v6_2[0] = 0x5F;
                v6_2[1] = 0;
                v6_2[2] = ((byte)v4_5);
                v6_2[3] = -50;
                System.arraycopy(v6_2, 0, v1, 0, 16);
                System.arraycopy(v3, 0, v1, 16, v3.length);
            }
        }

        if(v1 == null) {
            this.iGY.iGI.a(arg9, "up_encrypt", "yes", "fail");
            return;
        }

        if(TextUtils.isEmpty(this.iGY.mUpgradeUrl)) {
            this.iGY.iGI.a(arg9, "up_url", "yes", "fail");
            return;
        }

        StringBuilder v0 = new StringBuilder("[");
        v0.append(arg9.iGX.ipR);
        v0.append("]url:");
        v0.append(this.iGY.mUpgradeUrl);
        com.uc.browser.core.d.c.i v0_1 = this.iGY.iGI;
        v3_1 = this.iGY.mUpgradeUrl;
        com.uc.base.net.e v0_2 = new com.uc.base.net.e(new com.uc.browser.core.d.c.i$a(v0_1, arg9));
        v3_1 = v3_1.contains("?") ? v3_1 + "&dataver=pb" : v3_1 + "?dataver=pb";
        n v3_5 = v0_2.uc(v3_1);
        m.b(v3_5, false);
        v3_5.setMethod("POST");
        v3_5.setBodyProvider(v1);
        v0_2.b(v3_5);
        this.iGY.iGI.a(arg9, "up_null", "yes", "success");
        this.iGY.iGI.b(arg9);
    }
Ovde vidimo formiranje POST zahteva. Obratite pažnju na kreiranje niza od 16 bajtova i njegovo popunjavanje: 0x5F, 0, 0x1F, -50 (=0xCE). Usklađuje se sa onim što smo videli u prethodnom zahtevu.
U ovoj klasi možemo primetiti ugnježdenu klasu koja sadrži još jednu zanimljivu metodu:
        public final void a(l arg10, byte[] arg11) {
            f v0 = this.iGQ;
            StringBuilder v1 = new StringBuilder("[");
            v1.append(arg10.iGX.ipR);
            v1.append("]:UpgradeSuccess");
            byte[] v1_1 = null;
            if(arg11 == null) {
            }
            else if(arg11.length < 16) {
            }
            else {
                if(arg11[0] != 0x60 && arg11[3] != 0xFFFFFFD0) {
                    goto label_57;
                }
                int v3 = 1;
                int v5 = arg11[1] == 1 ? 1 : 0;
                if(arg11[2] != 1 && arg11[2] != 11) {
                    if(arg11[2] == 0x1F) {
                    }
                    else {
                        v3 = 0;
                    }
                }
                byte[] v7 = new byte[arg11.length - 16];
                System.arraycopy(arg11, 16, v7, 0, v7.length);
                if(v3 != 0) {
                    v7 = g.j(arg11[2], v7);
                }
                if(v7 == null) {
                    goto label_57;
                }
                if(v5 != 0) {
                    v1_1 = g.P(v7);
                    goto label_57;
                }
                v1_1 = v7;
            }
        label_57:
            if(v1_1 == null) {
                v0.iGY.iGI.a(arg10, "up_decrypt", "yes", "fail");
                return;
            }
            q v11 = g.b(arg10, v1_1);
            if(v11 == null) {
                v0.iGY.iGI.a(arg10, "up_decode", "yes", "fail");
                return;
            }
            if(v0.iGY.iGt) {
                v0.d(arg10);
            }
            if(v0.iGY.iGo != null) {
                v0.iGY.iGo.a(0, ((o)v11));
            }
            if(v0.iGY.iGs) {
                v0.iGY.a(((o)v11));
                v0.iGY.iGI.a(v11, "up_silent", "yes", "success");
                v0.iGY.iGI.a(v11);
                return;
            }
            v0.iGY.iGI.a(v11, "up_silent", "no", "success");
        }
    }
Metod preuzima niz bajtova i proverava da li je nulti bajt jednak 0x60 ili treći bajt jednak 0xD0, a drugi bajt je 1, 11 ili 0x1F. Gledamo odgovor servera: nulti bajt — 0x60, drugi — 0x1F, treći — 0x60. Izgleda da je to što nam treba. Sudeći po redovima ("up_decrypt", na primer), ovde bi se trebao pozvati metod koji će dešifrovati odgovor servera.
Prelazimo na metod g.j. Primećujemo da se kao prvi argument prosleđuje bajt sa offsetom 2 (tj. 0x1F u našem slučaju), a kao drugi — odgovor servera bez
prvih 16 bajtova.
     public static byte[] j(int arg1, byte[] arg2) {
        if(arg1 == 1) {
            arg2 = c.c(arg2, c.adu);
        }
        else if(arg1 == 11) {
            arg2 = m.aF(arg2);
        }
        else if(arg1 != 0x1F) {
        }
        else {
            arg2 = EncryptHelper.decrypt(arg2);
        }
        return arg2;
    }
Očigledno, ovde se bira algoritam dešifrovanja, a taj bajt koji imamo
U slučaju da je jednak 0x1F, označava jednu od tri moguće opcije.
Nastavljamo sa analizom koda. Nakon nekoliko skokova dolazimo do metode sa opisnim nazivom decryptBytesByKey.
Ovde se od našeg odgovora odvaja još dva bajta, od kojih se formira niz. Jasno je da se na ovaj način bira ključ za dekripciju poruke.
    private static byte[] decryptBytesByKey(byte[] bytes) {
        byte[] v0 = null;
        if(bytes != null) {
            try {
                if(bytes.length < EncryptHelper.PREFIX_BYTES_SIZE) {
                }
                else if(bytes.length == EncryptHelper.PREFIX_BYTES_SIZE) {
                    return v0;
                }
                else {
                    byte[] prefix = new byte[EncryptHelper.PREFIX_BYTES_SIZE];  // 2 bajta
                    System.arraycopy(bytes, 0, prefix, 0, prefix.length);
                    String keyId = c.ayR().d(ByteBuffer.wrap(prefix).getShort()); // Izbor ključa
                    if(keyId == null) {
                        return v0;
                    }
                    else {
                        a v2 = EncryptHelper.ayL();
                        if(v2 == null) {
                            return v0;
                        }
                        else {
                            byte[] enrypted = new byte[bytes.length - EncryptHelper.PREFIX_BYTES_SIZE];
                            System.arraycopy(bytes, EncryptHelper.PREFIX_BYTES_SIZE, enrypted, 0, enrypted.length);
                            return v2.l(keyId, enrypted);
                        }
                    }
                }
            }
            catch(SecException v7_1) {
                EncryptHelper.handleDecryptException(((Throwable)v7_1), v7_1.getErrorCode());
                return v0;
            }
            catch(Throwable v7) {
                EncryptHelper.handleDecryptException(v7, 2);
                return v0;
            }
        }

        return v0;
    }
Pre nego što nastavimo, napominjemo da u ovoj fazi još uvek ne dobijamo ključ, već samo njegov "identifikator". Dobijanje ključa je malo složenije.
U sledećoj metodi se dodaju još dva postojećim parametrima, pa ih sada imamo četiri: čarobni broj 16, identifikator ključa, šifrovani podaci i nejasan niz (u našem slučaju prazan).
    public final byte[] l(String keyId, byte[] encrypted) throws SecException {
        return this.ayJ().staticBinarySafeDecryptNoB64(16, keyId, encrypted, "");
    }
Nakon niza prijelaza dolazimo do metode staticBinarySafeDecryptNoB64 interfejsa com.alibaba.wireless.security.open.staticdataencrypt.IStaticDataEncryptComponent. U glavnom kodu aplikacije nema klasa koje implementiraju ovaj interfejs. Takva klasa postoji u datoteci lib/armeabi-v7a/libsgmain.so, koja u stvarnosti nije .so, već .jar. Metod koji nas interesuje je implementiran na sledeći način:
package com.alibaba.wireless.security.a.i;

// ...

public class a implements IStaticDataEncryptComponent {
    private ISecurityGuardPlugin a;
// ...
    private byte[] a(int mode, int magicInt, int xzInt, String keyId, byte[] encrypted, String magicString) {
        return this.a.getRouter().doCommand(10601, new Object[]{Integer.valueOf(mode), Integer.valueOf(magicInt), Integer.valueOf(xzInt), keyId, encrypted, magicString});
    }
// ...
    private byte[] b(int magicInt, String keyId, byte[] encrypted, String magicString) {
        return this.a(2, magicInt, 0, keyId, encrypted, magicString);
    }
// ...
    public byte[] staticBinarySafeDecryptNoB64(int magicInt, String keyId, byte[] encrypted, String magicString) throws SecException {
        if(keyId != null && keyId.length() > 0 && magicInt >= 0 && magicInt  0) {
            return this.b(magicInt, keyId, encrypted, magicString);
        }

        throw new SecException("", 301);
    }
//...
}
Ovdje se naš popis parametara dopunjava s još dva cijela broja: 2 i 0. Sudeći po
svemu, 2 označava dekripciju, kao u metodi doFinal sistemskog razreda javax.crypto.Cipher. I sve to se šalje u neki Router s brojem 10601 — to je, očito, broj naredbe.
Nakon niza prijelaza pronalazimo klasu koja implementira interfejs IRouterComponent i metodu doCommand:
package com.alibaba.wireless.security.mainplugin;

import com.alibaba.wireless.security.framework.IRouterComponent;
import com.taobao.wireless.security.adapter.JNICLibrary;

public class a implements IRouterComponent {
    public a() {
        super();
    }
    public Object doCommand(int arg2, Object[] arg3) {
        return JNICLibrary.doCommandNative(arg2, arg3);
    }
}
I klasu JNICLibrary, u kojoj je deklarisana nativna metoda doCommandNative:
package com.taobao.wireless.security.adapter;

public class JNICLibrary {
    public static native Object doCommandNative(int arg0, Object[] arg1);
}
Znači, trebamo pronaći metodu u nativnom kodu. doCommandNative. I tu započinje najzabavniji deo.
Obfuscacija mašinskog koda
U datoteci libsgmain.so (koji je zapravo .jar i u kojem smo malo pre pronašli implementaciju nekih interfejsa vezanih za šifrovanje) postoji jedna nativna biblioteka: libsgmainso-6.4.36.so. Otvaramo je u IDA i dobijamo gomilu dijalog prozora sa greškama. Problem je u tome što je tabela sekcija (section header table) – nevaljana. Ovo je učinjeno namerno kako bi se otežala analiza.
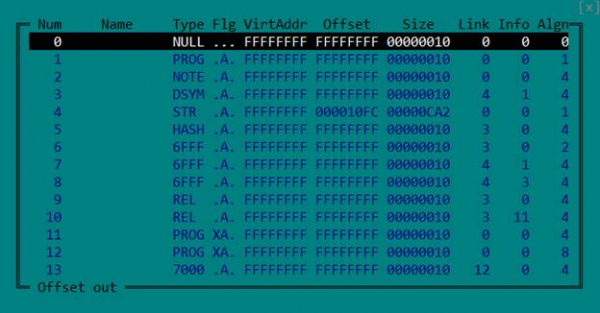
Ali nije ni potrebna: da bismo ispravno učitali ELF fajl i analizirali ga, sasvim je dovoljna tabela segmenata (program header table). Zato jednostavno uklanjamo tabelu sekcija, postavljajući odgovarajuća polja u zaglavlju na nulu.
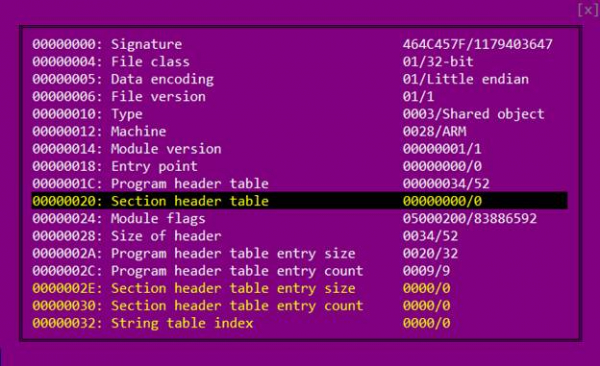
Ponovo otvaramo fajl u IDA.
Postoje dva načina da se virtuelnoj Java mašini kaže gde se tačno u nativnoj biblioteci nalazi implementacija metode, koja je u Java kodu definisana kao nativna. Prvi — dati mu ime u obliku Java_ime_paketa_ImeKlase_imeMetode.
Drugi — registrirati ga prilikom učitavanja biblioteke (u funkciji JNI_OnLoad)
uz poziv funkcije RegisterNatives.
U našem slučaju, ako koristimo prvi način, ime treba biti ovakvo: Java_com_taobao_wireless_security_adapter_JNICLibrary_doCommandNative.
Među izvozanim funkcijama takva ne postoji, što znači da treba tražiti poziv RegisterNatives.
Idemo u funkciju JNI_OnLoad i vidimo ovakvu sliku:
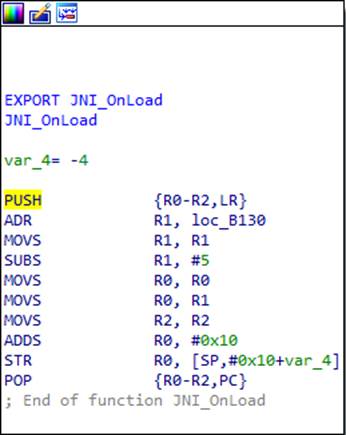
Šta se ovde dešava? Na prvi pogled, početak i kraj funkcije tipični su za arhitekturu ARM. Prva instrukcija u steku čuva sadržaj registara koje će funkcija koristiti tokom rada (u ovom slučaju R0, R1 i R2), kao i sadržaj registra LR, u kojem je adresa povratka iz funkcije. Poslednja instrukcija obnavlja sačuvane registre, pri čemu se adresa povratka odmah smesta u registar PC — tako se vrši povratak iz funkcije. Ali ako se bolje pogleda, može se primetiti da pretposlednja instrukcija menja adresu povratka sačuvanu u steku. Izračunajmo, kako će ona izgledati nakon
izvršenja koda. U R1 se učitava neka adresa 0xB130, od nje se oduzima 5, zatim se premešta u R0 i dodaje se 0x10. Dobićemo 0xB13B. Tako, IDA misli da se u poslednjoj instrukciji odigrava običan povratak iz funkcije, dok se zapravo izvršava prelazak na izračunatu adresu 0xB13B.
Ovde treba podsetiti da ARM procesori imaju dva moda i dva skupa instrukcija: ARM i Thumb. Mlađi bit adrese govori procesoru koji set instrukcija se koristi. To jest, adresa je zapravo 0xB13A, a jedinica u mlađem bitu označava Thumb mod.
Na početak svake funkcije u ovoj biblioteci dodat je sličan ‘adapter’ i
smešni kod. Dalje se nećemo detaljno zadržavati na njima – samo pamtimo,
da je pravo početak gotovo svih funkcija nešto dalje.
Budući da u kodu nema eksplicitnog prelaza na 0xB13A, IDA sama nije prepoznala da se na ovom mestu nalazi kod. Iz istog razloga, većinu koda u biblioteci ne prepoznaje kao kod, što donekle otežava analizu. Kažemo IDA-i da ovde ima kod, i evo šta dobijamo:
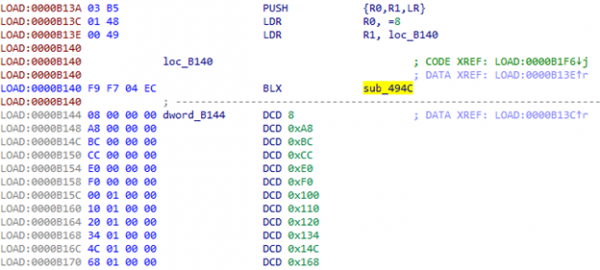
Na 0xB144 jasno počinje tabela. A šta je u sub_494C?
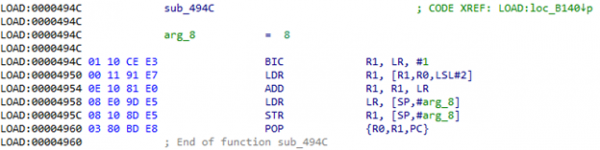
Pri pozivu ove funkcije u registru LR dobijamo adresu ranije pomenute tabele (0xB144). U R0 — indeks u toj tabeli. To jest, uzima se vrednost iz tabele, dodaje se LR i dobijamo
adresa koju treba posjetiti. Pokušajmo je izračunati: 0xB144 + [0xB144 + 8 * 4] = 0xB144 + 0x120 = 0xB264. Idemo na dobivenu adresu i vidimo doslovno nekoliko korisnih uputa i opet prijelaz na 0xB140:
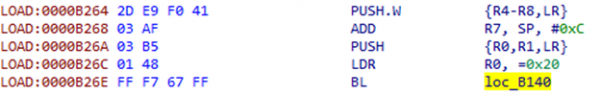
Sada će biti prijelaz po pomaku s indeksom 0x20 iz tabele.
Sudeći po veličini tabele, takvih prijelaza u kodu će biti mnogo. Postavlja se pitanje, može li se to nekako automatizovati, bez ručnog izračunavanja adresa. U pomoć nam dolaze skripte i mogućnost patch-a koda u IDA:
def put_unconditional_branch(source, destination):
    offset = (destination - source - 4) >> 1
    if offset > 2097151 or offset  1023 or offset > 11) & 0x7ff)
        instruction2 = 0xb800 | (offset & 0x7ff)
        patch_word(source, instruction1)
        patch_word(source + 2, instruction2)
    else:
        instruction = 0xe000 | (offset & 0x7ff)
        patch_word(source, instruction)


ea = here()
if get_wide_word(ea) == 0xb503: #PUSH {R0,R1,LR}
    ea1 = ea + 2
    if get_wide_word(ea1) == 0xbf00: #NOP
        ea1 += 2
    if get_operand_type(ea1, 0) == 1 and get_operand_value(ea1, 0) == 0 and get_operand_type(ea1, 1) == 2:
        index = get_wide_dword(get_operand_value(ea1, 1))
        print "index =", hex(index)
        ea1 += 2
        if get_operand_type(ea1, 0) == 7:
            table = get_operand_value(ea1, 0) + 4
        elif get_operand_type(ea1, 1) == 2:
            table = get_operand_value(ea1, 1) + 4
        else:
            print "Pogrešna vrsta operanda na", hex(ea1), "-", get_operand_type(ea1, 0), get_operand_type(ea1, 1)
            table = None
        if table is None:
            print "Nije moguće pronaći tabelu"
        else:
            print "table =", hex(table)
            offset = get_wide_dword(table + (index << 2))
            put_unconditional_branch(ea, table + offset)
    else:
        print "Nepoznat kod", get_operand_type(ea1, 0), get_operand_value(ea1, 0), get_operand_type(ea1, 1) == 2
else:
    print "Nije moguće otkriti prvu instrukciju"
Stavljamo kursor na liniju 0xB26A, pokrećemo skript i vidimo prijelaz na 0xB4B0:
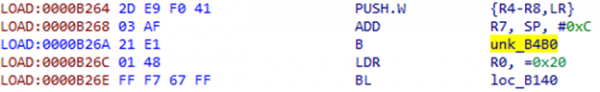
IDA ponovo nije prepoznala ovaj deo kao kod. Pomažemo joj i vidimo drugu konstrukciju:
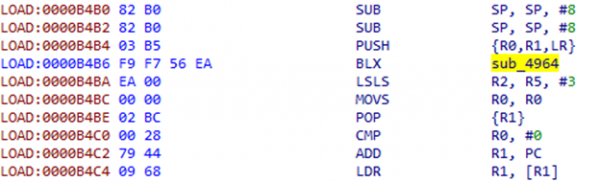
Instrukcije nakon BLX deluju pomalo nelogično, više liče na neku vrstu pomaka. Gledamo u sub_4964:
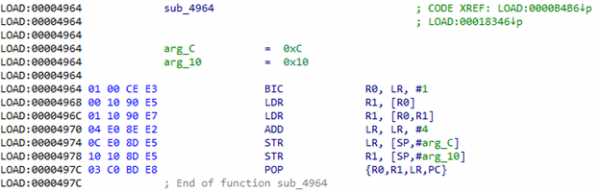
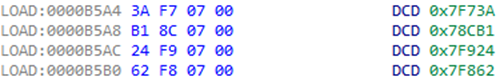
I zaista, uzima se dword na adresi koja leži u LR-u, dodaje se toj adresi, nakon čega se uzima vrednost sa dobijene adrese i stavlja u stek. Takođe, LR se povećava za 4, da bi se nakon povratka iz funkcije preskočilo to pomeranje. Nakon toga, komanda POP {R1} uzima dobijenu vrednost iz steka. Ako pogledate šta se nalazi na adresi 0xB4BA + 0xEA = 0xB5A4, možete videti nešto što liči na tabelu adresa:
Da biste izmenili ovu konstrukciju, potrebno je dobiti dva parametra iz koda: pomeraj i broj registra u koji treba staviti rezultat. Za svaki mogući registar biće potrebno unapred pripremiti deo koda.
patches = {}
patches[0] = (0x00, 0xbf, 0x01, 0x48, 0x00, 0x68, 0x02, 0xe0)
patches[1] = (0x00, 0xbf, 0x01, 0x49, 0x09, 0x68, 0x02, 0xe0)
patches[2] = (0x00, 0xbf, 0x01, 0x4a, 0x12, 0x68, 0x02, 0xe0)
patches[3] = (0x00, 0xbf, 0x01, 0x4b, 0x1b, 0x68, 0x02, 0xe0)
patches[4] = (0x00, 0xbf, 0x01, 0x4c, 0x24, 0x68, 0x02, 0xe0)
patches[5] = (0x00, 0xbf, 0x01, 0x4d, 0x2d, 0x68, 0x02, 0xe0)
patches[8] = (0x00, 0xbf, 0xdf, 0xf8, 0x06, 0x80, 0xd8, 0xf8, 0x00, 0x80, 0x01, 0xe0)
patches[9] = (0x00, 0xbf, 0xdf, 0xf8, 0x06, 0x90, 0xd9, 0xf8, 0x00, 0x90, 0x01, 0xe0)
patches[10] = (0x00, 0xbf, 0xdf, 0xf8, 0x06, 0xa0, 0xda, 0xf8, 0x00, 0xa0, 0x01, 0xe0)
patches[11] = (0x00, 0xbf, 0xdf, 0xf8, 0x06, 0xb0, 0xdb, 0xf8, 0x00, 0xb0, 0x01, 0xe0)

ea = here()
if (get_wide_word(ea) == 0xb082 #SUB SP, SP, #8
        and get_wide_word(ea + 2) == 0xb503): #PUSH {R0,R1,LR}
    if get_operand_type(ea + 4, 0) == 7:
        pop = get_bytes(ea + 12, 4, 0)
        if pop[1] == 'xbc':
            register = -1
            r = get_wide_byte(ea + 12)
            for i in range(8):
                if r == (1 <> 4
            if register in patches:
                address = get_wide_dword(ea + 8) + ea + 8
                for b in patches[register]:
                    patch_byte(ea, b)
                    ea += 1
                patch_dword(ea, address)
        else:
            print "POP instrukcija nije pronađena"
    else:
        print "Pogrešan tip operanda na +4:", get_operand_type(ea + 4, 0)
else:
    print "Nije moguće detektovati prve instrukcije"
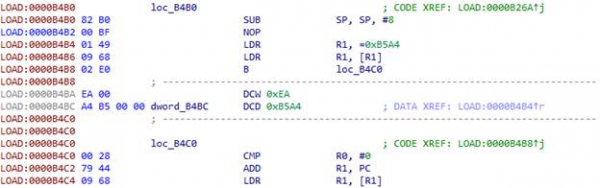
Postavite kursor na početak konstrukcije koju želite da zamenite — 0xB4B2 — i pokrenite skript:
Pored već pomenutih konstrukcija, u kodu se takođe nalaze i ovakvi primeri:
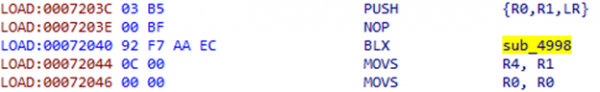
Kao i u prethodnom slučaju, nakon instrukcije BLX dolazi pomeraj:
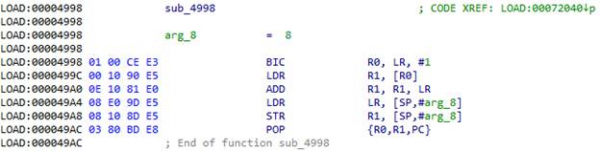
Uzimamo pomeraj sa adrese iz LR, dodajemo ga LR i idemo tamo. 0x72044 + 0xC = 0x72050. Skript za ovu konstrukciju je prilično jednostavan:
def put_unconditional_branch(source, destination):
    offset = (destination - source - 4) >> 1
    if offset > 2097151 or offset  1023 or offset > 11) & 0x7ff)
        instruction2 = 0xb800 | (offset & 0x7ff)
        patch_word(source, instruction1)
        patch_word(source + 2, instruction2)
    else:
        instruction = 0xe000 | (offset & 0x7ff)
        patch_word(source, instruction)


ea = here()
if get_wide_word(ea) == 0xb503: #PUSH {R0,R1,LR}
    ea1 = ea + 6
    if get_wide_word(ea + 2) == 0xbf00: #NOP
        ea1 += 2
    offset = get_wide_dword(ea1)
    put_unconditional_branch(ea, (ea1 + offset) & 0xffffffff)
else:
    print "Nije moguće detektovati prvu instrukciju"
Rezultat izvršenja skripta:
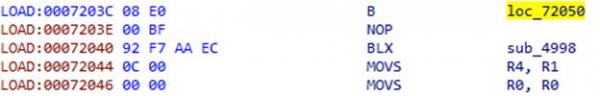
Nakon što je funkcija potpuno ispravljena, možete naznačiti IDA na njenom pravom početku. Ona će prikupiti sav kod funkcije u delovima, a može se dekompilirati pomoću HexRays-a.
Dešifrovanje stringova
Naučili smo kako se boriti protiv obfuskacije mašinskoga koda u biblioteci libsgmainso-6.4.36.so iz UC Browser-a i dobili smo kod funkcije JNI_OnLoad.
int __fastcall real_JNI_OnLoad(JavaVM *vm)
{
  int result; // r0
  jclass clazz; // r0 MAPDST
  int v4; // r0
  JNIEnv *env; // r4
  int v6; // [sp-40h] [bp-5Ch]
  int v7; // [sp+Ch] [bp-10h]
  v7 = *(_DWORD *)off_8AC00;
  if ( !vm )
    goto LABEL_39;
  sub_7C4F4();
  env = (JNIEnv *)sub_7C5B0(0);
  if ( !env )
    goto LABEL_39;
  v4 = sub_72CCC();
  sub_73634(v4);
  sub_73E24(&unk_83EA6, &v6, 49);
  clazz = (jclass)((int (__fastcall *)(JNIEnv *, int *))(*env)->FindClass)(env, &v6);
  if ( clazz
    && (sub_9EE4(),
        sub_71D68(env),
        sub_E7DC(env) >= 0
     && sub_69D68(env) >= 0
     && sub_197B4(env, clazz) >= 0
     && sub_E240(env, clazz) >= 0
     && sub_B8B0(env, clazz) >= 0
     && sub_5F0F4(env, clazz) >= 0
     && sub_70640(env, clazz) >= 0
     && sub_11F3C(env) >= 0
     && sub_21C3C(env, clazz) >= 0
     && sub_2148C(env, clazz) >= 0
     && sub_210E0(env, clazz) >= 0
     && sub_41B58(env, clazz) >= 0
     && sub_27920(env, clazz) >= 0
     && sub_293E8(env, clazz) >= 0
     && sub_208F4(env, clazz) >= 0) )
  {
    result = (sub_B7B0(env, clazz) >> 31) | 0x10004;
  }
  else
  {
LABEL_39:
    result = -1;
  }
  return result;
}
Pogledajmo pažljivije sledeće linije:
  sub_73E24(&unk_83EA6, &v6, 49);
  clazz = (jclass)((int (__fastcall *)(JNIEnv *, int *))(*env)->FindClass)(env, &v6);
U funkciji sub_73E24 očigledno se dešava dešifrovanje imena klase. Kao parametri ove funkcije prosledi se pokazivač na podatke koji liče na šifrovane, neki bafer i broj. Očigledno je da će nakon poziva funkcije u baferu biti dešifrovana linija, jer se on prosleđuje funkciji FindClass, koja kao drugi parametar prihvata ime klase. Dakle, broj je veličina bafera ili dužina linije. Pokušaćemo da dešifrujemo ime klase jer bi ono trebalo da nam pokaže da li idemo u pravom pravcu. Pogledajmo detaljnije šta se dešava u sub_73E24.
int __fastcall sub_73E56(unsigned __int8 *in, unsigned __int8 *out, size_t size)
{
  int v4; // r6
  int v7; // r11
  int v8; // r9
  int v9; // r4
  size_t v10; // r5
  int v11; // r0
  struc_1 v13; // [sp+0h] [bp-30h]
  int v14; // [sp+1Ch] [bp-14h]
  int v15; // [sp+20h] [bp-10h]
  v4 = 0;
  v15 = *(_DWORD *)off_8AC00;
  v14 = 0;
  v7 = sub_7AF78(17);
  v8 = sub_7AF78(size);
  if ( !v7 )
  {
    v9 = 0;
    goto LABEL_12;
  }
  (*(void (__fastcall **)(int, const char *, int))(v7 + 12))(v7, "DcO/lcK+h?m3c*q@", 16);
  if ( !v8 )
  {
LABEL_9:
    v4 = 0;
    goto LABEL_10;
  }
  v4 = 0;
  if ( !in )
  {
LABEL_10:
    v9 = 0;
    goto LABEL_11;
  }
  v9 = 0;
  if ( out )
  {
    memset(out, 0, size);
    v10 = size - 1;
    (*(void (__fastcall **)(int, unsigned __int8 *, size_t))(v8 + 12))(v8, in, v10);
    memset(&v13, 0, 0x14u);
    v13.field_4 = 3;
    v13.field_10 = v7;
    v13.field_14 = v8;
    v11 = sub_6115C(&v13, &v14);
    v9 = v11;
    if ( v11 )
    {
      if ( *(_DWORD *)(v11 + 4) == v10 )
      {
        qmemcpy(out, *(const void **)v11, v10);
        v4 = *(_DWORD *)(v9 + 4);
      }
      else
      {
        v4 = 0;
      }
      goto LABEL_11;
    }
    goto LABEL_9;
  }
LABEL_11:
  sub_7B148(v7);
LABEL_12:
  if ( v8 )
    sub_7B148(v8);
  if ( v9 )
    sub_7B148(v9);
  return v4;
}
Funkcija sub_7AF78 stvara instancu kontejnera za nizove bajtova zadatog veličine (nećemo se detaljno baviti tim kontejnerima). Ovdje se stvara dva takva kontejnera: jedan sadrži string „DcO/lcK+h?m3c*q@“ (nije teško pretpostaviti da je ovo ključ), a drugi — šifrovane podatke. Zatim se oba objekta stavljaju u neku strukturu koja se predaje funkciji sub_6115C. Također, u ovoj strukturi istaknimo polje sa vrijednošću 3. Pogledajmo šta se dalje dešava sa ovom strukturom.
int __fastcall sub_611B4(struc_1 *a1, _DWORD *a2)
{
  int v3; // lr
  unsigned int v4; // r1
  int v5; // r0
  int v6; // r1
  int result; // r0
  int v8; // r0
  *a2 = 820000;
  if ( a1 )
  {
    v3 = a1->field_14;
    if ( v3 )
    {
      v4 = a1->field_4;
      if ( v4 field_0, a1->field_10, v3);
            goto LABEL_17;
          case 3u:
            v8 = sub_6364C(a1->field_0, a1->field_10, v3);
            goto LABEL_17;
          case 0x10u:
          case 0x11u:
          case 0x12u:
            v8 = sub_612F4(
                   a1->field_0,
                   v4,
                   *(_QWORD *)&a1->field_8,
                   *(_QWORD *)&a1->field_8 >> 32,
                   a1->field_10,
                   v3,
                   a2);
            goto LABEL_17;
          case 0x14u:
            v8 = sub_63A28(a1->field_0, v3);
            goto LABEL_17;
          case 0x15u:
            sub_61A60(a1->field_0, v3, a2);
            return result;
          case 0x16u:
            v8 = sub_62440(a1->field_14);
            goto LABEL_17;
          case 0x17u:
            v8 = sub_6226C(a1->field_10, v3);
            goto LABEL_17;
          case 0x18u:
            v8 = sub_63530(a1->field_14);
LABEL_17:
            v6 = 0;
            if ( v8 )
            {
              *a2 = 0;
              v6 = v8;
            }
            return v6;
          default:
            LOWORD(v5) = 28032;
            goto LABEL_5;
        }
      }
    }
  }
  LOWORD(v5) = -27504;
LABEL_5:
  HIWORD(v5) = 13;
  v6 = 0;
  *a2 = v5;
  return v6;
}
Kao parametar switch prosleđuje se polje strukture kojem je prethodno dodeljena vrednost 3. Gledamo case 3: u funkciju sub_6364C prosleđuju se parametri iz strukture, koji su ranije dodati u prethodnoj funkciji, tj. ključ i šifrovani podaci. Ako pažljivo pogledate sub_6364C, možete u njoj pronaći algoritam RC4.
Imamo algoritam i ključ. Pokušaćemo da dešifrujemo ime klase. Evo šta smo dobili: com/taobao/wireless/security/adapter/JNICLibrary. Odlično! Na pravom smo putu.
Stablo komandi
Sada treba pronaći poziv RegisterNatives, koji će nam ukazati na funkciju doCommandNative. Pregledavamo funkcije koje pozivamo iz JNI_OnLoad, i pronalazimo je u sub_B7B0:
int __fastcall sub_B7F6(JNIEnv *env, jclass clazz)
{
  char signature[41]; // [sp+7h] [bp-55h]
  char name[16]; // [sp+30h] [bp-2Ch]
  JNINativeMethod method; // [sp+40h] [bp-1Ch]
  int v8; // [sp+4Ch] [bp-10h]

  v8 = *(_DWORD *)off_8AC00;
  decryptString((unsigned __int8 *)&unk_83ED9, (unsigned __int8 *)name, 0x10u); // doCommandNative
  decryptString((unsigned __int8 *)&unk_83EEA, (unsigned __int8 *)signature, 0x29u); // (I[Ljava/lang/Object;)Ljava/lang/Object;
  method.name = name;
  method.signature = signature;
  method.fnPtr = sub_B69C;
  return ((int (__fastcall *)(JNIEnv *, jclass, JNINativeMethod *, int))(*env)->RegisterNatives)(env, clazz, &method, 1) >> 31;
}
I zaista, ovde se registruje nativna metoda sa imenom doCommandNative. Sada znamo njenu adresu. Pogledajmo šta ona radi.
int __fastcall doCommandNative(JNIEnv *env, jobject obj, int command, jarray args)
{
  int v5; // r5
  struc_2 *a5; // r6
  int v9; // r1
  int v11; // [sp+Ch] [bp-14h]
  int v12; // [sp+10h] [bp-10h]
  v5 = 0;
  v12 = *(_DWORD *)off_8AC00;
  v11 = 0;
  a5 = (struc_2 *)malloc(0x14u);
  if ( a5 )
  {
    a5->field_0 = 0;
    a5->field_4 = 0;
    a5->field_8 = 0;
    a5->field_C = 0;
    v9 = command % 10000 / 100;
    a5->field_0 = command / 10000;
    a5->field_4 = v9;
    a5->field_8 = command % 100;
    a5->field_C = env;
    a5->field_10 = args;
    v5 = sub_9D60(command / 10000, v9, command % 100, 1, (int)a5, &v11);
  }
  free(a5);
  if ( !v5 && v11 )
    sub_7CF34(env, v11, &byte_83ED7);
  return v5;
}
Po nazivu možemo naslutiti da se ovde nalazi ulazna tačka svih funkcija koje su programeri odlučili da prebace u nativnu biblioteku. Zanimaju nas funkcija sa brojem 10601.
Iz koda možemo videti da se iz broja komande dobijaju tri broja: command / 10000, command % 10000 / 100 i command % 10, tj. u našem slučaju, 1, 6 i 1. Ova tri broja, kao i pokazivač na JNIEnv i argumenti prosleđeni funkciji, kombinuju se u strukturu i prosleđuju dalje. Sa dobijenim trima brojevima (označimo ih N1, N2 i N3) gradi se stablo komandi.
Otprilike tako:
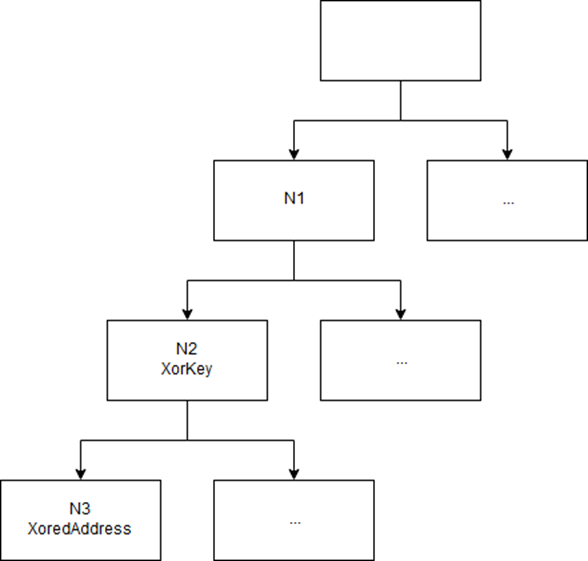
Stablo se dinamički popunjava u JNI_OnLoad.
Tri broja kodiraju putanju u stablu. Svaki list stabla sadrži adresu odgovarajuće funkcije. Ključ je u roditeljskom čvoru. Pronaći mjesto u kodu gdje se dodaje potrebna funkcija nije teško ako se razumiju sve korištene strukture (opis istih ne delimo da ne bismo proširivali i ovako opširnu temu).
Još obfuskacija
Dobijamo adresu funkcije koja treba da dešifruje saobraćaj: 0x5F1AC. Ali ne treba se prerano radovati: programeri UC Browsera su nam pripremili još jedno iznenađenje.
Nakon što dobijemo parametre iz niza koji je formiran u Java kodu, ulazimo
u funkciju na adresi 0x4D070. I ovdje nas čeka još jedan oblik obfuskacije koda.
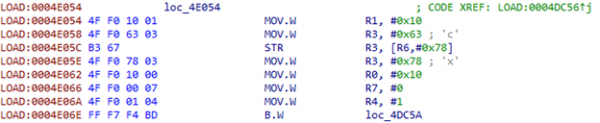
Stavljamo u R7 i R4 dva indeksa:
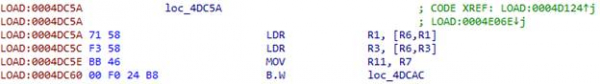
Prebacujemo prvi indeks u R11:
Za dobijanje adrese iz tabele koristimo indeks:
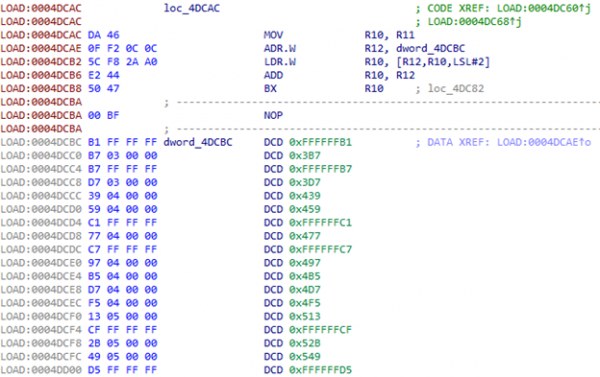
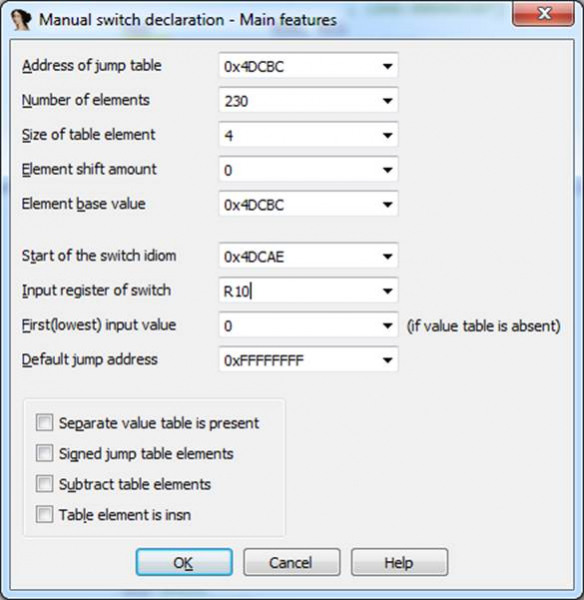
Nakon prelaska na prvu adresu koristi se drugi indeks, koji je u R4. U tabeli je 230 elemenata.
Šta s tim učiniti? Možete reći IDA-i da je ovo switch: Edit -> Other -> Specify switch idiom.
Dobijeni kod je zastrašujući. No, probijajući se kroz njegove složene delove, može se primetiti poziv već poznate funkcije sub_6115C:
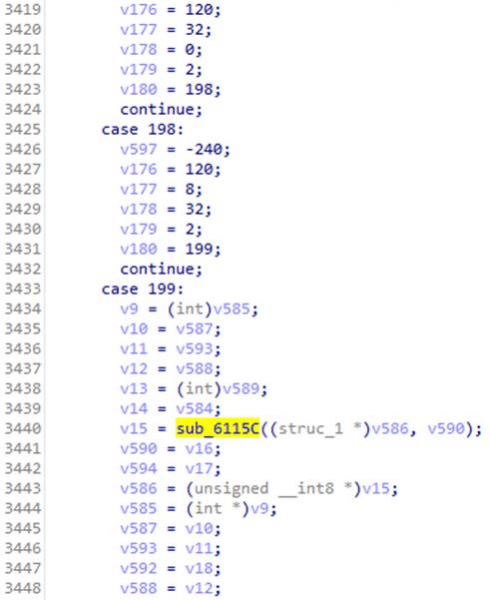
Tamo je bio switch, u kojem je u case 3 bila dešifrovanje koristeći algoritam RC4. U ovom slučaju struktura prosleđena funkciji popunjava se iz parametara prosleđenih u doCommandNative. Podsećamo se da smo imali magicInt sa vrednošću 16. Gledamo odgovarajući case – i nakon nekoliko prelaza pronalazimo kod koji može prepoznati algoritam.
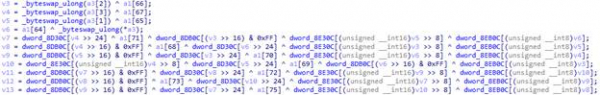
To je AES!
Algoritam je tu, ostalo je dobiti njegove parametre: mod, ključ i, možda, vektor inicijalizacije (njegova prisutnost zavisi od režima rada AES algoritma). Struktura sa njima treba da se formira negde pre poziva funkcije sub_6115C, ali taj deo koda je posebno dobro obfuskovan, pa se javlja ideja da se patch-uje kod kako bi se svi parametri funkcije dešifrovanja dumpovali u fajl.
Patch
Da ne bismo morali ručno da pišemo ceo kod patch-a na asembleru, možemo pokrenuti Android Studio, napisati funkciju koja prima iste parametre kao naša funkcija dešifrovanja i upisuje u fajl, nakon čega prekopiramo kod koji će generisati kompajler.
Na jednostavnost dodavanja koda naši prijatelji iz tima UC Browser također su "pobrinali". Podsjećamo se da na početku svake funkcije imamo smešni kod, koji je lako zamijeniti bilo kojim drugim. Veoma je praktično 🙂 Ipak, na početku ciljne funkcije, prostora za kod koji čuva sve parametre u datoteci, nedostaje. Morali smo ga podijeliti na dijelove i koristiti smešne blokove susjednih funkcija. Svega je ispalo četiri dijela.
Prvi dio:
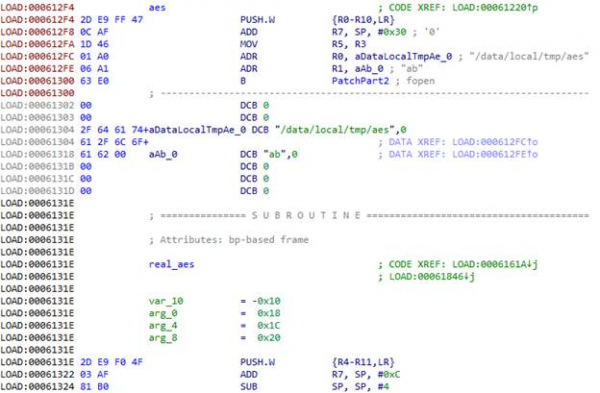
U arhitekturi ARM prva četiri parametra funkcije prenose se putem registara R0-R3, ostali, ako ih ima — putem steka. U registru LR se prenosi adresa povratka. Sve to treba sačuvati kako bi funkcija mogla raditi nakon što dumpujemo njene parametre. Također, treba sačuvati sve registre koje ćemo koristiti u procesu, stoga radimo PUSH.W {R0-R10,LR}. U R7 dobijamo adresu liste parametara koja je proslijeđena funkciji putem steka.
Uz pomoć funkcije fopen otvorićemo datoteku /data/local/tmp/aes u režimu "ab",
tj. za dodavanje. U R0 učitavamo adresu imena datoteke, u R1 — adresu stringa s oznakom režima. I tu smešni kod završava, stoga prelazimo na sljedeću funkciju. Da bi nastavila raditi, postavljamo na početak prijelaz na pravi kod funkcije kako bismo zaobišli smeće, a umjesto smeća dodajemo nastavak patcha.
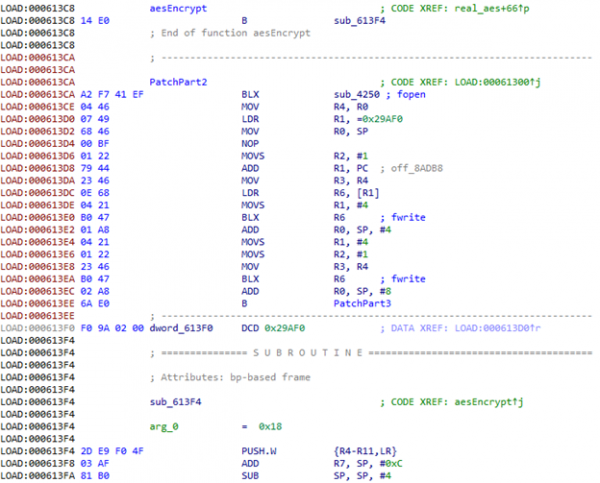
Pozivamo fopen.
Prva tri parametra funkcije aes imaju tip int. Kako smo na početku sačuvali registre u steku, možemo jednostavno proslijediti funkciji fwrite njihove adrese u steku.
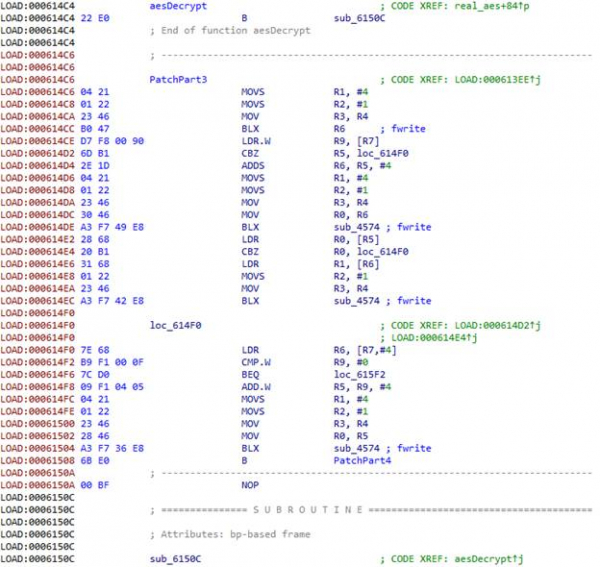
Dalje imamo tri strukture koje sadrže veličinu podataka i pokazivač na podatke za ključ, vektor inicijalizacije i šifrirane podatke.
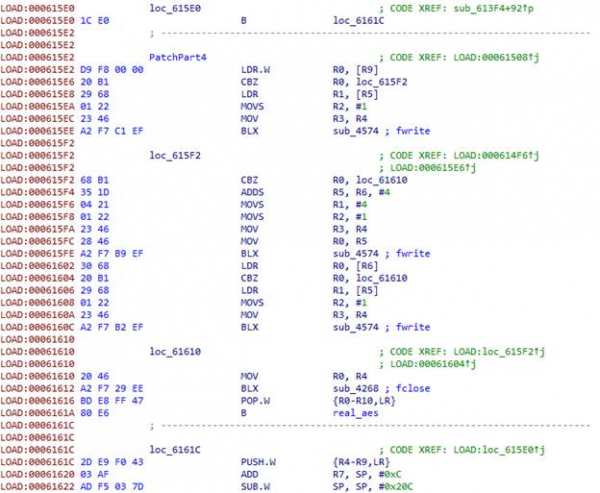
Na kraju zatvaramo datoteku, obnavljamo registre i predajemo kontrolu pravoj funkciji aes.
Pripremamo APK s patchiranim bibliotekama, potpisujemo ga, šaljemo na uređaj/emulator, pokrećemo. Vidimo da se naš dump stvara i da se upisuje puno podataka. Preglednik koristi šifriranje ne samo za saobraćaj, a sve šifriranje ide kroz razmatranu funkciju. A potrebni podaci iz nekog razloga nedostaju, i u saobraćaju se ne vide potrebni zahtjevi. Da ne čekamo dok UC Browser ne učini potrebni zahtjev, uzimamo šifrirani odgovor sa servera, dobijen ranije, i ponovno patchiramo aplikaciju: dodajemo dešifriranje u onCreate glavne aktivnosti.
    const/16 v1, 0x62
    new-array v1, v1, [B
    fill-array-data v1, :encrypted_data
    const/16 v0, 0x1f
    invoke-static {v0, v1}, Lcom/uc/browser/core/d/c/g;->j(I[B)[B
    move-result-object v1
    array-length v2, v1
    invoke-static {v2}, Ljava/lang/String;->valueOf(I)Ljava/lang/String;
    move-result-object v2
    const-string v0, "ololo"
    invoke-static {v0, v2}, Landroid/util/Log;->d(Ljava/lang/String;Ljava/lang/String;)I
Skupljamo, potpisujemo, instaliramo, pokrećemo. Dobijamo NullPointerException, jer je metoda vratila null.
Tokom daljnje analize koda otkrivena je funkcija u kojoj se dešifruju zanimljive linije: "META-INF/" i ".RSA". Čini se da aplikacija proverava svoj sertifikat. Ili čak generiše ključeve iz njega. Ne želimo da se zadržavamo na tome što se dešava sa sertifikatom, pa ćemo mu jednostavno dati pravi sertifikat. Patch-ovaćemo šifrovanu liniju tako da umesto "META-INF/" dobijemo "BLABLINF/", kreiraćemo folder sa tim imenom u APK i staviti sertifikat belkobrauzera unutra.
Skupljamo, potpisujemo, instaliramo, pokrećemo. Bingo! Ključ je naš!
MitM
Dobijamo ključ i vektor inicijalizacije, koji se jednako ključa. Pokušajmo da dešifrujemo odgovor servera u CBC režimu.
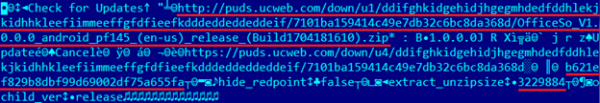
Vidimo URL arhive, nešto što liči na MD5, "extract_unzipsize" i broj. Proveravamo: MD5 arhive se poklapa, veličina raspakovane biblioteke odgovara. Pokušavamo da patch-ujemo ovu biblioteku i damo je pretraživaču. Da bismo pokazali da je naša patch-ovana biblioteka učitana, pokrećemo Intent za kreiranje SMS-a sa tekstom "PWNED!". Menjaćemo dva odgovora od servera: i za preuzimanje arhive. U prvom menjamo MD5 (veličina nakon raspakovanja se ne menja), u drugom dajemo arhivu sa patch-ovanom bibliotekom.
Pretraživač nekoliko puta pokušava da preuzme arhivu, nakon čega izbacuje grešku. Očigledno, nešto
mu se ne sviđa. Kao rezultat analize ovog nejasnog formata otkriveno je da server takođe šalje veličinu arhive:
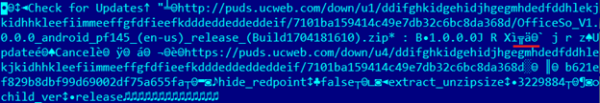
Ona je kodirana u LEB128. Nakon patch-a veličina arhive sa bibliotekom se malo promenila, pa je pretraživač smatrao da je arhiva preuzeta oštećena i nakon nekoliko pokušaja izdao grešku.
Ispravimo veličinu arhive… I – pobeda! 🙂 Rezultat je na videu.
Posledice i reakcija programera
Na identičan način hakeri bi mogli iskoristiti nesigurnu funkciju UC Browser-a da šire i pokreću malver biblioteke. Ove biblioteke će raditi unutar konteksta preglednika, dobijajući sva sistemska dopuštenja. Posljedica toga je mogućnost prikazivanja phishing prozora, kao i pristup radnim datotekama narandžaste kineske veverice, uključujući sačuvane login informacije, lozinke i kolačiće.
Kontaktirali smo programere UC Browser-a i obavijestili ih o pronađenom problemu, pokušali ukazati na ranjivost i njenu opasnost, ali nisu htjeli razgovarati s nama. U međuvremenu, preglednik je nastavio da se ističe opasnom funkcijom na vidiku. Međutim, kada smo otkrili detalje ranjivosti, više nije bilo moguće ignorisati to, kao što je ranije bilo. 27. marta je
izdata nova verzija UC Browser 12.10.9.1193, koja se povezivala sa serverom putem HTTPS-a: .
Pored toga, nakon 'ispravke' i do trenutka pisanja ovog članka, pokušaj otvaranja PDF-a u pregledniku dovodio je do pojave poruke o grešci sa tekstom 'Ups, nešto nije u redu!'. Zahtev za serverom prilikom pokušaja otvaranja PDF-a nije bio izvršen, ali je zahtev prilikom pokretanja preglednika bio izvršen, što sugerira da je ostala mogućnost učitavanja izvršnog koda u suprotnosti sa pravilima Google Play-a.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish