

Zdravo, Habržitelji! U knjizi David Clinton opisuje 12 stvarnih projekata, uključujući automatizaciju sistema za izradu rezervnih kopija i oporavak, postavljanje lične datotečne oblake u stilu Dropbox-a i kreiranje sopstvenog MediaWiki servera. Na zanimljivim primerima ćete proučiti virtualizaciju, oporavak od nesreća, obezbeđenje, pravljenje rezervnih kopija, implementaciju DevOps-a i rešavanje problema u sistemu. Svako poglavlje završava pregledom praktičnih preporuka, rečnikom novih termina i vežbama.
Izvod "10.1. Kreiranje OpenVPN tunela"
U ovoj knjizi već sam dosta pričao o enkripciji. SSH i SCP mogu zaštititi podatke koji se prenose putem udaljenih veza (poglavlje 3), enkripcija datoteka omogućava zaštitu podataka kada su pohranjeni na serveru (poglavlje 8), a TLS/SSL sertifikati mogu zaštititi podatke pri prenosu između sajtova i klijentskih pregledača (poglavlje 9). Ali ponekad vaši podaci zahtevaju zaštitu u širem spektru veza. Na primer, možda neki članovi vašeg tima moraju raditi na putu, povezujući se na mrežu preko Wi-Fi-a putem javnih tačaka pristupa. Definitivno ne treba računati na to da su sve te tačke pristupa bezbedne, ali vašim ljudima zaista treba način da se povežu sa resursima kompanije — i u tom slučaju vam može pomoći VPN.
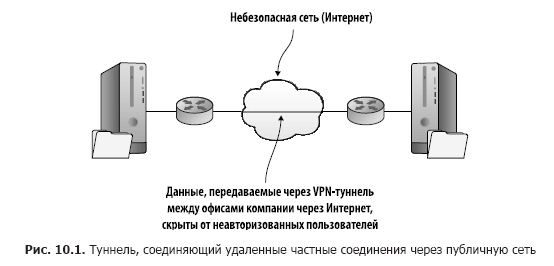
Dobro projektovan VPN tunel omogućava direktnu vezu između udaljenih klijenata i servera na način koji prikriva podatke prilikom njihovog prenosa putem nesigurne mreže. Pa šta? Već ste videli mnogo alata koji to mogu učiniti pomoću enkripcije. Stvarna vrednost VPN-a leži u tome što, otvaranjem tunela, možete povezati udaljene mreže kao da su sve lokalne. U nekom smislu koristite zaobilaznicu.
Korišćenjem takve proširene mreže, administratori mogu obavljati svoj posao na svojim serverima sa bilo kog mesta. Ali, što je još važnije, kompanija sa resursima raspoređenim u nekoliko filijala može učiniti da svi oni budu vidljivi i dostupni svim grupama koje ih trebaju, gde god se nalazili (slika 10.1).
Sama po sebi, tunel ne garantuje sigurnost. Međutim, jedan od standarda šifriranja može biti uključen u strukturu mreže, što značajno povećava nivo sigurnosti. Tuneli koji su kreirani korišćenjem OpenVPN paketa sa otvorenim kodom koriste isto šifrovanje TLS/SSL o kojem ste već čitali. OpenVPN nije jedini dostupan izbor za tunelovanje, ali je jedan od najpoznatijih. Smatra se da je nešto brži i sigurniji od alternativnog tunel protokola nivoa 2, koji koristi IPsec šifrovanje.
Želite da vaša ekipa sigurno komunicira jedni s drugima dok su na putu ili rade u različitim zgradama? Da biste to postigli, potrebno je kreirati OpenVPN server koji će omogućiti deljenje aplikacija i pristup lokalnom mrežnom okruženju servera. Da bi to funkcionisalo, dovoljno je pokrenuti dve virtuelne mašine ili dva kontejnera: jedan za ulogu servera/gostitelja, a drugi za klijenta. Kreiranje VPN-a nije lak proces, pa verovatno vredi odvojiti nekoliko minuta da steknete sveobuhvatnu sliku.
10.1.1. Konfigurisanje OpenVPN servera
Pre nego što počnete, daću vam koristan savet. Ako planirate da sve uradite sami (a to toplo preporučujem), verovatno ćete otkriti da radite sa više terminalnih prozora otvorenih na radnoj površini, od kojih je svaki povezan sa svojom mašinom. Postoji rizik da ćete u nekom trenutku uneti komandu pogrešno u prozor. Da biste to izbegli, možete koristiti komandu hostname da biste promenili ime mašine koje se prikazuje u komandnoj liniji na nešto što će jasno reći gde se nalazite. Čim to uradite, biće potrebno da se odjavite sa servera i ponovo prijavite da bi nove postavke počele da važe. Ovako to izgleda:
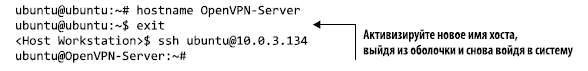
Držeći se ovog pristupa i dodeljujući odgovarajuća imena svakoj od mašina sa kojima radite, moći ćete lako da pratite gde se nalazite.
Nakon korišćenja hostname-a, mogli biste se suočiti sa iritantnim porukama Unable to Resolve Host OpenVPN-Server prilikom izvršavanja narednih komandi. Ažuriranje datoteke /etc/hosts sa odgovarajućim novim imenom hosta trebalo bi da reši problem.
Priprema vašeg servera za OpenVPN
Za instalaciju OpenVPN na vašem serveru potrebna su dva paketa: openvpn i easy-rsa (za upravljanje procesom generacije ključeva za šifriranje). Korisnici CentOS-a trebaju prvo instalirati epel-release repozitorij, ako je to potrebno, kao što ste to radili u poglavlju 2. Da biste mogli provjeriti dostupnost serverske aplikacije, možete instalirati i web server Apache (apache2 za Ubuntu i httpd za CentOS).
Dok postavljate server, preporučujem da aktivirate vatrozid koji blokira sve portove osim 22 (SSH) i 1194 (port OpenVPN prema zadanim postavkama). Ovaj primjer ilustrira kako će ufw raditi u Ubuntu-u, ali siguran sam da se još uvijek sjećate programa firewalld CentOS-a iz poglavlja 9:
# ufw enable
# ufw allow 22
# ufw allow 1194
Da biste omogućili internu rutiranje između mrežnih sučelja na serveru, trebate otkomentirati jedan redak (net.ipv4.ip_forward = 1) u datoteci /etc/sysctl.conf. Ovo će omogućiti preusmjeravanje udaljenih klijenata po potrebi nakon njihove povezanosti. Da bi novi parametar zaživio, pokrenite sysctl -p:
# nano /etc/sysctl.conf
# sysctl -p
Sada je serversko okruženje potpuno postavljeno, ali treba učiniti još nešto prije nego što budete spremni: bit će potrebno izvršiti sljedeće korake (detaljno ćemo ih obraditi kasnije).
- Na serveru kreirajte set ključeva za šifriranje infrastrukture javnog ključa (PKI) koristeći skripte koje dolaze s paketom easy-rsa. U suštini, server OpenVPN također djeluje kao vlastiti certifikacijski centar (CA).
- Pripremite odgovarajuće ključeve za klijenta
- Konfigurirajte datoteku server.conf za server
- Postavite svoj OpenVPN klijent
- Provjerite svoj VPN
Generisanje ključeva za šifriranje
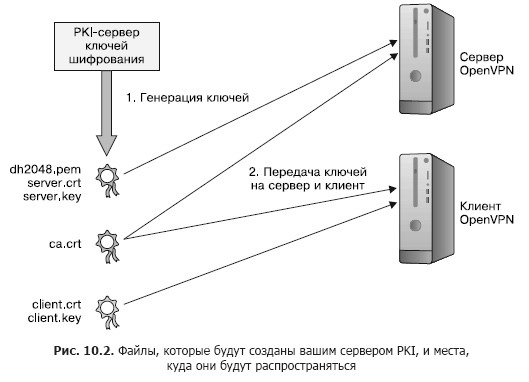
Kako ne biste otežali stvari, možete konfigurirati svoju infrastrukturu ključeva na istoj mašini na kojoj radi server OpenVPN. Međutim, u sigurnosnim preporukama obično se savjetuje korištenje odvojenog CA servera za produkcijska okruženja. Proces generacije i distribucije resursa ključa za šifriranje za korištenje u OpenVPN-u ilustrovan je na slici 10.2.
Kada ste instalirali OpenVPN, automatski je kreiran direktorij /etc/openvpn/, ali trenutno u njemu nema ništa. Paketi openvpn i easy-rsa dolaze sa primjerima datoteka šablona koje možete koristiti kao osnovu za svoju konfiguraciju. Da biste pokrenuli proces certifikacije, kopirajte šablonski direktorij easy-rsa iz /usr/share/ u /etc/openvpn i pređite u direktorij easy-rsa/:
# cp -r /usr/share/easy-rsa/ /etc/openvpn
$ cd /etc/openvpn/easy-rsa
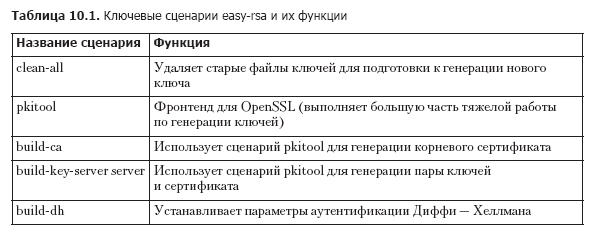
Katalog easy-rsa sada će sadržavati prilično mnogo skripti. U tabeli 10.1 navedeni su alati koje ćete koristiti za kreiranje ključeva.
Navedene operacije zahtevaju root privilegije, pa je potrebno da postanete root preko sudo su.
Prva datoteka s kojom ćete raditi zove se vars i sadrži varijable okruženja koje easy-rsa koristi pri generisanju ključeva. Trebate urediti ovu datoteku da biste koristili vlastite vrednosti umesto podrazumevanih vrednosti koje već postoje. Ovako će izgledati moja datoteka (listing 10.1).
Listing 10.1. Osnovni delovi datoteke /etc/openvpn/easy-rsa/vars
export KEY_COUNTRY="CA"
export KEY_PROVINCE="ON"
export KEY_CITY="Toronto"
export KEY_ORG="Bootstrap IT"
export KEY_EMAIL="info@bootstrap-it.com"
export KEY_OU="IT"
Pokretanje datoteke vars omogućava prenošenje njegovih vrednosti u okruženje ljuske, odakle će biti uključene u sadržaj vaših novih ključeva. Zašto komanda sudo sama po sebi ne funkcioniše? Zato što u prvoj fazi uređujemo skriptu pod imenom vars, a zatim je primenjujemo. Primena podrazumeva da datoteka vars prenosi svoje vrednosti u okruženje ljuske, odakle će biti uključene u sadržaj vaših novih ključeva.
Obavezno ponovo pokrenite datoteku koristeći novu ljusku kako biste završili nedovršeni proces. Kada to uradite, skripta će vas zamoliti da pokrenete drugu skriptu, clean-all, za uklanjanje bilo kojeg sadržaja u direktorijumu /etc/openvpn/easy-rsa/keys/:
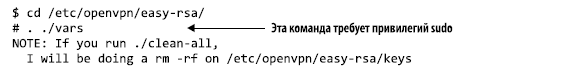
Naravno, sledeći korak biće pokretanje skripte clean-all, a zatim build-ca, koja koristi skriptu pkitool za kreiranje korenskog sertifikata. Bićete upitani da potvrdite postavke identifikacije koje su date u vars:
# ./clean-all
# ./build-ca
Generating a 2048 bit RSA private key
Zatim dolazi skripta build-key-server. Budući da koristi istu skriptu pkitool zajedno sa novim korenskim sertifikatom, videćete ista pitanja za potvrdu kreiranja para ključeva. Ključevima će biti dodeljena imena na osnovu argumenata koje ste preneli, koja, osim ako ne pokrećete više VPN-ova na ovom računaru, obično će biti server, kao u primeru:
# ./build-key-server server
[...]
Certificate is to be certified until Aug 15 23:52:34 2027 GMT (3650 days)
Sign the certificate? [y/n]:y
1 out of 1 certificate requests certified, commit? [y/n]y
Write out database with 1 new entries
Data Base Updated
OpenVPN koristi parametre generisane pomoću Diffie-Hellman algoritma (uz korištenje build-dh) za uskladiti autentifikaciju za nove veze. Datoteka stvorena ovdje ne smije biti tajna, ali mora biti generirana korištenjem build-dh skripte za RSA ključeve koji su trenutno aktivni. Ako u budućnosti stvorite nove RSA ključeve, morat ćete ažurirati datoteku na osnovu Diffie-Hellman algoritma:
# ./build-dhVaši ključevi na strani servera sada će se nalaziti u direktoriju /etc/openvpn/easy-rsa/keys/, ali OpenVPN to ne zna. Po defaultu, OpenVPN će tražiti ključeve u /etc/openvpn/, pa ih kopirajte:
# cp /etc/openvpn/easy-rsa/keys/server* /etc/openvpn
# cp /etc/openvpn/easy-rsa/keys/dh2048.pem /etc/openvpn
# cp /etc/openvpn/easy-rsa/keys/ca.crt /etc/openvpn
Priprema ključeva za enkripciju klijenta
Kao što ste već primijetili, u TLS enkripciji koriste se parovi odgovarajućih ključeva: jedan je postavljen na serveru, a drugi na udaljenom klijentu. To znači da će vam biti potrebni klijentski ključevi. Naš stari prijatelj pkitool je upravo ono što vam treba za to. U ovom primjeru, pokrećući program u direktoriju /etc/openvpn/easy-rsa/, proslijedimo mu argument client za generiranje datoteka pod nazivom client.crt i client.key:
# ./pkitool clientDva klijentska fajla zajedno sa izvorном datotekom ca.crt, koja se još uvijek nalazi u direktoriju keys/, sada trebaju biti sigurno prenesena vašem klijentu. Zbog njihove pripadnosti i prava pristupa, to možda neće biti tako lako. Najjednostavniji pristup je ručno kopirati sadržaj izvorne datoteke (i ništa osim tog sadržaja) u terminal koji radi na radnoj površini vašeg računara (oznaka teksta, desni klik i odaberite opciju Kopirati). Zatim to zalijepite u novu datoteku sa istim imenom koju kreirate u drugom terminalu povezanom sa vašim klijentom.
Ali svako može izrezati i zalijepiti. Umjesto toga razmišljajte kao administrator, jer nećete uvijek imati pristup GUI-ju u kojem je operacija izrezivanja/zalijepljenja moguća. Kopirajte datoteke u kućni direktorij vašeg korisnika (tako da udaljena operacija scp može pristupiti njima), a zatim pomoću chown promijenite vlasništvo nad datotekama sa root na običnog korisnika bez root privilegija, kako bi se mogla izvršiti udaljena operacija scp. Provjerite jesu li sve vaše datoteke do ovog trenutka postavljene i dostupne. Na klijenta ćete ih premjestiti malo kasnije:
# cp /etc/openvpn/easy-rsa/keys/client.key /home/ubuntu/
# cp /etc/openvpn/easy-rsa/keys/ca.crt /home/ubuntu/
# cp /etc/openvpn/easy-rsa/keys/client.crt /home/ubuntu/
# chown ubuntu:ubuntu /home/ubuntu/client.key
# chown ubuntu:ubuntu /home/ubuntu/client.crt
# chown ubuntu:ubuntu /home/ubuntu/ca.crt
S punim skupom ključeva enkripcije spremnih za rad, treba da obavestite server kako želite da kreirate VPN. To se radi pomoću datoteke server.conf.
Smanjujemo broj pritisaka na tastere
Previše morate da kucate? Ekstenzija sa zagradama će pomoći da te šest komandi svedete na dve. Uveren sam da ćete moći da proučite ta dva primera i shvatite šta se dešava. Što je još važnije, moći ćete da razumete kako primeniti te principe na operacije koje uključuju desetine ili čak stotine elemenata:
# cp /etc/openvpn/easy-rsa/keys/{ca.crt,client.{key,crt}} /home/ubuntu/
# chown ubuntu:ubuntu /home/ubuntu/{ca.crt,client.{key,crt}}
Podešavanje datoteke server.conf
Odakle možete znati kako bi datoteka server.conf trebala da izgleda? Zapamtite šablon direktorijuma easy-rsa koji ste kopirali iz /usr/share/? Tokom instalacije OpenVPN-a ostao je kompresovani šablon konfiguracije koji možete da kopirate u /etc/openvpn/. Osloniću se na to da je šablon arhiviran i upoznaću vas sa korisnim alatom: zcat.
Već znate o ispisu tekstualnog sadržaja datoteke na ekranu pomoću komande cat, ali šta ako je datoteka kompresovana pomoću gzip? Uvek možete da raspakujete datoteku, i tada će cat rado ispisati sadržaj, ali to predstavlja jedan ili dva koraka više nego što je potrebno. Umesto toga, kao što ste verovatno već pretpostavili, možete uneti komandu zcat da učitate raspakovani tekst u memoriju u jednom koraku. U sledećem primeru, umesto da ispisujete tekst na ekranu, preusmerićete ga u novu datoteku pod imenom server.conf:
# zcat
  /usr/share/doc/openvpn/examples/sample-config-files/server.conf.gz
  > /etc/openvpn/server.conf
$ cd /etc/openvpn
Odstupimo od obimne i korisne dokumentacije priložene uz datoteku i pogledajmo kako bi ona mogla izgledati kada završite sa uređivanjem. Obratite pažnju da tačka i zarez (;) upućuje OpenVPN-u da ne čita i ne izvršava sledeću liniju (spisak 10.2).
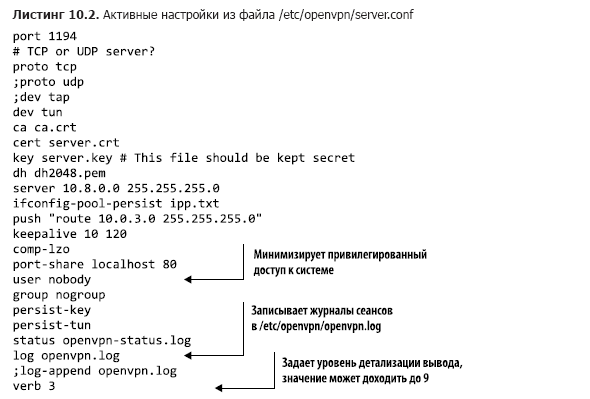
Proći ćemo kroz neke od ovih podešavanja.
- Podrazumevano OpenVPN radi preko porta 1194. Možete to promeniti, na primer, kako biste još više sakrili svoje aktivnosti ili izbegli sukobe sa drugim aktivnim tunelima. Budući da 1194 zahteva minimalnu koordinaciju sa klijentima, najbolje je to učiniti.
- OpenVPN primenjuje za prenos podataka ili protokol kontrole prenosa (TCP), ili protokol korisničkih datagrama (UDP). TCP može biti malo sporiji, ali je pouzdaniji i verovatnije je da će biti razumljiv aplikacijama koje rade na oba kraja tunela.
- Možete postaviti dev tun kada želite da kreirate jednostavniji i efikasniji IP tunel koji prenosi sadržaj podataka i ništa više. S druge strane, ako trebate povezati više mrežnih interfejsa (i mreža koje predstavljaju), kreirajući Ethernet most, moraćete da izaberete dev tap. Ako ne razumete šta to sve znači, koristite argument tun.
- Sledeće četiri linije prenose OpenVPN-u imena tri autentifikacione datoteke na serveru i datoteku parametara dh2048 koju ste ranije kreirali.
- Linija server postavlja opseg i masku podmreže koje će se koristiti za dodeljivanje IP adresa klijentima prilikom prijavljivanja.
- Opcioni parametar push "route 10.0.3.0 255.255.255.0" omogućava udaljenim klijentima pristup privatnim podmrežama iza servera. Da bi to radilo, potrebna je i konfiguracija mreže na samom serveru da bi privatna podmreža bila svesna OpenVPN podmreže (10.8.0.0).
- Linija port-share localhost 80 omogućava preusmeravanje klijentskog saobraćaja koji dolazi kroz port 1194 na lokalni web server koji sluša na portu 80. (Biće korisno u slučaju da planirate da uključite web server za testiranje vaše VPN.) Ovo funkcioniše samo kada je izabran TCP protokol.
- Linije user nobody i group nogroup moraju biti aktivne — treba da uklonite tačke sa zarezima (;). Primoravanje udaljenih klijenata da rade kao nobody i nogroup garantuje da će sesije na serveru biti nepovlašćene.
- log ukazuje da će trenutni zapisi u logu prepisivati stare zapise pri svakom pokretanju OpenVPN-a, dok log-append dodaje nove zapise u postojeći log fajl. Sam fajl openvpn.log se upisuje u direktorijum /etc/openvpn/.
Pored toga, u konfiguracioni fajl se često dodaje i vrednost client-to-client, kako bi više klijenata moglo da se vidi jedni s drugima pored OpenVPN servera. Ako ste zadovoljni svojom konfiguracijom, možete pokrenuti OpenVPN server:
# systemctl start openvpnZbog promenljivog karaktera odnosa između OpenVPN-a i systemd-a, za pokretanje usluge ponekad može biti potreban ovakav sintaks: systemctl start openvpn@server.
Pokretanje ip addr za prikaz liste mrežnih interfejsa vašeg servera sada bi trebalo da prikaže vezu sa novim interfejsom pod imenom tun0. OpenVPN će ga kreirati za usluživanje dolaznih klijenata:
$ ip addr
[...]
4: tun0: mtu 1500 qdisc [...]
      link/none
      inet 10.8.0.1 peer 10.8.0.2/32 scope global tun0
          valid_lft forever preferred_lft forever
Možda ćete morati da ponovo pokrenete server pre nego što sve počne potpuno raditi. Sledeća stanica — klijentski računar.
10.1.2. Konfiguracija OpenVPN klijenta
Tradicionalno, tuneli se grade sa najmanje dva izlaza (inače bismo ih zvali pećinama). Ispravno podešen OpenVPN na serveru usmerava saobraćaj u tunel i iz njega sa jedne strane. No, takođe će vam biti potrebno neko softversko rešenje koje radi na strani klijenta, tj. na drugom kraju tunela.
U ovom odeljku ću se fokusirati na ručno podešavanje računara sa Linuxom određenog tipa da funkcioniše kao OpenVPN klijent. Ali to nije jedini način na koji je ova mogućnost dostupna. OpenVPN podržava klijent aplikacije koje se mogu instalirati i koristiti na desktop računarima i laptopovima sa Windows ili macOS, kao i na pametnim telefonima i tabletima sa Android i iOS operativnim sistemom. Detalje potražite na sajtu openvpn.net.
OpenVPN paket će morati da se instalira na klijentskom računaru, baš kao što je instaliran na serveru, iako ovde nije potrebna easy-rsa, pošto već postoje korišćeni ključevi. Trebalo bi da kopirate datoteku šablona client.conf u direktorijum /etc/openvpn/, koji je upravo napravljen. Ovaj put datoteka neće biti arhivirana, pa obična komanda cp može lako da obavi zadatak:
# apt install openvpn
# cp /usr/share/doc/openvpn/examples/sample-config-files/client.conf
  /etc/openvpn/
Većina podešavanja u vašem fajlu client.conf biće prilično jasna: moraju odgovarati vrednostima na serveru. Kao što je vidljivo iz sledećeg primera datoteke, jedinstvena stavka je remote 192.168.1.23 1194, koja ukazuje klijentu na IP adresu servera. Ponovo se uverite da je to adresa vašeg servera. Takođe biste trebali naterati klijentski računar da proveri autentičnost sertifikata servera, kako biste sprečili moguće napade „čovek u sredini“. Jedan od načina da to uradite je dodavanje reda remote-cert-tls server (spisak 10.3).
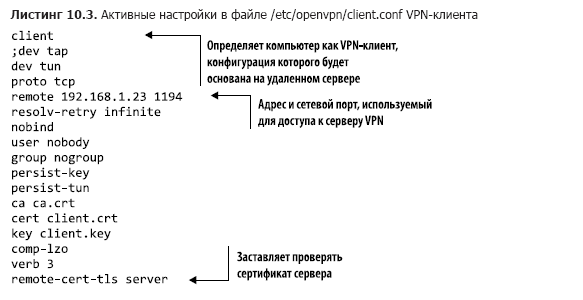
Sada možete preći u direktorijum /etc/openvpn/ i izvući sertifikacione ključeve sa servera. Zamenite IP adresu servera ili naziv domena u primeru sa svojim vrednostima:
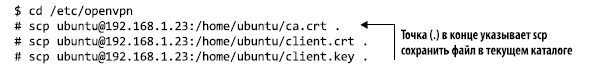
Vjerojatno se neće dogoditi ništa uzbudljivo dok ne pokrenete OpenVPN na klijentu. Budući da trebate proslijediti nekoliko argumenata, učinit ćete to iz komandne linije. Argument —tls-client obavještava OpenVPN da ćete djelovati kao klijent i povezati se putem TLS enkripcije, dok —config ukazuje na vaš konfiguracijski fajl:
# openvpn --tls-client --config /etc/openvpn/client.confPažljivo pročitajte izlaz komandne linije kako biste osigurali da ste ispravno povezani. Ako nešto krene po zlu prilikom prvog pokušaja, moguće je da je riječ o neskladu između postavki u konfiguracijskim fajlovima servera i klijenta ili problemu s mrežnom povezanošću/zaštitnim zidom. Evo nekoliko savjeta za otklanjanje poteškoća.
- Pažljivo pročitajte izlaz rada OpenVPN na klijentu. Često sadrži dragocjene savjete o tome što točno nije moglo biti izvršeno i zašto.
- Provjerite poruke o greškama u fajlovima openvpn.log i openvpn-status.log u direktoriju /etc/openvpn/ na serveru.
- Provjerite poruke povezane s OpenVPN-om i odgovarajuće vremenske poruke u sistemskim logovima na serveru i klijentu. (journalctl -ce će prikazati najnovije unose.)
- Osigurajte da imate aktivnu mrežnu konekciju između servera i klijenta (više informacija u poglavlju 14).
O autoru
David Clinton — sistemski administrator, predavač i pisac. Administrirao je, pisao o tome i stvorio obrazovne materijale za mnoge važne tehničke discipline, uključujući Linux sisteme, oblačne tehnologije (posebno AWS) i tehnologije kontejnera poput Dockera. Napisao je knjigu Learn Amazon Web Services in a Month of Lunches (Manning, 2017). Mnogi od njegovih obrazovnih video kurseva mogu se pronaći na Pluralsight.com, a linkovi na druge njegove knjige (o administraciji Linuxa i virtualizaciji servera) dostupni su na .
» Više informacija o knjizi možete pronaći na
»
»
Za članove Habr-a popust od 25% uz kupon — Linux
Nakon uplate papirnog izdanja knjige, elektronska knjiga će biti poslana na e-mail.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish