

Zdravo, ja sam Dmitrij Krasnov. Već više od pet godina se bavim upravljanjem Kubernetes klasterima i izradom složenih mikroservisnih arhitektura. Na početku ove godine pokrenuli smo uslugu za upravljanje Kubernetes klasterima zasnovanu na Containerum-u. Iskoristiću priliku da vam kažem šta je taj Kubernetes i kako se integracija sa vendorom razlikuje od open source-a.
Za početak, šta je . To je sistem za upravljanje kontejnerima na velikom broju hostova. Na grčkom, inače, prevodi se kao "pilot" ili "kormilar". Prvobitno je razvijen od strane Google-a, a zatim je kao tehnološki doprinos prebačen u Cloud Native Computing Foundation, međunarodnu neprofitnu organizaciju koja okuplja vodeće svetske programere, krajnje korisnike i provajdere kontejnerskih tehnologija.
Upravljati velikim brojem kontejnera
Sada hajde da razjasnimo šta su ti kontejneri. To je aplikacija sa svim svojim okruženjem – uglavnom, bibliotekama od kojih zavisi rad programa. Sve to je upakovano u arhive i predstavljeno kao slika koja se može pokretati nezavisno od operativnog sistema, testirati i više od toga. Ali postoji problem — upravljati kontejnerima na velikom broju hostova je veoma teško. Zato je Kubernetes i stvoren.
Slika kontejnera predstavlja aplikaciju plus njene zavisnosti. Aplikacija, njene zavisnosti i slika datotečnog sistema OS-a nalaze se u različitim delovima slike, takozvanim slojevima. Slojevi se mogu ponovno koristiti za različite kontejnere. Na primer, za sve aplikacije u kompaniji može se koristiti osnovni sloj Ubuntu. Prilikom pokretanja kontejnera nije potrebno čuvati na hostu mnogo kopija jednog osnovnog sloja. To omogućava optimizaciju skladištenja i isporuke slika.
Kada želimo pokrenuti aplikaciju iz kontejnera, potrebni slojevi se postavljaju jedan na drugi i formira se overlay datotečni sistem. Na vrhu se postavlja sloj za pisanje, koji se briše prilikom zaustavljanja kontejnera. To osigurava da pri pokretanju kontejnera aplikacija uvijek ima isto okruženje koje ne može biti promijenjeno. Ovo garantuje ponovljivost okruženja na različitim host OS-ovima. Bilo da je to Ubuntu ili CentOS, — okruženje će uvijek biti isto. Osim toga, kontejner je izoliran od hosta uz pomoć ugrađenih mehanizama u Linux jezgru. Aplikacije unutar kontejnera ne vide datoteke, procese hosta i susjednih kontejnera. Ova izolacija aplikacija od host OS-a pruža dodatni sloj sigurnosti.
Za upravljanje kontejnerima na hostu postoji mnogo alata. Najpopularniji među njima je Docker. Omogućava potpunu kontrolu nad životnim ciklusom kontejnera. Međutim, radi samo na jednom hostu. Kada je potrebno upravljati kontejnerima na više hostova, Docker može učiniti posao inženjera vrlo teškim. Zbog toga je i razvijen Kubernetes.
Potražnja za Kubernetesom proističe iz mogućnosti da upravlja grupama kontejnera na više hostova kao jedinstvenim entitetima. Popularnost sistema osigurava mogućnost izgradnje DevOps ili razvojnih operacija, gdje se Kubernetes koristi za pokretanje procesa DevOps-a.
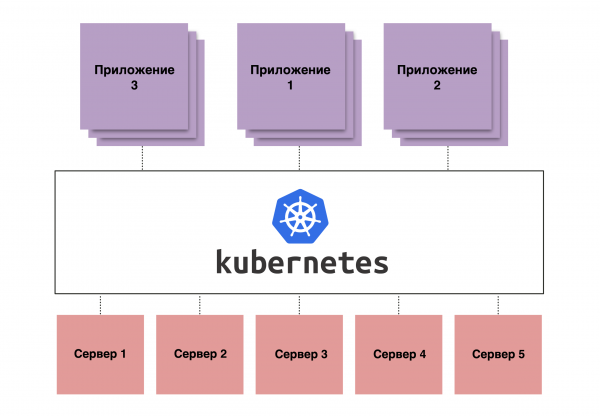
Slika 1. Shematski prikaz principa rada Kubernetesa.
Potpuna automatizacija
DevOps predstavlja automatizaciju procesa razvoja. U suštini, programeri pišu kod, koji se smješta u repozitorij. Taj kod se zatim može automatski graditi direktno u kontejner sa svim bibliotekama, testirati i 'izbacivati' na sljedeću fazu – Staging, a zatim odmah i na Production.
Zajedno sa Kubernetes, DevOps omogućava automatizaciju ovog procesa, tako da se odvija praktično bez učešća samih programera. Time se značajno ubrzava izgradnja, jer programer ne mora to raditi na svom računaru — samo napiše deo koda, pošalje kod u repozitorijum, nakon čega se pokreće pipeline koji može uključivati proces izgradnje, testiranja i implementacije. I tako se dešava sa svakim commit-om, zbog čega se testiranje odvija kontinuirano.
Korišćenjem kontejnera možete biti sigurni da će sve okruženje ove aplikacije ići u produkciju upravo onako kako je testirano. To znači da neće biti problema poput "na testiranju su bile jedne verzije, u produkciji - druge, i kada smo ih stavili - sve je srušeno". A pošto danas imamo trend mikroservisne arhitekture, kada umesto jedne ogromne aplikacije postoje stotine malih, da bi ih administrirali ručno, biće potreban ogroman broj zaposlenih. Zato koristimo Kubernetes.
Prednosti, prednosti, prednosti
Ako govorimo o prednostima Kubernetesa kao platforme, ima značajne prednosti sa stanovišta upravljanja mikroservisnom arhitekturom.
- Upravljanje brojnim replikama. Najvažnije je upravljanje kontejnerima na brojnim hostovima. I ono što je još važnije, upravljanje brojnim replikama aplikacija u kontejnerima kao jednom celinom. Zahvaljujući tome, inženjeri se ne moraju brinuti o svakom pojedinačnom kontejneru. Ako jedan od kontejnera padne, Kubernetes to primeti i ponovo ga pokrene.
- Klaster mreža. Kubernetes takođe ima takozvanu klaster mrežu sa sopstvenim adresnim prostorom. Zahvaljujući tome, svaki pod ima svoju adresu. Pod podom se podrazumeva minimalna strukturna jedinica klastera u kojoj se direktno pokreću kontejneri. Pored toga, Kubernetes ima funkcionalnost koja kombinuje balancer opterećenja i otkriće servisa. To omogućava da se izbegne ručno upravljanje IP adresama i da se ovaj zadatak prebaciti na Kubernetes. A automatski health check-ovi će pomoći u otkrivanju problema i preusmeravanju saobraćaja na radne pod-ove.
- Upravljanje konfiguracijama. Kada se upravlja velikim brojem aplikacija, postaje teško upravljati konfiguracijom aplikacija. Za to Kubernetes nudi posebne resurse ConfigMap. Oni omogućavaju centralizovano čuvanje konfiguracija i njihovo umetanje u podove prilikom pokretanja aplikacija. Ovaj mehanizam garantuje doslednost konfiguracije, bilo da se radi o deset, ili sto replika aplikacija.
- Perzistentni Volumi. Kontejneri su suštinski nemodificirani, i kada se kontejner zaustavi, svi podaci zapisani na datotečnom sistemu će biti izgubljeni. Međutim, neka aplikacija skladišti podatke direktno na disku. Da bi se ovaj problem rešio, Kubernetes nudi funkcionalnost upravljanja skladištem diska — Perzistentni Volumi. Ovaj mehanizam koristi spoljne skladišne resurse za podatke, može omogućiti trajno skladište unutar kontejnera, bilo blokovno ili datotečno. Ova rešenja omogućavaju skladištenje podataka odvojeno od radnika, što ih spašava u slučaju njihovog kvara.
- Balansiranje opterećenja. Iako u Kubernetes-u upravljamo apstraktnim entitetima poput Deployment, StatefulSet, itd., na kraju, kontejneri se pokreću na običnim virtuelnim mašinama ili fizičkim serverima. Oni nisu savršeni i mogu pasti u bilo kojem trenutku. Kubernetes to primeti i preusmerava unutrašnji saobraćaj na druge replike. Ali šta je sa saobraćajem koji dolazi spolja? Ako jednostavno preusmerimo saobraćaj na jedan od radnika, šta se dešava u slučaju njegovog pada? Tada će usluga postati nedostupna. Da bi se ovaj problem rešio, Kubernetes nudi servise poput Balansiranja opterećenja. Oni su namenjeni automatskom podešavanju spoljnog oblaka balansiranja na sve radnike u klasteru. Ovaj spoljašnji balansirnik usmerava spoljašnji saobraćaj na radnike i sam prati njihov status. Ako jedan ili više radnika postanu nedostupni, saobraćaj se preusmerava na druge. To omogućava stvaranje visoko dostupnih usluga pomoću Kubernetes-a.
Kubernetes najbolje funkcioniše prilikom pokretanja mikroservisnih arhitektura. Implementacija sistema u klasičnu arhitekturu je moguća, ali besmislena. Ako aplikacija ne može raditi u više replika, koja je svrha razlike – u Kubernetes-u ili ne?
Open source Kubernetes
Otvoreni izvor Kubernetes – sjajna stvar: postavite i radi. Možete ga instalirati na vlastitim serverima, na svojoj infrastrukturi, postaviti majstora i radnike na kojima će se pokretati sve aplikacije. A najvažnije – sve je to besplatno. Međutim, postoje i određene nijanse.
- Prva – zahtevi za znanjem i iskustvom administratora i inženjera koji će sve to instalirati i održavati. S obzirom na to da klijent dobija potpunu slobodu delovanja u klasteru, odgovornost za funkcionalnost klastera je na njemu. A ovde je veoma lako sve pokvariti.
- Druga – nedostatak integracija. Ako pokrećete Kubernetes bez neke popularne platforme za virtualizaciju, nećete iskoristiti sve prednosti programa. Kao što su korišćenje Persistent Volumes i Load balancer usluga.
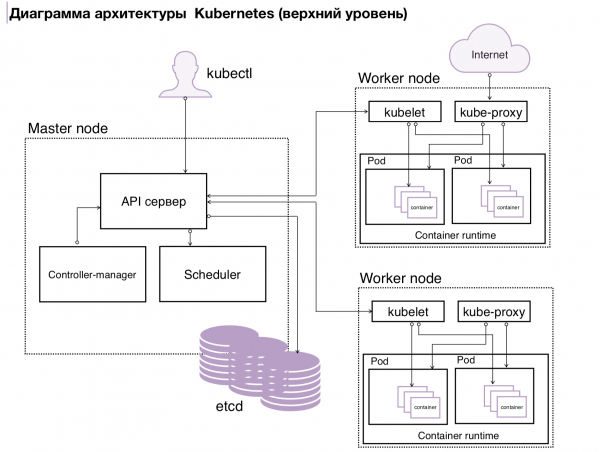
Slika 2. Arhitektura k8s
Kubernetes od dobavljača
Integracija s cloud provajderom pruža dve mogućnosti:
- Prvo, osoba može jednostavno pritisnuti dugme „napravi klaster“ i dobiti već podešen i spreman za rad klaster.
- Drugo, dobavljač sam postavlja klaster i podešava integraciju s oblakom.
Kako to izgleda kod nas. Inženjer koji pokreće klaster označava koliko mu treba radnika i sa kojim parametrima (na primer, 5 radnika, svaki sa 10 CPU, 16 GB RAM-a i, recimo, 100 GB diska). Nakon toga dobija pristup već formiranom klasteru. Pri tom, radnici na kojima se pokreće opterećenje u potpunosti su predati klijentu, ali čitav management plane ostaje pod odgovornošću dobavljača (u slučaju da se usluga pruža po modelu upravljane usluge).
Međutim, ovakav sistem ima svoje nedostatke. Budući da management plane ostaje kod dobavljača, on ne daje pun pristup klijentu, što smanjuje fleksibilnost u radu s Kubernetes-om. Ponekad se dogodi da klijent želi dodati specifičnu funkcionalnost Kubernetes-u, na primer, autentifikaciju putem LDAP-a, a konfiguracija management plane to ne dopušta.
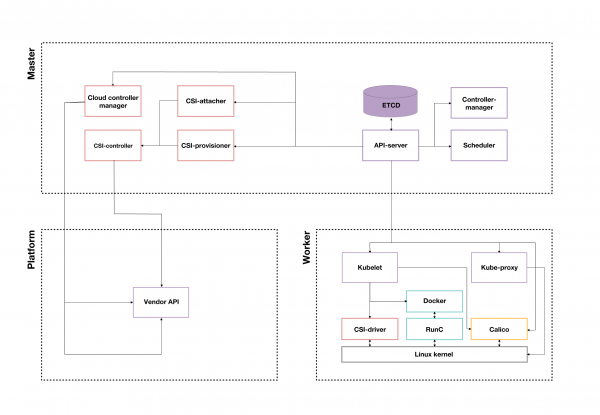
Slika 3. Primer Kubernetes klastera od cloud provajdera
Šta izabrati: open source ili od dobavljača
Dakle, open source Kubernetes ili vendor verzija? Ako se uzme open source Kubernetes, korisnik može raditi šta god želi. Međutim, postoji velika šansa da si samo nanese štetu. S vendor verzijom je to složenije, jer je sve unapred razmišljeno i podešeno. Najveći nedostatak open source Kubernetes-a je potreba za stručnjacima. S vendor verzijom kompanija se oslobađa ove brige, ali će morati odlučiti: platiti svojim stručnjacima ili vendoru.
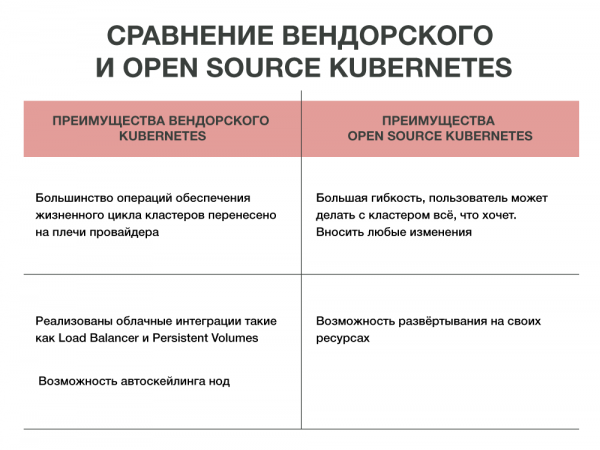
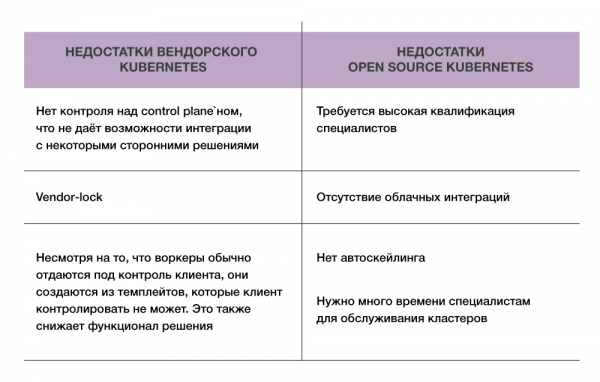
Pa, prednosti su očigledne, a mane takođe poznate. Neizbežno je jedno: Kubernetes rešava mnoštvo problema automatizovanjem upravljanja velikim brojem kontejnera. A koju odabrati, open source ili vendor verziju, svako donosi odluku sam.
Članak je pripremio Dmitrij Krasnov, vodeći arhitekta usluge Containerum provajdera #CloudMTS.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish