

Napomena prev.: ovog ciklusa bio je posvećen upoznavanju sa mogućnostima Istio i njihovom demonstracijom u akciji. Sada ćemo govoriti o složenijim aspektima konfiguracije i korišćenja ovog service mesh-a, a posebno o precizno podesivoj rutiranju i upravljanju mrežnim saobraćajem.
Podsećamo takođe da se u članku koriste konfiguracije (manifesti za Kubernetes i Istio) iz repozitorijuma .
Upravljanje saobraćajem
S Istio u klasteru se pojavljuju nove mogućnosti koje omogućavaju:
- Dinamičko rutiranje zahteva: kanarinske ispuštanja, A/B testiranje;
- Ravnoteža opterećenja: jednostavna i dosledna, zasnovana na heširanju;
- Obnova nakon padova: tajmauti, ponovljeni pokušaji, circuit breakers;
- Uvođenje grešaka: kašnjenja, prekinuti zahtevi itd.
U nastavku članka će se ove mogućnosti prikazati na primeru izabranog aplikacije i usput će biti predstavljene nove koncepcije. Prva takva koncepcija biće DestinationRules (tj. pravila o primaocu saobraćaja/zahteva — pr. prev.), uz pomoć kojih aktiviramo A/B testiranje.
A/B testiranje: DestinationRules u praksi
A/B testiranje se primenjuje u slučajevima kada postoje dve verzije aplikacije (obično se vizualno razlikuju) i nismo 100% sigurni koja će poboljšati interakciju sa korisnikom. Zato istovremeno pokrećemo obe verzije i prikupljamo metrike.
Za postavljanje druge verzije frontend-a, potrebne za demonstraciju A/B testiranja, izvršite sledeću komandu:
$ kubectl apply -f resource-manifests/kube/ab-testing/sa-frontend-green-deployment.yaml
deployment.extensions/sa-frontend-green created
Manifest deployment-a za "zelenu verziju" se razlikuje na dva mesta:
- Slika se zasniva na drugom tagu —
istio-green, - Pod-ovi imaju label
version: green.
Pošto oba deployment-a imaju label app: sa-frontend, zahtevi koji se rutiraju virtuelnom uslugom sa-external-services na servis sa-frontend, biće preusmereni na sve njegove instance i opterećenje će se raspodeliti putem , što će dovesti do sledeće situacije:
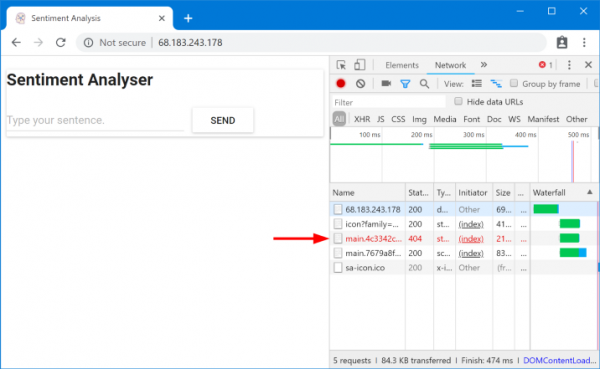
Zahtevani fajlovi nisu pronađeni
Ovi fajlovi nisu pronađeni zbog toga što se u različitim verzijama aplikacije drugačije nazivaju. Hajde da se uverimo u to:
$ curl --silent http://$EXTERNAL_IP/ | tr '"' 'n' | grep main
/static/css/main.c7071b22.css
/static/js/main.059f8e9c.js
$ curl --silent http://$EXTERNAL_IP/ | tr '"' 'n' | grep main
/static/css/main.f87cd8c9.css
/static/js/main.f7659dbb.js
To znači da index.html, zahtijevajući jednu verziju statičkih datoteka, može biti poslan od strane balansera opterećenja na podove koji imaju drugu verziju, gdje, iz očitih razloga, takvih datoteka nema. Stoga, da bi aplikacija radila, potrebno je postaviti ograničenje: „ista verzija aplikacije koja je dala index.html, treba poslužiti i naknadne zahtjeve».
Ostvarit ćemo cilj putem dosljednog balansiranja opterećenja temeljenog na hešovima (Dosljedno Balansiranje Opterećenja na Osnovu Hešova). U ovom slučaju zahtjevi od jednog klijenta šalju se na isti primjerak backenda, koristeći unaprijed određenu osobinu — na primjer, HTTP-zaglavlje. Ovo se implementira pomoću DestinationRules.
DestinationRules
Nakon što VirtualService usmjeri zahtjev na potrebnu uslugu, putem DestinationRules možemo definirati politike koje će se primjenjivati na promet namijenjen instancama te usluge:
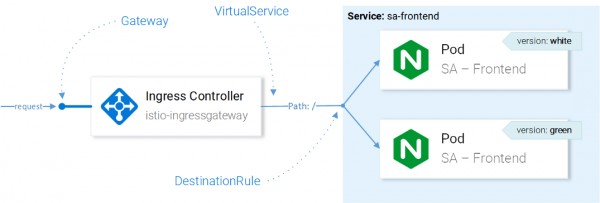
Upravljanje prometom s Istio resursima
Napomena: Utjecaj Istio resursa na mrežni promet je ovdje predstavljen u pojednostavljenoj verziji za razumijevanje. Da budemo precizni, odluka o tome na koji primjerak slati zahtjev donosi Envoy u Ingress Gatewayu, postavljenom u CRD.
Pomoću Destination Rules možemo konfigurirati balansiranje opterećenja kako bi se koristili dosljedni heševi i osigurali odgovori istog primjerka usluge istom korisniku. Sljedeća konfiguracija omogućava ovo ():
apiVersion: networking.istio.io/v1alpha3
kind: DestinationRule
metadata:
  name: sa-frontend
spec:
  host: sa-frontend
  trafficPolicy:
    loadBalancer:
      consistentHash:
        httpHeaderName: version   # 1
1 — heš će se generirati na osnovu sadržaja HTTP-zaglavlja version.
Primijenite konfiguraciju sljedećom komandom:
$ kubectl apply -f resource-manifests/istio/ab-testing/destinationrule-sa-frontend.yaml
destinationrule.networking.istio.io/sa-frontend stvoreno
Sada izvršite donju komandu i provjerite da li dobijate potrebne datoteke kada navedete zaglavlje version:
$ curl --silent -H "version: yogo" http://$EXTERNAL_IP/ | tr '"' 'n' | grep mainNapomena: Da biste dodali različite vrijednosti u zaglavlju i testirali rezultate izravno u pregledniku, možete koristiti za Chrome (ili za Firefox — napomena prev..
Uopće, DestinationRules imaju više mogućnosti u području balansiranja opterećenja — detalje provjerite kod .
Prije nego što nastavimo s proučavanjem VirtualService-a, uklonićemo "zelenu verziju" aplikacije i odgovarajuće pravilo za usmjeravanje prometa izvršavajući sljedeće naredbe:
$ kubectl delete -f resource-manifests/kube/ab-testing/sa-frontend-green-deployment.yaml
dependency.extensions "sa-frontend-green" je obrisana
$ kubectl delete -f resource-manifests/istio/ab-testing/destinationrule-sa-frontend.yaml
destinationrule.networking.istio.io "sa-frontend" je obrisana
Zrcaljenje: Virtual Services u praksi
Shadowing ("ekraniranje") ili Mirroring ("zrcaljenje") koristi se kada želimo testirati promjenu u produkciji, a da pritom ne utječemo na krajnje korisnike: za to dupliciramo ("zrcalimo") zahtjeve na drugu instancu, gdje su izvršene potrebne promjene, i pratimo posljedice. Jednostavnije rečeno, to je kada vaša kolega odabere najkritičniji problem i napravi pull request u obliku takvog ogromnog komada prljavštine da ga niko ne može stvarno pregledati.
Da bismo provjerili ovaj scenario u akciji, kreiraćemo drugu instancu SA-Logic sa greškama (buggy), izvršavajući sljedeću naredbu:
$ kubectl apply -f resource-manifests/kube/shadowing/sa-logic-service-buggy.yaml
dependency.extensions/sa-logic-buggy je kreirana
Sada ćemo izvršiti naredbu kako bismo se uvjerili da sve instance sa app=sa-logic imaju i oznake sa odgovarajućim verzijama:
$ kubectl get pods -l app=sa-logic --show-labels
NAME                              READY   LABELS
sa-logic-568498cb4d-2sjwj         2/2     app=sa-logic,version=v1
sa-logic-568498cb4d-p4f8c         2/2     app=sa-logic,version=v1
sa-logic-buggy-76dff55847-2fl66   2/2     app=sa-logic,version=v2
sa-logic-buggy-76dff55847-kx8zz   2/2     app=sa-logic,version=v2
Servis sa-logic usmjeren je na podove s oznakom app=sa-logic, stoga će svi zahtjevi biti raspodijeljeni između svih instanci:
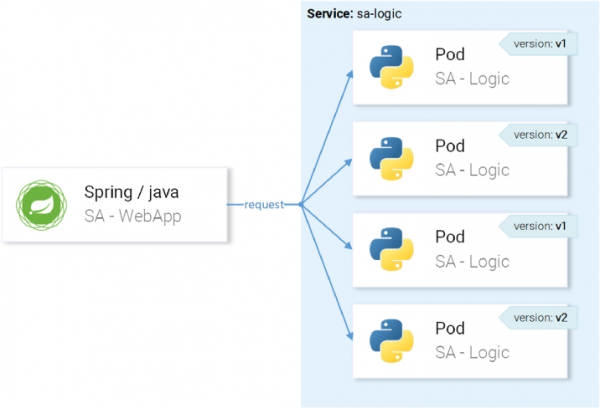
… ali želimo da se zahtjevi usmjere na instance s verzijom v1 i zrcale na instance s verzijom v2:
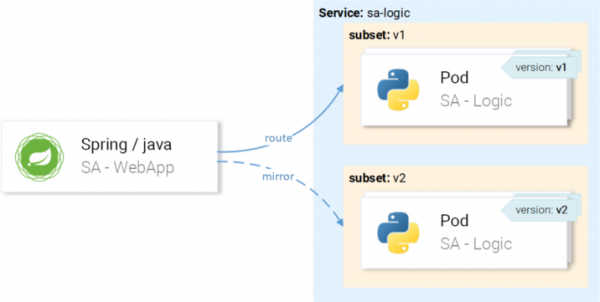
To ćemo postići putem VirtualService-a u kombinaciji s DestinationRule, gdje pravila definiraju podskupove i rute VirtualService-a prema određenom podskupu.
Definiranje podskupova u Destination Rules
Podskupovi (subsets) definiraju se sljedećom konfiguracijom ():
apiVersion: networking.istio.io/v1alpha3
kind: DestinationRule
metadata:
  name: sa-logic
spec:
  host: sa-logic    # 1
  subsets:
  - name: v1        # 2
    labels:
      version: v1   # 3
  - name: v2
    labels:
version: v2- Host (
host) definira da se ovo pravilo primjenjuje samo u slučajevima kada je ruta usmjerena prema servisusa-logic; - Imena (
name) podskupova koriste se prilikom usmjeravanja na instance podskupa; - Oznaka (
label) definiše parove ključ-vrednost kojima primeri treba da odgovaraju da bi postali deo podskupa.
Primijenite konfiguraciju sljedećom komandom:
$ kubectl apply -f resource-manifests/istio/shadowing/sa-logic-subsets-destinationrule.yaml
destinationrule.networking.istio.io/sa-logic kreiran
Sada kada su podskupovi definisani, možemo preći dalje i konfigurisati VirtualService da primeni pravila na upite ka sa-logic, kako bi oni:
- Bili usmereni ka podskupu
v1, - Bili ogledani ka podskupu
v2.
Sledeći manifest omogućava postizanje željenog ():
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: sa-logic
spec:
  hosts:
    - sa-logic
  http:
  - route:
    - destination:
        host: sa-logic
        subset: v1
    mirror:
      host: sa-logic
      subset: v2
Objašnjenja ovde nisu potrebna, pa hajde da odmah pogledamo u akciji:
$ kubectl apply -f resource-manifests/istio/shadowing/sa-logic-subsets-shadowing-vs.yaml
virtualservice.networking.istio.io/sa-logic kreiran
Dodajemo opterećenje pozivom sledeće komande:
$ while true; do curl -v http://$EXTERNAL_IP/sentiment
    -H "Content-type: application/json"
    -d '{"sentence": "I love yogobella"}';
    sleep .8; done
Pogledajmo rezultate u Grafani, gde se može videti da verzija sa greškama (buggy) uzrokuje greške za ~60 % upita, ali nijedna od tih grešaka ne utiče na krajnje korisnike, jer im odgovara funkcionalna usluga.
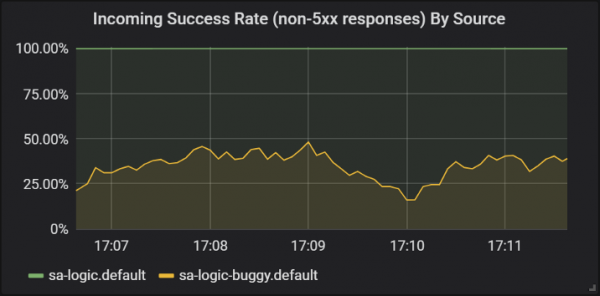
Uspešnost odgovora različitih verzija usluge sa-logic
Ovde smo prvi put videli kako se VirtualService primenjuje u odnosu na Envoy-e naših usluga: kada sa-web-app upiše zahtev prema sa-logic, on prolazi kroz sidecar Envoy, koji — preko VirtualService — postavlja zahtev ka podskupu v1 i ogledanje zahteva ka podskupu v2 usluge. sa-logic.
Znam: već ste pomislili da su Virtual Services jednostavni. U sledećem delu ćemo ovo mišljenje proširiti sa time da su oni zaista sjajni.
Kanarečke verzije
Canary Deployment — proces izdavanja nove verzije aplikacije za mali broj korisnika. Koristi se da bi se osiguralo da nema problema u izdanju i tek nakon toga, kada smo sigurni u dovoljnu kvalitetu (izdanja), proširiti na većeopublike.
Za demonstraciju kanarečkih izdanja nastavićemo rad sa podskupom buggy u sa-logic.
Nećemo se držati za male stvari već ćemo odmah preusmeriti 20 % korisnika na verziju sa greškama (ona će predstavljati naš kanarečki izdanje), a preostalih 80 % na normalnu uslugu. Za to ćemo primeniti sledeći VirtualService ():
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: sa-logic
spec:
  hosts:
    - sa-logic
  http:
  - route:
    - destination:
        host: sa-logic
        subset: v1
      weight: 80         # 1
    - destination:
        host: sa-logic
        subset: v2
      weight: 20 # 1
1 — to je težina (težina), koja definiše procenat zahteva koji će biti usmereni na primaoca ili potset jenu primaoca.
Ažuriraćemo prethodnu konfiguraciju VirtualService sa sa-logic sledećom komandom:
$ kubectl apply -f resource-manifests/istio/canary/sa-logic-subsets-canary-vs.yaml
virtualservice.networking.istio.io/sa-logic podešen
… i odmah ćemo videti da deo zahteva dovodi do grešaka:
$ while true; do
   curl -i http://$EXTERNAL_IP/sentiment
   -H "Content-type: application/json"
   -d '{"sentence": "I love yogobella"}'
   --silent -w "Vreme: %{time_total}s t Status: %{http_code}n"
   -o /dev/null; sleep .1; done
Vreme: 0.153075s Status: 200
Vreme: 0.137581s Status: 200
Vreme: 0.139345s Status: 200
Vreme: 30.291806s Status: 500
VirtualServices aktiviraju kanarijske izbacivanja: u ovom slučaju smo suzili potencijalne posledice problema na 20 % korisničke baze. Odlično! Sada, svaki put kada nismo sigurni u svoj kod (drugim rečima — uvek…), možemo koristiti zrcaljenje i kanarijska izbacivanja.
Tajmeri i ponovne pokušaje
Ali greške ne postoje uvek u kodu. Na listi "" na prvom mestu se nalazi pogrešno verovanje da je "mreža pouzdana". U stvarnosti, mreža nije pouzdana, i iz tog razloga su nam potrebni tajmeri (timeouts) i ponovne pokušaje (retries).
Za demonstraciju, nastavićemo s istim problemom verzije sa-logic (buggy), a nepouzdano stanje mreže bićemo u stanju da simuliramo slučajnim greškama.
Neka naš servis s greškama ima 1/3 šanse za predugo čekanje odgovora, 1/3 za završavanje s greškom Internal Server Error i 1/3 za uspešno vraćanje stranice.
Da bismo ublažili posledice ovakvih problema i učinili život korisnika boljim, možemo:
- dodati tajmer, ako servis odgovara duže od 8 sekundi,
- preduzeti ponovnu pokušaj, ako dođe do greške u zahtevu.
Za implementaciju koristićemo takvu definiciju resursa ():
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: sa-logic
spec:
  hosts:
    - sa-logic
  http:
  - route:
    - destination:
        host: sa-logic
        subset: v1
      weight: 50
    - destination:
        host: sa-logic
        subset: v2
      weight: 50
    timeout: 8s           # 1
    retries:
      attempts: 3         # 2
perTryTimeout: 3s # 3- Tajmer za zahtev je postavljen na 8 sekundi;
- Ponovne pokušaje zahteva preduzimaju se 3 puta;
- Svaka pokušaja se smatra neuspješnom ako vrijeme odziva prelazi 3 sekunde.
Tako smo postigli optimizaciju, jer korisnik ne mora čekati više od 8 sekundi i poduzet ćemo tri nova pokušaja da dobijemo odgovor u slučaju grešaka, povećavajući šanse za uspješan odgovor.
Primijenite ažuriranu konfiguraciju sljedećom komandom:
$ kubectl apply -f resource-manifests/istio/retries/sa-logic-retries-timeouts-vs.yaml
virtualservice.networking.istio.io/sa-logic konfiguriran
I provjerite u grafikonima Grafana da je broj uspješnih odgovora porastao iznad:
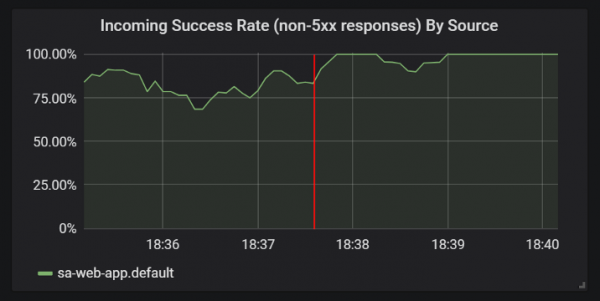
Poboljšanja u statistici uspješnih odgovora nakon dodavanja vremenskih ograničenja i ponovnih pokušaja
Prije nego što pređemo na sljedeći odjeljak (a tačnije — već na sljedeći dio članka, jer u ovom više neće biti praktičnih eksperimenata — napomena prev.), obrišite sa-logic-buggy i VirtualService, izvršavajući sljedeće komande:
$ kubectl delete deployment sa-logic-buggy
deployment.extensions “sa-logic-buggy” obrisan
$ kubectl delete virtualservice sa-logic
virtualservice.networking.istio.io “sa-logic” obrisan
Obrasci Circuit Breaker i Bulkhead
Riječ je o dva važna obrasca u mikroservisnoj arhitekturi koja omogućavaju samostalno obnavljanje (self-healing) servisa.
Circuit Breaker (“automatski prekidač”) se koristi za prekidanje zahtjeva koji dolaze na instancu servisa koja se smatra nezdravom, dok se obnavlja, a zahtjevi klijenata preusmjeravaju na zdrave instance ovog servisa (što povećava postotak uspješnih odgovora). (Napomena prev.: Detaljniji opis obrasca može se naći, na primjer, .)
Bulkhead (“pregrada”) izoluje greške u servisima od obezbeđivanja cijelog sistema. Na primjer, servis B je pokvaren, dok drugi servis (klijent servisa B) šalje zahtjev servisu B, što rezultira da troši svoju grupu niti i ne može obraditi druge zahtjeve (čak i ako se ne odnose na servis B). (Napomena prev.: Detaljniji opis obrasca može se naći, na primjer, .)
Ometat ću detalje implementacije ovih obrazaca, jer ih je lako pronaći u , a također želim prikazati autentifikaciju i autorizaciju, o čemu će se govoriti u sljedećem dijelu članka.
P.S. od prevodioca
Takođe pročitajte na našem blogu:
- «Nazad ka mikroservisima zajedno sa Istio»: , ;
- «»;
- «».
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish