

Toolkit za početne pentestere: predstavljamo kratak pregled najvažnijih alata koji će vam koristiti prilikom pentestiranja unutarnje mreže. Ovi alati se već aktivno koriste među širokim spektrom stručnjaka, stoga je korisno znati o njihovim mogućnostima i ovladati njima.
Sadržaj:
Nmap
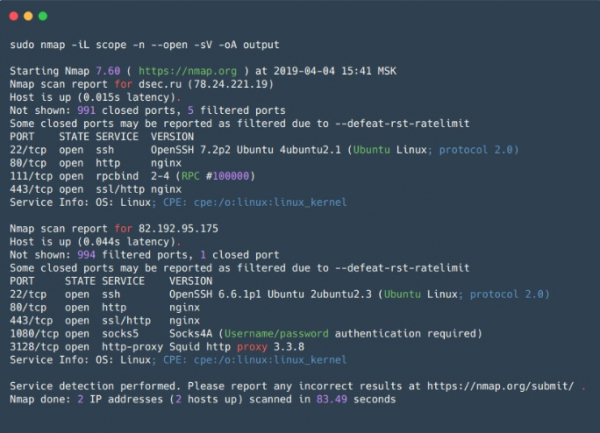
– open-source alat za skeniranje mreža, jedan od najpopularnijih alata među stručnjacima za sigurnost i sistemskim administratorima. Prvenstveno se koristi za skeniranje portova, ali osim toga nudi veliki niz korisnih funkcija, što ga suštinski čini 'super alatom' za istraživanje mreža. Osim provjere otvorenih/zatvorenih portova, Nmap može identificirati uslugu koja sluša na otvorenom portu i njenu verziju, a ponekad pomaže i u određivanju operativnog sistema. Nmap podržava skripte za skeniranje (NSE – Nmap Scripting Engine). Uz pomoć skripti je moguće provjeriti ranjivosti za različite usluge (ako, naravno, za njih postoje skripte, ili ih uvijek možete napisati sami) ili probati da provalite lozinke za različite usluge.
Na taj način, Nmap omogućava detaljno mapiranje mreže, sakupljanje maksimuma informacija o aktivnim uslugama na hostovima unutar mreže, kao i preventivnu provjeru određenih ranjivosti. Nmap također ima fleksibilne opcije skeniranja, mogućnost podešavanja brzine skeniranja, broja niti, broja grupa za skeniranje itd.
Jednostavan je za korištenje prilikom skeniranja malih mreža i nezamjenjiv za ciljno skeniranje pojedinačnih hostova.
Brzo radi s malim opsegom hostova;
Prednosti:
- Fleksibilnost podešavanja — mogućnost kombiniranja opcija kako bi se dobili maksimalno informativni podaci u prihvatljivom vremenskom okviru;
- Paralelno skeniranje — lista ciljanih hostova se dijeli na grupe, a zatim svaka grupa se po redu skenira, pri čemu unutar grupe se koristi paralelno skeniranje. Također, podjela u grupe predstavlja manji nedostatak (vidi u nastavku);
- Preddefinisani setovi skripti za različite zadatke — ne gubite vrijeme na pronalaženje konkretnih skripti, već jednostavno navedite grupe skripti.
- Preddefinisani setovi skripti za različite zadatke — ne morate trošiti puno vremena na pronalaženje konkretnih skripti, već možete odabrati grupe skripti;
- Izvještaj rezultata — 5 različitih formata, uključujući XML, koji se može uvesti u druge alate;
Mane:
- Skeniranje grupe hostova — informacije o bilo kojem hostu nisu dostupne dok se ne završi skeniranje cijele grupe. Ovo se rješava postavljanjem maksimalne veličine grupe i maksimalnog vremenskog intervala u restrikcijama čekanja na odgovor na zahtjev, prije nego što se obustave pokušaji ili izvrši još jedan;
- Tokom skeniranja Nmap šalje SYN pakete na ciljnu portu i čeka bilo kakav odgovor ili isteknuće vremenskog roka, u slučaju da nema odgovora. Ovo negativno utiče na performanse skenera u cijelosti, u poređenju sa asinkronim skenerima (npr. zmap ili masscan);
- Tokom skeniranja velikih mreža korišćenje oznaka za ubrzavanje skeniranja (—min-rate, —min-parallelism) može dati false-negative rezultate, propuštajući otvorene portove na hostu. Također treba koristiti ove opcije s oprezom, jer visoka brzina paketiranja može dovesti do nenamjernog DoS-a.
Zmap
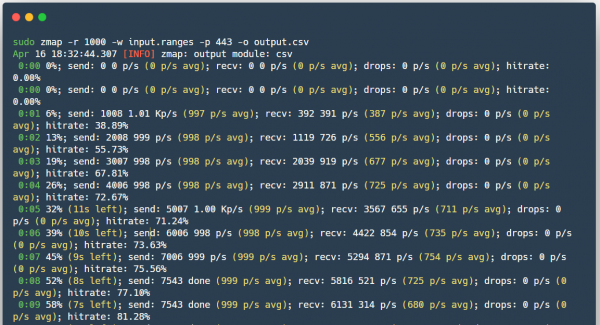
(ne miješati sa ZenMap) — također je skener sa otvorenim kodom, razvijan kao brža alternativa Nmap-u.
Za razliku od Nmap-a — Zmap pri slanju SYN paketa ne čeka da se vrati odgovor, već nastavlja skeniranje, paralelno čekajući odgovore od svih hostova, tako da zapravo ne održava stanje veze. Kada odgovor na SYN paket stigne, Zmap će na osnovu sadržaja paketa shvatiti koji port i na kojem hostu je bio otvoren. Dodatno, Zmap šalje samo jedan SYN paket na skenirani port. Također postoji mogućnost korišćenja PF_RING-a za brzo skeniranje velikih mreža, ako slučajno imate na raspolaganju 10-gigabitni interfejs i kompatibilnu mrežnu karticu.
Prednosti:
- Brzina skeniranja;
- Zmap generira Ethernet okvire bez prolaska kroz TCP/IP sistemski sloj;
- Mogućnost korišćenja PF_RING;
- ZMap randomizuje ciljeve za ravnomjernu raspodijelu opterećenja na skeniranom dijelu;
- Mogućnost integracije sa ZGrab (alat za prikupljanje informacija o servisima na aplikacionom nivou L7).
Mane:
- Može uzrokovati prekid usluga mrežnoj opremi, na primjer, obustaviti rad posredničkih rutera, uprkos raspodijeljenom opterećenju, jer će svi paketi prolaziti kroz jedan ruter.
Masscan
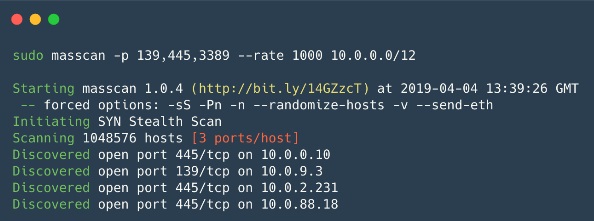
— nevjerovatno, ali ovo je skener s otvorenim izvorom, koji je razvijen s jednom svrhom — da skenira Internet još brže (manje od 6 minuta brzinom ~10 miliona paketa/s). Praktično radi gotovo isto kao i Zmap, samo još brže.
Prednosti:
- Sintaksa je slična Nmap-u, a program podržava i neke opcije kompatibilne s Nmap-om;
- Brzina rada — jedan od najbržih asinkronih skenerâ.
- Fleksibilan mehanizam skeniranja — obnavljanje prekinutog skeniranja, raspodjela opterećenja na više uređaja (poput Zmap-a).
Mane:
- Kao i kod Zmap-a, opterećenje na samoj mreži je izuzetno visoko, što može dovesti do DoS;
- Podrazumijevano nema mogućnosti skeniranja na aplikacijskom nivou L7;
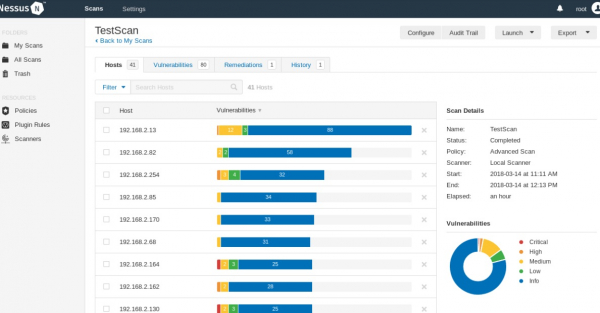
Nessus
— skener za automatizaciju provjere i otkrivanja poznatih ranjivosti u sistemu. Izvorni kod je zatvoren, postoji besplatna verzija Nessus Home, koja omogućava skeniranje do 16 IP adresa s istom brzinom i detaljnim analizom kao u plaćenoj verziji.
Sposoban je da određuje ranjive verzije usluga ili servera, otkriva greške u konfiguraciji sistema, izvršava bruteforce napade na lozinke. Može se koristiti za provjeru tačnosti podešavanja servisa (pošta, ažuriranja itd.), kao i pri pripremi za PCI DSS audit. Osim toga, u Nessus može se prenijeti korisničke podatke za host (SSH ili domena račun) i skener će dobiti pristup hostu i izvršiti provjere direktno na njemu, ova opcija se naziva credential scan. Prikladan je za kompanije koje provode audite svojih mreža.
Prednosti:
- Određeni scenariji za svaku ranjivost, čija se baza kontinuirano ažurira;
- Izvještavanje o rezultatima — običan tekst, XML, HTML i LaTeX;
- Nessus API — omogućava automatizaciju procesa skeniranja i dobijanja rezultata;
- Credential Scan, možete koristiti korisničke podatke Windows ili Linux za provjeru ažuriranja ili drugih ranjivosti;
- Mogućnost pisanja vlastitih ugrađenih modula sigurnosti — u skeneru postoji vlastiti jezik skriptiranja NASL (Nessus Attack Scripting Language);
- Možete postaviti vrijeme za redovno skeniranje lokalne mreže — na taj način će Služba Informacione Bezbednosti biti upoznata sa svim promjenama u bezbjednosnoj konfiguraciji, pojavom novih hostova i korišćenjem zajedničkih lozinki ili podrazumevanih lozinki.
Mane:
- Moguća su oštećenja u radu skeniranih sistema - s isključenom opcijom sigurnosnih provera potrebno je raditi pažljivo;
- Verzija koja omogućava komercijalnu upotrebu nije besplatna.
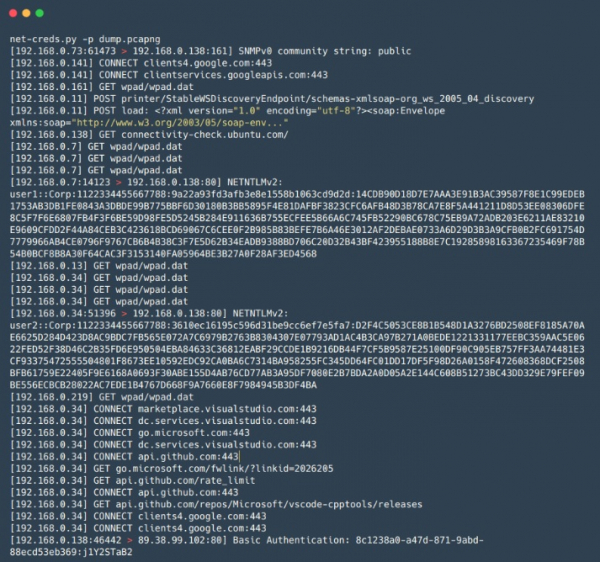
Net-Creds
— alat na jeziku Python za prikupljanje lozinki i hešova, kao i drugih informacija, poput posećenih URL-ova, preuzetih fajlova i drugih informacija iz saobraćaja, kako u realnom vremenu tokom MiTM napada, tako i iz prethodno sačuvanih PCAP fajlova. Pogodan je za brzo i površinsko analizu velikih količina saobraćaja, na primer, tokom mrežnih MiTM napada kada je vreme ograničeno, a ručna analiza uz pomoć Wireshark-a zahteva mnogo vremena.
Prednosti:
- Identifikacija servisa zasniva se na analizi paketa umesto na određivanju servisa prema broju korišćenog porta;
- Jednostavan za korišćenje;
- Širok spektar podataka koji se mogu ekstraktovati - uključujući korisnička imena i lozinke za FTP, POP, IMAP, SMTP, NTLMv1/v2 protokole, kao i informacije iz HTTP zahteva, poput login formi i basic auth;
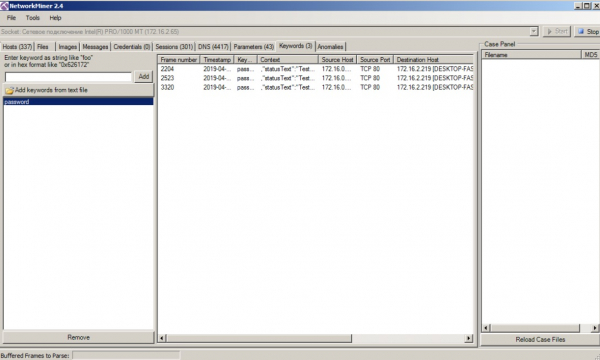
network-miner
— analog Net-Creds u principu rada, međutim ima veću funkcionalnost, na primer, postoji opcija za ekstrakciju fajlova prenetih putem SMB protokola. Kao i Net-Creds, koristan je kada je potrebno brzo analizirati velike količine saobraćaja. Takođe poseduje pregledni grafički interfejs.
Prednosti:
- Grafički interfejs;
- Vizualizacija i klasifikacija podataka po grupama - pojednostavljuje analizu saobraćaja i čini je bržom.
Mane:
- U probnoj verziji neki funkcionalnosti su ograničene.
mitm6
— alat za izvođenje napada na IPv6 (SLAAC-attack). IPv6 je prioritetan u operativnom sistemu Windows (uopšte, i u ostalim operativnim sistemima), a u podrazumevanoj konfiguraciji IPv6 interfejs je uključen, što omogućava napadaču da postavi svoj DNS server žrtvi korišćenjem Router Advertisement paketa, a nakon toga napadač može da zameni DNS žrtve. Odlično se uklapa za izvođenje Relay napada zajedno sa alatom ntlmrelayx, što omogućava uspešne napade na Windows mreže.
Prednosti:
- Savršeno funkcioniše u mnogim mrežama upravo zbog standardnih konfiguracija Windows hostova i mreža;
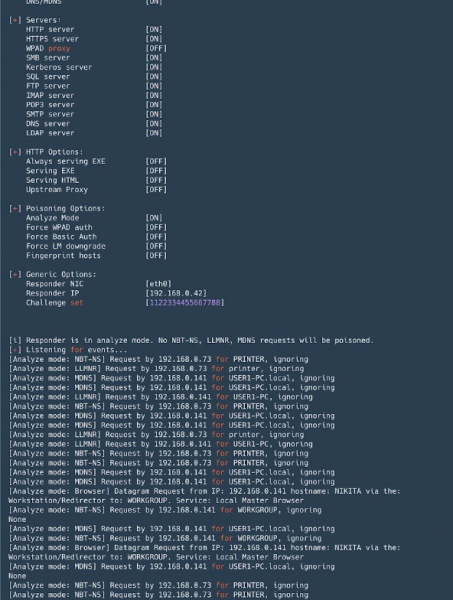
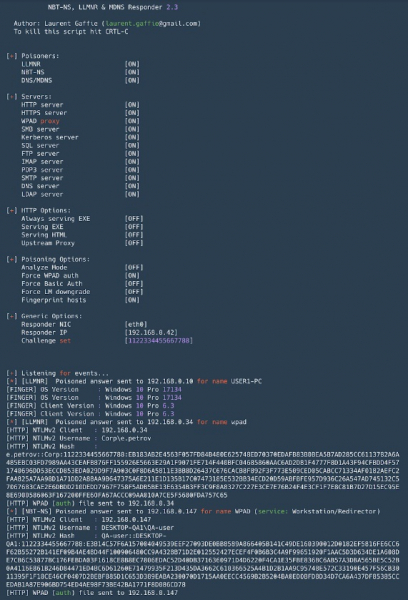
Responder
— alat za spoofing širokopojasnih protokola rešavanja imena (LLMNR, NetBIOS, MDNS). Neprocenjiv alat u Active Directory mrežama. Pored spoofinga, takođe može da presretne NTLM autentifikaciju, a u paketu dolazi i set alata za prikupljanje informacija i izvođenje NTLM-Relay napada.
Prednosti:
- Zadano podiže nekoliko servera sa podrškom za NTLM autentifikaciju: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Omogućava zamenu DNS-a u slučaju MITM napada (ARP spoofing itd.);
- Otisak hostova koji su izvršili broadcast zahtev;
- Analiziraj modul — za pasivno posmatranje zahteva;
- Format presretnutih heševa pri NTLM autentifikaciji je kompatibilan sa John the Ripper i Hashcat.
Mane:
- Prilikom pokretanja pod Windows-om, vezivanje porta 445 (SMB) je povezano sa određenim teškoćama (potrebno je zaustaviti odgovarajuće servise i ponovo pokrenuti);
Evil_Foca
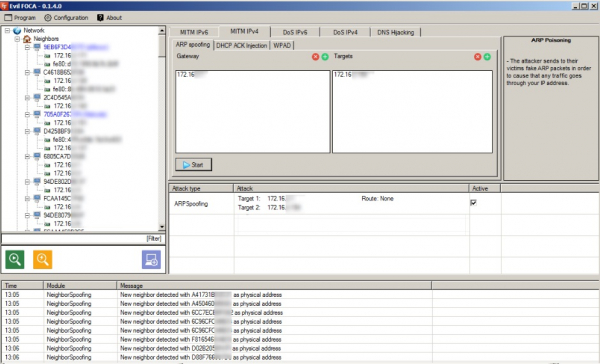
— alat za proveru različitih mrežnih napada u mrežama IPv4 i IPv6. Skenira lokalnu mrežu, identifikuje uređaje, rutere i njihove mrežne interfejse, nakon čega se mogu izvesti različiti napadi na učesnike mreže.
Prednosti:
- Pogodan je za izvođenje MITM napada (ARP spoofing, DHCP ACK-injekcije, SLAAC napad, DHCP spoofing);
- Može se izvesti DoS napad — sa ARP spoofingom za IPv4 mreže, sa SLAAC DoS u IPv6 mrežama;
- Moguće je izvršiti DNS hijacking;
- Jednostavan za korišćenje, sa intuitivnim grafičkim interfejsom.
Mane:
- Radi samo pod Windows-om.
Bettercap
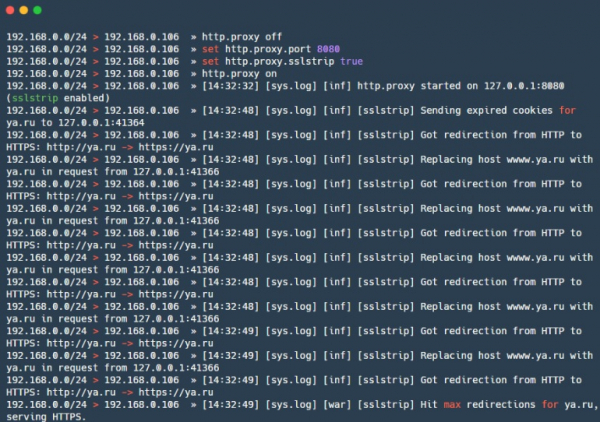
— moćan okvir za analizu i napad na mreže, uključujući i napade na bežične mreže, BLE (bluetooth low energy) i čak MouseJack napade na bežične HID uređaje. Takođe sadrži funkcionalnosti za prikupljanje informacija iz saobraćaja (slično net-creds). U suštini, sveobuhvatan alat. Nedavno je dobio .
Prednosti:
- Snimac kredencijala — može se pratiti posećene URL adrese i HTTPS hostove, HTTP autentifikaciju, kredencijale preko niza različitih protokola;
- Mnoge ugrađene MITM napade;
- Modularni HTTP(S) transparentni proxy — može se kontrolisati saobraćaj prema potrebama;
- Ugrađeni HTTP server;
- Podrška za caplets — datoteke koje omogućavaju opisivanje složenih i automatizovanih napada skriptom.
Mane:
- Neki moduli — na primer, ble.enum — delimično nisu podržani na macOS i Windows-u, neki su namenjeni samo za Linux — packet.proxy.
gateway_finder
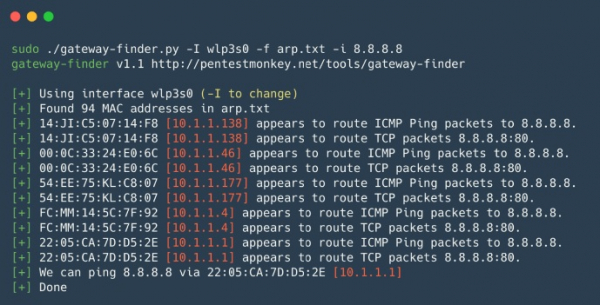
— skripta na Python-u koja pomaže u određivanju mogućih gateway-a u mreži. Pogodna je za proveru segmentacije ili pronalaženje hostova koji mogu usmeravati u potrebnu podmrežu ili internet. Prikladna je za unutrašnje pentestove, kada je potrebno brzo proveriti prisustvo nedozvoljenih ruta ili ruta ka drugim unutrašnjim lokalnim mrežama.
Prednosti:
- Jednostavan za korištenje i prilagodbu.
mitmproxy
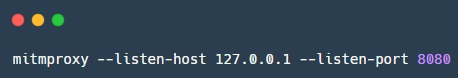
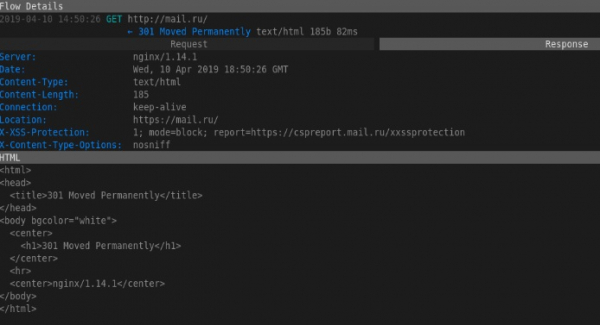
— open-source alat za analizu prometa zaštićenog SSL/TLS-om. mitmproxy je pogodan za presretanje i modifikaciju zaštićenog prometa, naravno, uz određene napomene; alat ne provodi napade na dešifriranje SSL/TLS-a. Koristi se kada je potrebno presresti i zabilježiti promjene u prometu zaštićenom SSL/TLS-om. Sastoji se od Mitmproxy - za proksiranje prometa, mitmdump - sličan tcpdump-u, ali za HTTP(S) promet, i mitmweb - web sučelja za Mitmproxy.
Prednosti:
- Radi sa različitim protokolima, kao i podržava modifikaciju različitih formata, od HTML-a do Protobuf-a;
- API za Python — omogućava pisanje skripti za nestandardne zadatke;
- Može raditi u režimu transparentnog proksija s presretanjem prometa.
Mane:
- Format dumpa nije kompatibilan s ničim — teško je koristiti grep, potrebno je pisati skripte;
SIET
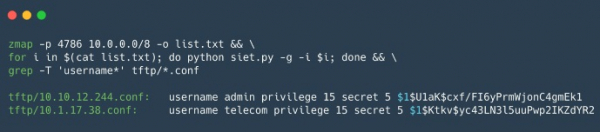
— alat za eksploataciju mogućnosti Cisco Smart Install protokola. Moguće je dobiti i modificirati konfiguraciju, kao i preuzeti kontrolu nad Cisco uređajem. Ako ste uspjeli dobiti konfiguraciju Cisco uređaja, možete je provjeriti pomoću , ovaj alat je koristan za analizu sigurnosti konfiguracije Cisco uređaja.
Prednosti:
Korištenje Cisco Smart Install protokola omogućava:
- Promijeniti adresu tftp-servera na klijentskom uređaju slanjem jednog oštećenog TCP paketa;
- Kopirati konfiguracijski fajl uređaja;
- Zamijeniti konfiguraciju uređaja, na primjer, dodavanjem novog korisnika;
- Ažurirati iOS sliku na uređaju;
- Izvršiti proizvoljan skup komandi na uređaju. Ovo je nova funkcija koja radi samo u verzijama 3.6.0E i 15.2 (2) E iOS-a;
Mane:
- Radi s ograničenim brojem Cisco uređaja, takođe je potreban "bijeli" IP za primanje odgovora s uređaja, ili morate biti u istoj mreži s uređajem;
yersinia
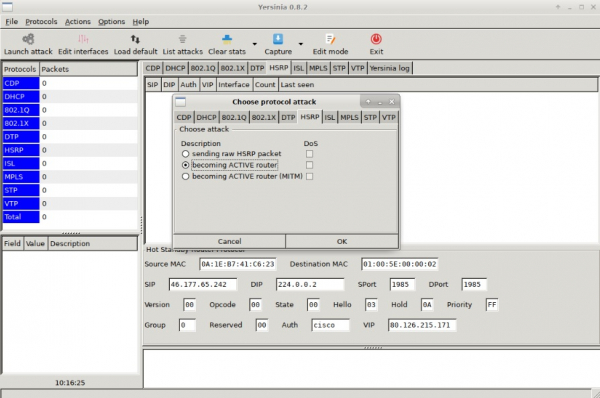
— okvir za L2 napade, kreiran za eksploataciju sigurnosnih nedostataka u različitim mrežnim L2 protokolima.
Prednosti:
- Omogućava izvođenje napada na STP, CDP, DTP, DHCP, HSRP, VTP protokole i druge.
Mane:
- Nije najprikladnije sučelje.
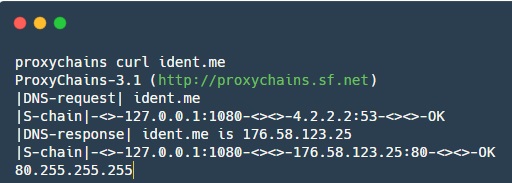
proxychains
— alat koji omogućava preusmjeravanje prometa aplikacije kroz navedeni SOCKS proksy.
Prednosti:
- Pomaže u preusmjeravanju prometa nekih aplikacija koje ne podržavaju rad s proksijem po defaultu;
U ovom članku će kratko razmotriti prednosti i nedostatke osnovnih alata za pentesting unutrašnje mreže. Pratite novosti, planiramo objavljivati slične zbirke i dalje: Web, baze podataka, mobilne aplikacije - o tome ćemo takođe obavezno pisati.
Podelite svoje omiljene alate u komentarima!
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish