

U martu 2019. godine, novi uzorak malicioznog softvera za macOS od strane hakerske grupe OceanLotus postavljen je na VirusTotal, popularnu online uslugu skeniranja. Izvršna datoteka backdoora ima iste sposobnosti kao i prethodna verzija malvera za macOS koju smo analizirali, ali joj je struktura promenjena i teže je uočiti. Nažalost, nismo mogli da pronađemo dropera povezanog s ovim uzorkom, pa trenutno ne znamo vektor infekcije.
Uskoro smo objavili i o tome kako operatori pokušavaju osigurati postojanost, ubrzati izvršavanje koda i smanjiti tragove prisustva u Windows sistemima. Takođe je poznato da ova hakerska grupa ima komponentu i za macOS. Ovaj post detaljno opisuje promene u najnovijoj verziji malvera za macOS u poređenju s prethodnom verzijom (), a takođe se objašnjava kako se procesu analize može automatizovati dešifrovanje stringova koristeći IDA Hex-Rays API.
Analiza
U naredna tri dela opisuje se analiza uzorka s SHA-1 hašom E615632C9998E4D3E5ACD8851864ED09B02C77D2. Datoteka se zove flashlightd, antivirusni proizvodi ESET detektuju je kao OSX/OceanLotus.D.
Anti-debugging i zaštita od sandbox-a
Kao i svi macOS binarni file-ovi OceanLotus-a, uzorak je pakovan UPX-om, ali većina alata za identifikaciju pakovanja ga ne prepoznaje kao takvog. Verovatno zato što većina od njih sadrži potpis koji zavisi od prisustva stringa “UPX”, a takođe su Mach-O potpisi ređi i ne ažuriraju se često. Ova karakteristika otežava statičko prepoznavanje. Zanimljivo je da se nakon raspakovanja ulazna tačka nalazi na početku segmenta __cfstring u segmentu .TEXT. U ovom segmentu postoje atributi flag, kao što je prikazano na slici ispod.
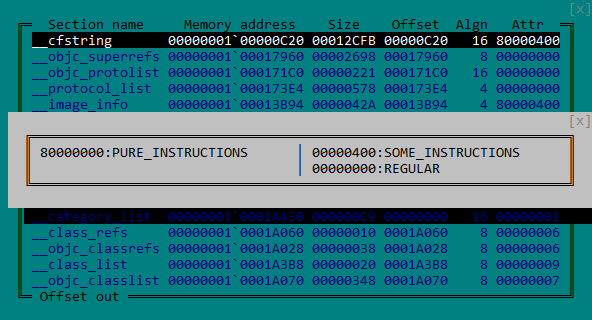
Slika 1. Atributi segmenta MACH-O __cfstring
Kao što je prikazano na slici 2, pozicije koda u segmentu __cfstring omogućavaju obmanu nekih alata za disassembling, prikazujući kod kao stringove.
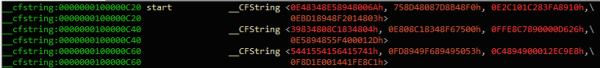
Slika 2. Kod backdoora identifikuje IDA kao podatke
Nakon pokretanja, izvršna datoteka stvara thread kao sredstvo zaštite od debagovanja, čija je jedina svrha stalna provera prisustva debugggera. Za to, thread:
— Pokušava da odvoji bilo koji debugger, pozivajući ptrace sa PT_DENY_ATTACH kao parametar zahteva
— Proverava da li su određeni izuzeti portovi otvoreni pozivajući funkciju task_get_exception_ports
— Provjerava je li debugger povezan, kao što je prikazano na slici ispod, provjerom postojanja oznake P_TRACED u trenutnom procesu
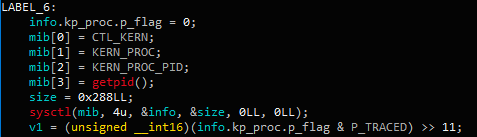
Slika 3. Provjera veze debuggera putem funkcije sysctl
Ako nadgledni mehanizam otkrije prisutnost debuggera, poziva se funkcija izlaz. Osim toga, potom uzorak provjerava okruženje izvršavajući dvije naredbe:
ioreg -l | grep -e "Manufacturer" i sysctl hw.model
Nakon toga uzorak provjerava vraćenu vrijednost prema čvrsto kodiranom popisu poznatih virtualizacijskih sustava: acle, vmware, virtualbox ili parallels. Na kraju, sljedeća naredba provjerava je li mašina jedan od sljedećih modela “MBP”, “MBA”, “MB”, “MM”, “IM”, “MP” i “XS”. To su kodovi modela sustava, primjerice, “MBP” označava MacBook Pro, “MBA” – MacBook Air itd.
system_profiler SPHardwareDataType 2>/dev/null | awk '/Boot ROM Version/ {split($0, line, ":");printf("%s", line[2]);}'
Glavni dodaci
Iako se naredbe backdoora nisu promijenile od istraživanja Trend Micro, primijetili smo nekoliko drugih modifikacija. C&C serveri korišteni u ovom uzorku su prilično novi, datum njihove izrade – 22.10.2018.
— daff.faybilodeau[.]com
— sarc.onteagleroad[.]com
— au.charlineopkesston[.]com
URL resursa promijenjen je u /dp/B074WC4NHW/ref=gbps_img_m-9_62c3_750e6b35.
Prvi paket koji se šalje na C&C server sadrži više informacija o host-mašini, uključujući sve podatke prikupljene naredbama iz donje tablice.
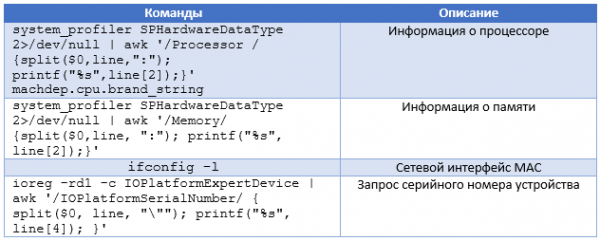
Osim toga, u promjeni konfiguracije, uzorak koristi za mrežno filtriranje ne biblioteku , već vanjsku biblioteku. Kako bi je pronašao, backdoor pokušava dešifrirati svaku datoteku u trenutnom direktoriju koristeći AES-256-CBC s ključem gFjMXBgyXWULmVVVzyxy, dopunjenim nulama. Svaka se datoteka dešifrira i sprema kao /tmp/store, a pokušaj njenog učitavanja kao biblioteke napravljen je koristeći funkciju . Kada pokušaj dešifriranja rezultira uspješnim pozivom dlopen, backdoor izvlači eksportirane funkcije Boriry i ChadylonV, koje su očigledno odgovorne za mrežnu interakciju sa serverom. Nemamo dropera ili drugih datoteka iz izvornog položaja uzorka, pa ne možemo analizirati ovu biblioteku. Štoviše, budući da je komponenta šifrirana, YARA pravilo zasnovano na ovim nizovima neće odgovarati datoteci pronađenoj na disku.
Kao što je opisano u prethodno spomenutom članku, kreira se cliendID. Ovaj identifikator je MD5 hash vraćene vrijednosti jedne od sljedećih komandi:
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformSerialNumber/ { split($0, line, ""); printf("%s", line[4]); }'
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformUUID/ { split($0, line, ""); printf("%s", line[4]); }'
— ifconfig en0 | awk '/ether/{print $2}' (dobiti MAC adresu)
— nepoznata komanda ("x1ex72x0a") koja se koristi u prethodnim primjerima
Prije hashiranja, vraćenoj vrijednosti dodaje se znak "0" ili "1", koji označava postojanje root privilegija. Ovaj clientID se čuva u /Library/Storage/File System/HFS/25cf5d02-e50b-4288-870a-528d56c3cf6e/pivtoken.appex, ako se kod pokrene kao root ili u ~/Library/SmartCardsServices/Technology/PlugIns/drivers/snippets.ecgML u svim ostalim slučajevima. Datoteka je obično skrivena uz pomoć funkcije , njen vremenski žig se mijenja pomoću komande touch -t sa slučajnom vrijednošću.
Dešifrovanje stringova
Kao u prethodnim verzijama, stringovi su enkriptovani koristeći AES-256-CBC (hexadecimalni ključ: 9D7274AD7BCEF0DED29BDBB428C251DF8B350B92 dopunjen nulama, a IV popunjen nulama) putem funkcije . Ključ je promenjen u odnosu na prethodne verzije, ali, budući da grupa i dalje koristi isti algoritam za enkripciju stringova, dešifrovanje može biti automatizovano. Pored ovog posta, objavljujemo IDA skriptu koja koristi API Hex-Rays za dešifrovanje stringova prisutnih u binarnoj datoteci. Ova skripta može pomoći u budućoj analizi OceanLotus i analizi postojećih uzoraka koje još nismo uspeli da dobijemo. Osnova skripte je univerzalna metoda dobijanja argumenata prosleđenih funkciji. Pored toga, ona traži odredišta parametara. Metoda se može ponovo koristiti da bi se dobila lista argumenata funkcije i zatim ih prosledila na povratni poziv (callback).
Znajući prototip funkcije decrypt, skripta pronalazi sve preseke na ovu funkciju, sve argumente, zatim dešifruje podatke i stavlja plain text unutar komentara na adresi preseka. Da bi skripta pravilno radila, mora biti postavljen korisnički alfabet koji koristi funkcija za dekodiranje base64, i mora biti definisana globalna varijabla koja sadrži dužinu ključa (u ovom slučaju DWORD, vidi sliku 4).
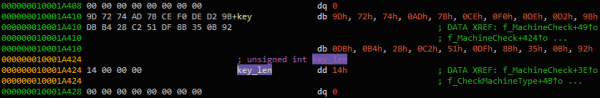
Slika 4. Definisanje globalne varijable key_len
U prozoru Function možete desnim klikom pozvati funkciju dešifrovanja i kliknuti na "Izvuci i dešifruj argumente". Skripta bi trebala smestiti dešifrovane stringove u komentare, kao što je prikazano na slici 5.
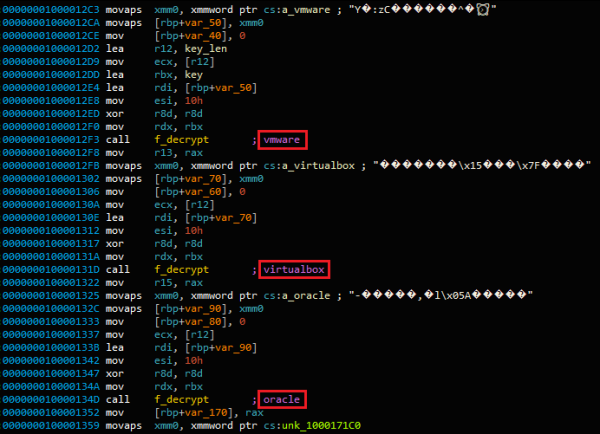
Slika 5. Dešifrovani tekst smešten u komentare
Tako se dešifrovani stringovi praktično grupišu zajedno u IDA prozoru xrefs za ovu funkciju, kao što je prikazano na slici 6.
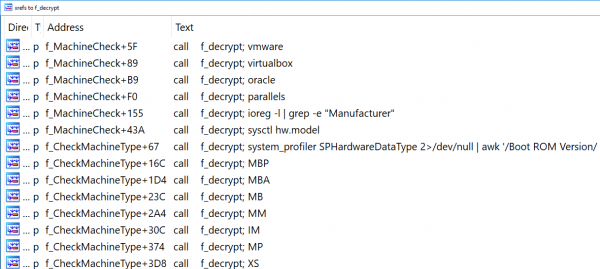
Slika 6. Xrefs za funkciju f_decrypt
Konačnu verziju skripte možete naći na .
Zaključak
Kao što je ranije pomenuto, OceanLotus konstantno unapređuje i ažurira svoj alat. Ovoga puta, kiber grupa je unapredila malver za korisnike Mac-a. Kod se nije mnogo promenio, ali pošto mnogi korisnici Mac-a ignorišu proizvode za zaštitu, sigurnost malvera od otkrivanja je sekundarnog značaja.
ESET proizvodi su već detektovali ovu datoteku u trenutku istraživanja. Pošto je mrežna biblioteka koja se koristi za C&C komunikaciju sada enkriptovana na disku, tačan mrežni protokol koji koriste napadači trenutno nije poznat.
Indikatori kompromitacije
Indikatori kompromitacije, kao i MITRE ATT&CK atributi su takođe dostupni na .
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish