

OpenShift virtualizacija (upstream projekat – Kubernetes: KubeVirt, vidi i ), ranije poznata kao Container-native Virtualization, predstavljena je kao funkcionalnost OpenShift platforme koja je namenjena za implementaciju i upravljanje virtuelnim mašinama (VM) kao osnovnim entitetima Kubernetes-a. Ovakav zadatak je tehnološki složen zbog fundamentalnih razlika tehnologija. Da bismo postigli postavljeni cilj, korišćene su svima poznate tehnologije zasnovane na Red Hat Enterprise Linux i KVM, koje su sa nama već dugi niz godina i dokazale su svoju efikasnost.
U ovom članku razmotrićemo tehničke aspekte OpenShift virtualizacije koji omogućavaju suživot VM i kontejnera unutar jedne platforme koja njime upravlja kao celinom.
Računarske zadatke
Kontejneri koriste mehanizme Linux jezgra, kao što su namespaces i cgroups, za izolaciju procesa i upravljanje resursima. Obično se pod procesima podrazumevaju aplikacije Python, Java ili izvršni fajlovi, ali u stvari to mogu biti bilo koji procesi, poput bash-a, Emacs-a ili vim-a.
A šta je virtuelna mašina? Sa stanovišta hipervizora – to je takođe proces. Ali ne proces aplikacije, već KVM proces koji je odgovoran za izvršavanje određene VM.
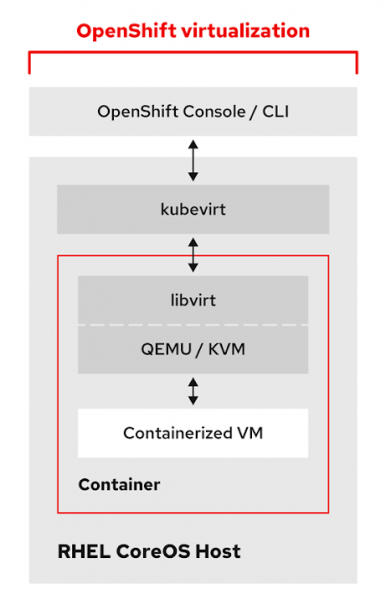
Kontejnerska slika sadrži sve alate, biblioteke i fajlove potrebne za virtuelnu mašinu KVM. Ako inspektujemo pod aktivne VM, videćemo pomoćne programe i procese qemu-kvm. Pored toga, imamo pristup KVM alatima za upravljanje virtuelnim mašinama, kao što su qemu-img, qemu-nbd i virsh.
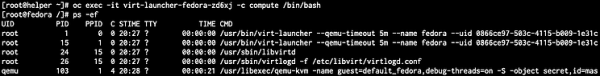
Budući da je virtuelna mašina – pod, automatski nasleđuje sve funkcionalnosti poda u Kubernetes-u. Na VM podovima se primenjuju sheme i kriterijumi planera slični taints, tolerations, affinity i anti-affinity. Takođe dobijate prednosti poput visoke dostupnosti itd. Međutim, postoji jedna važna razlika: obični podovi se ne migriraju s hosta na host u tradicionalnom smislu. Ako se čvor isključi, pod na njemu se prekida i prebacuje na drugi čvor u klasteru. U slučaju virtuelne mašine očekujemo da vidimo živu migraciju.
Kako bi se zatvorila ta praznina, kreirana je custom resource definition (CRD) koja opisuje mehanizam žive migracije, odgovarajući za inicijalizaciju, nadzor i upravljanje živim migracijama VM između radnih čvorova.
apiVersion: kubevirt.io/v1alpha3
kind: VirtualMachineInstanceMigration
metadata:
  name: migration-job
spec:
  vmiName: fedora
Prilikom deaktivacije čvora za sve virtuelne mašine koje imaju postavljenu strategiju evikcije na Live Migration, automatski se kreiraju zadaci migracije. Tako se može kontrolisati ponašanje virtuelnih mašina prilikom premeštanja između čvorova u klasteru. Možete konfigurisati Live Migration, kao i upravljati VM-ovima kao i svim ostalim podovima.
Mreža
Svaki Kubernetes sistem obezbeđuje komunikaciju između čvorova i podova pomoću softverskih SDN mreža. OpenShift nije izuzetak i od treće verzije po defaultu koristi OpenShiftSDN za ovo. Osim toga, u OpenShift 4 je uvedena nova funkcija pod nazivom Multus, koja omogućava pristup više mreža i povezivanje podova na više njih istovremeno.
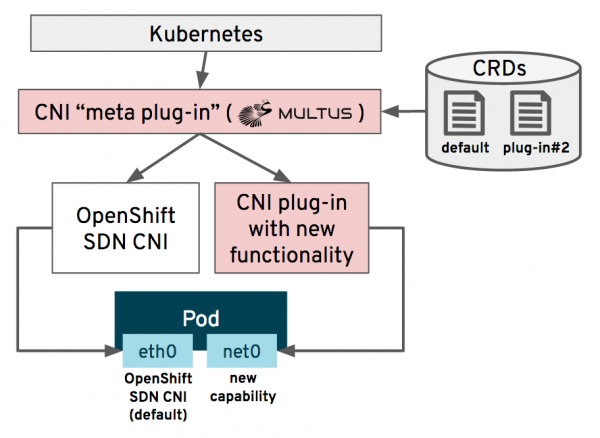
Uz pomoć Multus, administrator može postaviti dodatne mreže CNI koje će zatim biti implementirane i podešene na klasteru posebnim operaterom Cluster Network Operator. Nakon toga, podovi se povezuju na jednu ili više od ovih mreža, obično na standardni OpenShiftSDN i dodatni interfejs. Uređaji SR-IOV, standardni Linux Bridge, uređaji MACVLAN i IPVLAN – sve ovo takođe može biti korišćeno, ako je potrebno vašoj VM. Na slici ispod prikazano je kako postaviti Multus CNI za bridge mrežu na interfejsu eth1:
apiVersion: operator.openshift.io/v1
kind: Network
metadata:
  name: cluster
spec:
  additionalNetworks:
  - name: multus1
rawCNIConfig: '{ "cniVersion": "0.3.1", "type": "bridge", "master": "eth1", "ipam":
   { "type": "static", "addresses": [ { "address": "191.168.1.1/24" } ] } }'
   type: Raw
U kontekstu OpenShift virtualizacije to znači da se VM može direktno povezati na eksternu mrežu, mimo SDN. Ovo je važno za virtuelne mašine koje su premeštene na OpenShift iz Red Hat Virtualization ili VMware vSphere, jer u prisustvu pristupa na drugom nivou OSI neće biti promene mrežnih podešavanja. Ovo takođe znači da VM može imati mrežnu adresu na koju se pristupi mimo SDN. Tako možemo efikasno koristiti specijalizovane mrežne adaptore, ili se direktno povezivati na SAN...
Više informacija o tome kako kreirati i povezati virtuelne mašine OpenShift virtualizacije sa mrežom možete pronaći . Pored toga, , implementiran kao deo OpenShift virtualizacije, nudi još jedan dobro poznati način za kreiranje i upravljanje mrežnim konfiguracijama na fizičkim čvorovima koji se koriste pod hiper-vezorima.
Skladištenje
Povezivanje i upravljanje diskovima virtuelnih mašina unutar OpenShift virtualizacije koristi Kubernetes koncepete kao što su StorageClasses, PersistentVolumeClaims (PVC) i PersistentVolume (PV), kao i standardne protokole skladištenja za Kubernetes okruženje. Tako administratori Kubernetesa i timovi zaduženi za aplikacije dobijaju jedinstven i poznat mehanizam upravljanja kako za kontejnere, tako i za virtuelne mašine. Za mnoge administratore virtuelizovanih okruženja, ova koncepcija može izgledati poznato, jer primenjuje isti princip odvajanja fajlova konfiguracije VM-a i diskova koji se koristi u OpenStack-u i na mnogim drugim cloud platformama.
Međutim, nije moguće svaki put kreirati novi disk za VM, jer prilikom migracije sa hipervizora u OpenShift potrebno je sačuvati podatke. Čak i kada pokrećemo novu VM, uvek je brže to učiniti iz šablona nego započeti od nule. Stoga nam je potrebna funkcionalnost uvoza postojećih diskova.
Radi pojednostavljenja ovog zadatka, OpenShift virtualizacija pokreće projekat Containerized Data Importer (CDI), koji svodi uvoz slika diskova iz više izvora na kreiranje zapisa u PVC-u.
apiVersion: v1
kind: PersistentVolumeClaim
metadata:
  name: "fedora-disk0"
  labels:
    app: containerized-data-importer
  annotations:
    cdi.kubevirt.io/storage.import.endpoint: "http://10.0.0.1/images/Fedora-Cloud-Base-31-1.9.x86_64.qcow2"
spec:
  storageClassName: ocs-gold
  accessModes:
  - ReadWriteOnce
  resources:
    requests:
      storage: 20Gi
Ovaj zapis aktivira CDI, pokrećući niz akcija prikazanih na slici ispod:
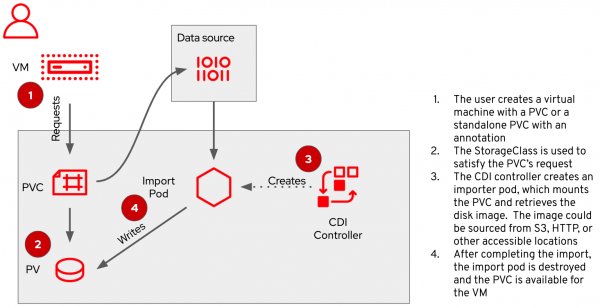
Nakon što CDI završi, PVC će sadržati disk virtuelne mašine spreman za korišćenje i doveden u standardni OpenShift format…
Kada radite sa OpenShift virtualizacijom, takođe će vam koristiti OpenShift Container Storage (OCS), rešenje Red Hat-a zasnovano na Ceph fajlskom sistemu, koje implementira funkcionalnost trajnog skladišta za kontejnere. Pored standardnih PVC metoda pristupa – RWO (block) i RWX (file) – OCS pruža RWX za raw block uređaje, što je vrlo korisno za organizovanje zajedničkog blok pristupa za aplikacije sa visokim zahtevima za performansama. Pored toga, OCS podržava novi standard zahteva grupe objekata Object Bucket Claim, omogućavajući aplikacijama direktno korišćenje objektno skladište podataka.
Virtuelne mašine u kontejnerima
Ako vas zanima kako to funkcioniše, znajte da je OpenShift virtualizacija već dostupna u Tech Preview verziji u okviru OpenShift 3.11 i novijih. Vlasnici važeće pretplate na OpenShift mogu besplatno da koriste OpenShift virtualizaciju bez dodatnih koraka. U trenutku objave ovog posta, aktuelne verzije su OpenShift 4.4 i OpenShift virtualizacija 2.3; ako koristite starije verzije, preporučuje se nadogradnja za pristup najnovijim funkcijama. Potpuno podržana verzija OpenShift virtualizacije trebala bi biti objavljena u drugoj polovini 2020. godine.
Za dodatne informacije obratite se za uputstva za instalaciju, uključujući , koji sadrži informacije o konfiguraciji spoljašnjih mreža.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish