

FHRP (Protokol redundancije prvog koraka) — grupa protokola namijenjenih stvaranju redundantnosti zadane mrežne pristupne tačke. Zajednička ideja ovih protokola je ujedinjavanje više usmjerivača u jedan virtualni usmjerivač sa zajedničkom IP adresom. Ova IP adresa će se dodijeliti domaćinima kao adresa zadane mrežne pristupne tačke. Slobodna implementacija ove ideje je protokol VRRP (Protokol za redundanciju virtualnog usmjerivača). U ovom članku ćemo istražiti osnove protokola VRRP.
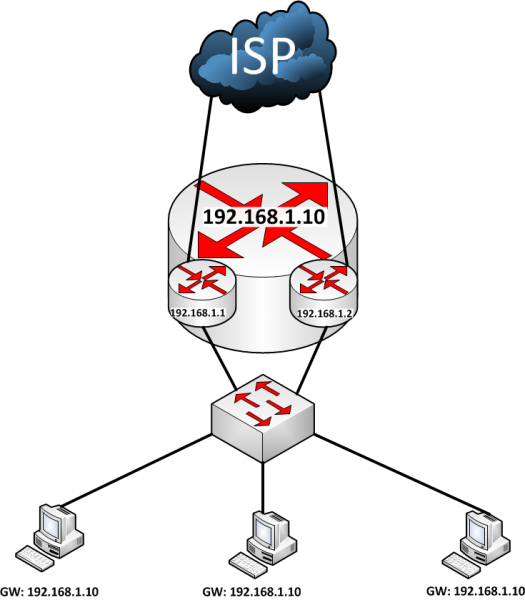
VRRP usmjerivači se udružuju u jedan virtualni usmjerivač. Svi usmjerivači u grupi imaju zajedničku virtualnu IP (VIP) adresu i zajednički broj grupe ili VRID (Identifikator virtualnog usmjerivača). Jedan usmjerivač može biti dio više grupa, pri čemu svaka grupa mora imati svoj jedinstveni par VIP/VRID.
U slučaju Cisco-a, virtualni usmjerivač se postavlja na interesantnom interfejsu komandom:
R1(config-if)# vrrp ipSvi usmjerivači se dijele u dvije vrste: VRRP Master i VRRP Backup.
VRRP Master — to je usmjerivač koji se bavi preusmjeravanjem paketa za ovu virtualnu grupu.
VRRP Backup — to je usmjerivač koji čeka pakete od Master-a. Ako paketi od Master-a prestanu pristizati, Backup pokušava preći u stanje Master.
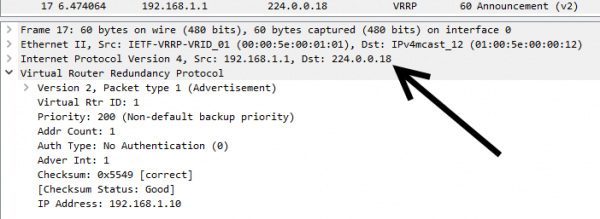
Usmjerivač postaje Master ako ima najveći prioritet. Master stalno šalje poruke na rasprostranjenu adresu 224.0.0.18, kako bi obavijestio Backup usmjerivače da radi. Master šalje poruke prema Adver Timer-u, koji je po defaultu 1 sekunda.
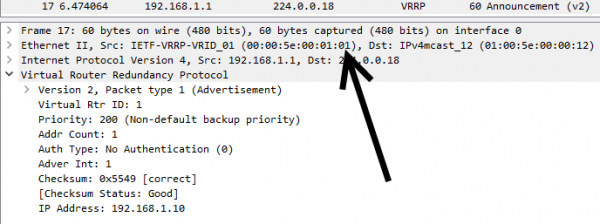
Pri tome se kao MAC adresa pošiljaoca koristi adresa grupe 00:00:5E:00:01:xx, gdje je xx — VRID u heksadecimalnom formatu. U ovom primjeru se koristi prva grupa.
Ako Backup usmjerivači ne prime poruke tokom tri Adver Timera (Master Down Timer), novi Master postaje usmjerivač sa najvećim prioritetom, ili usmjerivač sa najvećom IP adresom. Pri tome Backup usmjerivač sa višim prioritetom će preuzeti ulogu Master-a sa nižim prioritetom. Međutim, kada je Backup-u isključen režim preempt, Backup neće preuzeti ulogu od Master-a.
R1(config-if)# no vrrp preemptAko je VRRP usmjerivač vlasnik VIP adrese, uvijek preuzima ulogu Master-a.
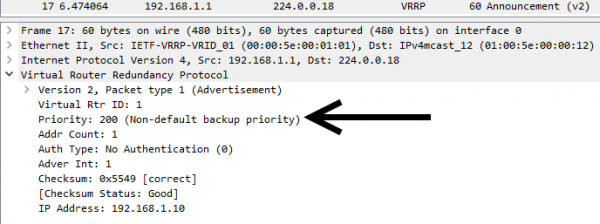
VRRP prioritet se postavlja u vrijednostima od 1 do 254. Vrijednost 0 je rezervisana za slučajeve kada je Master potrebno skloniti sa sebe odgovornost za usmjeravanje. Vrijednost 255 se postavlja routeru vlasniku VIP. Zadani prioritet je 100, ali se može postaviti administrativno:
R1(config-if)#vrrp priorityOvdje možemo vidjeti prioritet routera kada je postavljen administrativno:
A ovdje je prikazan slučaj kada je router vlasnik VIP:
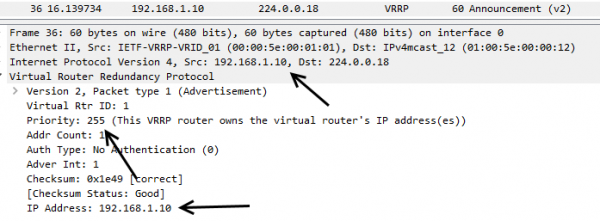
VRRP router može imati tri stanja: Initialize, Backup, Master. Ova stanja router postepeno mijenja.
U stanju Initialize, router čeka na početak rada. Ako je ovaj router vlasnik VIP adrese (prioritet je 255), tada router šalje poruke da postaje Master. Takođe šalje , u kojem je MAC adresa izvora jednaka adresi virtualnog routera. Zatim prelazi u stanje Master. Ako router nije vlasnik VIP, tada prelazi u stanje Backup.
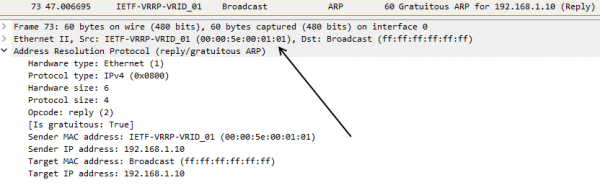
U stanju Backup, router čeka pakete od Master. Router u ovom stanju ne odgovara na ARP zahtjeve od VIP adrese. Također ne prima pakete koji imaju MAC adresu virtualnog routera kao odredišnu adresu.
Ako Backup ne dobije poruke od Master tokom Master Down Timer-a, tada šalje VRRP poruku da se namjerava postati Master. Zatim šalje broadcast VRRP poruku, u kojoj je MAC adresa izvora jednaka adresi ovog virtualnog routera. U ovoj poruci router navodi svoj prioritet.
U stanju Master, router obrađuje pakete adresirane virtualnom routeru. Takođe odgovara na ARP zahtjeve ka VIP. Master šalje VRRP poruke svakih Adver Timer-a, kako bi potvrdio da radi.
*May 13 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Init -> Backup
*May 13 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Backup -> Master
VRRP također omogućava ravnotežu opterećenja između više rutera. U tu svrhu, na jednom sučelju se kreiraju dvije VRRP grupe. Jednoj grupi se dodjeljuje veći prioritet nego drugoj. Na drugom ruteru prioritet se postavlja obrnutim redoslijedom. Tj. ako je na jednom ruteru prioritet prve grupe 100, a druge grupe 200, tada će na drugom ruteru prioritet prve grupe biti 200, a druge 100.
Kao što je ranije rečeno, svaka grupa mora imati svoj jedinstveni VIP. Na kraju, dobijamo dvije IP adrese, koje opslužuju dva rutera, od kojih svaki može poslužiti kao zadani gateway.
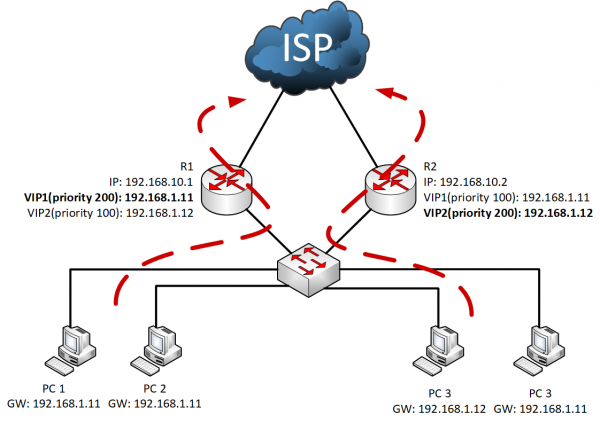
Polovini računala dodjeljuje se jedna adresa zadane gateway, a polovini druga. Na taj način, polovina prometa ide kroz jedan ruter, a polovina kroz drugi. Kada jedan od rutera otkaže, drugi preuzima rad obje VIP.
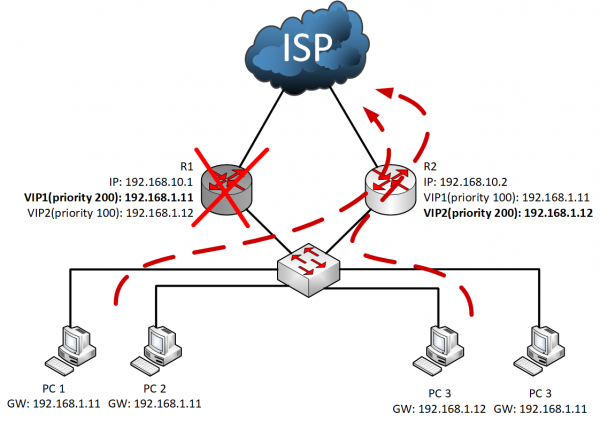
Tako VRRP omogućava organizaciju otporne arhitekture zadane gateway, povećavajući pouzdanost mreže. U slučaju korištenja više virtualnih rutera, moguće je i balansirati opterećenje između stvarnih rutera. Brzina reakcije na otkaz može biti smanjena smanjenjem tajmera.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish