

1. Uvod
Kompanije koje nisu organizovale sisteme za daljinski pristup hitno su ih postavljale pre nekoliko meseci. Nisu svi administratori bili spremni za takvu "vrućinu", što je dovelo do propusta u bezbednosti: nepravilna konfiguracija servisa ili čak instalacija zastarelih verzija softvera sa ranije otkrivenim ranjivostima. Neki su se već suočili sa posledicama, dok su drugi imali više sreće, ali je svima jasno da treba da izvuku pouke. Loajalnost prema radu na daljinu značajno je porasla, a sve više kompanija prihvata rad od kuće kao dozvoljen format na trajnoj osnovi.
Dakle, postoji mnogo opcija za obezbeđivanje daljinskog pristupa: različiti VPN, RDS i VNC, TeamViewer i drugi. Administratorima se nudi širok spektar izbora, zavisno od specifičnosti izgradnje korporativne mreže i uređaja u njoj. Najpopularnija rešenja ostaju VPN, međutim, mnoge male kompanije biraju RDS (Remote Desktop Services), jer su jednostavnije i brže za implementaciju.
U ovom članku ćemo detaljnije razgovarati o bezbednosti RDS-a. Napravićemo kratak pregled poznatih ranjivosti, kao i razmotriti nekoliko scenarija početka napada na mrežnu infrastrukturu zasnovanu na Active Directory. Nadamo se da će nekome naš članak pomoći da ispravi greške i poveća bezbednost.
2. Nedavne ranjivosti RDS/RDP
Svaki softver sadrži greške i ranjivosti koje zlostavljači koriste, a RDS nije izuzetak. U poslednje vreme Microsoft je često izveštavao o novim ranjivostima, a mi smo rešili da napravimo njihov kratak pregled:
Ova ranjivost ugrožava korisnike koji se povezuju na kompromitovani server. Zlostavljač može preuzeti kontrolu nad korisničkim uređajem ili se učvrstiti u sistemu kako bi imao stalan daljinski pristup.
- / /
Ova grupa ranjivosti omogućava neautorizovanom zlostavljaču da daljinski izvršava proizvoljan kod na serveru sa RDS-om putem posebno formiranog zahteva. Takođe se mogu koristiti za stvaranje crva - malicioznih programa koji se samo-inficiraju na susedne mrežne uređaje. Na taj način, ove ranjivosti mogu ugroziti celu mrežu kompanije, a jedino pravovremeno ažuriranje može ih spasiti.
Softver za daljinski pristup je privukao povećanu pažnju istraživača, kao i napadača, tako da ćemo uskoro možda čuti o novim sličnim ranjivostima.
Dobra vest je da ne postoje javni eksploati za sve ranjivosti. Loša vest je da će napadaču, koji poseduje ekspertizu, biti lako da napiše eksploit za ranjivost na osnovu opisa, ili koristeći tehnike poput Patch Diffinga (o tome su pisali naši kolege u ). Stoga preporučujemo da redovno ažurirate softver i pratite nove vesti o otkrivenim ranjivostima.
3. Napadi
Prelazimo na drugi deo članka, gde ćemo prikazati kako napadi na mrežnu infrastrukturu zasnovanu na Active Directory počinju.
Opisane metode su primenljive za sledeći model prekršioca: napadač koji poseduje korisnički nalog i ima pristup Remote Desktop Gateway-u — terminalnom serveru (koji je često dostupan, na primer, iz spoljne mreže). Primjenom ovih metoda, napadač će moći da nastavi napad na infrastrukturu i učvrsti svoje prisustvo u mreži.
Konfiguracija mreže u svakom pojedinačnom slučaju može se razlikovati, ali opisane tehnike su prilično univerzalne.
Primeri izlaska iz ograničenog okruženja i povećanja privilegija
Kada napadač dobije pristup Remote Desktop Gateway-u, verovatno će se suočiti sa nekim ograničenim okruženjem. Kada se poveže na terminalni server, pokreće se aplikacija: prozor za povezivanje putem Remote Desktop protokola za unutrašnje resurse, preglednik, kancelarijski paketi ili bilo koji drugi softver.
Cilj napadača će biti dobijanje pristupa izvršavanju komandi, odnosno pokretanju cmd ili powershell-a. U tome mogu pomoći nekoliko klasičnih tehnika za bekstvo iz 'peskovnika' za Windows. Razmotrićemo ih kasnije.
Opcija 1. Napadač ima pristup prozoru za povezivanje Remote Desktop u okviru Remote Desktop Gateway-a:
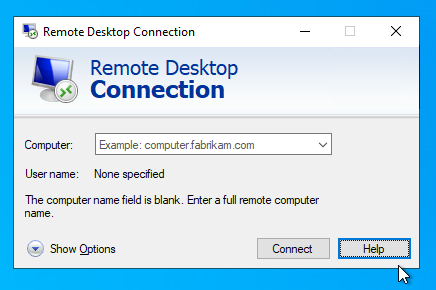
Otkriće se meni "Show Options". Pojavljuju se opcije za manipulaciju datotekama konfiguracije povezivanja:
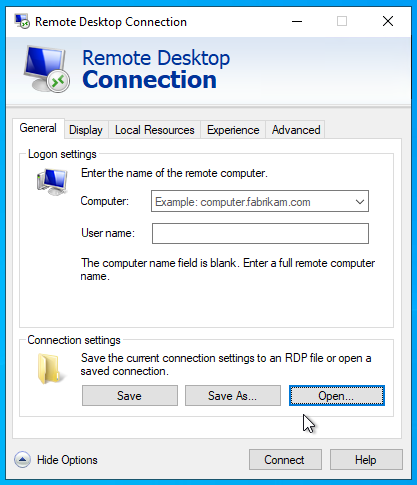
Iz ovog prozora moguće je neometano pristupiti Upravniku datoteka pritiskom na bilo koju od dugmadi "Open" ili "Save":
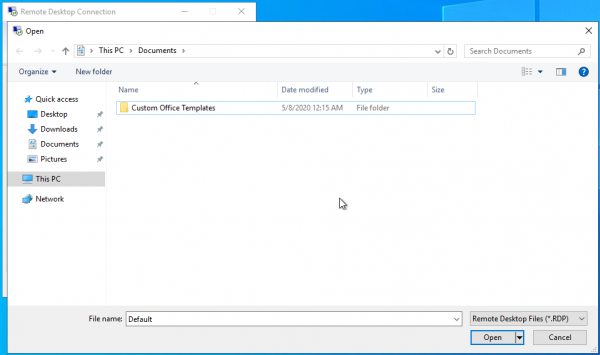
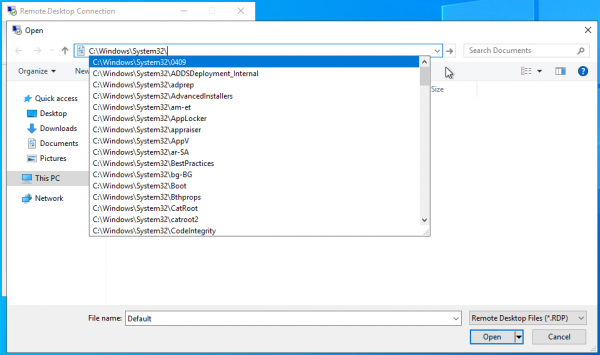
Otvara se Explorer. Njegova "adresna traka" omogućava pokretanje dozvoljenih izvršnih fajlova, kao i listanje fajl sistema. Ovo može biti korisno napadaču kada su sistemski diskovi skriveni i pristup njima direktno nije moguć:
→
Sličan scenario može se reprodukovati, na primer, korišćenjem Excel-a iz Microsoft Office paketa kao udaljenog softvera.
→
Osim toga, ne treba zaboraviti na makroe koji se koriste u ovom kancelarijskom paketu. Naši kolege su razmatrali problem bezbednosti makroa u ovom .
Opcija 2. Koristeći iste ulaze kao u prethodnoj verziji, napadač pokreće više konekcija na udaljenu radnu površinu pod istim nalogom. Prilikom ponovnog povezivanja, prvo će biti zatvoreno, a na ekranu će se pojaviti prozor sa obaveštenjem o grešci. Dugme za pomoć u ovom prozoru pokreće Internet Explorer na serveru, nakon čega napadač može preći u Explorer.
→
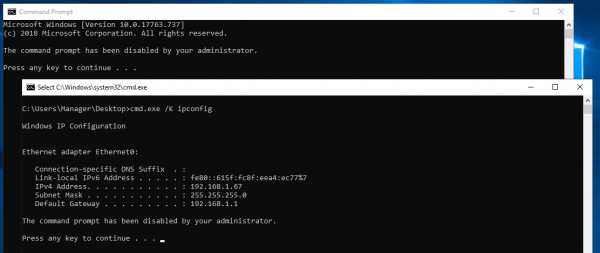
Varijanta 3. Kada su postavljene restrikcije na pokretanje izvršnih fajlova, napadač se može suočiti sa situacijom kada grupne politike zabranjuju pokretanje cmd.exe od strane administratora.
Postoji način da se to zaobiđe pokretanjem bat fajla na udaljenoj radnoj površini sa sadržajem tipa cmd.exe /K . Greška prilikom pokretanja cmd-a i uspešan primer izvršenja bat fajla prikazan je na slici ispod.
Opcija 4. Zabrana pokretanja aplikacija pomoću crnih lista po nazivima izvršnih fajlova nije rešenje za sve, može se zaobići.
Razmotrite sledeći scenario: zabranili smo pristup komandnoj liniji, zabranili pokretanje Internet Explorera i PowerShell-a pomoću grupnih politika. Napadač pokušava da pozove pomoć — nema odgovora. Pokušava da pokrene PowerShell kroz kontekstni meni modala izazvanog pritiskom na taster Shift — poruka o zabrani pokretanja od strane administratora. Pokušava da pokrene PowerShell kroz adresnu traku — opet nema odgovora. Kako zaobići ograničenje?
Samo je potrebno kopirati powershell.exe iz foldera C:WindowsSystem32WindowsPowerShellv1.0 u korisnički folder, promeniti naziv na neki drugi osim powershell.exe, i mogućnost pokretanja će se pojaviti.
Po defaultu, kada se povežete na udaljenu radnu površinu, pruža se pristup lokalnim diskovima klijenta, odakle napadač može kopirati powershell.exe i nakon preimenovanja pokrenuti.
→
Naveli smo samo nekoliko načina za zaobilaženje ograničenja, a moguće je smisliti još mnogo scenarija, ali svi se oslanjaju na pristup Windows Explorer-u. Postoje brojni programi koji koriste standardna sredstva Windows-a za rad sa datotekama, a postavljanjem u ograničeno okruženje, mogu se primeniti slične tehnike.
4. Preporuke i zaključak
Kao što vidimo, čak i u ograničenom okruženju postoji prostor za razvoj napada. Ipak, život napadaču može biti otežan. Donosimo opšte preporuke koje će biti korisne u razmatranim varijantama, kao i u drugim slučajevima.
- Ograničite pokretanje programa crnim/belim spiskovima koristeći grupne politike.
Pri tome, u većini slučajeva ostaje mogućnost pokretanja koda. Preporučujemo da se upoznate sa projektom , kako biste imali uvid u nedokumentovane načine manipulacije datotekama i izvršavanje koda u sistemu.
Preporučujemo kombinovanje oba tipa ograničenja: na primer, možete dozvoliti pokretanje izvršnih datoteka potpisanih od strane Microsoft-a, ali ograničiti pokretanje cmd.exe. - Onemogućite podešavanja kartica Internet Explorer-a (možete to učiniti lokalno u registru).
- Onemogućite putem regedit-a pozivanje ugrađene pomoći Windows-a.
- Onemogućite mogućnost montiranja lokalnih diskova za udaljena povezivanja, osim ako to ograničenje nije kritično za korisnike.
- Ograničite pristup lokalnim diskovima udaljene mašine, ostavljajući pristup samo korisničkim folderima.
Nadamo se da vam je ovo barem bilo zanimljivo, a na maksimumu — da će vam ova članak pomoći da sigurnije organizujete rad na daljinu vaše kompanije.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish